

SharpCollection
 flangvik/sharpcollection
Build notturne dei comuni strumenti offensivi in C#, appena usciti dai rispettivi rami master, compilati e rilasciati in modalità CDI tramite…
privilege-escalationreconnaissancepassword-attacks+6
2.9k
flangvik/sharpcollectionBuild notturne dei comuni strumenti offensivi in C#, appena usciti dai rispettivi rami master, compilati e rilasciati in modalità CDI tramite…
 infosecn1nja/ad-attack-defense
Attacca e difendi Active Directory utilizzando attività di tradecraft avversario di post-exploitation moderna.
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 lgandx/responder
Responder è un avvelenatore di LLMNR, NBT-NS e MDNS, con server di autenticazione rogue HTTP/SMB/MSSQL/FTP/LDAP integrato che supporta…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Vari suggerimenti e trucchi
 adaptix-framework/adaptixc2
AdaptixC2 è un toolkit redteam avanzato altamente modulare
 guardicore/monkey
Infection Monkey - Una piattaforma open-source di emulazione delle minacce
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 zer0yu/awesome-cobaltstrike
Elenco di fantastiche risorse CobaltStrike
 ghostpack/rubeus
Cercando di domare il cane a tre teste.
 fuzzysecurity/powershell-suite
Le mie riflessioni su PowerShell
 cdk-team/cdk
📦 Rendi più facile il test di sicurezza di K8s, Docker e Containerd.
 k8gege/ladon
Ladon, scanner di penetration testing per reti interne su larga scala, plugin per PowerShell e Cobalt Strike, caricamento in memoria, scansione senza…
 netspi/powerupsql
PowerUpSQL: Un Toolkit PowerShell per Attaccare SQL Server
 byt3bl33d3r/offensivenim
I miei esperimenti nell'armamento di Nim (https://nim-lang.org/)
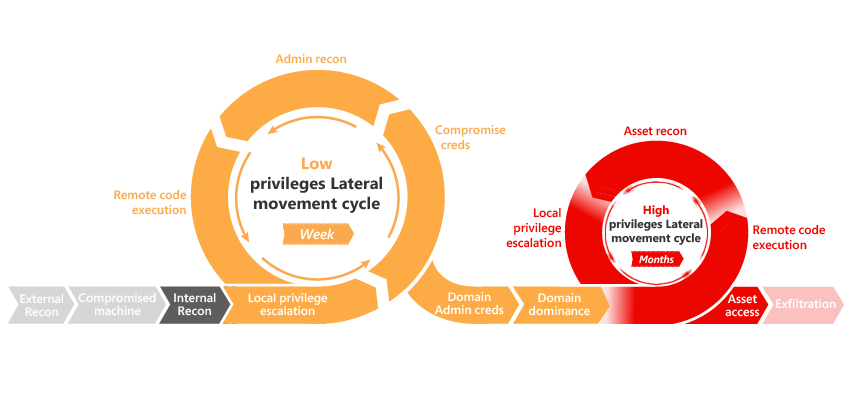 integration-it/active-directory-exploitation-cheat-sheet
Un cheat sheet che contiene i comuni metodi di enumerazione e attacco per Windows Active Directory.
 netbiosx/checklists
Checklist di Red Teaming e Pentesting per vari impegni
 0xthirteen/sharprdp
Remote Desktop Protocol .NET Applicazione Console per Esecuzione di Comandi Autenticata