

frida
 frida/frida
Repo principale per l'hosting dei binari di rilascio
android-securitydynamic-analysis-sandboxingios-security+9
frida/fridaRepo principale per l'hosting dei binari di rilascio
 mobsf/mobile-security-framework-mobsf
Framework automatizzato per test di sicurezza delle applicazioni mobili per Android, iOS e Windows. Esegue analisi statiche e dinamiche, rilevamento…
 owasp/mastg
Guida completa OWASP per test di sicurezza su app mobili, reverse engineering e verifica delle vulnerabilità MASVS/MASWE tramite analisi statica,…
 signalapp/signal-ios
Messenger iOS open-source che offre comunicazioni di testo, vocali e video crittografate end-to-end tramite il Signal Protocol, senza raccolta di…
 mvt-project/mvt
Toolkit di raccolta e analisi forense per dispositivi Android e iOS per identificare potenziali compromissioni da spyware noti utilizzando indicatori…
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 axi0mx/ipwndfu
strumento di jailbreak open-source per molti dispositivi iOS
 majd/ipatool
Strumento da riga di comando che consente di cercare app per iOS, iPadOS, tvOS, watchOS, visionOS e macOS sull'App Store e di scaricare pacchetti di…
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
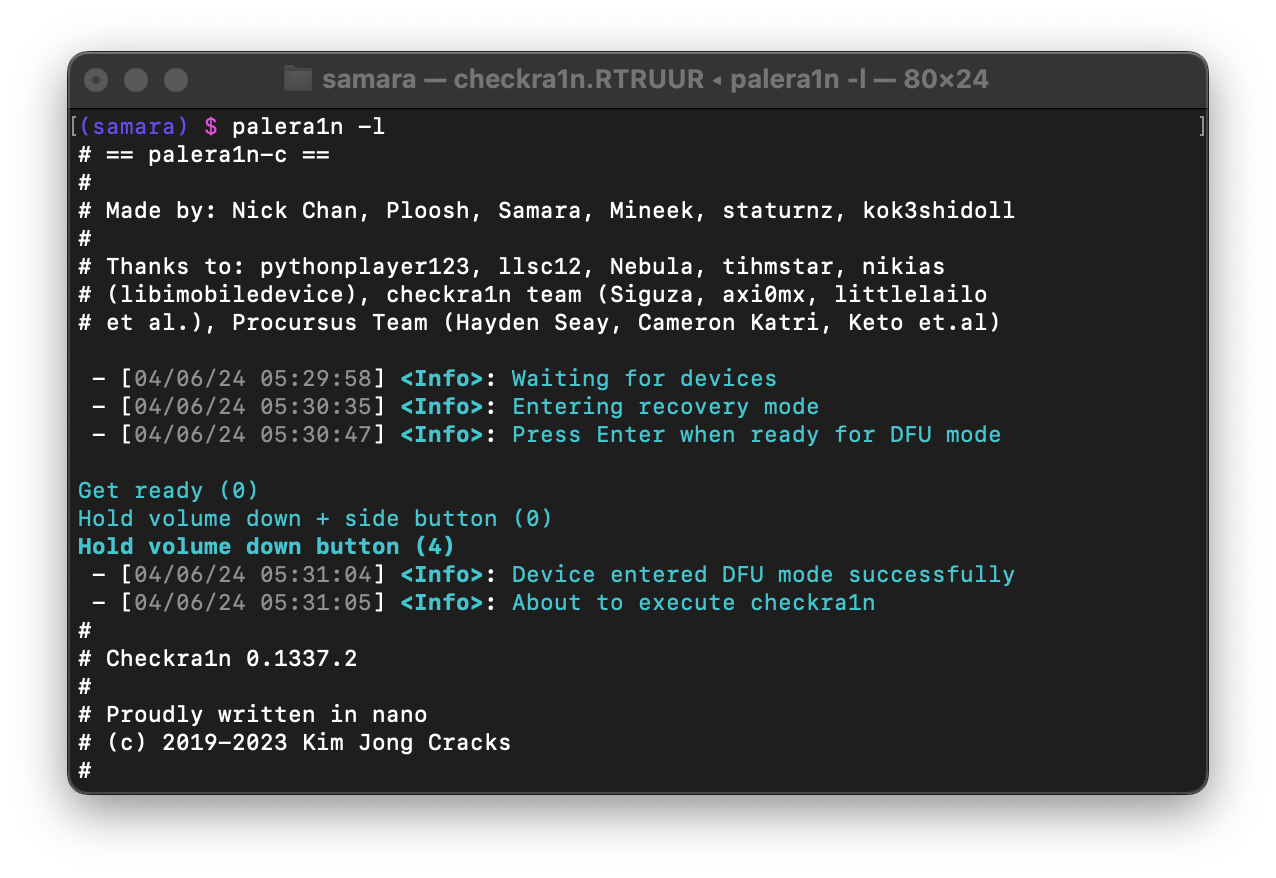 palera1n/palera1n
Jailbreak per dispositivi da A8 ad A11, T2, su iOS/iPadOS/tvOS 15.0, bridgeOS 5.0 e versioni successive.
 sensepost/objection
Toolkit di esplorazione runtime mobile basato su Frida per valutare la sicurezza delle app iOS e Android. Bypassa l'SSL pinning, scarica i…
 zhkl0228/unidbg
Consente di emulare una libreria nativa Android e un'emulazione iOS sperimentale.
 gmh5225/awesome-game-security
Indice curato di ricerche sulla sicurezza dei giochi: meccanismi interni degli anticheat, attacchi DMA, reverse engineering, protezioni kernel/mobile…
 lief-project/lief
Libreria cross-platform per analizzare, modificare e astrarre i formati eseguibili ELF, PE e MachO. Supporta API in C++, Python e Rust con…
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest è stata creata per fornire una raccolta concisa di informazioni di alto valore su argomenti specifici del…

 chefkissinc/inferno
Emulatore di dispositivi Apple Silicon.