

SafeLine
 chaitin/safeline
WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e…
vulnerability-scannersdynamic-code-analysisids-ips-evasion+8
22.3k
chaitin/safelineWAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e…
 matrixtm/mhddos
Best DDoS Attack Script Python3, (Cyber / DDos) Attack With 56 Methods
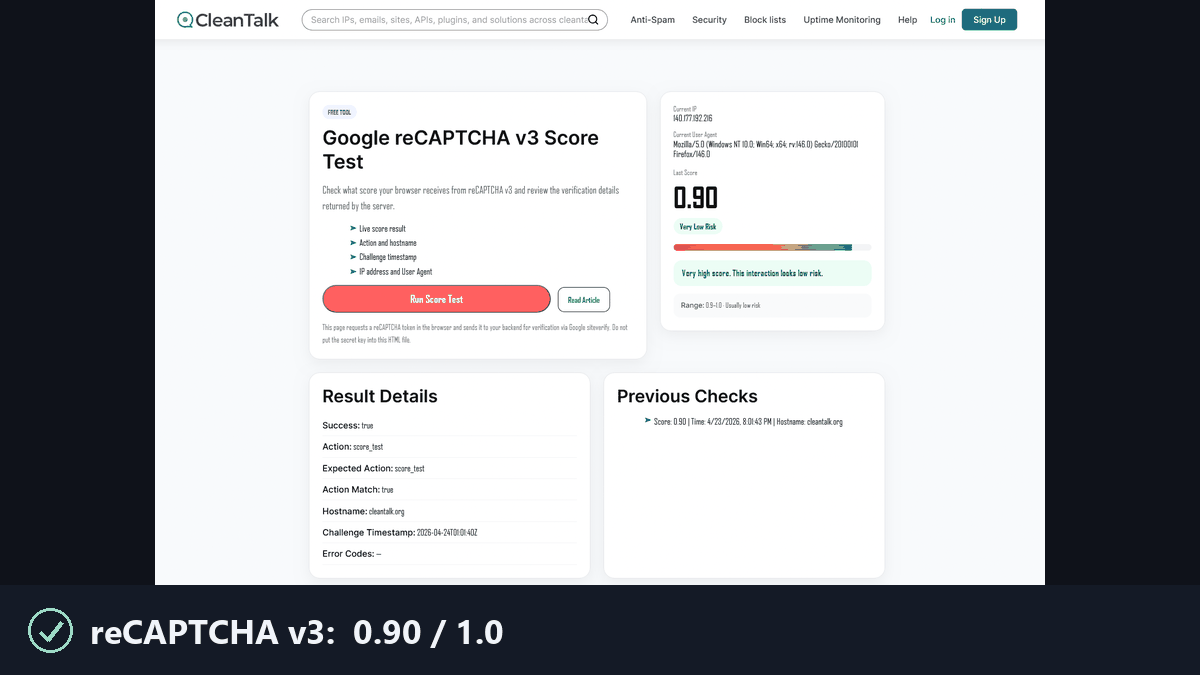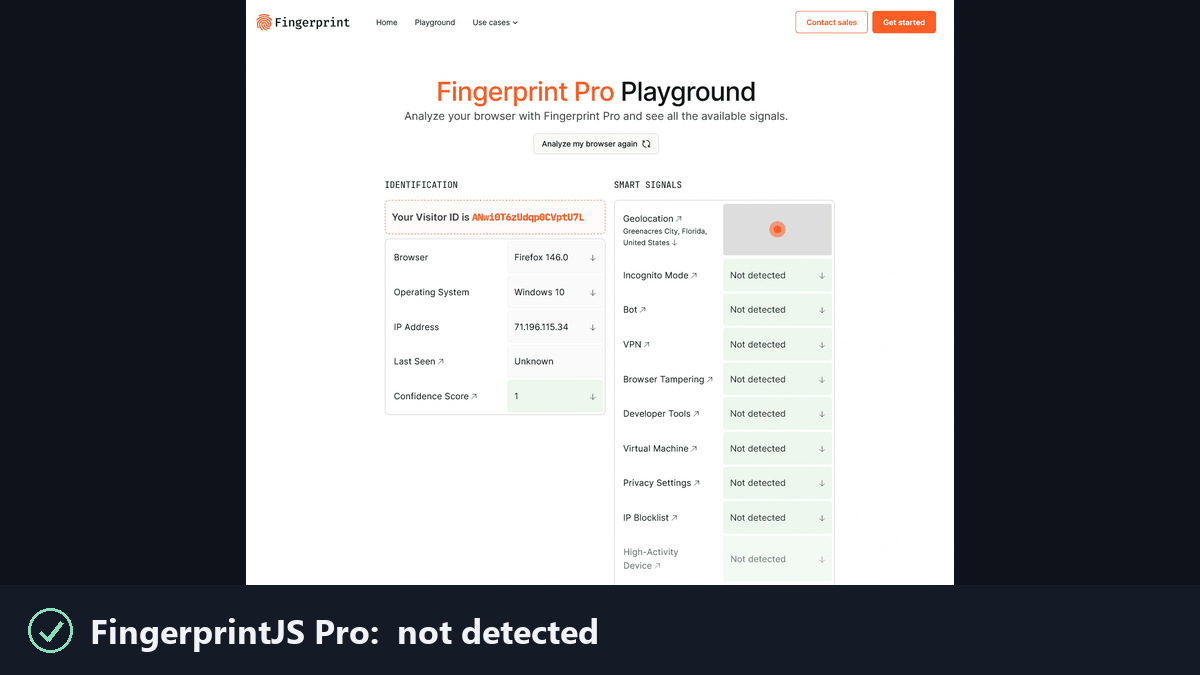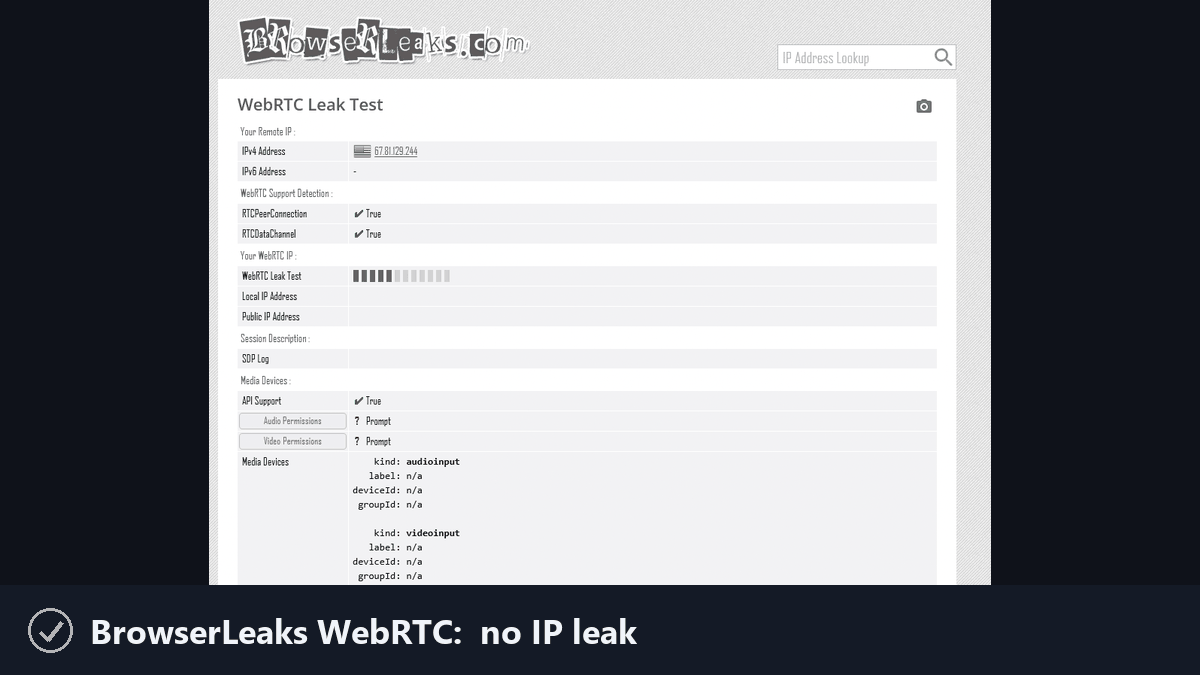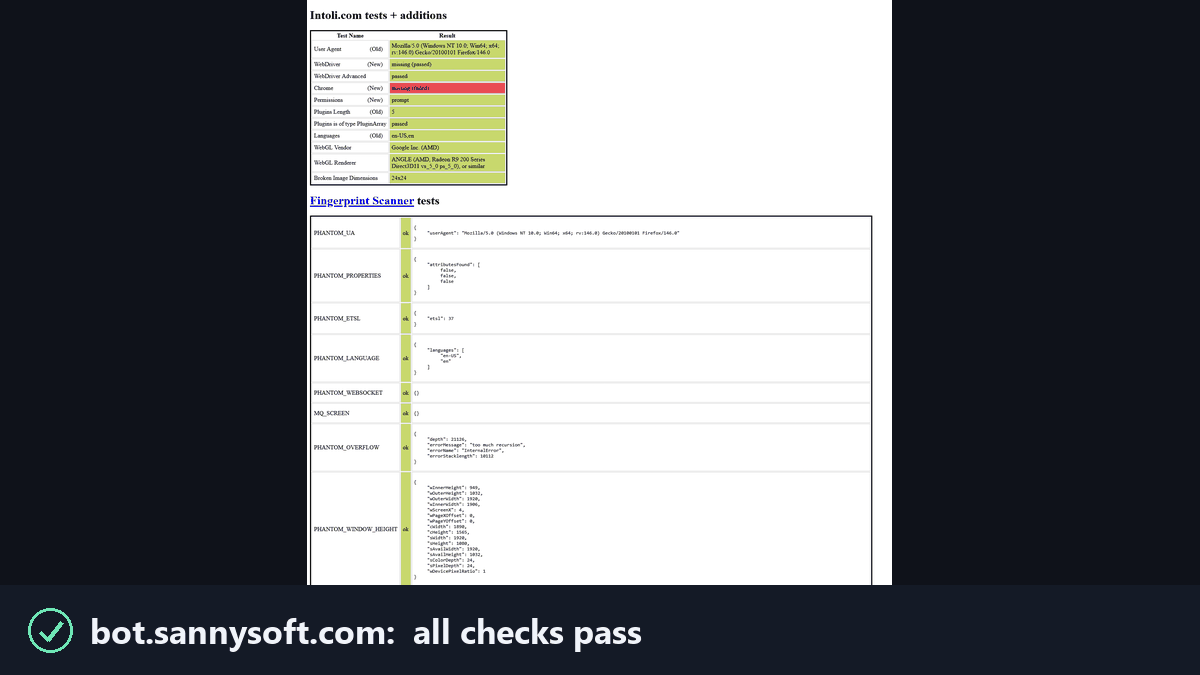 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
 bishopfox/sliver
Framework di Emulazione Avversaria
 droe/sslsplit
Proxy trasparente man-in-the-middle che termina le connessioni SSL/TLS, genera certificati al volo e registra il traffico decifrato per analisi…
 jpillora/chisel
Tunnel TCP/UDP veloce su HTTP con crittografia SSH, supporta reverse port forwarding, proxy SOCKS5 e autenticazione client per un attraversamento…
 davidsonrafaelk/evillimiter
Strumento che monitora, analizza e limita la larghezza di banda dei dispositivi sulla rete locale senza accesso amministrativo
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
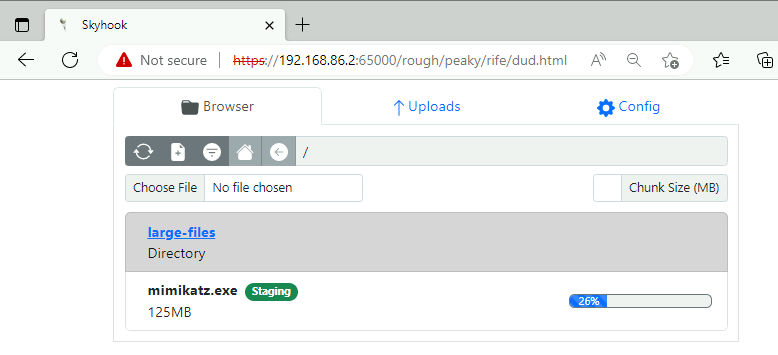 blackhillsinfosec/skyhook
Una configurazione di trasferimento file HTTP offuscato di andata e ritorno progettata per bypassare le rilevazioni IDS.
 shredzwho/ig-detective
Strumento OSINT studiato e progettato per localizzare handle IG
 iamsopotatoe-coder/tinyload
Packer e crypter PE open source per Windows x64. Comprime e crittografa gli eseguibili tramite una macchina virtuale personalizzata, racchiudendoli…
 alirezaparsi/copg
Spoofer avanzato per-app di dispositivo / CPU / GPU per Android rooted — profili dispositivo, modelli CPU per-app, spoofing di prop e Android-ID, il…
 nmap/nmap
Strumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 cifertech/esp32-div
ESP32DIV è un toolkit wireless offensivo e difensivo multiuso basato su ESP32.
 undeadsec/socialfish
Moderno toolkit dinamico per phishing per esercizi autorizzati di red team. Clona le pagine di login, cattura credenziali, cookie e codici 2FA con un…
 yarrick/iodine
Instrada dati IPv4 attraverso server DNS per bypassare le restrizioni del firewall e fornire accesso di rete occulto per i test di penetrazione.
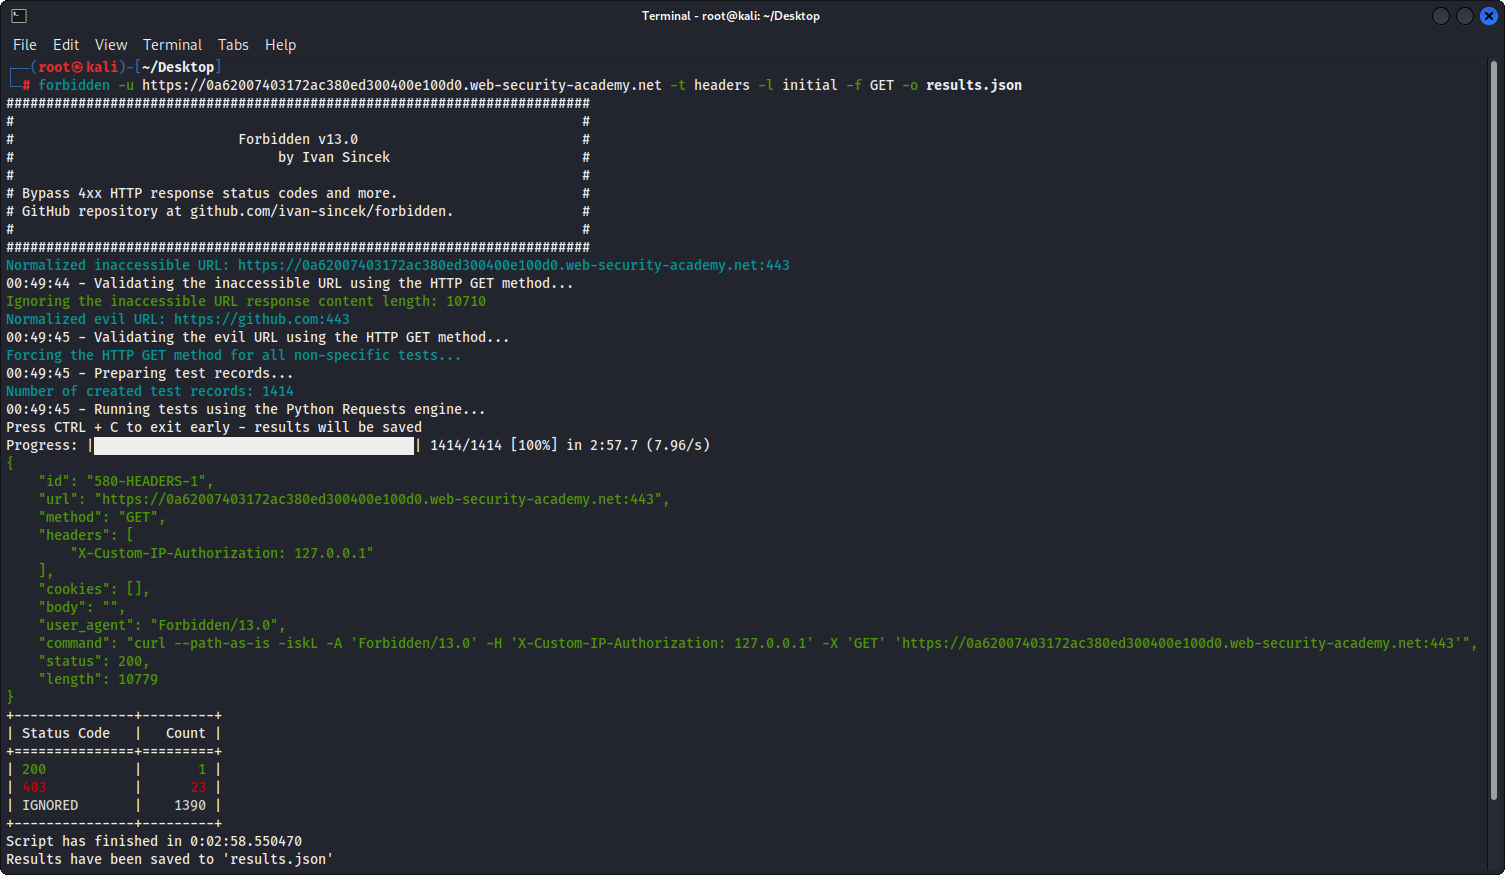 ivan-sincek/forbidden
Supera i codici di stato di risposta HTTP 4xx e altro. Lo strumento è basato su Python Requests, PycURL e HTTP Client.