esp32_bluetooth_classic_sniffer

Sniffer/Iniettore Bluetooth BR/EDR attivo, economico quanto qualsiasi scheda ESP32 possa essere. Funziona con Scapy ;-)

Sniffer/Iniettore Bluetooth BR/EDR attivo, economico quanto qualsiasi scheda ESP32 possa essere. Funziona con Scapy ;-)

Exploit e strumenti per dispositivi Sonos basati su Amlogic: estrae OTP/eFUSE tramite un exploit EL3, recupera le chiavi di decrittazione LUKS e…

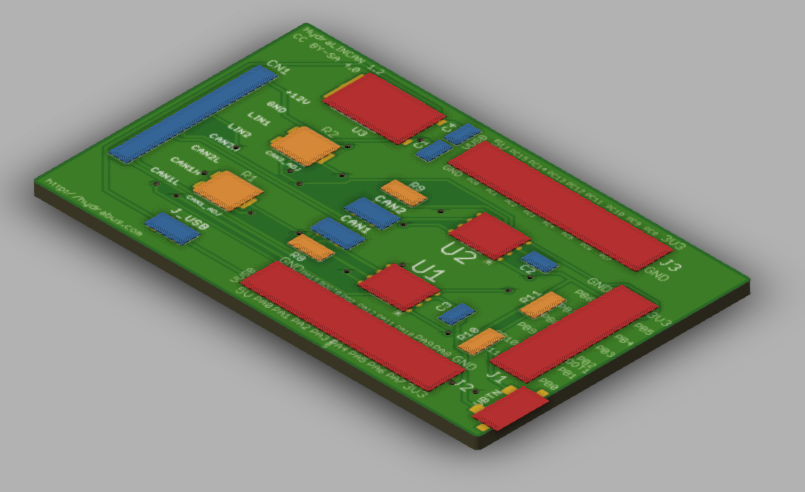
Hydrabus Shield per bus LIN e CAN

Un semplice Launch Pad USB HID Rubber Ducky per Android, facile da usare.

Esplorando le possibilità della piattaforma ESP32 per attaccare le reti Wi-Fi vicine.

Piattaforma WiFi economica per test e apprendimento

Long Range Pager Systems strumento per l'acquisizione di informazioni e brute force per cercapersone e coaster URH e YS1 (yardstick one / cc11xx)

Intel Management Engine JTAG Prova di concetto - Istruzioni 2022

Modchip a iniezione di guasti di tensione per la valutazione di sicurezza black-box dei terminali Starlink, aggirando la verifica della firma del…

Simple Process Dumper utilizzando DMA su un dispositivo FPGA PCIe

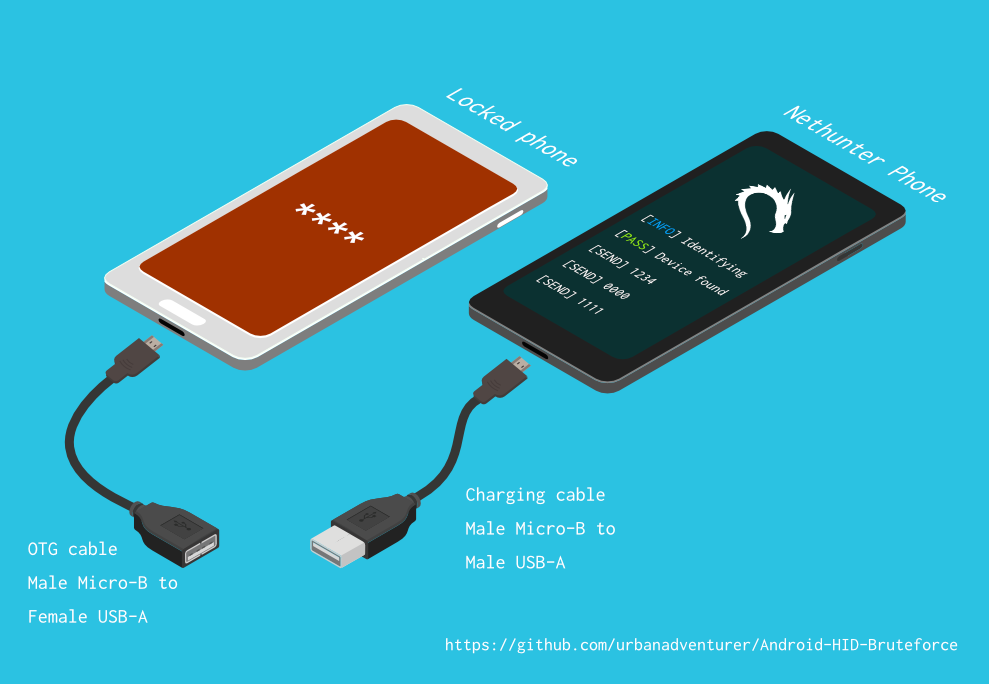
Sblocca un telefono Android (o dispositivo) eseguendo un attacco di brute force sul PIN della schermata di blocco. Trasforma il tuo telefono Kali…

Exploit del bootloader per Google Nest Hub (2ª generazione) (elaine)

PoC di attacco MitM per lettura di flash SPI

Uno strumento per registrare dati e testare dispositivi con interfaccia Wiegand. Può essere utilizzato per creare un lettore RFID portatile o…

Intercettazione video remota tramite una piattaforma radio definita dal software

Un vicino ancora non ufficiale per il GreatFet One che punta alle bande 433/868/915MHz

Usa Android come Rubber Ducky contro un altro dispositivo Android

Mifare Classic Plus - Implementazione dell'attacco Hardnested per lettore USB SCL3711 LibNFC