unleashed-firmware
Firmware personalizzato per Flipper Zero che abilita radio Sub-GHz, emulazione NFC/RFID, infrarossi e funzionalità di attacco BadUSB per test di…

Firmware personalizzato per Flipper Zero che abilita radio Sub-GHz, emulazione NFC/RFID, infrarossi e funzionalità di attacco BadUSB per test di…

Jammer a 2,4GHz basato su ESP32 e nRF24 che disturba Bluetooth, BLE, WiFi e canali RC tramite rumore e flooding di pacchetti per test di sicurezza…

Una suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32

La piattaforma open-source di ricerca wireless per ESP32.

Sniffer Bluetooth 5 e 4.x LE per hardware TI CC1352/CC26x2 con supporto per extended advertising, tutte le modalità PHY, filtraggio MAC/RSSI ed…

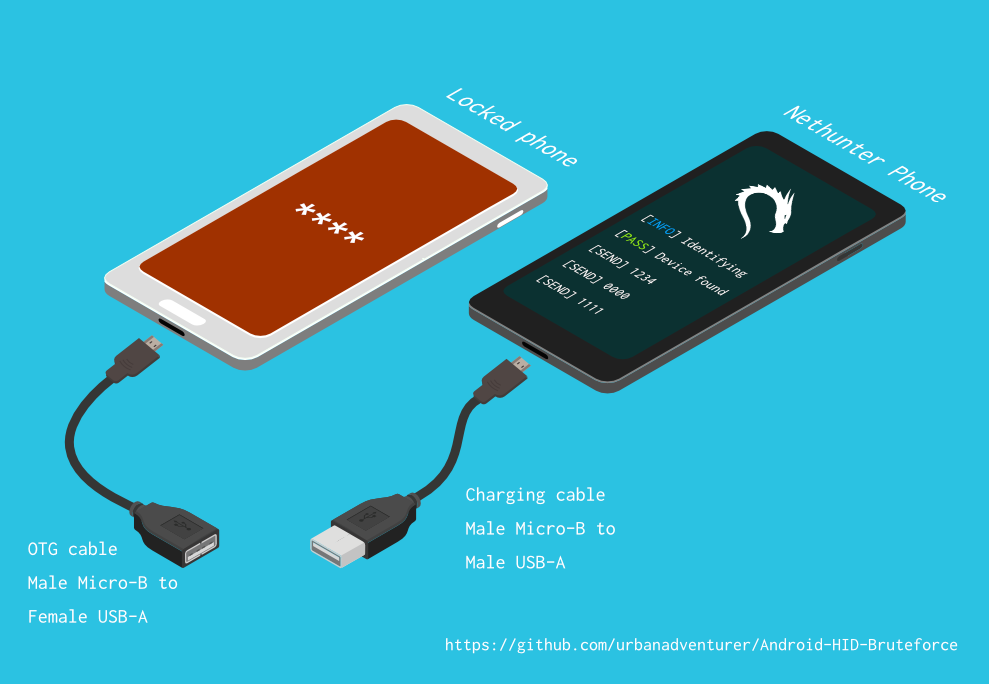
Sblocca un telefono Android (o dispositivo) eseguendo un attacco di brute force sul PIN della schermata di blocco. Trasforma il tuo telefono Kali…

Framework di Pentesting basato su Python

Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.

Firmware open-source per HydraBus, un multi-tool per il debug di hardware embedded, hacking e penetration testing, con supporto per protocolli come…

Piattaforma WiFi economica per test e apprendimento

Codice sorgente del firmware Flipper Zero

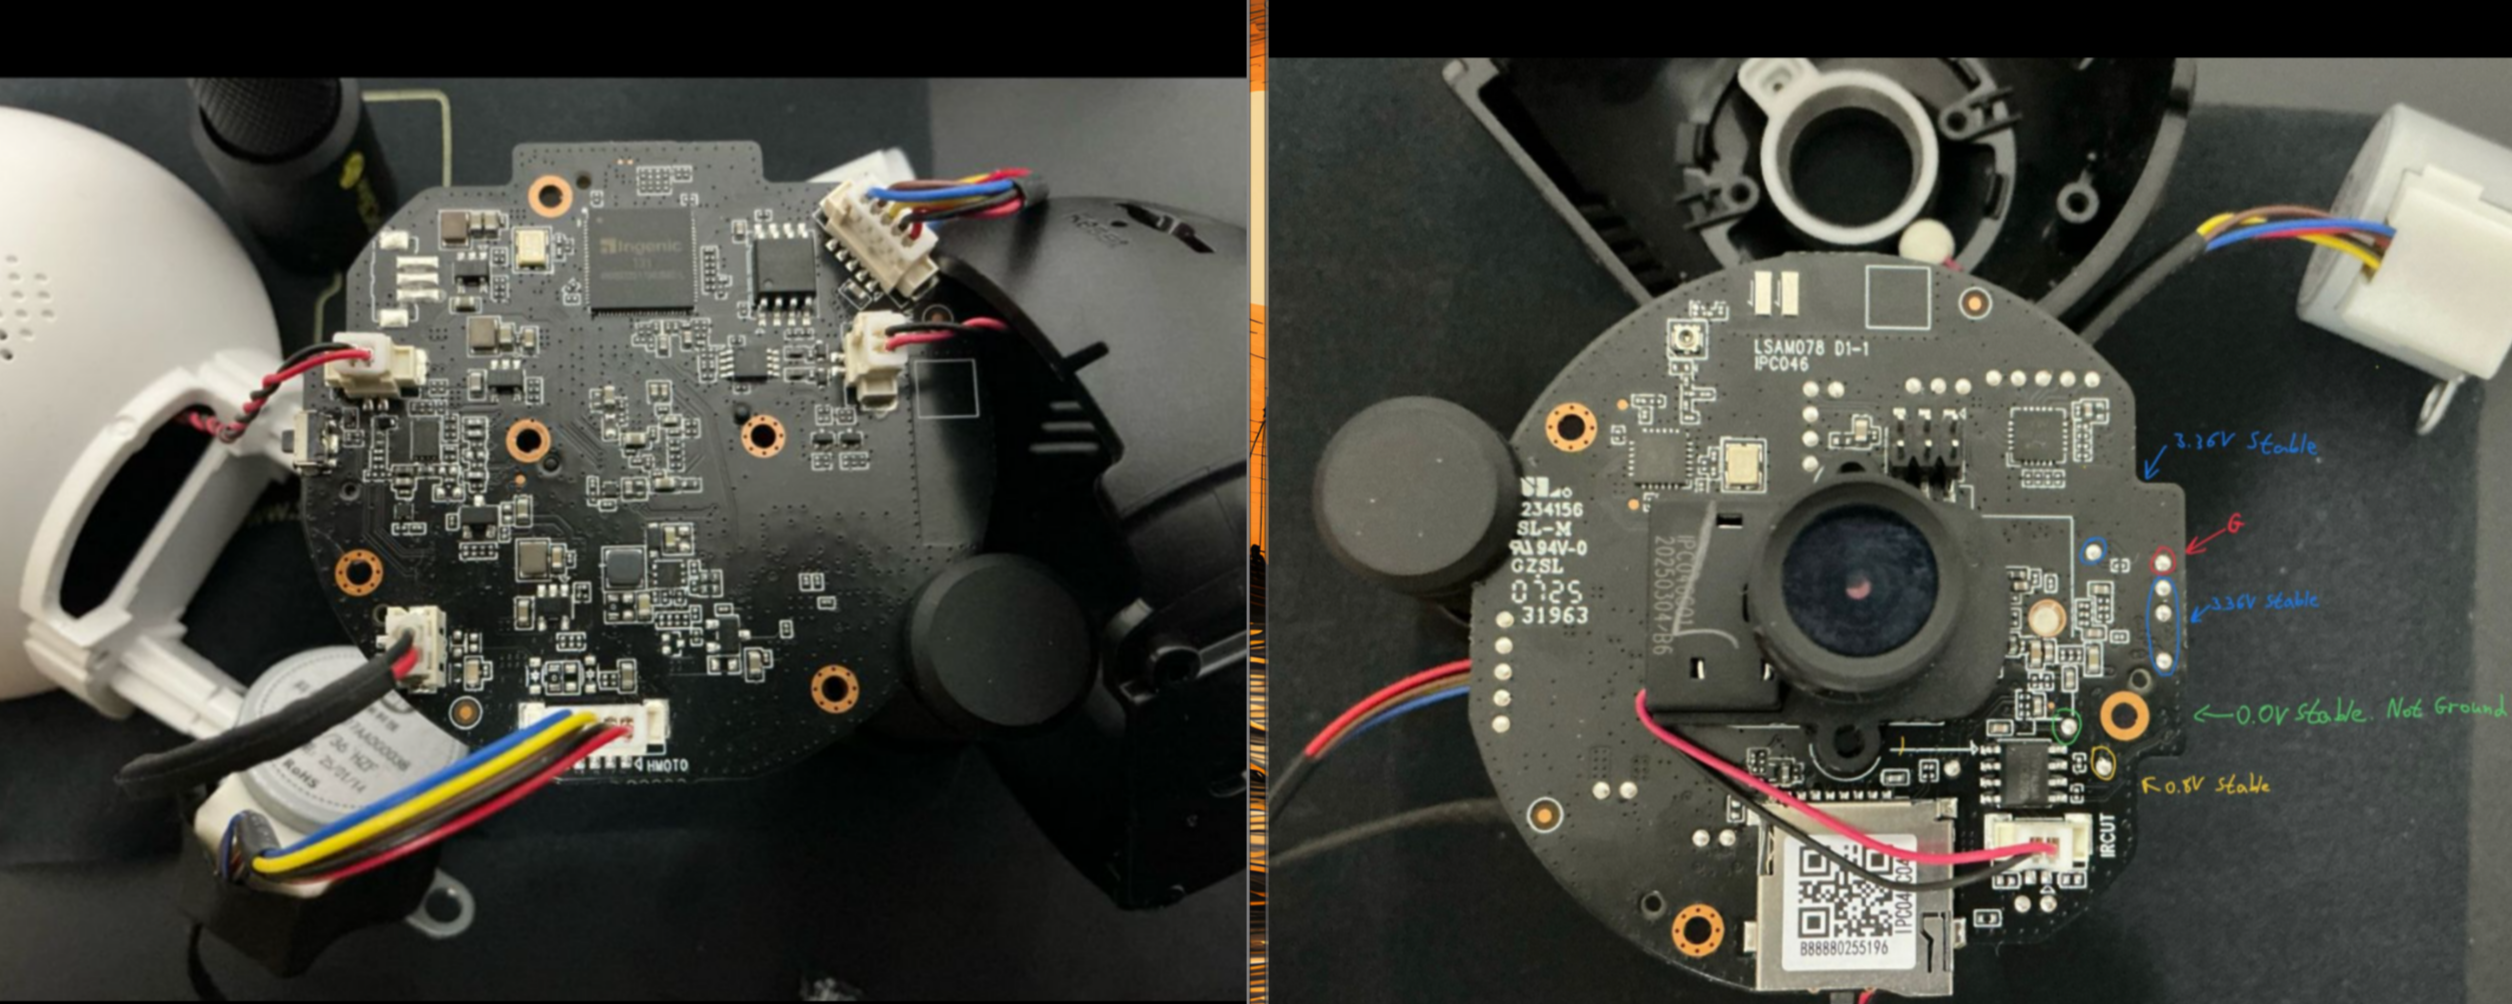
Da UART a Root: Irtrompersi nel Xiaomi C200 via U-Boot

Implementa il tuo dispositivo USB in Python, supportato da una periferica hardware come Cynthion o GreatFET

Il coltellino svizzero per la ricognizione delle reti 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e per gli attacchi MITM.

Strumento di analisi e confronto del firmware

:articulated_lorry: Strumenti, hardware e risorse fantastici per il bus CAN per ricercatori di sicurezza informatica, ingegneri inversi e…

Il framework di patch del firmware basato su C per chip WiFi Broadcom/Cypress che abilita la modalità monitor, l'iniezione di frame e molto altro.

Uno strumento per l'hacking hardware con CLI basata sul web che parla ogni protocollo.