
PhaseDump
 malwaretech/phasedump
Strumento Python per decriptare i moduli W32/Phase
encryption-decryption-toolsreverse-engineeringforensics+2
711 anni fa
malwaretech/phasedumpStrumento Python per decriptare i moduli W32/Phase

 nccgroup/mortimer
Una raccolta di script per l'elaborazione di dati e intelligence di tipo network forensics, principalmente in un database postgres.
 donctl/sandy
Rilascio del framework sandy.

 santoku/santoku-linux
Distro Linux per sicurezza mobile, analisi malware e forense digitale
 yuejd/ios_restriction_passcode_crack---python-version
Decifrare ios Codice di restrizione in Python
 nccgroup/memgrep
Utility di ricerca in memoria
 packetlss/android-locdump
dumper della cache del servizio di localizzazione Android
 kcreyts/plugxdecoder
Decodifica il traffico PlugX e gli artefatti crittografati/compressi
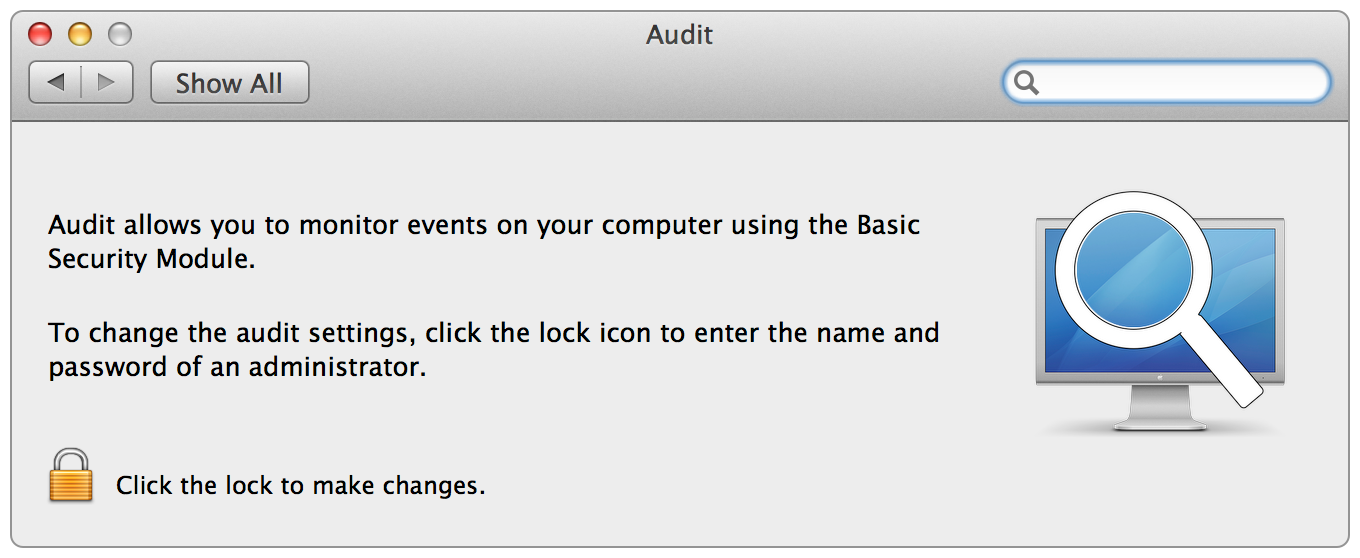 twocanoes/audit
Pannello delle preferenze di audit e lettore di log per OS X
 honeynet/apkinspector
APKinspector è un potente strumento GUI per analisti per analizzare le applicazioni Android.
 appliedsec/forensicscanner
Scanner forense