
rikune
 last-emo-boy/rikune
Server MCP per reverse engineering di eseguibili Windows e formati binari. Combina triage statico, recupero funzioni assistito da Ghidra,…
static-analysisdynamic-analysis-sandboxingexploit-frameworks+8
237
last-emo-boy/rikuneServer MCP per reverse engineering di eseguibili Windows e formati binari. Combina triage statico, recupero funzioni assistito da Ghidra,…

 trustedsec/unicorn
Unicorn è un semplice strumento per utilizzare un attacco di downgrade di PowerShell e iniettare shellcode direttamente in memoria. Basato sugli…
 karmanya03/overthrone
Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…
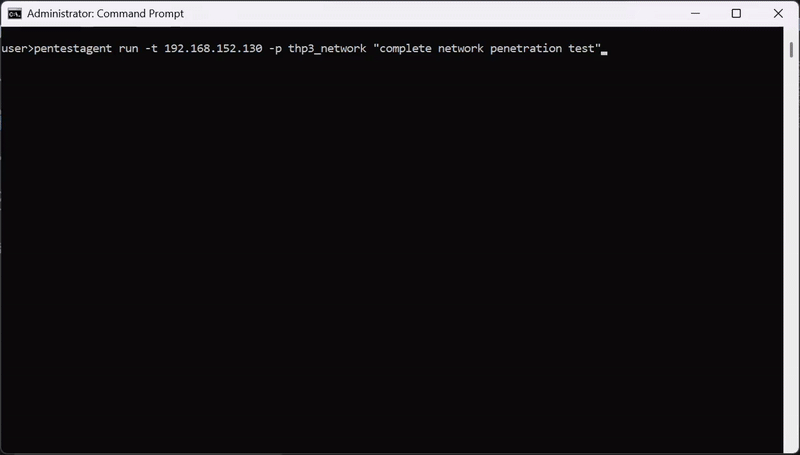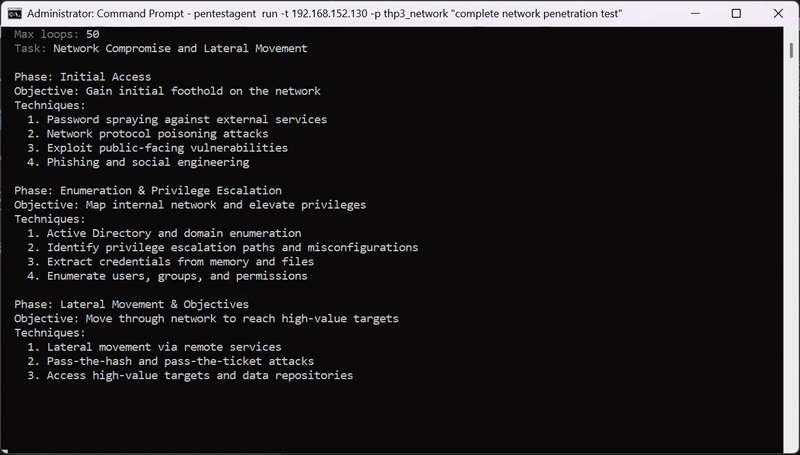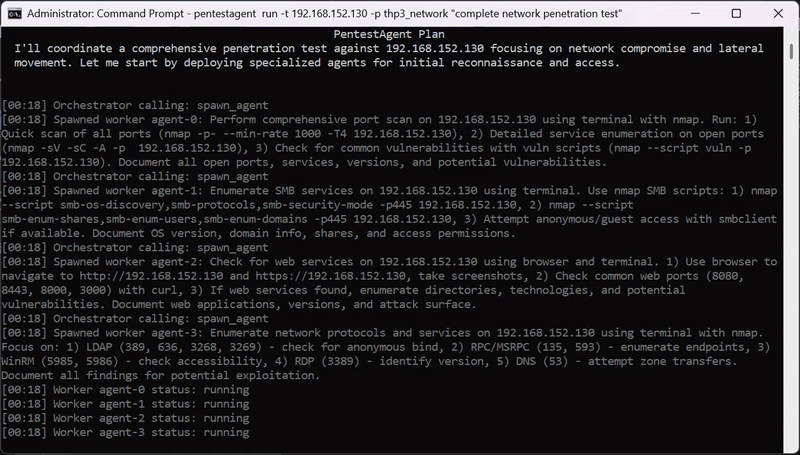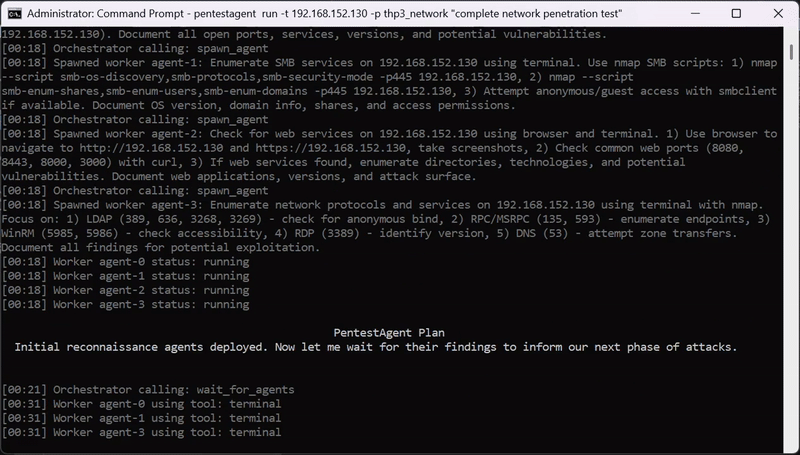 gh05tcrew/pentestagent
Framework di agenti AI per test di sicurezza black-box con orchestrazione autonoma multi-agente, strumenti di pentesting integrati e integrazione MCP…
 youssefnoob003/sindrikit
Una libreria C fondamentale per costruire capacità offensive credibili a livello operativo
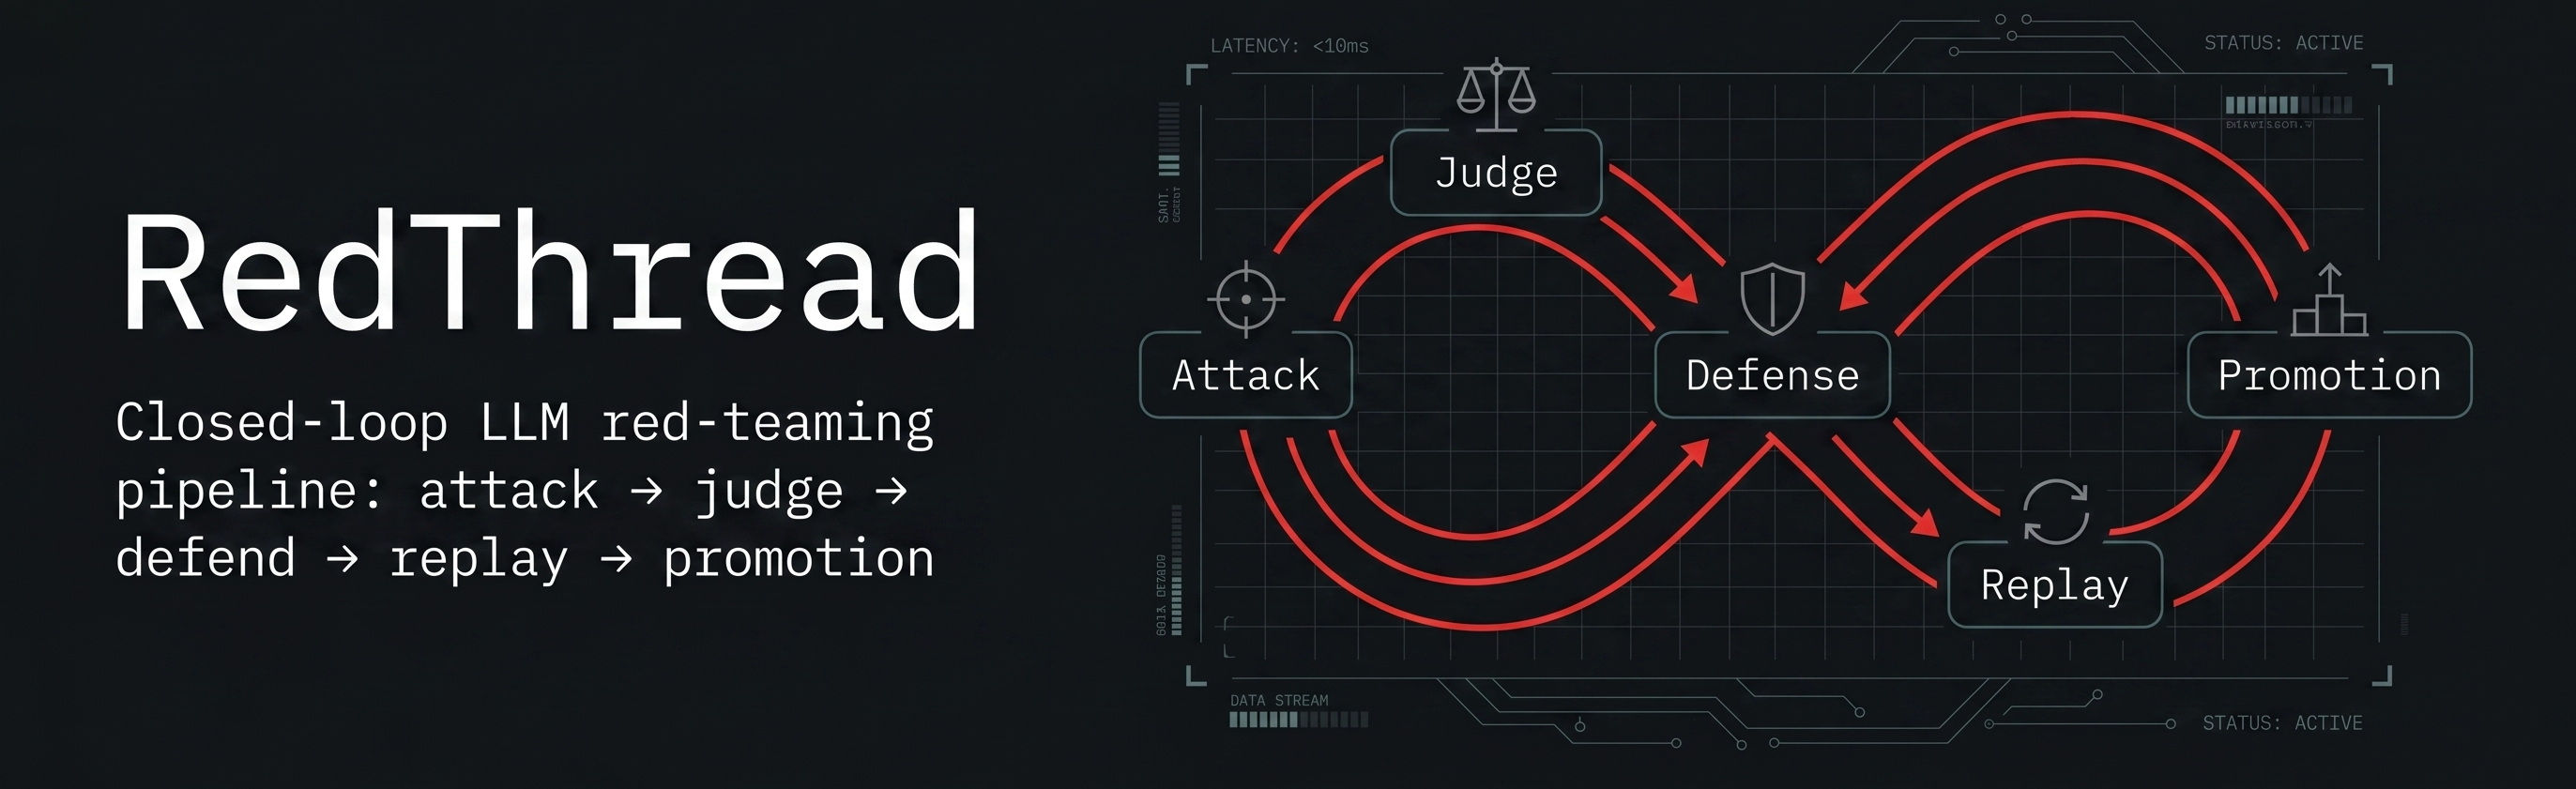 matheusht/redthread
Un motore autonomo di red-teaming per LLM. RedThread gestisce l'intero ciclo di vita della sicurezza: generando attacchi avversari, eseguendo…
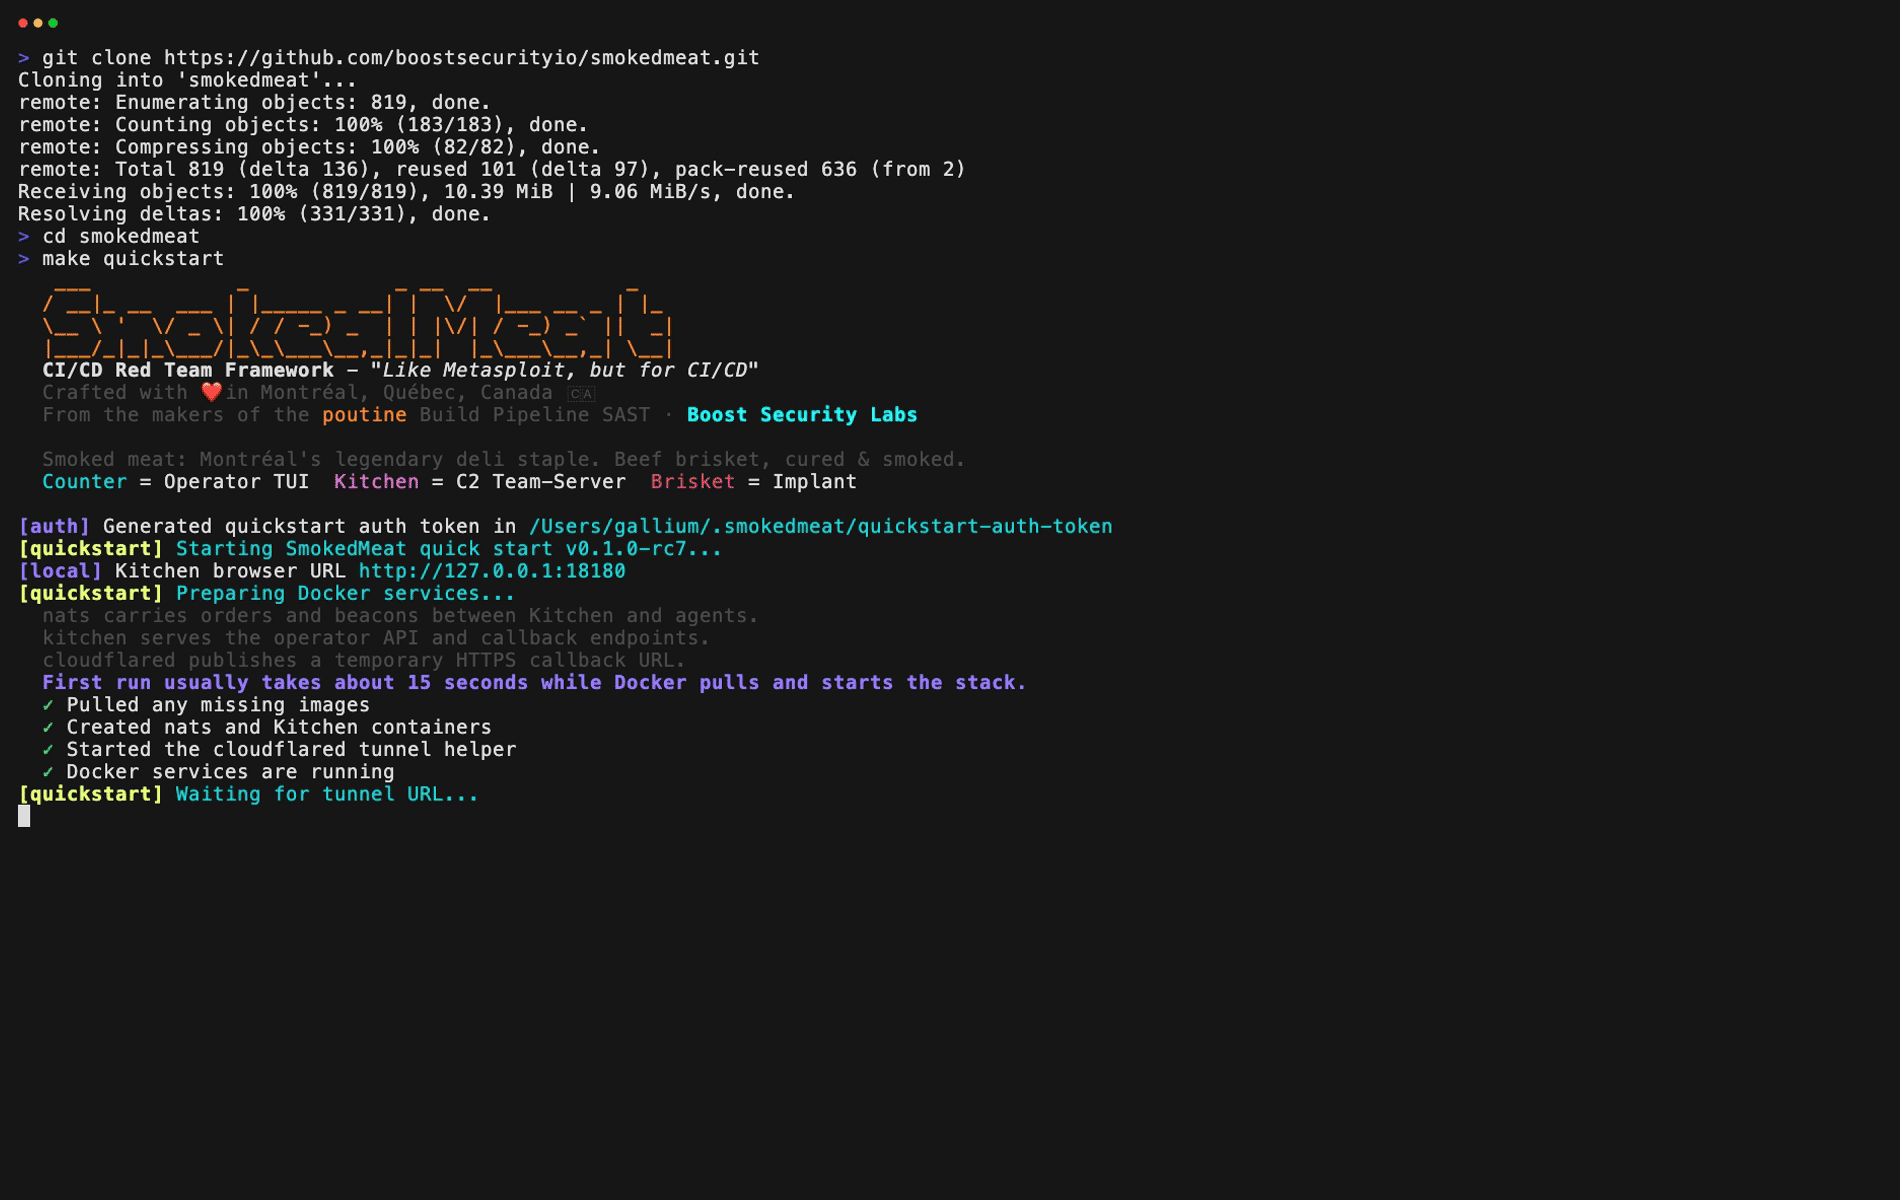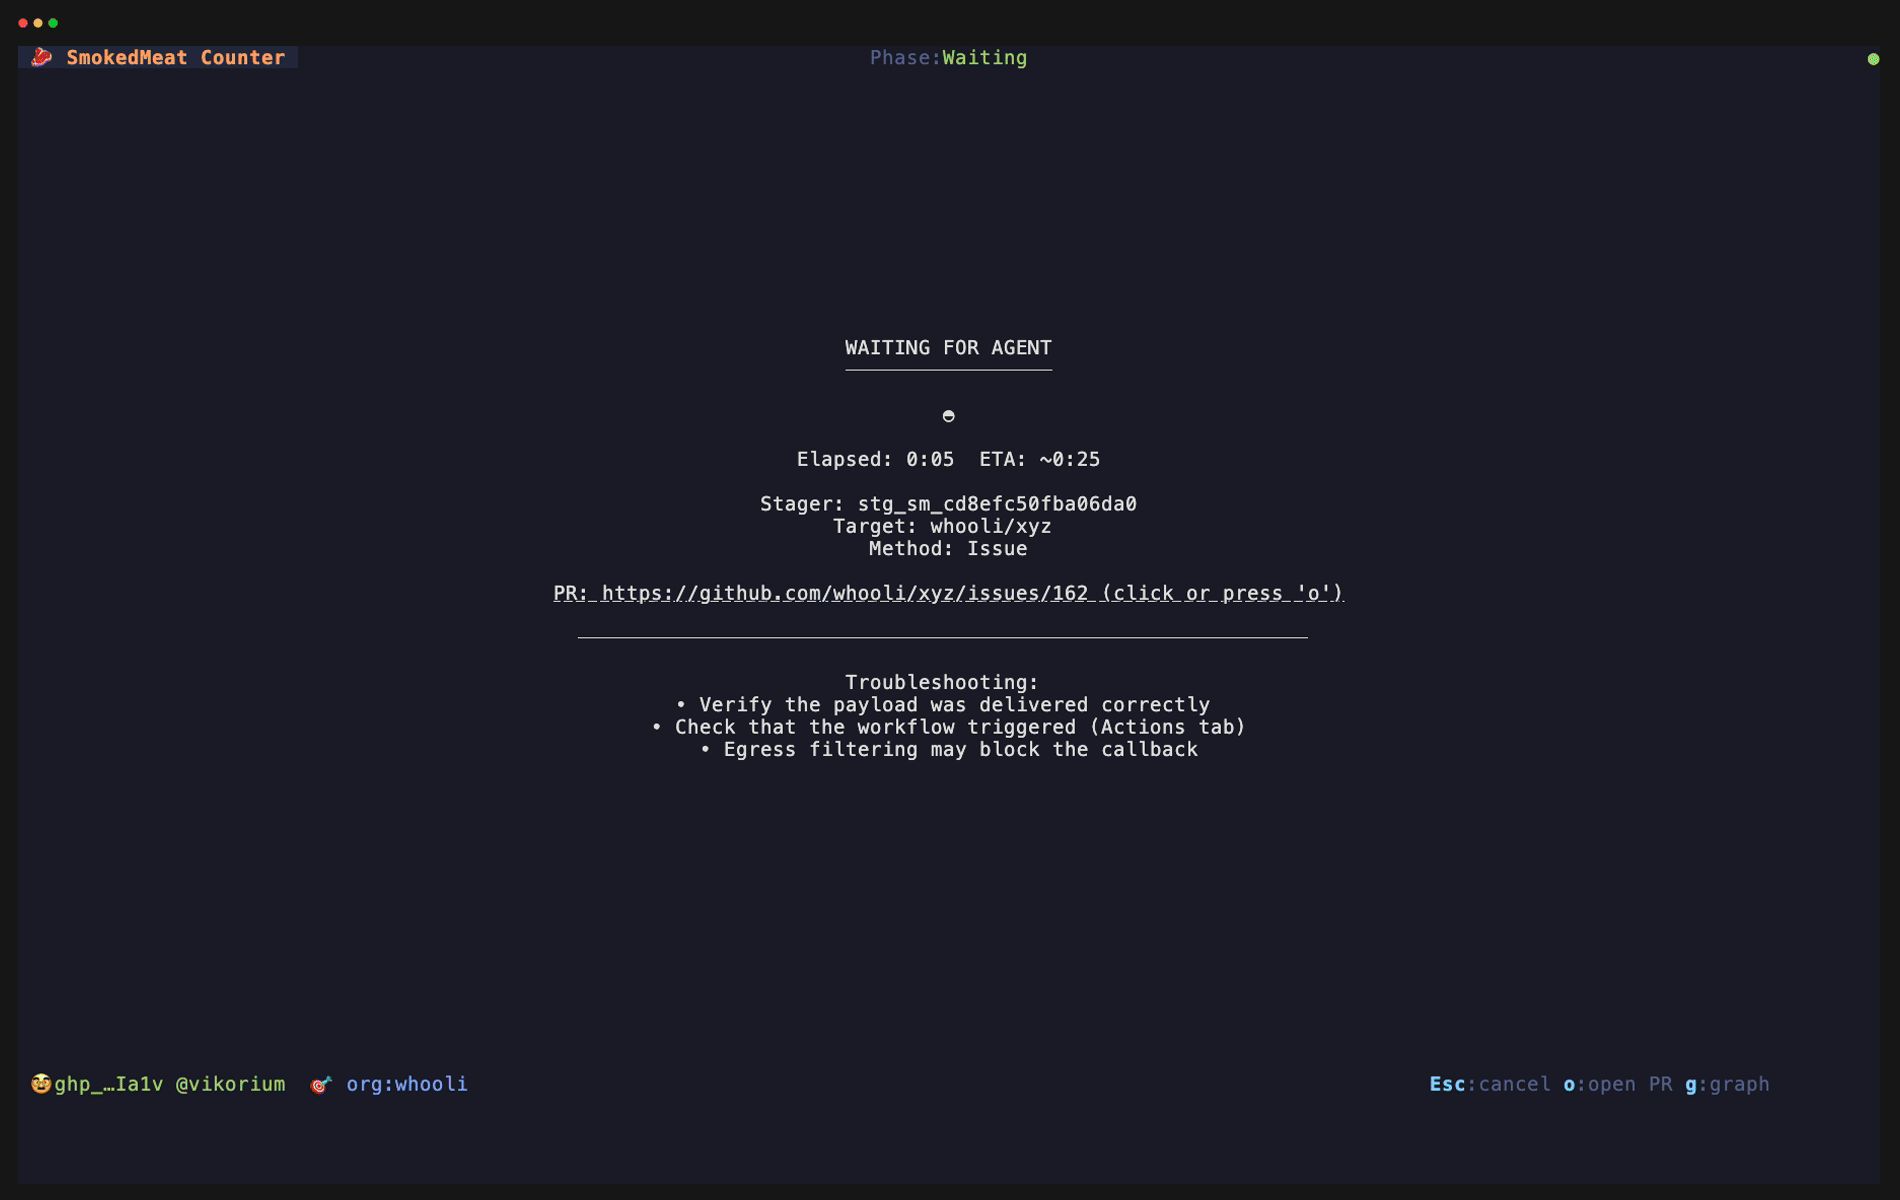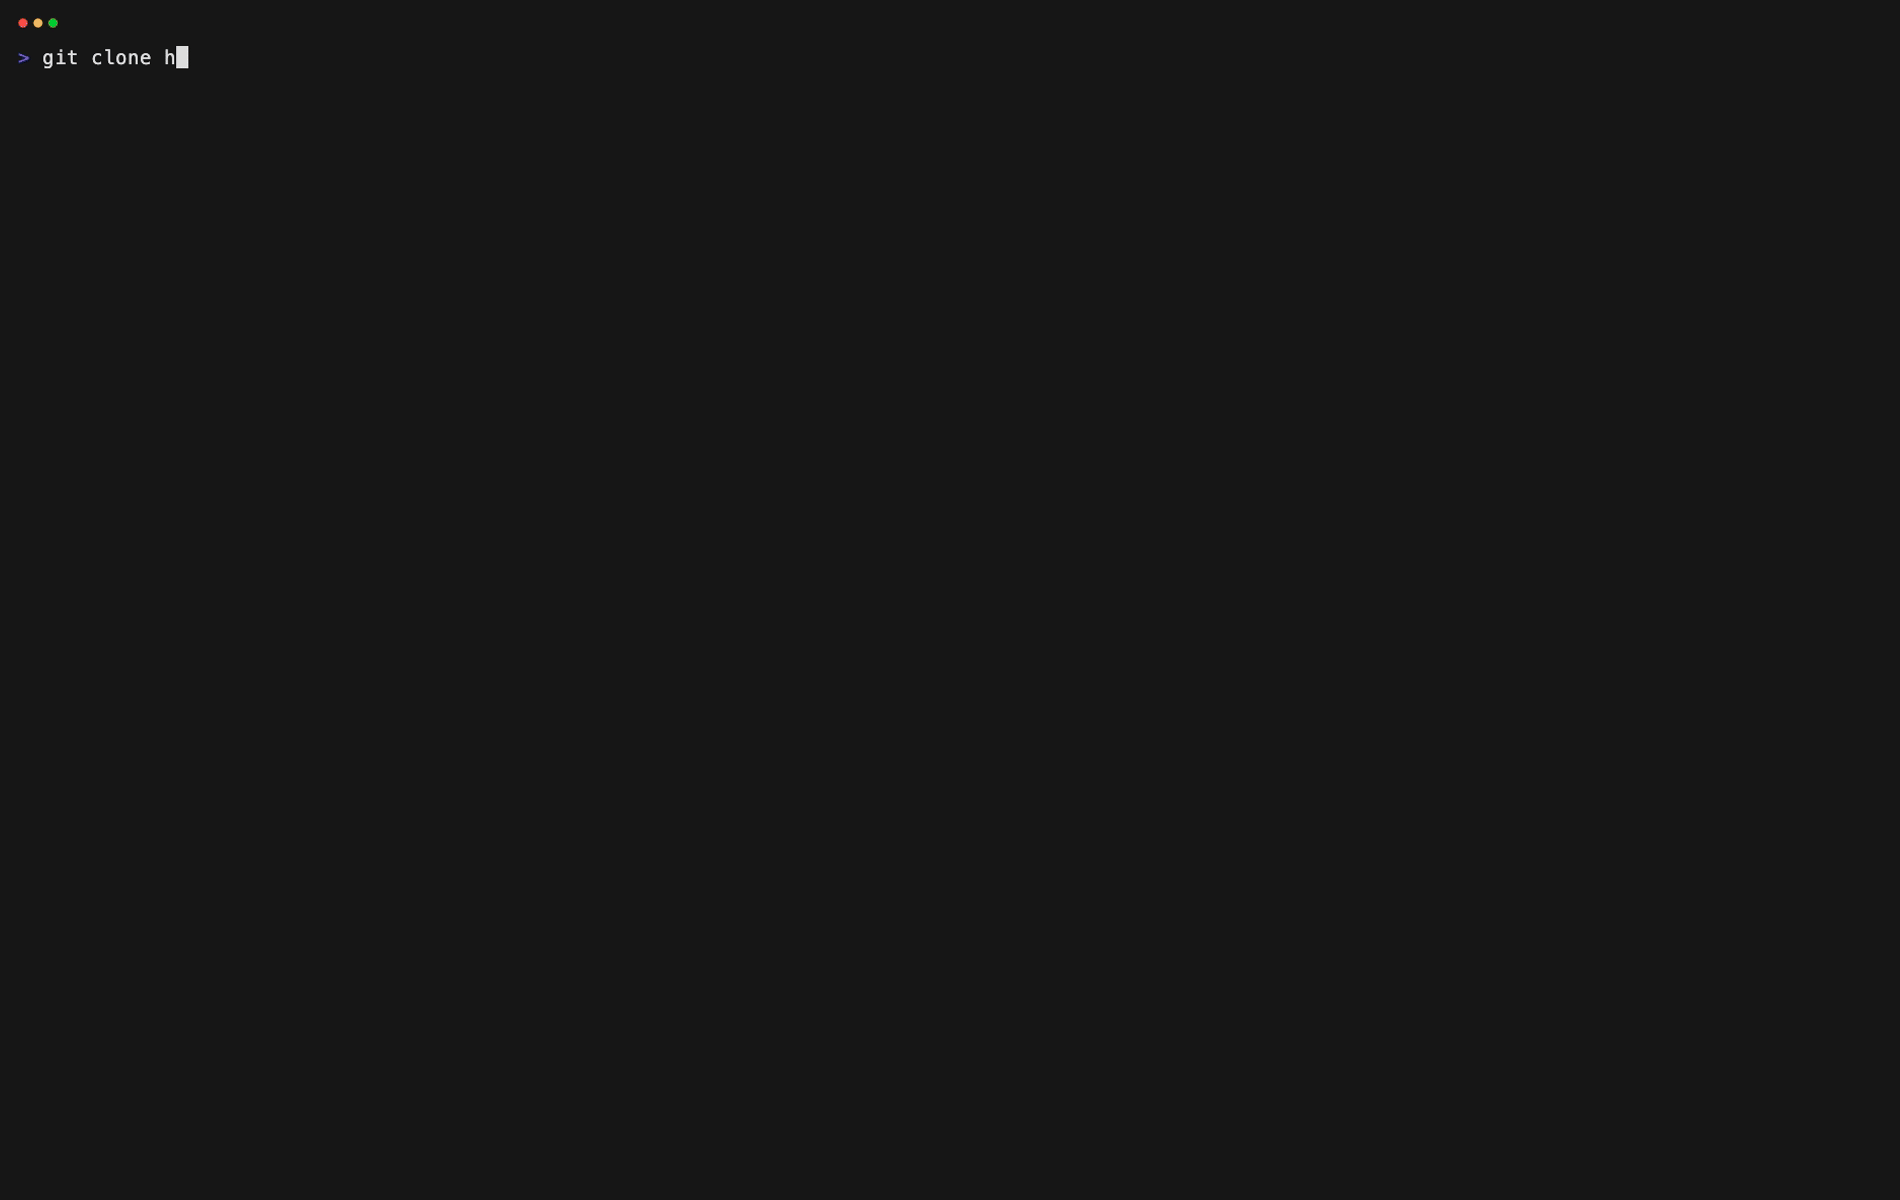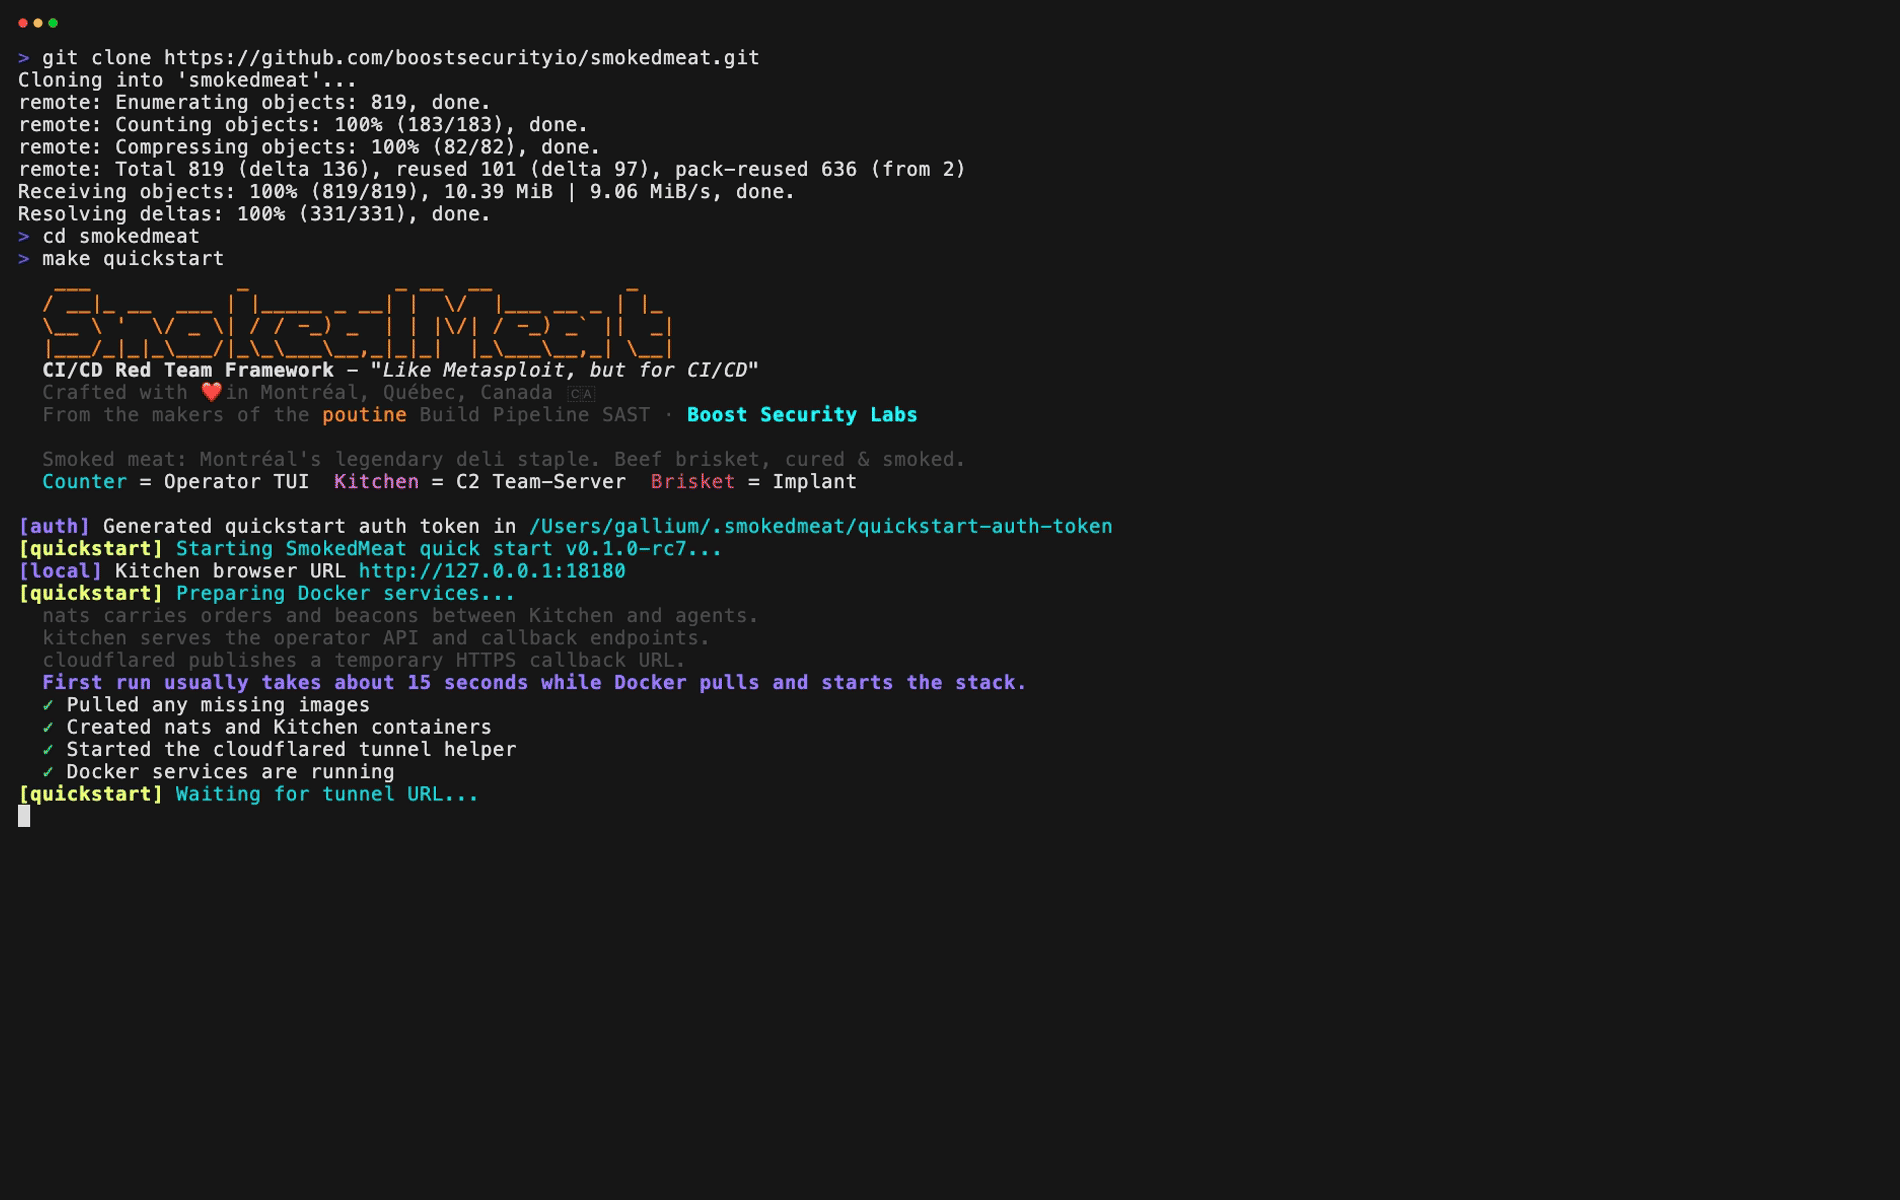 boostsecurityio/smokedmeat
Un framework Red Team per CI/CD per dimostrare i rischi di sicurezza delle pipeline di build.
 sensepost/objection
Toolkit di esplorazione runtime mobile basato su Frida per valutare la sicurezza delle app iOS e Android. Bypassa l'SSL pinning, scarica i…
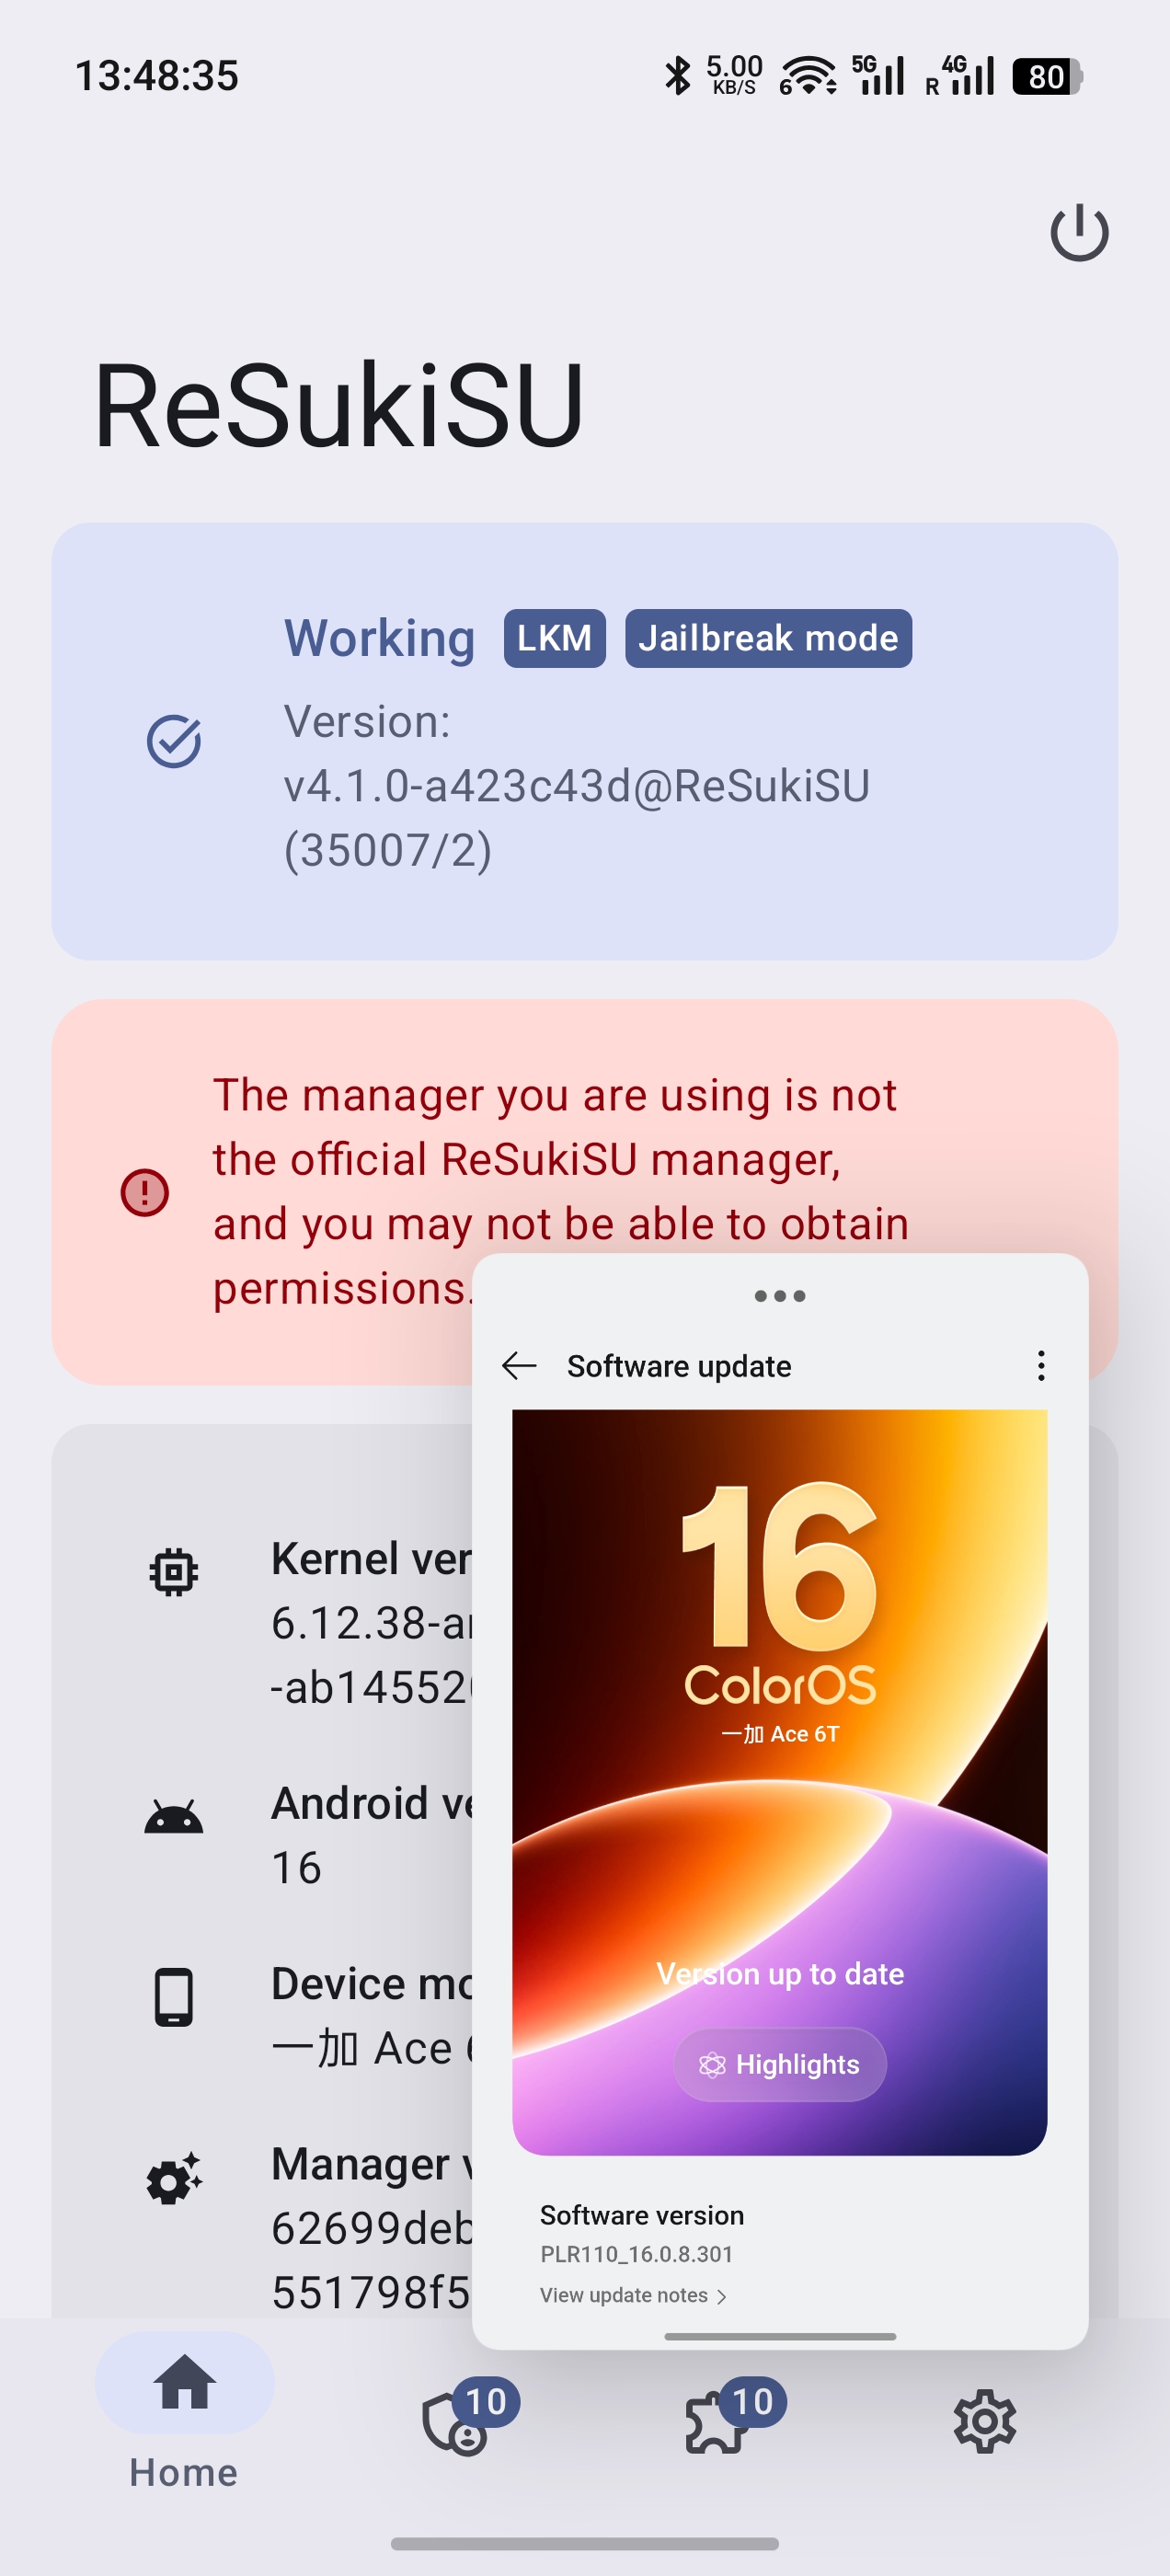 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 aflplusplus/libafl
Libreria di Fuzzing Avanzata - Incastra il tuo Fuzzer insieme in Rust! Scala su core e macchine. Per Windows, Android, MacOS, Linux, no_std, ...
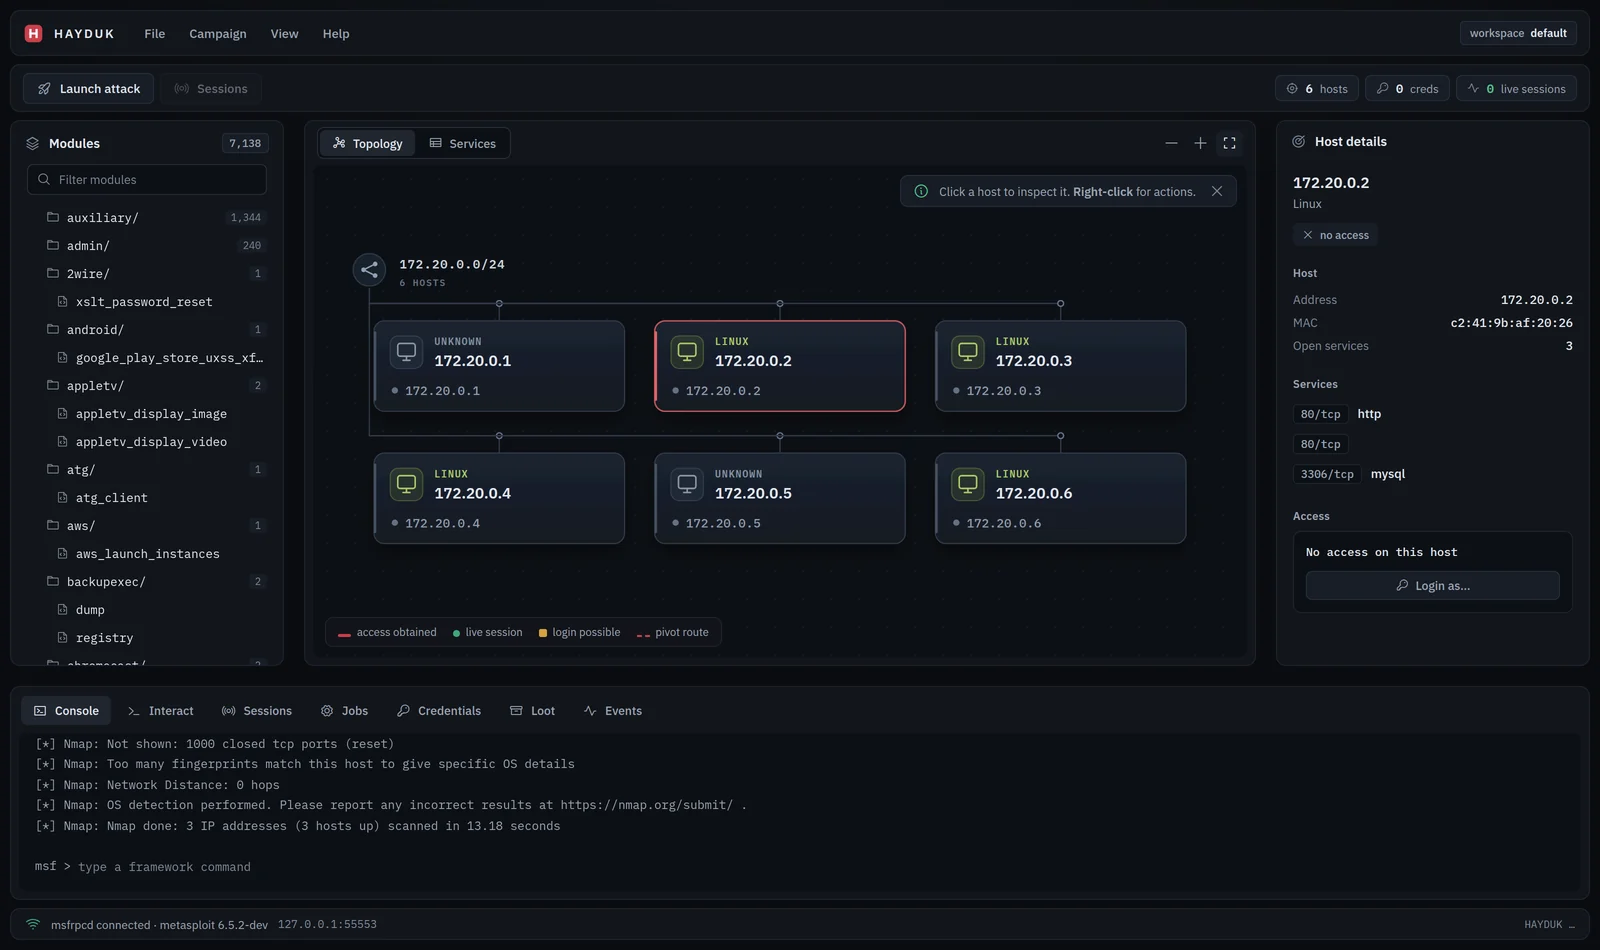 jolovicdev/hayduk
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…
 duriantaco/ravage
Test di sicurezza web autonomo basato sull'evidenza per target controllati e autorizzati. Con laboratori riproducibili, tracce di audit, report e…
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
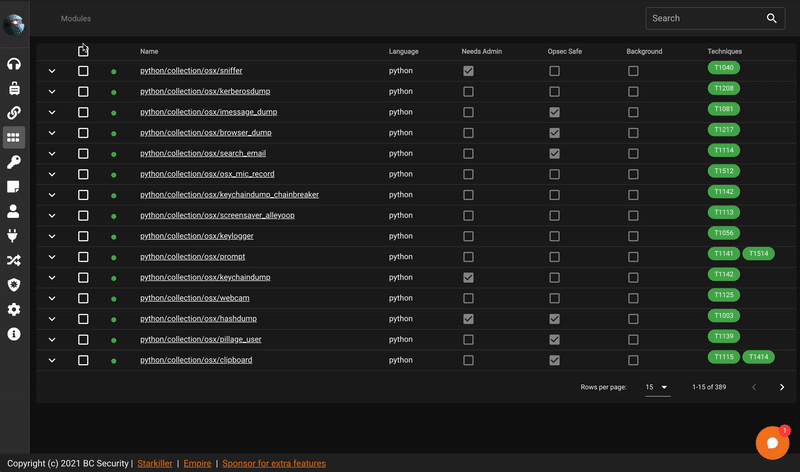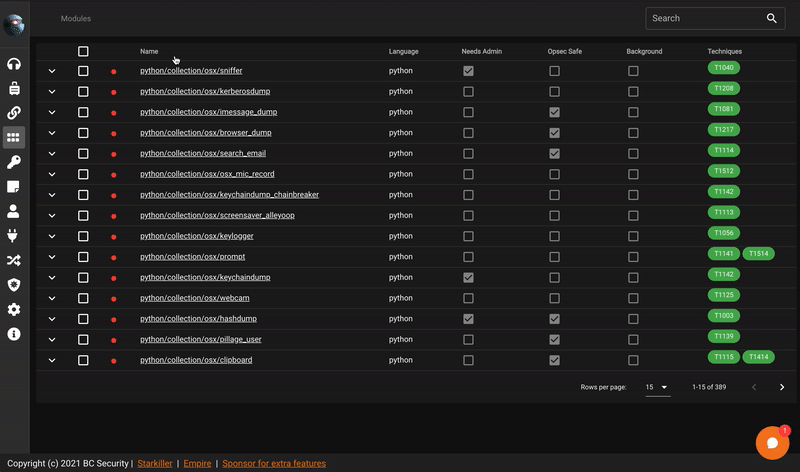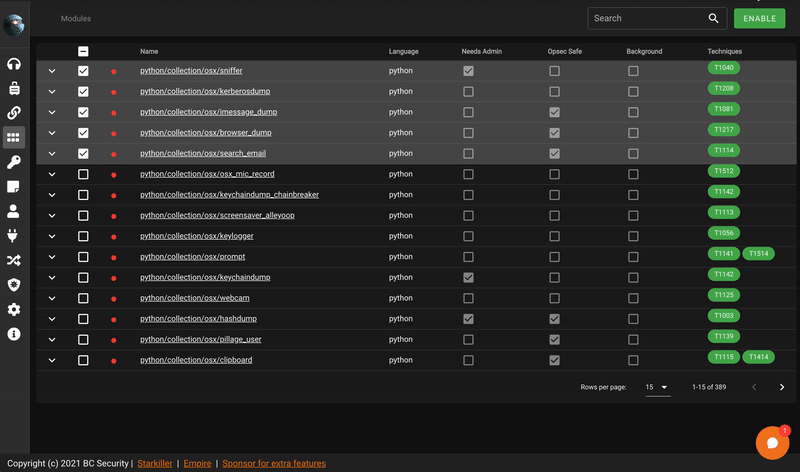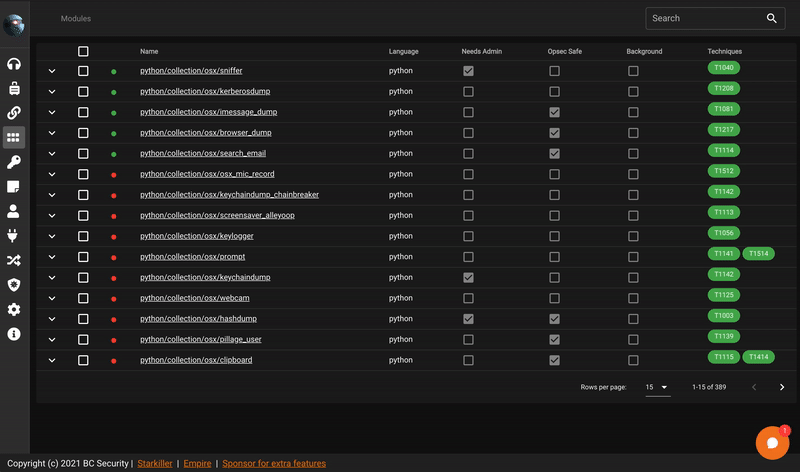 bc-security/starkiller
Starkiller è un Frontend per PowerShell Empire.
 elder-plinius/t3mp3st
piattaforma autonoma di red teaming; meta-harness multi-agente di sicurezza offensiva