Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi Dinamica (Sandboxing) — Strumenti | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
602 risultati
Sandboxie preview

Sandboxie

GitHubsandboxie-plus/sandboxie

Sandboxie Plus & Classic

defensive-toolsdynamic-analysis-sandboxingmalware-analysis+1
19.1k2h 7m fa
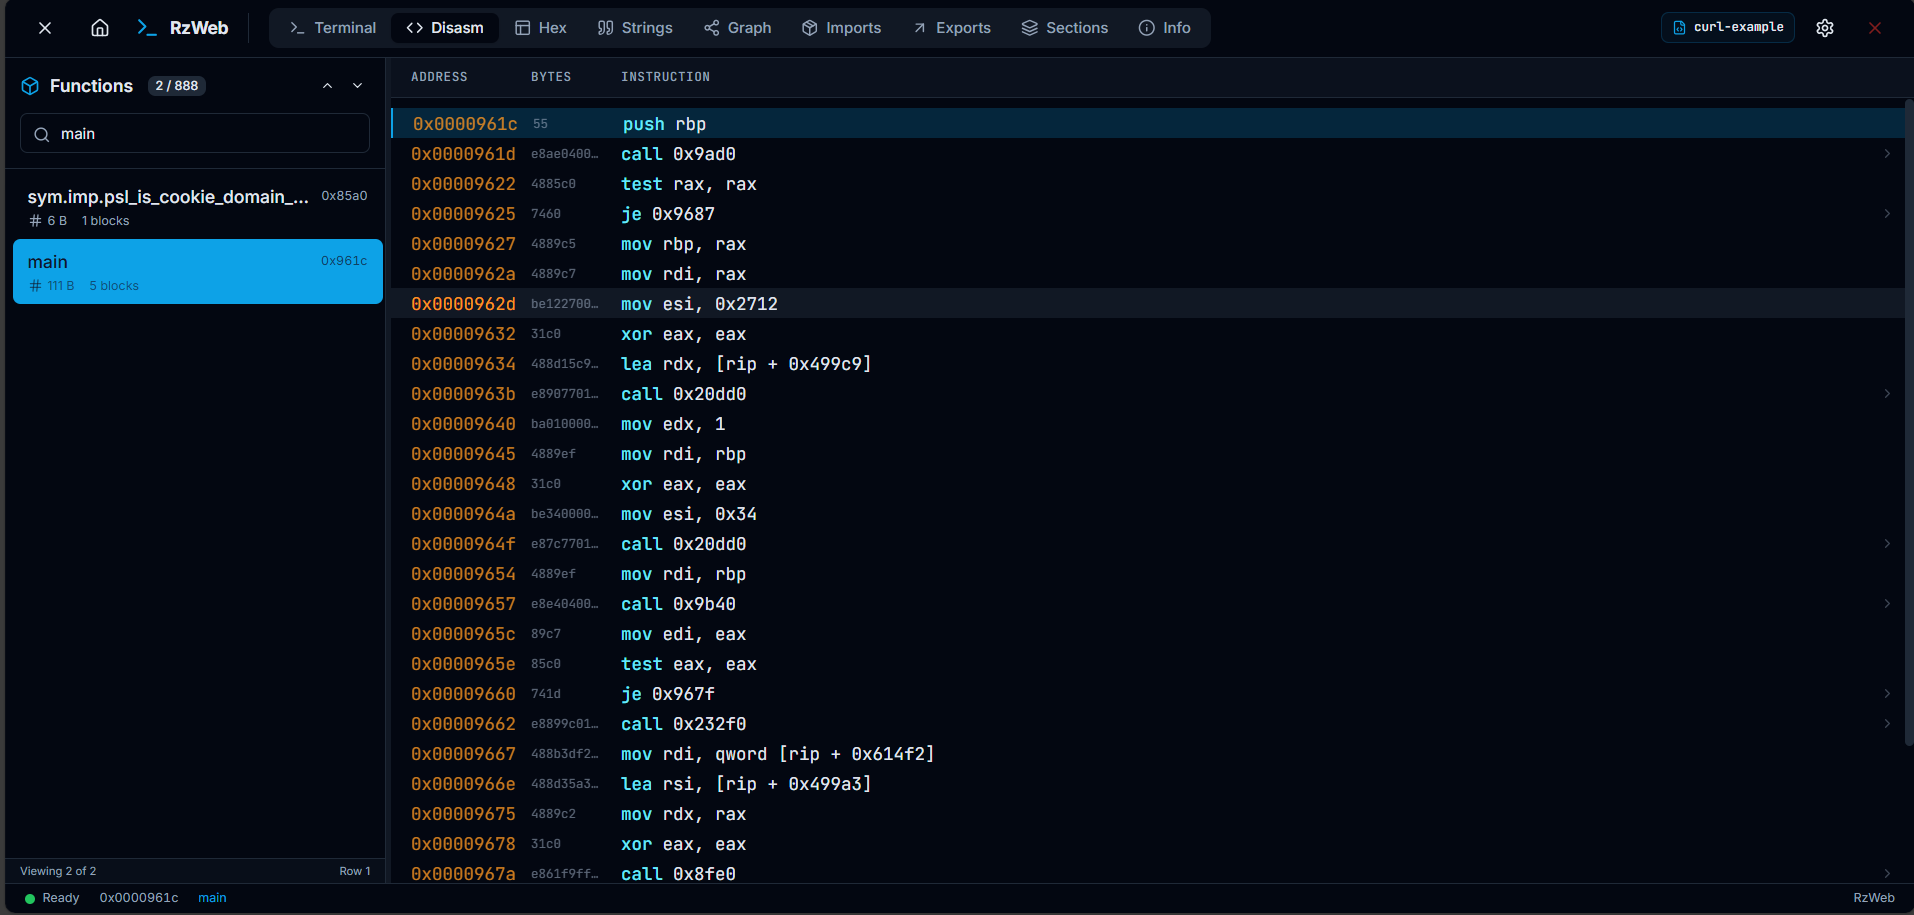
rzweb preview

rzweb

GitHubindalok/rzweb

A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.

static-analysisdynamic-analysis-sandboxingreverse-engineering+5
7382h 36m fa
angr preview

angr

GitHubangr/angr

Una potente e intuitiva piattaforma di analisi binaria!

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+12
9.0k4h 13m fa
ecapture preview

ecapture

GitHubgojue/ecapture

Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64 and arm64.

android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+3
15.4k4h 17m fa
kata-containers preview

kata-containers

GitHubkata-containers/kata-containers

Kata Containers è un progetto e una community open source che lavorano per costruire un'implementazione standard di Macchine Virtuali (VM) leggere…

cloud-infrastructure-securitydefensive-toolscontainer-security+4
8.5k4h 37m fa
flare-floss preview

flare-floss

GitHubmandiant/flare-floss

FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.

disk-forensicsstatic-analysisdynamic-analysis-sandboxing+8
4.1k4h 55m fa
SkillSpector preview

SkillSpector

GitHubnvidia/skillspector

Scanner di sicurezza per le skill degli agenti AI. Rileva vulnerabilità, pattern dannosi, rischi di sicurezza, prompt injection, esfiltrazione di…

static-analysisvulnerability-scannersdynamic-analysis-sandboxing+8
14.5k5h 34m fa
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programma per determinare i tipi di file per Windows, Linux e MacOS.

reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3k5h 57m fa
radare2 preview

radare2

GitHubradareorg/radare2

Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX

android-securityembedded-systems-securitystatic-analysis+16
24.5k6h 26m fa
ghidra preview

ghidra

GitHubnationalsecurityagency/ghidra

Ghidra è un framework di reverse engineering del software (SRE)

android-securityembedded-systems-securitystatic-analysis+17
71.1k7h 24m fa
defenseclaw preview

defenseclaw

GitHubcisco-ai-defense/defenseclaw

Security Governance for Agentic AI
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
8177h 43m fa
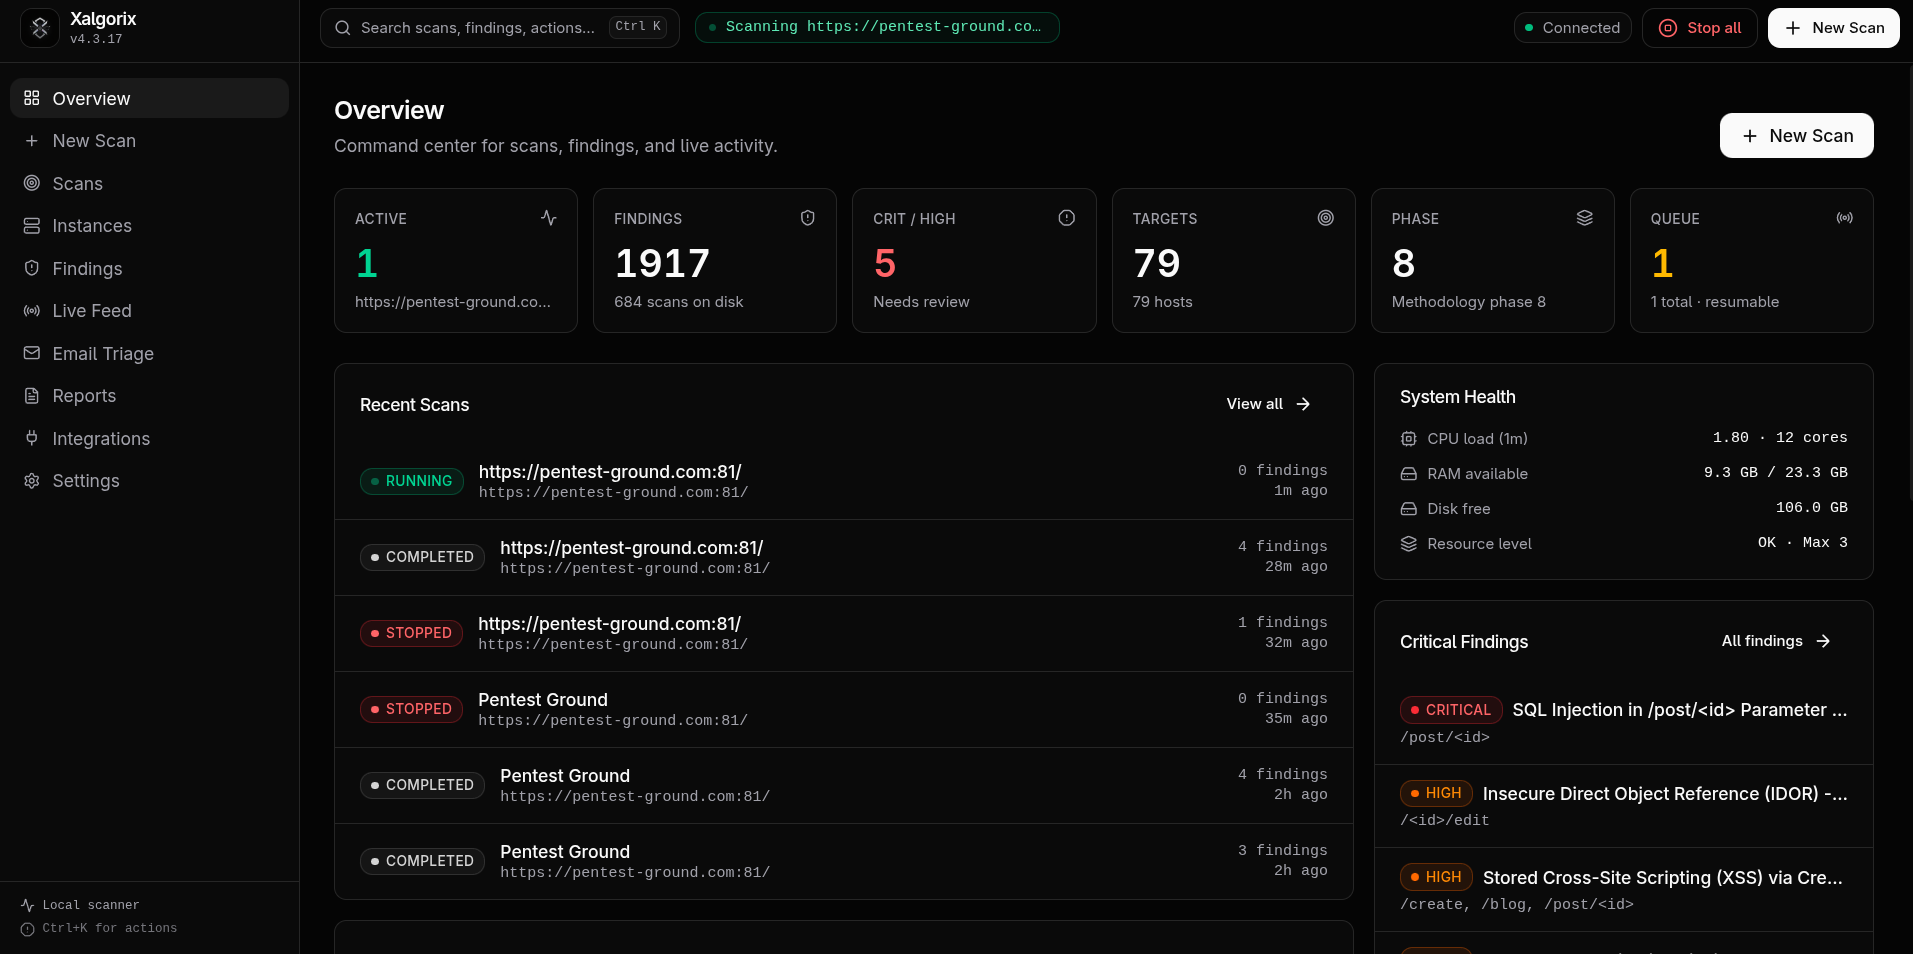
xalgorix preview

xalgorix

GitHubxalgord/xalgorix

Agenti autonomi di pentesting AI — ricognizione in tempo reale, rilevamento delle vulnerabilità e orchestrazione dello sfruttamento. Go + TypeScript.

reconnaissancevulnerability-scannersdynamic-analysis-sandboxing+7
8518h 28m fa
oss-fuzz preview

oss-fuzz

GitHubgoogle/oss-fuzz

OSS-Fuzz - fuzzing continuo per software open source.

dynamic-analysis-sandboxingvulnerability-analysisfuzzing+1
12.5k8h 55m fa
rea preview

rea

GitHubmorluto/rea

Reverse engineer anything with agents, from app behavior down to native binaries.

static-analysisdynamic-analysis-sandboxingcode-analysis+5
327.7k9h 9m fa
emba preview

emba

GitHube-m-b-a/emba

EMBA - L'analizzatore di sicurezza del firmware

embedded-systems-securitystatic-analysisvulnerability-scanners+8
3.6k9h 41m fa
sogen preview

sogen

GitHubmomo5502/sogen

🪅 Emulatore userspace per Windows e Linux

dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
3.5k11h 14m fa
OpenAnt preview

OpenAnt

GitHubknostic/openant

OpenAnt di Knostic è il principale prodotto open source di scoperta di vulnerabilità basato su LLM, che aiuta i difensori a individuare in modo…
vulnerability-scannersdynamic-analysis-sandboxingstatic-code-analysis+4
71817h 40m fa
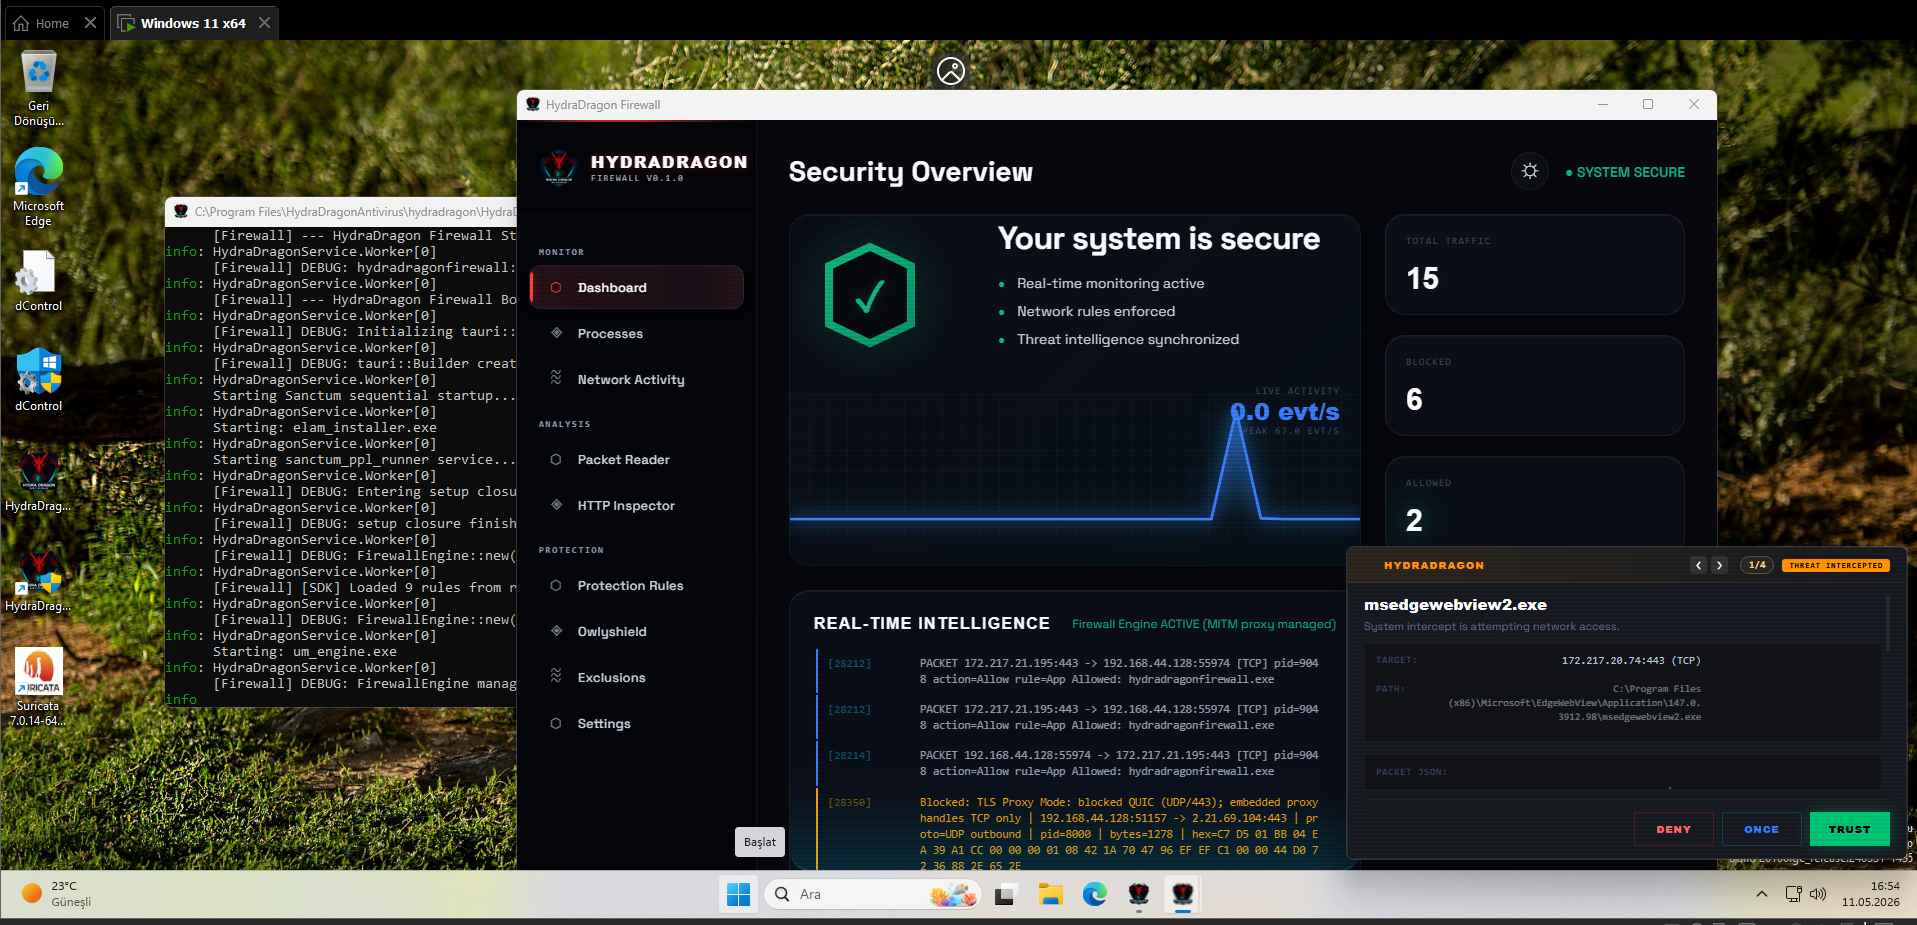
HydraDragonAntivirus preview

HydraDragonAntivirus

GitHubhydradragonantivirus/hydradragonantivirus

Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…

static-analysisdynamic-analysis-sandboxingids-ips-evasion+2
22319h 49m fa
Precedente12…34Successivo