CVE-2025-55182-Scanner

Uno scanner di sicurezza ibrido per rilevare CVE-2025-55182 nelle applicazioni Next.js e Waku. Combina analisi statica del codice e verifica dinamica…

Uno scanner di sicurezza ibrido per rilevare CVE-2025-55182 nelle applicazioni Next.js e Waku. Combina analisi statica del codice e verifica dinamica…

Una piccola repository con un singolo playbook.

Ricetta Salt per shellshock (CVE-2014-6271)

Componente CI per lo strumento SAST Gitleaks che scansiona i repository git alla ricerca di segreti hardcoded, chiavi API e token con supporto per…

XWiki Commons CVE-2023-31126 v14.10.3 per l'analisi Coverity

Questo modulo determina la vulnerabilità di un binario di bash agli exploit shellshock (CVE-2014-6271 o CVE-2014-7169) e lo corregge dove possibile.

🔍 Scansiona i rischi di CVE-2025-55182 in React Server Components con questo strumento non intrusivo che aiuta a rilevare vulnerabilità critiche…

Target demo sintetico per il rilevamento della vulnerabilità CVE-2024-10821 e la correzione automatica tramite controllo compensativo. Dimostra un…

Rileva e corregge CVE-2025-55182 (React2Shell) in React Server Components e app Next.js. Scansiona le versioni dei pacchetti, suggerisce…

YellowKey | Bypass di BitLocker CVE-2026-45585 | Rileva e ripara automaticamente tramite Microsoft Intune

SDK Go condiviso che definisce un'interfaccia standard per le capacità degli scanner di sicurezza, con output dei risultati in formati multipli…

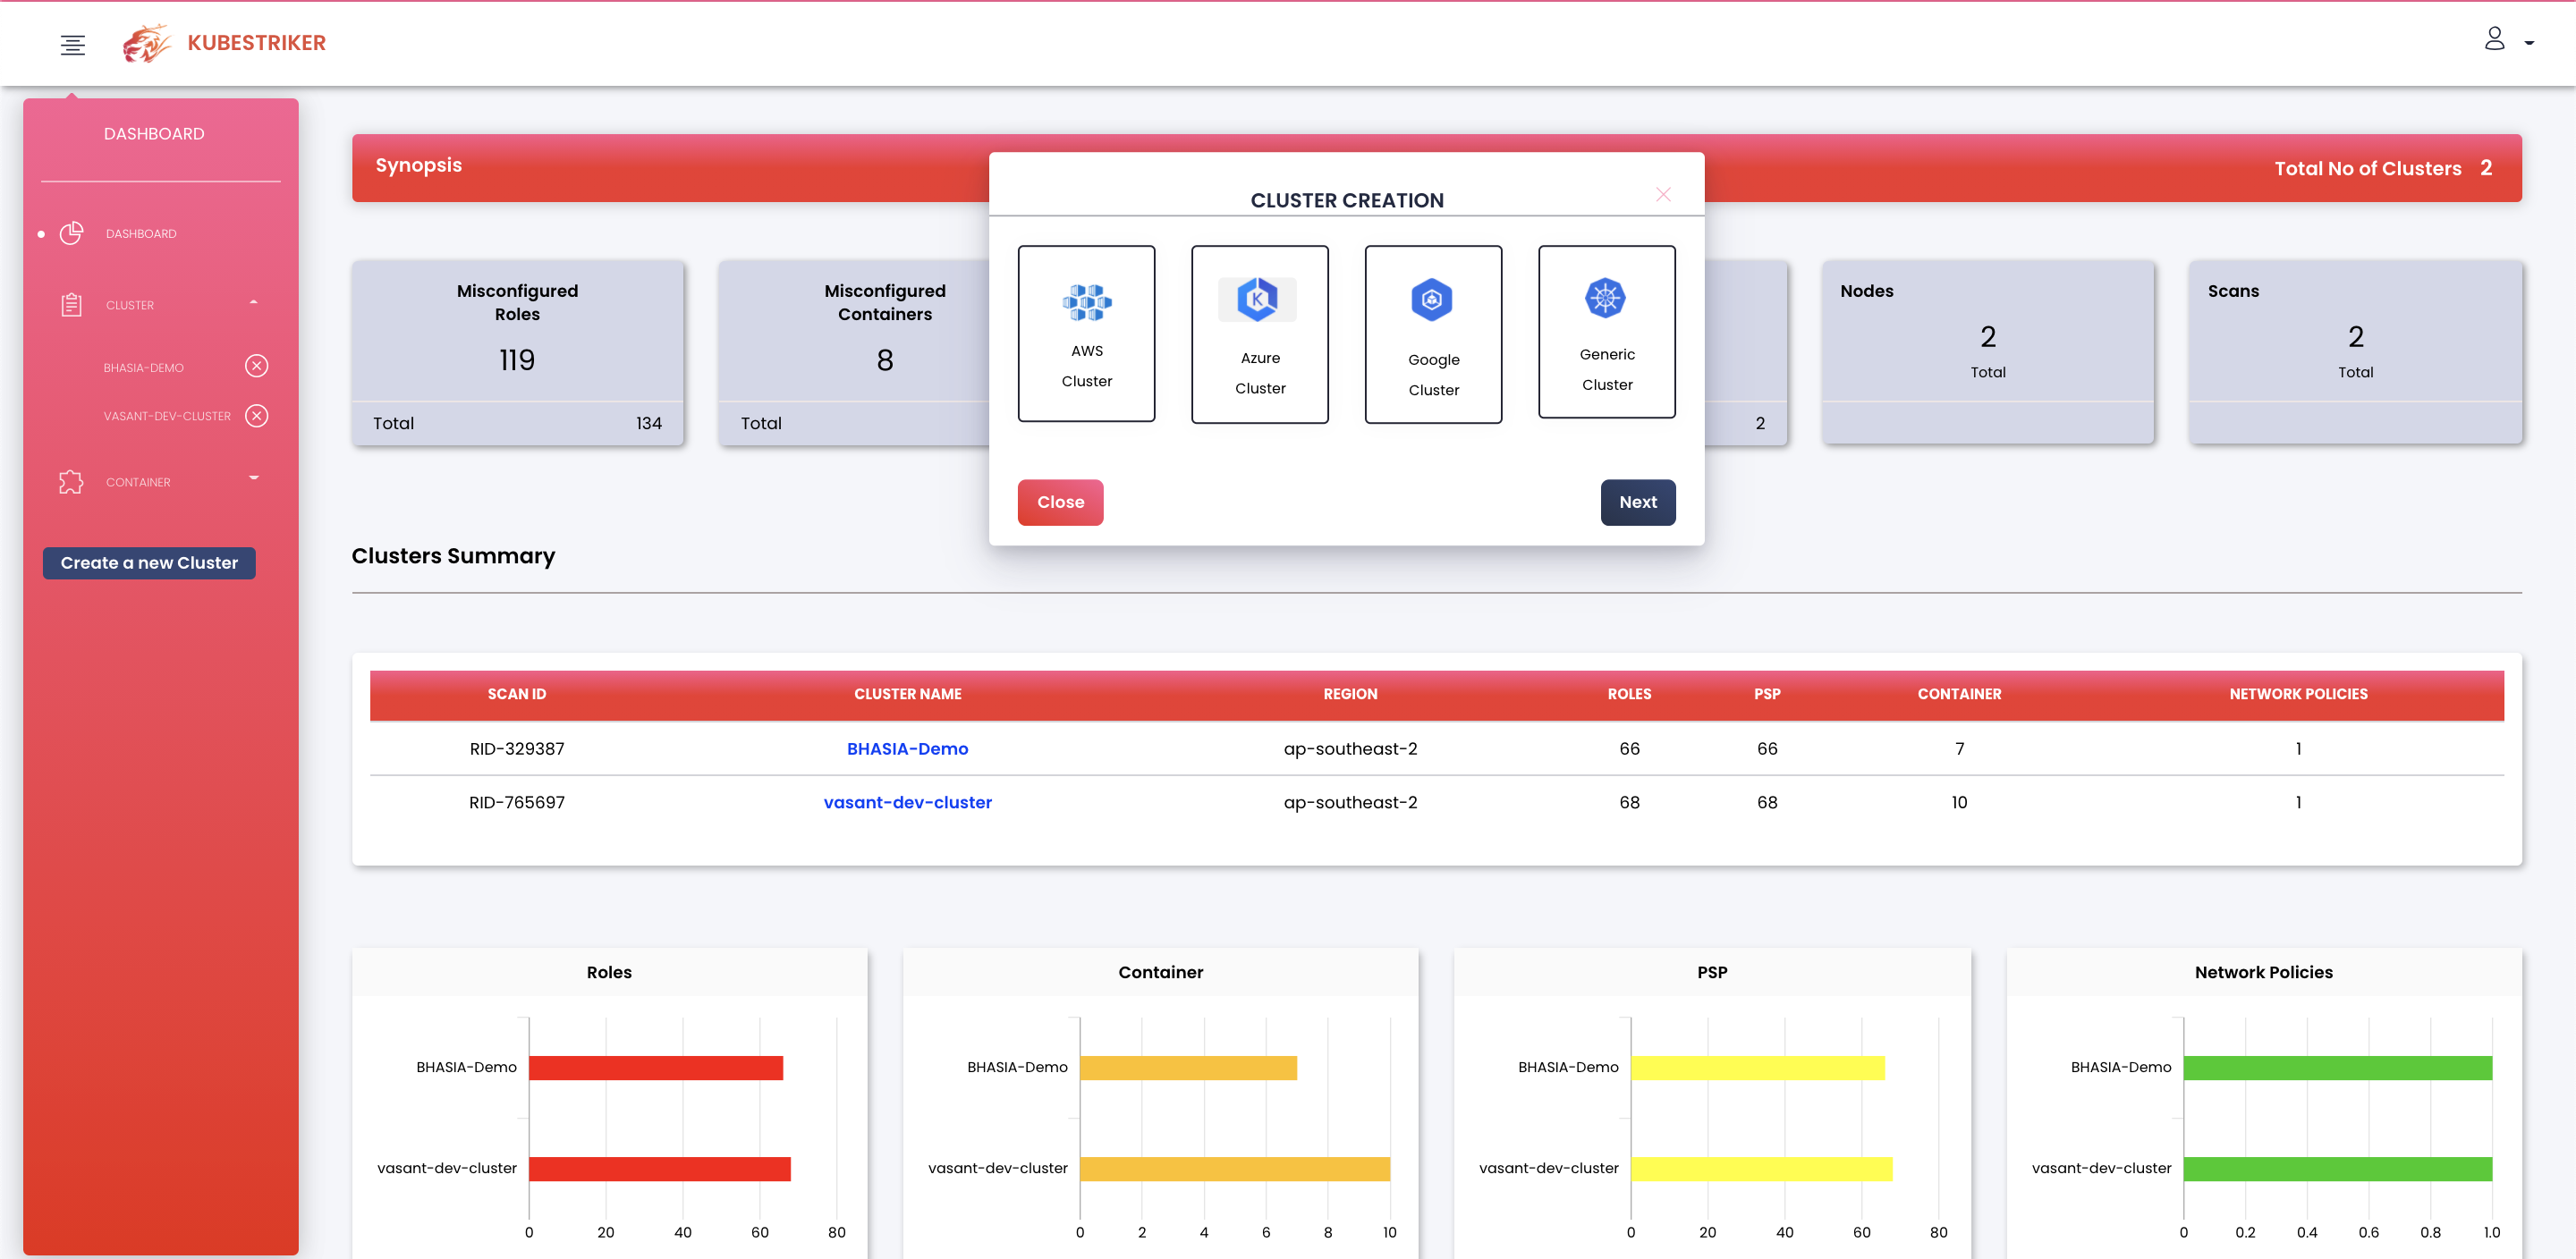
Uno strumento di audit per la sicurezza di Kubernetes eccezionalmente veloce

🛡️Elenchi fantastici su tutti i tipi di argomenti interessanti di Wazuh XDR/SIEM

Specifica del repository VEX

Un cookbook Chef per testare la vulnerabilità GHOST

Uno script Bash leggero e ricorsivo per rilevare le versioni di Next.js e React Server DOM vulnerabili a CVE-2025-55182 (React2Shell) nei progetti…

Scanner offline per CVE-2026-29000 (CVSS 10.0) in org.pac4j:pac4j-jwt. Ispeziona direttamente jar/fat-jar, quindi funziona dove mvn dependency:tree…

Profilo InSpec per verificare che un nodo sia aggiornato e conforme per CVE-2017-8543