

ghidra
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra è un framework di reverse engineering del software (SRE)
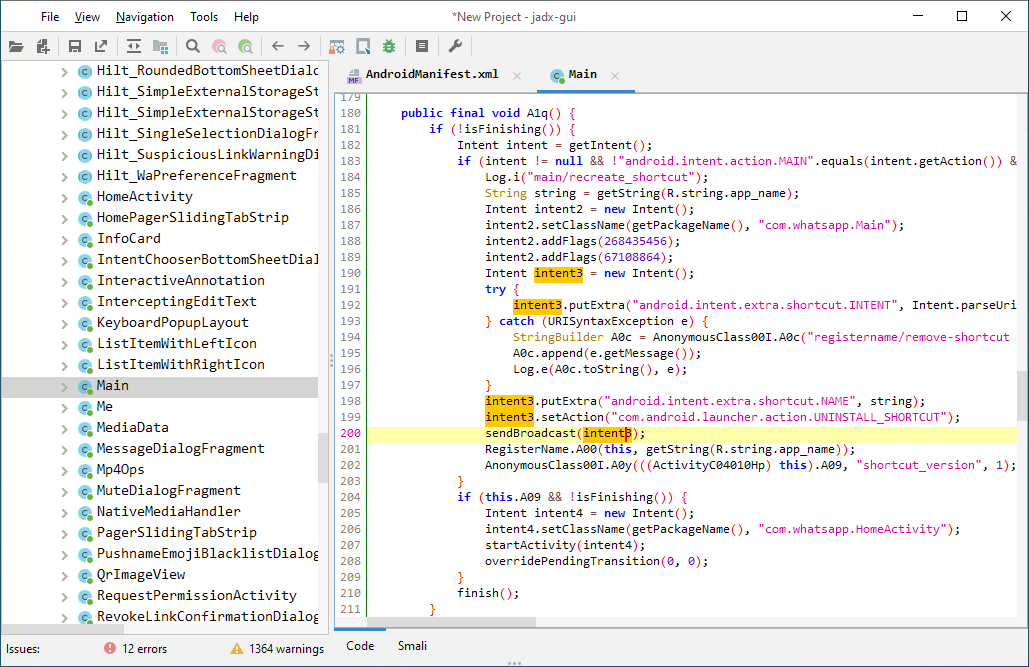 skylot/jadx
Strumento da riga di comando e GUI per decompilare file Android Dex e APK in codice sorgente Java leggibile, con decodifica delle risorse,…
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
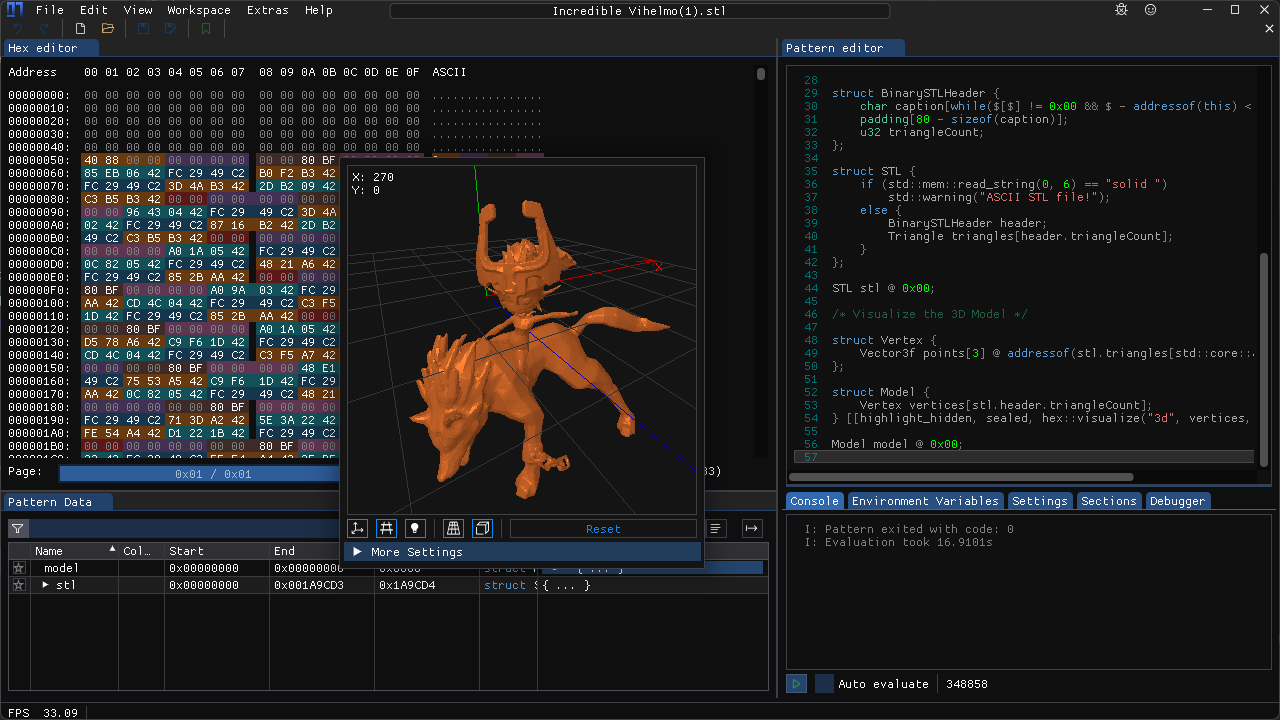 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 ibotpeaches/apktool
Uno strumento per il reverse engineering di file APK Android
 icsharpcode/ilspy
.NET Decompiler con supporto per PDB generation, ReadyToRun, Metadata (e altro) - multipiattaforma!
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 frida/frida
Repo principale per l'hosting dei binari di rilascio
 go-delve/delve
Debugger a livello di sorgente per Go con modalità CLI, API e headless; supporta breakpoint, ispezione delle variabili e tracciamento dell'esecuzione…
 winsiderss/systeminformer
Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…
 gallopsled/pwntools
Framework CTF e libreria di sviluppo exploit
 zardus/ctf-tools
Alcuni script di configurazione per strumenti di ricerca sulla sicurezza.
 rizinorg/cutter
Piattaforma di Reverse Engineering gratuita e open source basata su rizin
 mrexodia/ida-pro-mcp
Assistente di reverse engineering basato su IA che collega IDA Pro con modelli linguistici tramite MCP.
 capstone-engine/capstone
Framework di disassemblaggio multi-architettura che fornisce un'API leggera e thread-safe per l'analisi binaria, il reverse engineering e la ricerca…
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili