

AetherVM
 aethervm/aethervm
Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
22
aethervm/aethervmPiattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
 riscv-software-src/riscv-isa-sim
Simulatore funzionale dell'ISA RISC-V che supporta molteplici estensioni (RV32/64, V, crittografia) con modalità di debug interattivo, integrazione…
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 microsoft/windbg-samples
Estensioni di esempio, script e utilizzi delle API per WinDbg.
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 openbba0/bba
Sandbox di clonazione di app Android con una CLI in stile Frida che avvia o si collega ad app clonate e inietta script QuickJS utilizzando Gum…
 skylot/jadx
Strumento da riga di comando e GUI per decompilare file Android Dex e APK in codice sorgente Java leggibile, con decodifica delle risorse,…
 pdb333/cortex
Un toolkit di analisi runtime per Windows che combina scansione della memoria, debugging, automazione e API compatibili con l'IA.
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 bunnybuzz/enigma
Motore di reverse-engineering nativo in C++ con pipeline di disassemblaggio, decompilazione e analisi per binari PE/ELF, dotato di GUI interattiva e…
 velteyn/unbattletech
Reverse engineering di BattleTech: The Crescent Hawk's Inception
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 bethington/ghidra-mcp
Server MCP che collega il reverse engineering di Ghidra con strumenti AI: 256 strumenti per decompilazione, emulazione P-code, debugging live,…
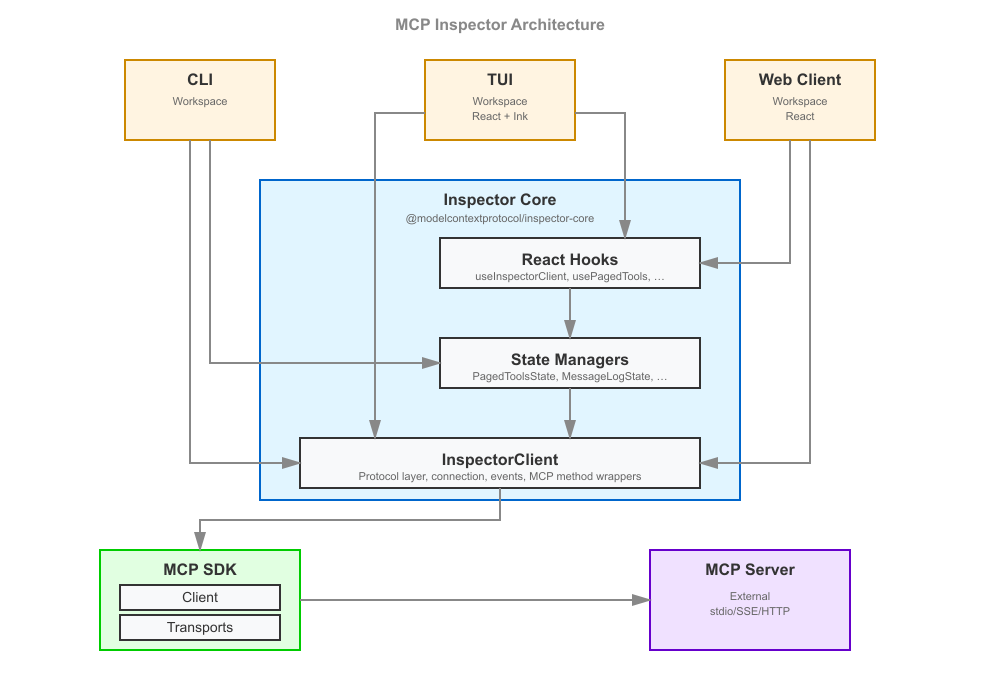 modelcontextprotocol/inspector
Ispeziona, esegui il debug e testa visivamente i server Model Context Protocol (MCP) da un'interfaccia web, CLI o TUI, con esplorazione di…
 yv1ing/secbox
Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
 grammatech/ddisasm
Disassemblatore basato su Datalog che produce assembly riassemblabile da binari ELF/PE, con rappresentazione intermedia GTIRB per analisi e…
 0xricksanchez/like-dbg
Ambiente di debug del kernel Linux completamente dockerizzato per Linux e MacOS