
cp30_XXE_partial_fix
 shanika04/cp30_xxe_partial_fix
versione tra CVE-2018-20433 e CVE-2019-5427
vulnerability-analysiscode-analysissupply-chain-security+1
shanika04/cp30_xxe_partial_fixversione tra CVE-2018-20433 e CVE-2019-5427
 stampery/mongoaudit
🔥 Un potente strumento di auditing e pentesting per MongoDB 🔥
 knqyf263/redis-post-exploitation
Strumento educativo di tipo rogue server Redis per la fase di post-exploitation. Distribuisce un server Redis dannoso per ottenere l'esecuzione…
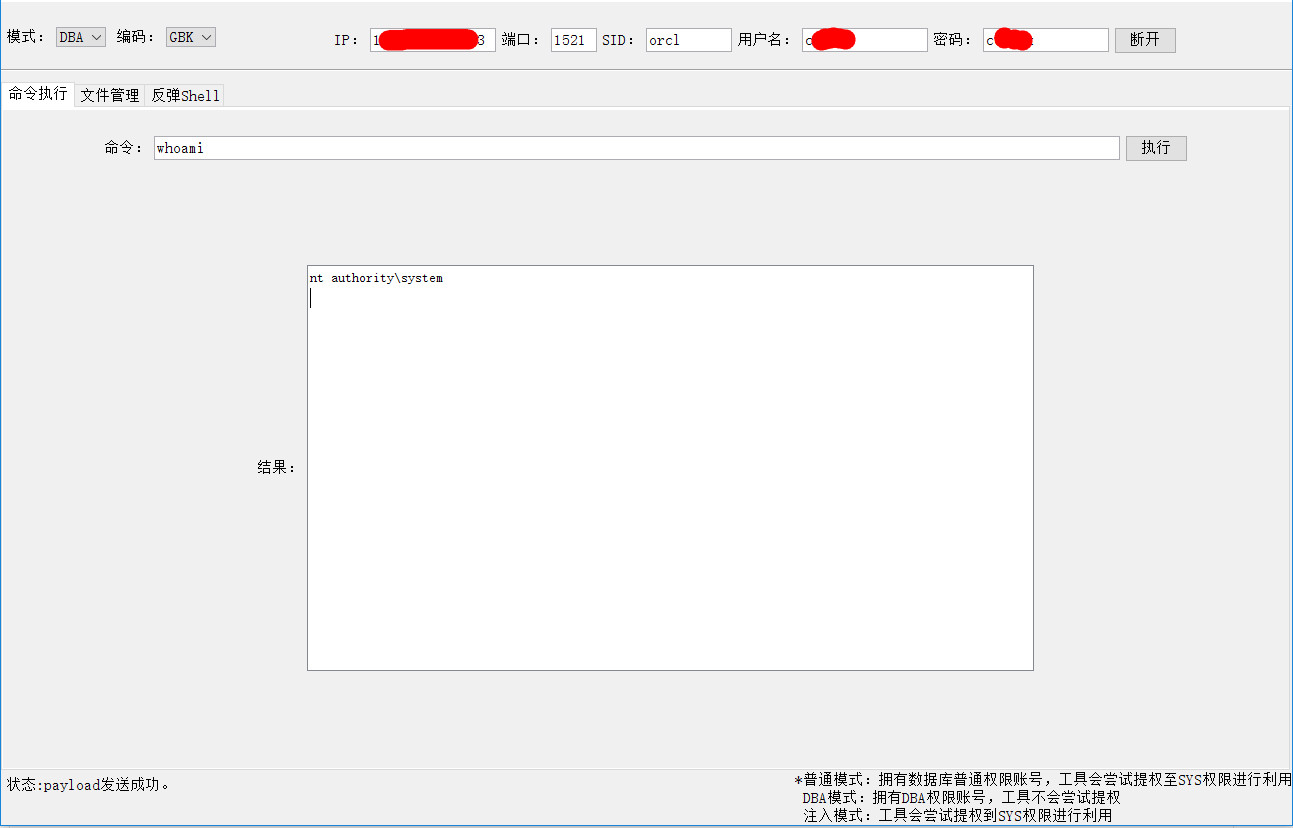 jas502n/oracleshell
Esecuzione di comandi del database Oracle
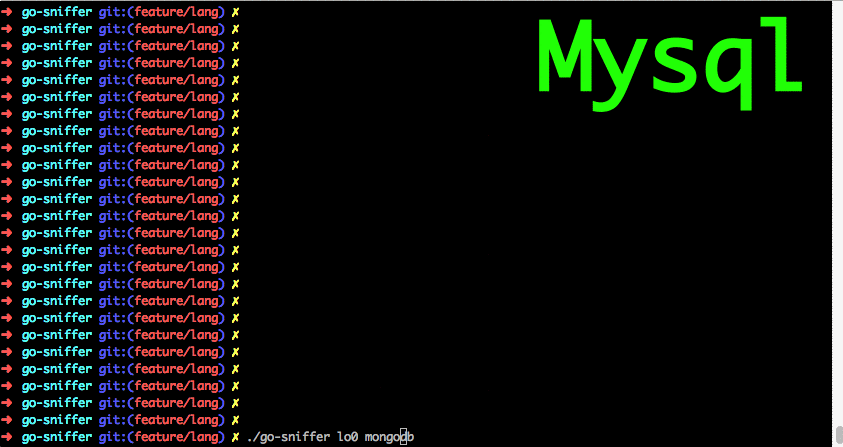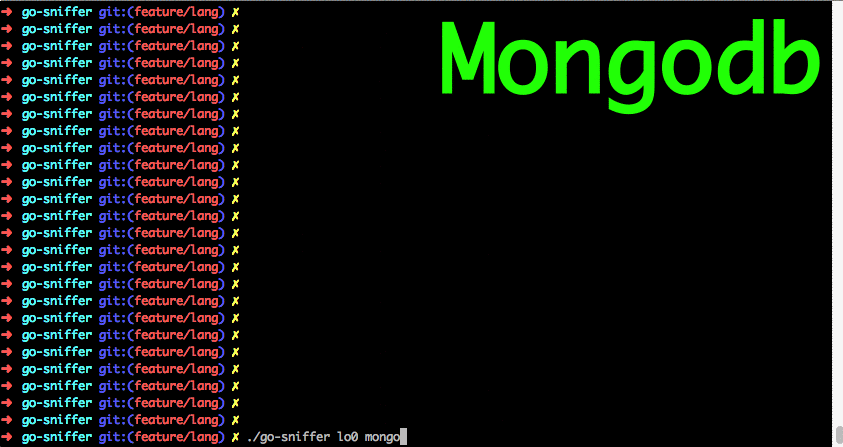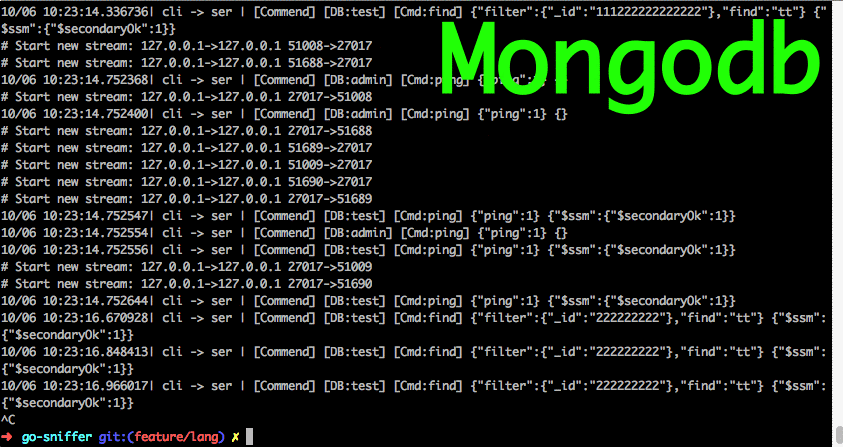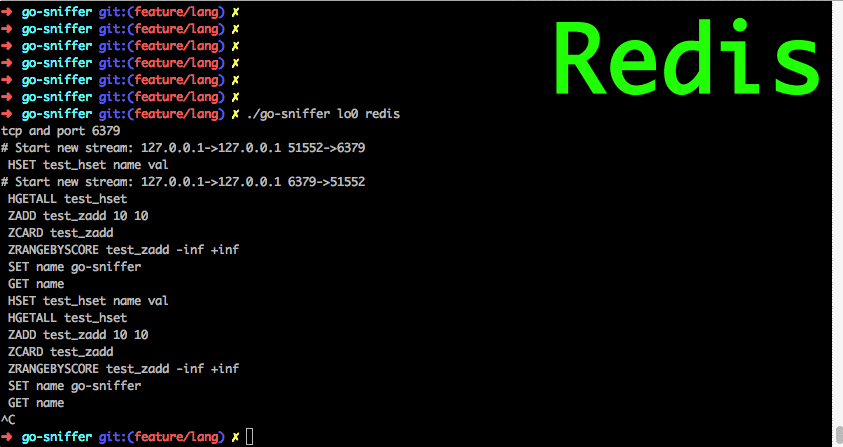 40t/go-sniffer
🔎 Sniffing e parsing dei protocolli mysql, redis, http, mongodb ecc. Cattura i pacchetti e intercetta le richieste al database nel progetto,…
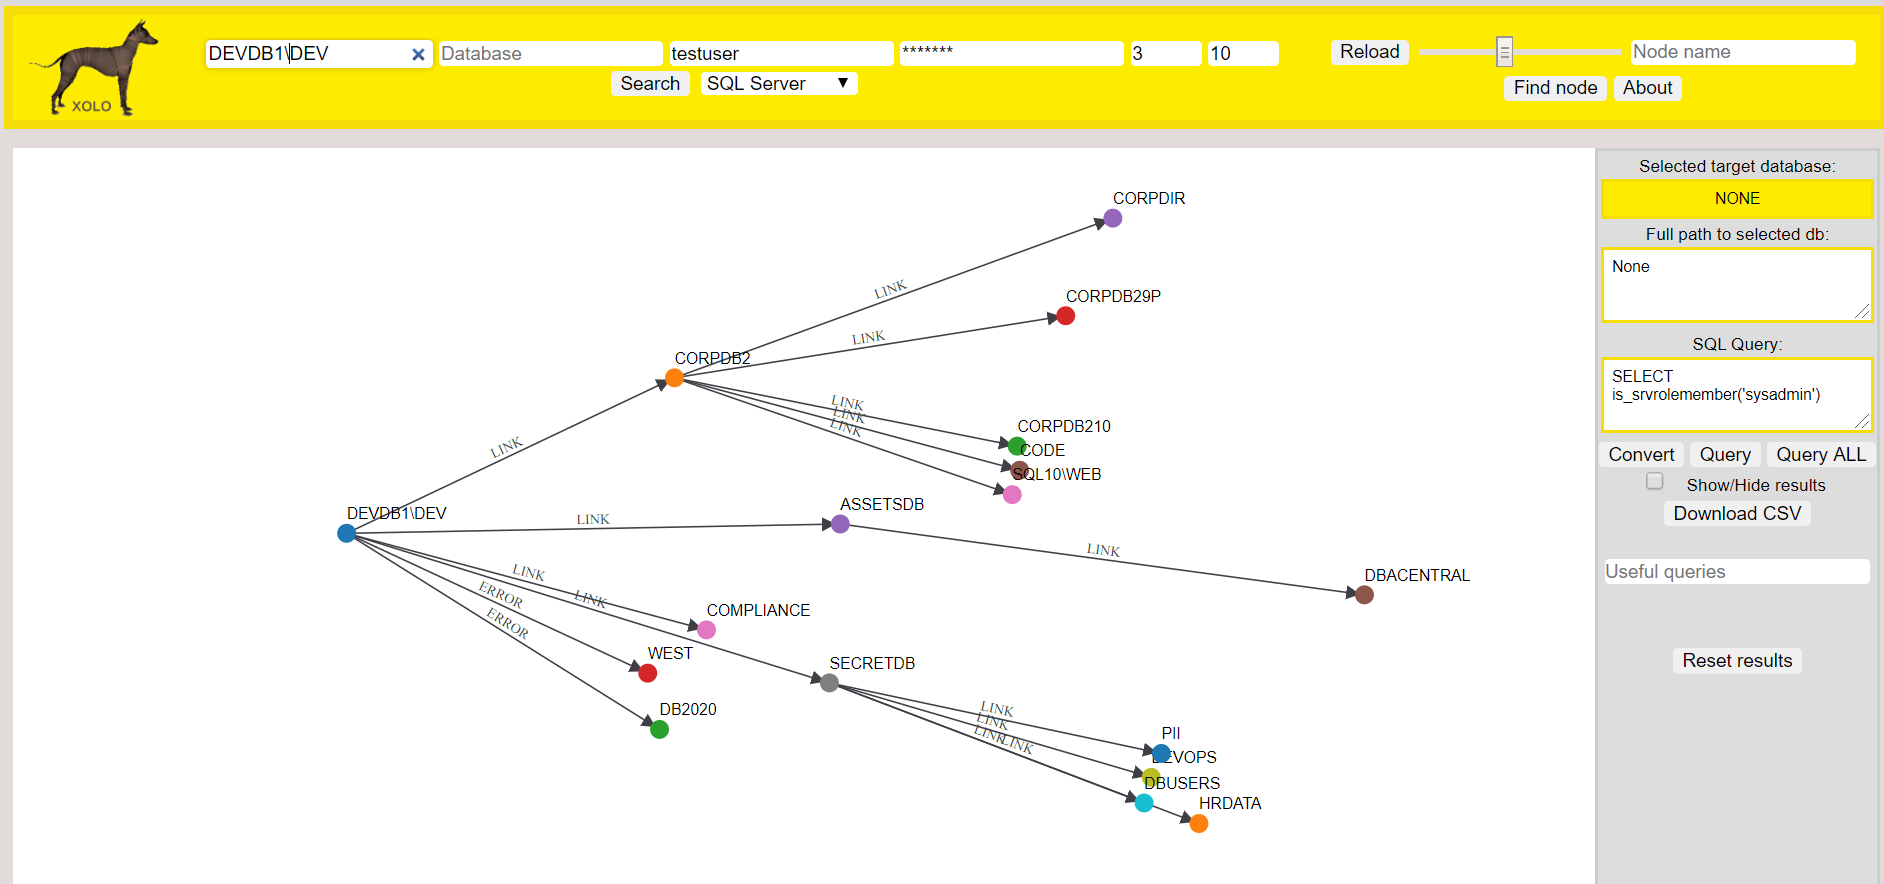 etlownoise/xolo
Strumento per eseguire il crawling, visualizzare e interagire con i collegamenti SQL Server in un grafico d3 per aiutare nelle tue esercitazioni del…
 fsecurelabs/n1qlmap
Lo strumento esfiltra i dati dal database Couchbase sfruttando vulnerabilità di iniezione N1QL.
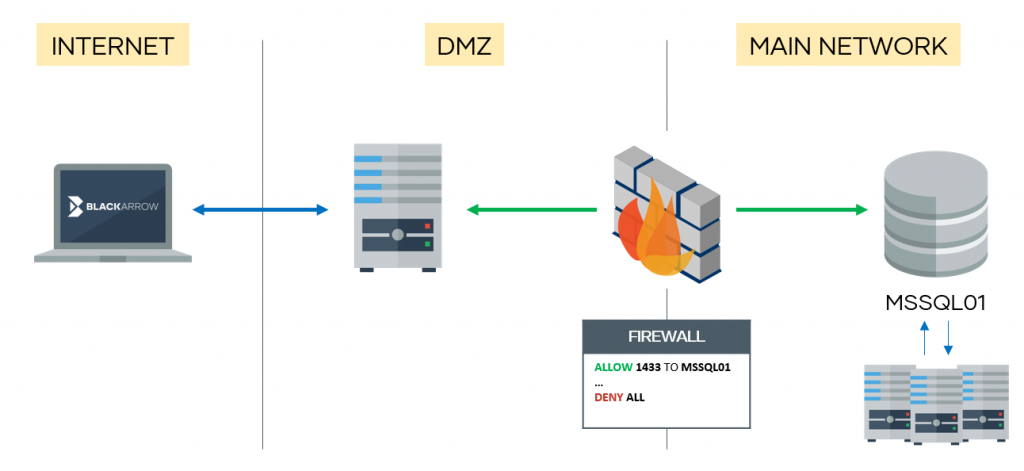 blackarrowsec/mssqlproxy
mssqlproxy è un toolkit progettato per eseguire movimenti laterali in ambienti ristretti attraverso un Microsoft SQL Server compromesso tramite…
 woj-ciech/leaklooker
Trova database aperti - Offerto da Binaryedge.io
 citcheese/odbparser
Strumento OSINT per cercare, analizzare e scaricare solo le directory aperte di Elasticsearch e MongoDB che contengono i dati che ti interessano…
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 jas502n/database-druid
druid_decode
 paulsec/hqlmap
(Deprecato) HQLmap, Strumento automatico per sfruttare le iniezioni HQL
 lauxjpn/corruptqueryaccessworkaround
L'ultima soluzione alternativa per l'errore 'Query is corrupt' introdotto con CVE-2019-1402.
 ianxtianxt/mongodb-redis-scan
Script di scansione anonima mongodb-redis, supporta la scansione anonima di mongodb e redis.
 ianxtianxt/dbscanner
Rilevamento batch di accessi non autorizzati e password deboli
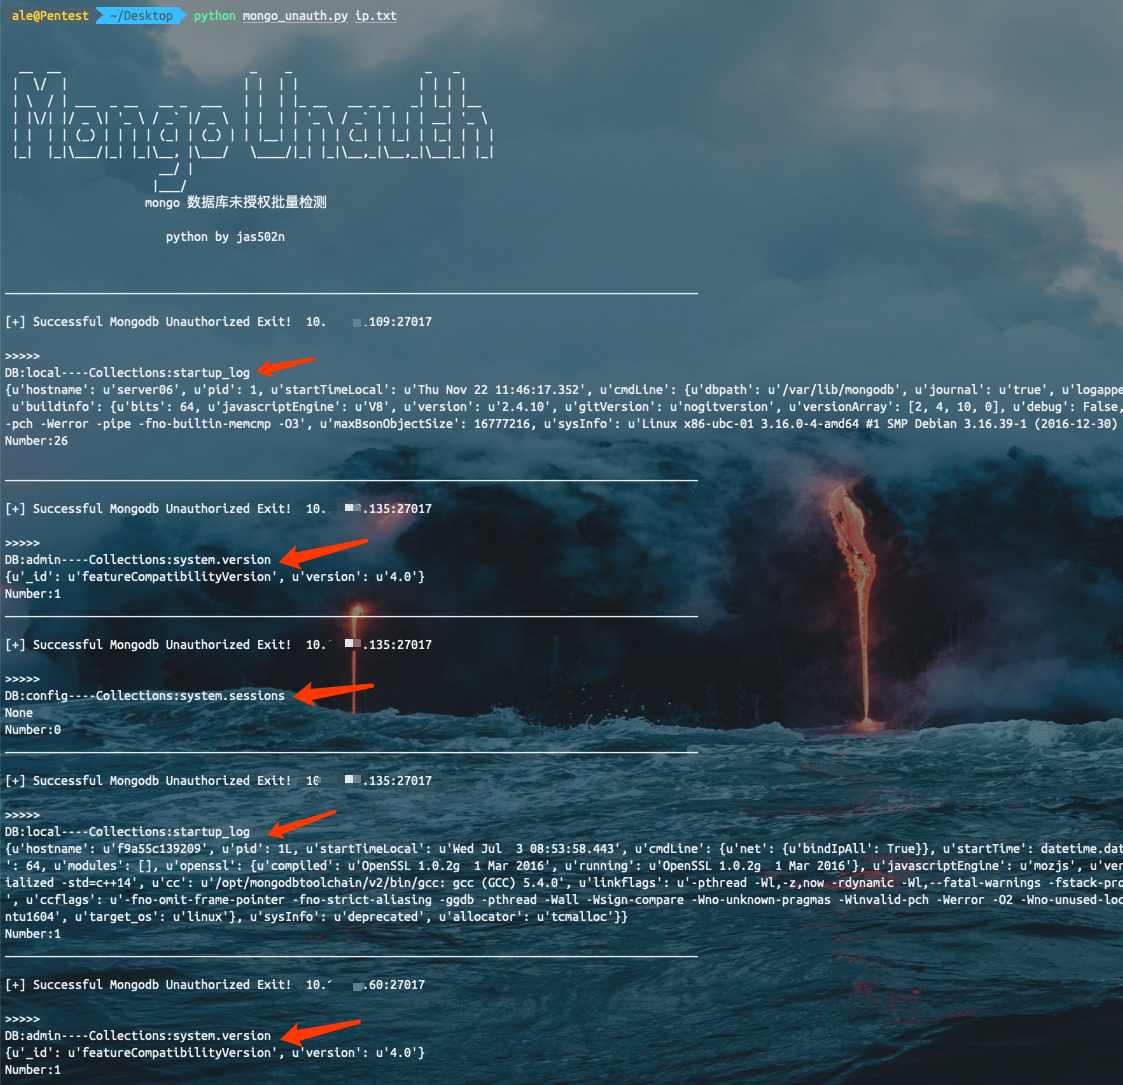 jas502n/unauthorized-tools
Script di rilevamento batch non autorizzato