Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Command and Control — Strumenti — Pagina 51 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
955 risultati
EGESPLOIT preview
Archived

EGESPLOIT

GitHubegebalci/egesploit

EGESPLOIT è una libreria golang per lo sviluppo di malware.

privilege-escalationpersistence-mechanismsshellcode+5
339
9 anni fa
Wormy preview

Wormy

GitHubd4vinci/wormy

alcune funzioni python3 per aggiungere funzionalità di diffusione a qualsiasi backdoor python
persistence-mechanismslateral-movementdata-exfiltration+3
559 anni fa
MalleableC2Profiles preview

MalleableC2Profiles

GitHubbluscreenofjeff/malleablec2profiles

Profili Malleable C2 per Cobalt Strike
exploit-frameworksnetwork-securitypenetration-testing+3
779 anni fa
chromebackdoor preview
Archived

chromebackdoor

GitHubgraniet/chromebackdoor

Chromebackdoor è un PoC di uno strumento di penetration test; questo strumento utilizza una tecnica MITB per generare un eseguibile Windows ".exe"…
payload-generationweb-application-exploitationpenetration-testing+2
5139 anni fa
Remote-Access-Trojan preview

Remote-Access-Trojan

GitHubmalwares/remote-access-trojan

Trojan per accesso remoto su Windows
persistence-mechanismsdata-exfiltrationpost-exploitation+3
7489 anni fa
PlasmaRAT preview

PlasmaRAT

GitHubmwsrc/plasmarat

Trojan di accesso remoto (RAT), Miner, DDoS

persistence-mechanismsdata-exfiltrationmalware-analysis+3
4019 anni fa
njRAT preview

njRAT

GitHubmwsrc/njrat

Estrazione SRC njRAT

privilege-escalationpayload-generationpersistence-mechanisms+9
3109 anni fa
BetterRAT preview

BetterRAT

GitHubmwsrc/betterrat

Better trojan di accesso remoto
persistence-mechanismslateral-movementdata-exfiltration+5
539 anni fa
BetterAndroRAT preview

BetterAndroRAT

GitHubmwsrc/betterandrorat

Trojan di accesso remoto Android
android-securityprivilege-escalationpersistence-mechanisms+8
5399 anni fa
backcookie preview

backcookie

GitHubjofpin/backcookie

Piccola backdoor che utilizza cookie.
payload-generationweb-application-exploitationpenetration-testing+3
6410 anni fa
DNS-Shell preview

DNS-Shell

GitHubsensepost/dns-shell

DNS-Shell è una shell interattiva su canale DNS
payload-generationcommand-and-controlred-teaming+2
53110 anni fa
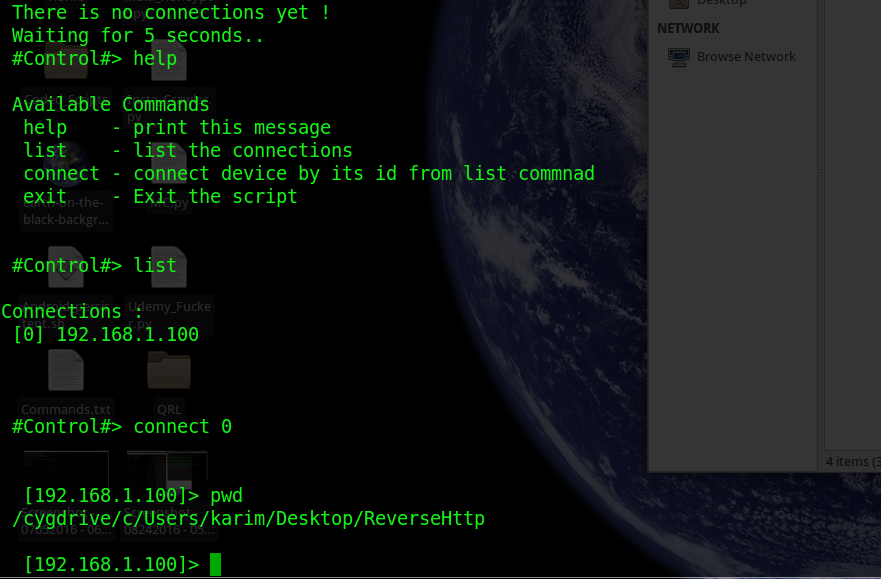
ReverseHttp preview

ReverseHttp

GitHubd4vinci/reversehttp

Backdoor Python che utilizza richieste http post/get per comunicare
web-application-exploitationpenetration-testingcommand-and-control+3
4310 anni fa
Remote preview

Remote

GitHubzibility/remote

Basato sul codice sorgente di Gh0st, un software di assistenza remota per PC che offre funzionalità come shell remota, gestione file, gestione…
post-exploitationpenetration-testingcommand-and-control+3
23110 anni fa
ranger preview

ranger

GitHubfunkandwagnalls/ranger

Uno strumento per professionisti della sicurezza per accedere e interagire con sistemi remoti basati su Microsoft Windows.
payload-generationexploitationlateral-movement+3
43110 anni fa
RockLoader-source preview

RockLoader-source

GitHubcolocation/rockloader-source

RockLoader, noto anche come Bart Malware, codice sorgente del pannello di controllo.
malware-analysiscommand-and-controlthreat-intelligence
410 anni fa
NxRansomware preview

NxRansomware

GitHubguibacellar/nxransomware

Una nuova generazione di ransomware. Completamente scritto utilizzando .Net Framework + C&C System
encryption-decryption-toolsmalware-analysiscommand-and-control+1
4010 anni fa
bt2 preview

bt2

GitHubblazeinfosec/bt2

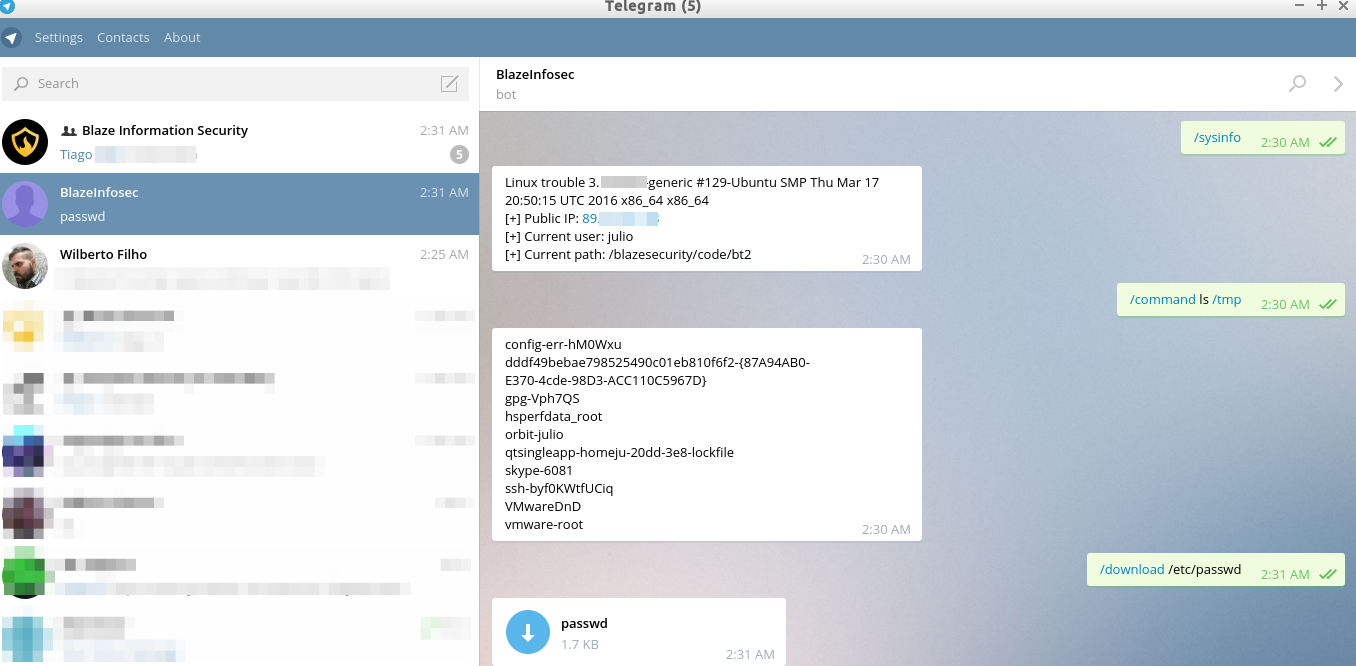
Blaze Telegram Backdoor Toolkit è uno strumento di post-sfruttamento che sfrutta l'infrastruttura di Telegram come C&C.
post-exploitationpenetration-testingcommand-and-control+3
20610 anni fa
JSRat-Py preview

JSRat-Py

GitHubhood3drob1n/jsrat-py

Questa è la mia implementazione di JSRat.ps1 in Python, così ora puoi eseguire il server di attacco da qualsiasi sistema operativo invece di essere…

payload-generationexploitationpenetration-testing+3
30110 anni fa
Precedente1…505152…54Successivo