
honeyLambda
 0x4d31/honeylambda
honeyλ - un'applicazione serverless semplice progettata per creare e monitorare automaticamente finti endpoint HTTP (cioè URL honeytoken), basata su…
defensive-toolsserverless-securitycloud-security+2
525
0x4d31/honeylambdahoneyλ - un'applicazione serverless semplice progettata per creare e monitorare automaticamente finti endpoint HTTP (cioè URL honeytoken), basata su…
 akhld/spark-exploit
Esecuzione di codice arbitrario in un cluster Apache Spark non protetto
 vulnerscom/vulners-scanner
Scanner di vulnerabilità basato sull'API di audit di vulners.com
 lukebaggett/google_socks
Una prova di concetto che dimostra l'uso di Google Drive per il comando e controllo.
 mitre/brawl-public-game-001
Dati da un esercizio di emulazione avversaria automatizzata BRAWL
 1n3/cloudhunter
Trova bucket AWS S3 non referenziati a cui puntano record CNAME CloudFront.
 disruptops/cred_scanner
Uno scanner basato su file semplice per cercare potenziali chiavi di accesso e segrete AWS nei file.
 mindpointgroup/cloudfrunt
Uno strumento per identificare domini CloudFront configurati erroneamente.
 ustayready/credking
Password spraying utilizzando AWS Lambda per la rotazione degli IP
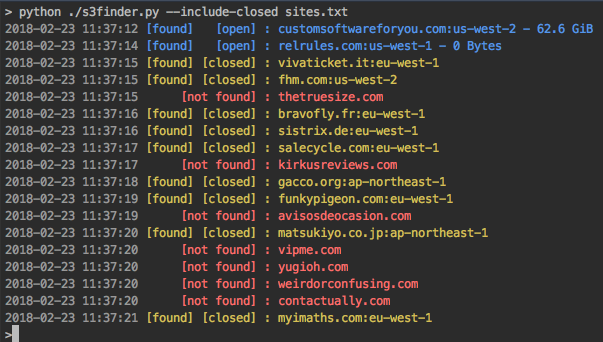 yehgdotnet/s3scanner
Scansiona i bucket S3 aperti e dump
 jdmulloy/meltdown-aws-scanner
Script shell semplice per verificare lo stato della patch Meltdown (CVE-2017-5754) delle istanze EC2
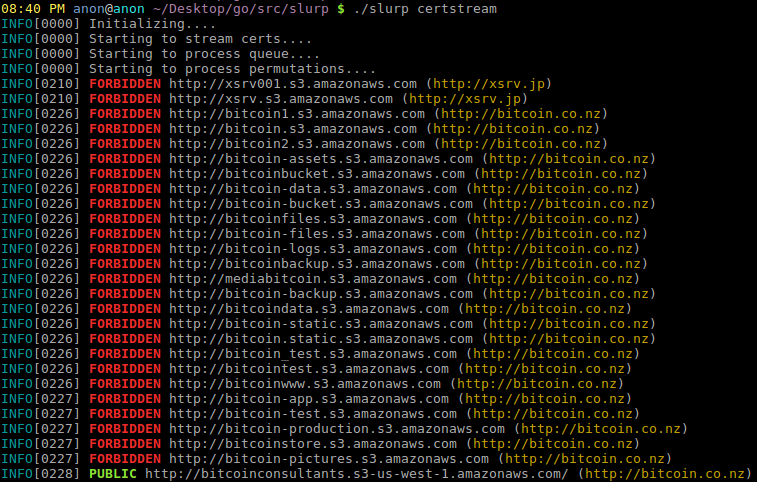 0xbharath/slurp-old
Uno strumento per enumerare i bucket S3 manualmente o tramite certstream.
 cyberark/shimit
Uno strumento che implementa l'attacco Golden SAML.
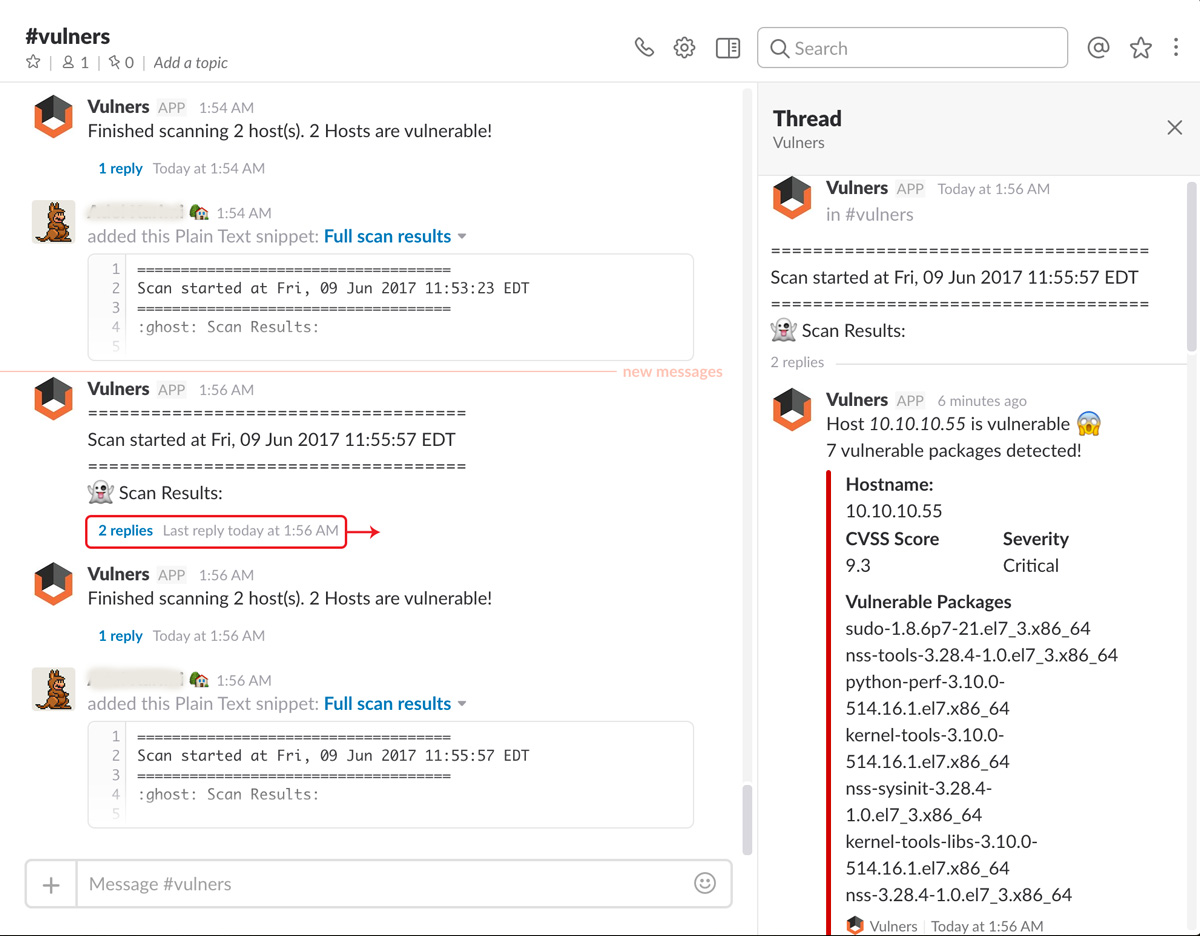 0x4d31/salt-scanner
Scanner di vulnerabilità Linux basato su Salt Open e Vulners audit API, con notifiche Slack e integrazione JIRA
 dagrz/aws_pwn
Una raccolta di materiale per penetration testing su AWS
 nicholasjackson/cnitch
Container Snitch esamina i processi in esecuzione sotto Docker Engine e segnala se vengono trovati in esecuzione come root.
 nahamsec/hostilesubbruteforcer
Strumento di brute-forcing di sottodomini che enumera i sottodomini esistenti e rileva sottodomini cloud-hosted configurati in modo errato,…
 americanhanko/windows-security-cve-2017-8543
Profilo InSpec per verificare che un nodo sia aggiornato e conforme per CVE-2017-8543