
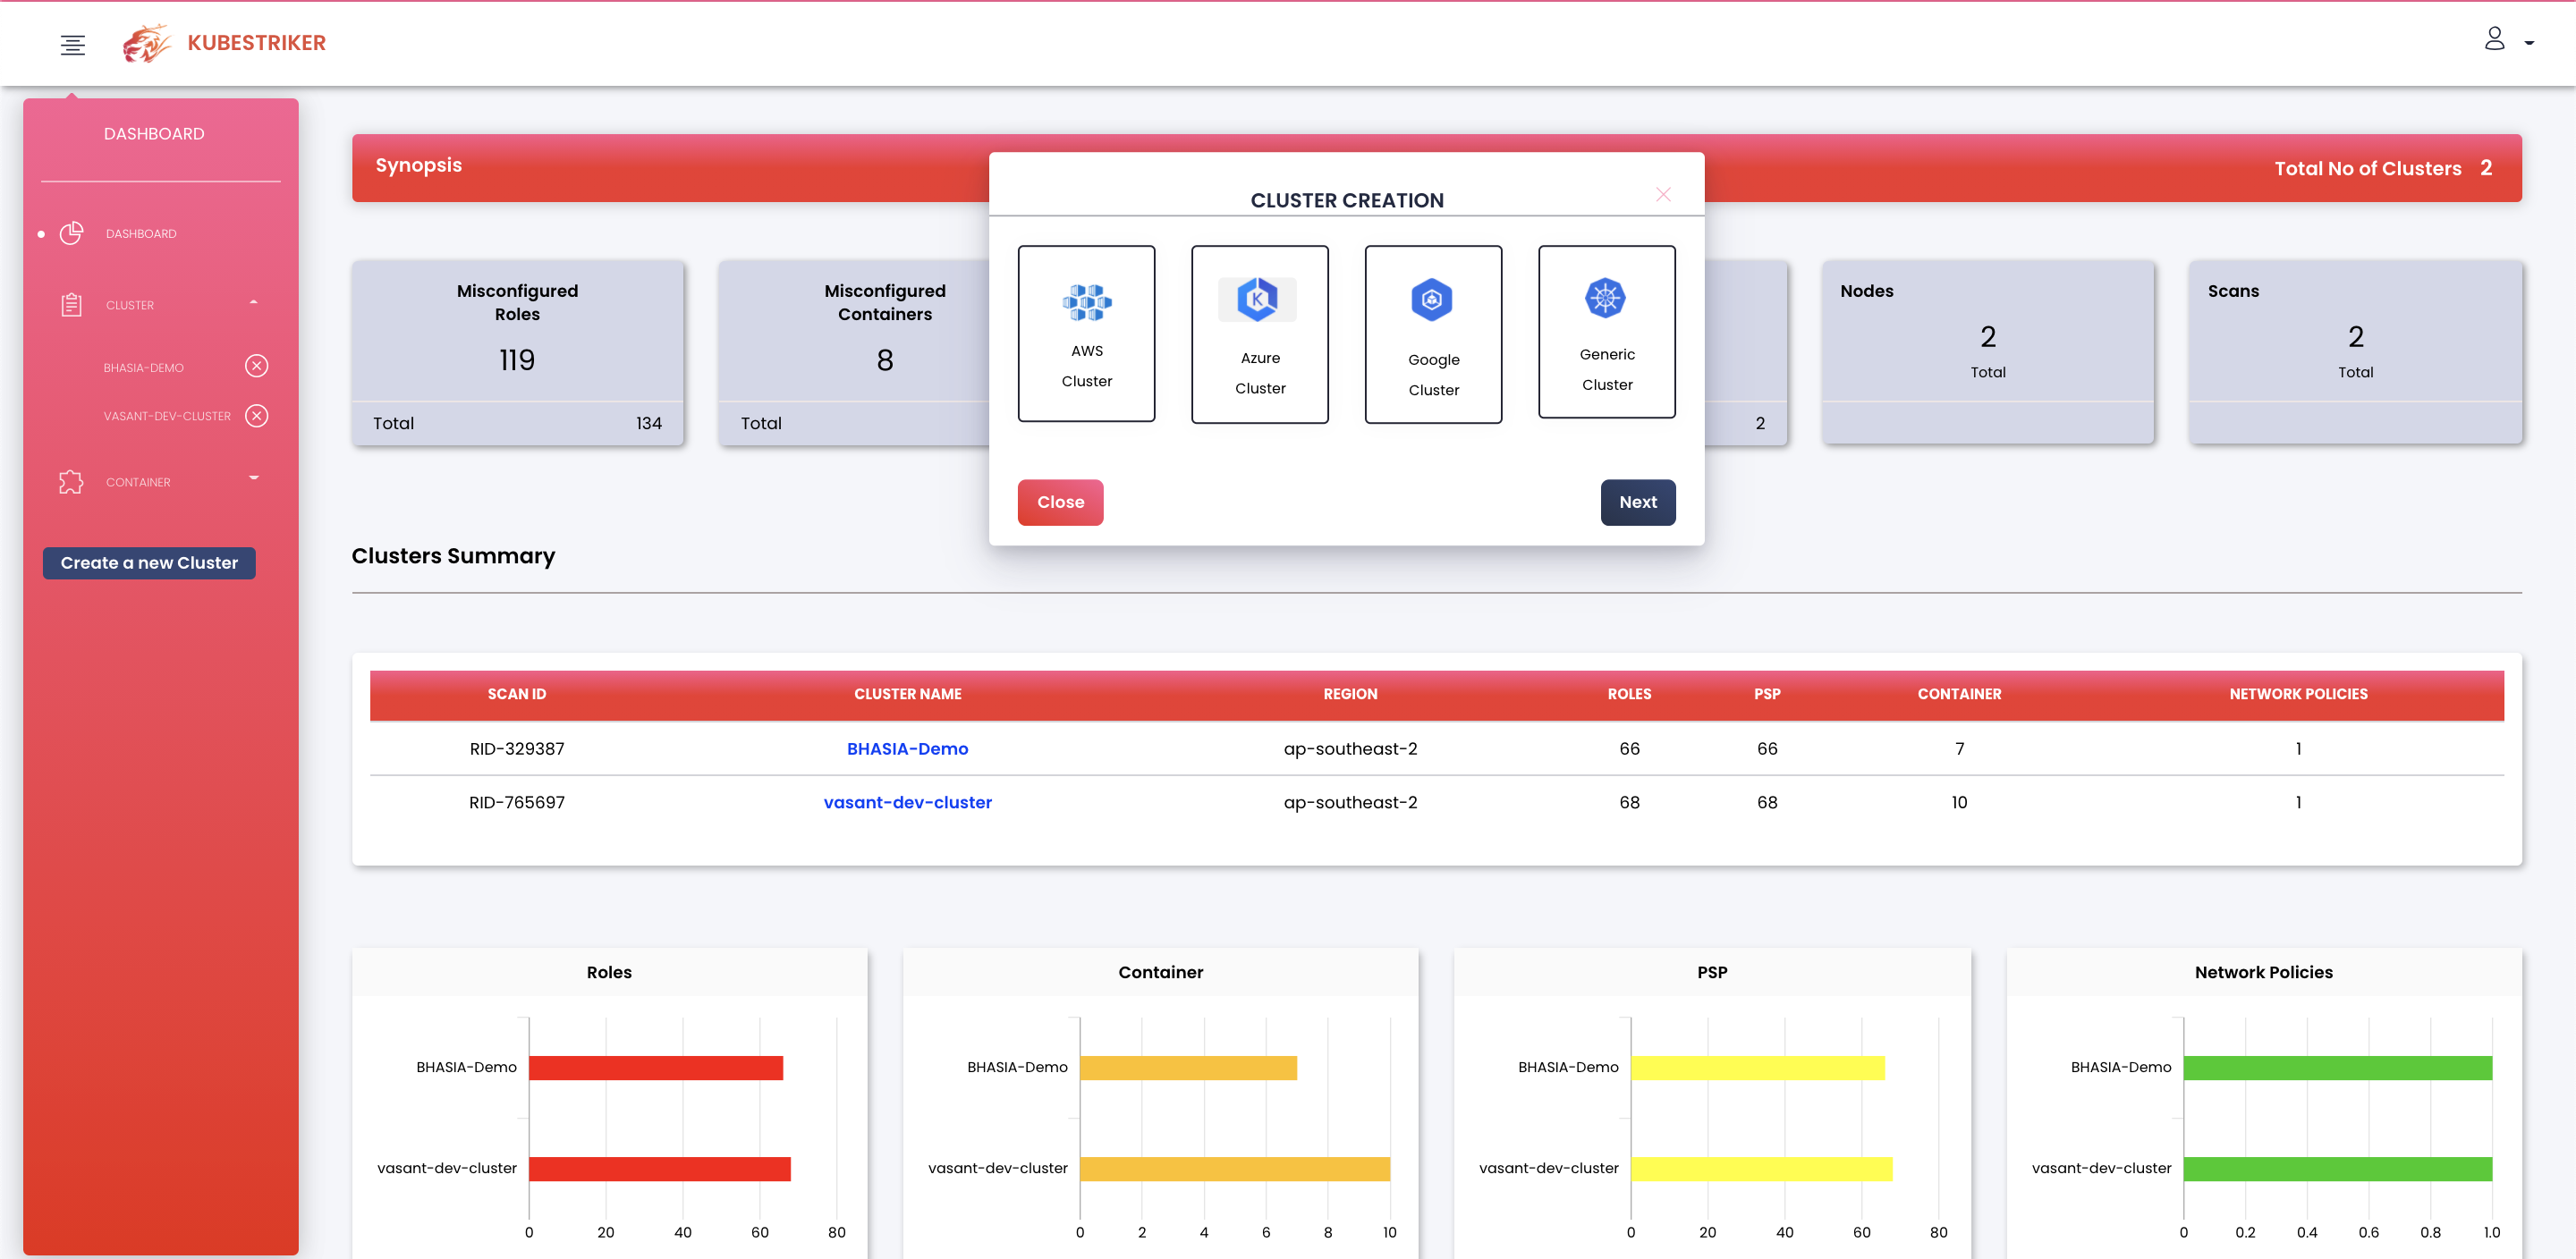
kubestriker
 vchinnipilli/kubestriker
Uno strumento di audit per la sicurezza di Kubernetes eccezionalmente veloce
vulnerability-scannerscontainer-securitycloud-security+2
1k
vchinnipilli/kubestrikerUno strumento di audit per la sicurezza di Kubernetes eccezionalmente veloce
 tom0li/collection-document
Raccolta di articoli di sicurezza di qualità. Articoli fantastici.
 lightspin-tech/red-shadow
Scansiona le configurazioni AWS IAM per gli amministratori ombra rilevando politiche deny configurate in modo errato che non riescono a limitare le…
 cyberark/skywrapper
SkyWrapper aiuta a scoprire forme sospette di creazione e utilizzo di token temporanei in AWS
 adityaks/strafer
Strafer: Uno strumento per rilevare potenziali infezioni nelle istanze Elasticsearch
 cnotin/m365_groups_enum
Enumerare i Microsoft 365 Groups in un tenant con i loro metadati
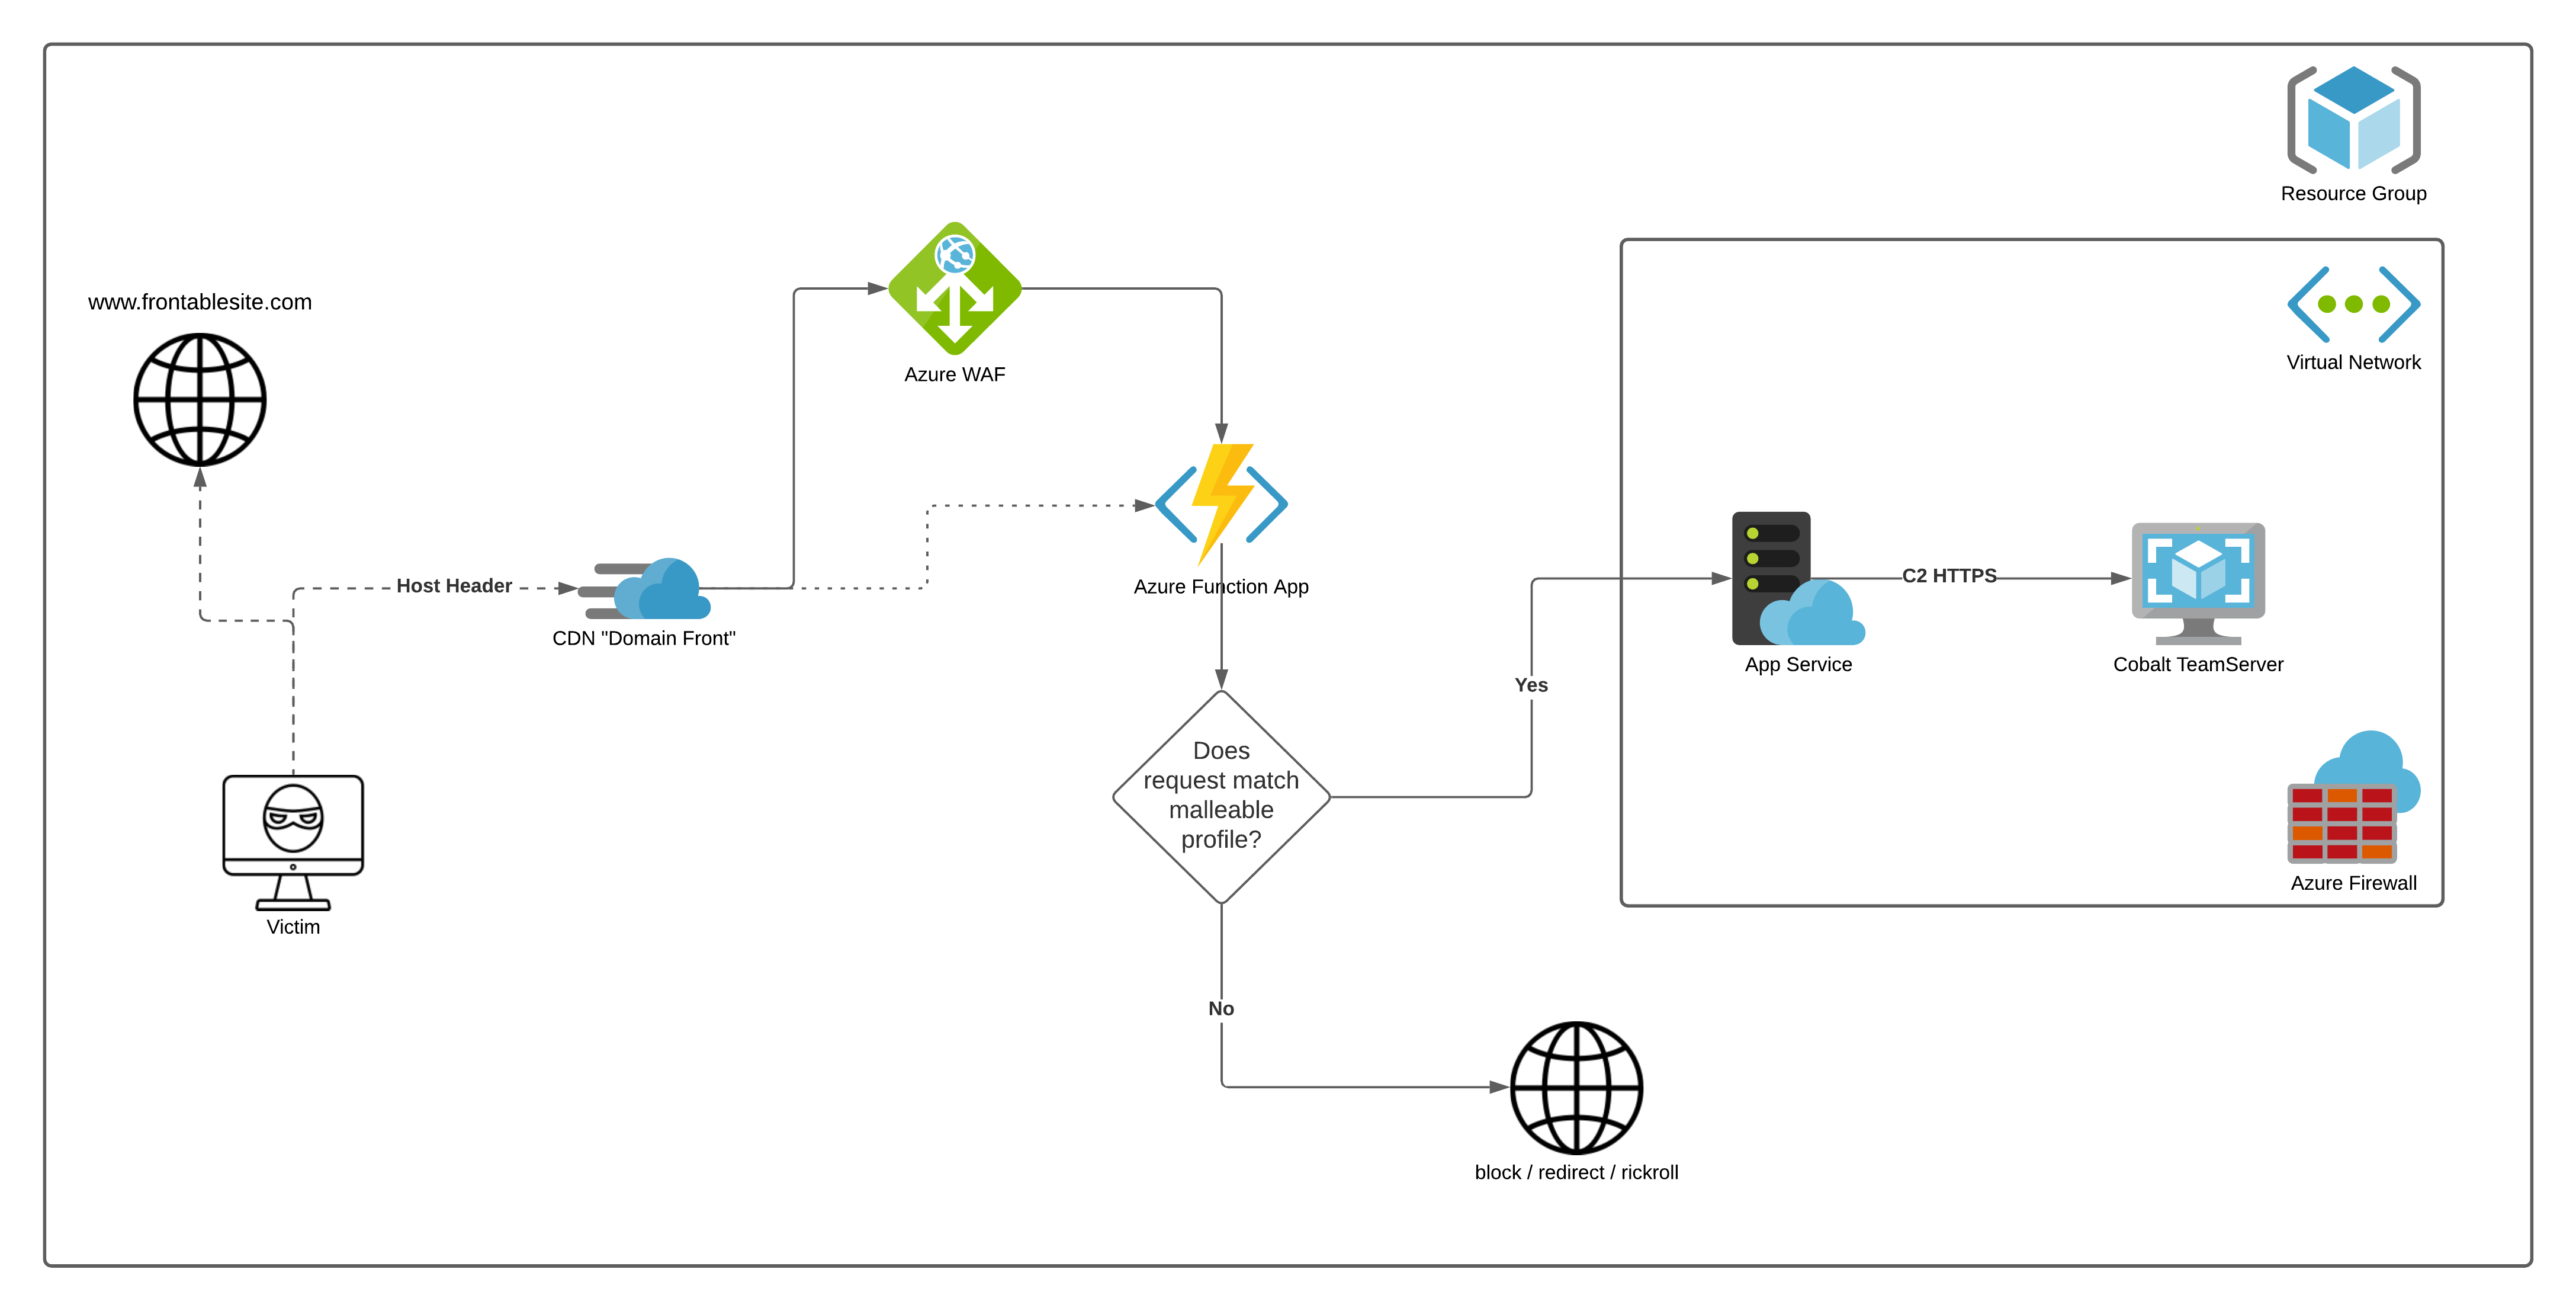 flangvik/azurec2relay
Funzione di Azure che convalida e inoltra il traffico dei beacon di Cobalt Strike utilizzando profili C2 malleabili, reindirizzando le richieste non…
 netflix/security_monkey
Security Monkey monitora AWS, GCP, OpenStack e le organizzazioni GitHub per rilevare le risorse e le loro modifiche nel tempo.
 alebedev87/gatekeeper-cve-2020-8554
Criterio di vincolo OPA Gatekeeper che rileva e previene che i cluster Kubernetes siano vulnerabili a CVE-2020-8554, imponendo una configurazione…
 jrmurray000/cve-2020-8554
Template di policy basati su OPA Gatekeeper per mitigare CVE-2020-8554 limitando gli IP esterni dei servizi Kubernetes a una lista consentita,…
 mxrch/penglab
🐧 Abuso di Google Colab per il cracking di hash.
 purpleteam-labs/purpleteam-app-scanner
Componente di scansione delle applicazioni di purpleteam
 shanika04/apache_skywalking
CVE-2020-9483 O CVE-2020-13921
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 anshumanbh/tko-subs
Uno strumento che può aiutare a rilevare e impossessarsi di sottodomini con record DNS morti.
 purpleteam-labs/purpleteam-tls-checker
Componente di verifica TLS di purpleteam
 purpleteam-labs/purpleteam-server-scanner
Componente di scansione del server di purpleteam
 purpleteam-labs/purpleteam-s2-containers
Contenitori della fase due