
flipper-mcp
 roostercoopllc/flipper-mcp
Server MCP basato su AI per Flipper Zero. Controlla SubGHz, NFC, RFID, IR, BLE, GPIO e altro ancora via WiFi utilizzando Claude o qualsiasi client…
embedded-systems-securitybluetooth-securityrfid-nfc-tools+9
29
roostercoopllc/flipper-mcpServer MCP basato su AI per Flipper Zero. Controlla SubGHz, NFC, RFID, IR, BLE, GPIO e altro ancora via WiFi utilizzando Claude o qualsiasi client…
 emenstanougat/esp32-bluejammer
Jammer a 2,4GHz basato su ESP32 e nRF24 che disturba Bluetooth, BLE, WiFi e canali RC tramite rumore e flooding di pacchetti per test di sicurezza…
 justcallmekoko/esp32marauder
Una suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32
 ghostesp-revival/ghostesp
La piattaforma open-source di ricerca wireless per ESP32.
 nccgroup/sniffle
Sniffer Bluetooth 5 e 4.x LE per hardware TI CC1352/CC26x2 con supporto per extended advertising, tutte le modalità PHY, filtraggio MAC/RSSI ed…
 wireshark/wireshark
Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…
 nmap/nmap
Strumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…
 cifertech/esp32-div
ESP32DIV è un toolkit wireless offensivo e difensivo multiuso basato su ESP32.
 brucedevices/firmware
Firmware Predatorio ESP32
 cisc0-gif/kitt
Framework di Pentesting basato su Python
 flipperdevices/flipperzero-firmware
Codice sorgente del firmware Flipper Zero
 librepods-org/librepods
AirPods liberati dall'ecosistema Apple.
 bettercap/bettercap
Il coltellino svizzero per la ricognizione delle reti 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e per gli attacchi MITM.
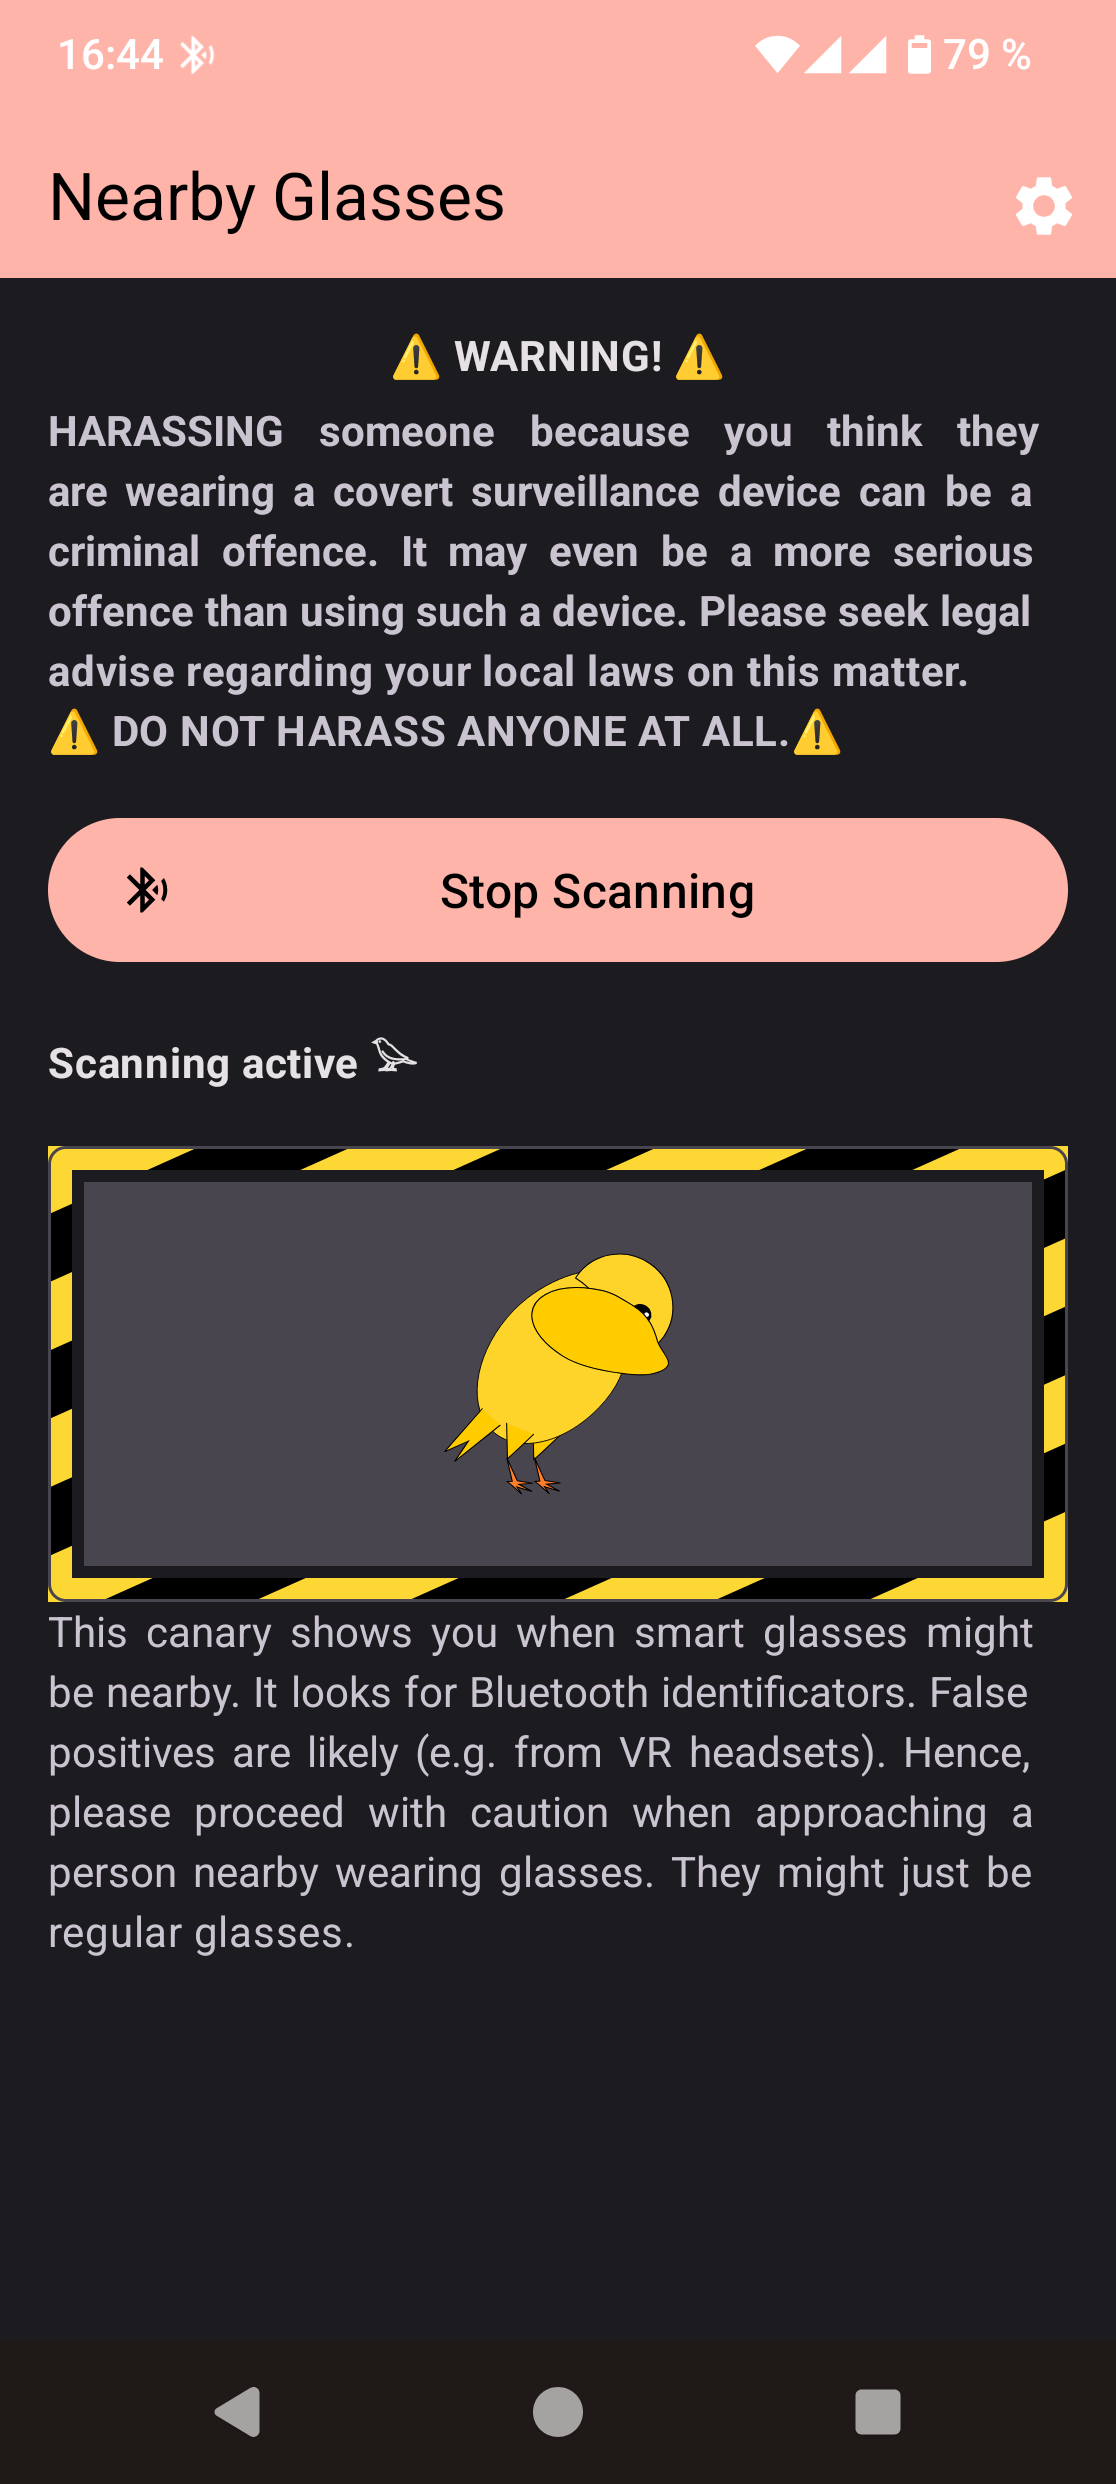 yjeanrenaud/yj_nearbyglasses
tenta di rilevare occhiali intelligenti nelle vicinanze e avvisarti
 praetorian-inc/caeruleus
Binario Go singolo per il test di sicurezza Bluetooth Low Energy su Linux/BlueZ: scansione, enumerazione GATT, lettura/scrittura/notifica, fuzzing…
 geo-tp/esp32-bit-pirate
Uno strumento per l'hacking hardware con CLI basata sul web che parla ogni protocollo.
 threat9/routersploit
Framework di exploit per dispositivi embedded
 greatscottgadgets/ubertooth
Sniffer BLE e piattaforma di sperimentazione Bluetooth con open hardware, firmware e acquisizione limitata di pacchetti Classic BR per attività di…