
etaHEN
 etahen/etahen
Payload abilitatore homebrew per PS5 che offre funzionalità post-exploitation: caricamento personalizzato di plugin/payload, supporto per fself/fpkg…
privilege-escalationexploitationpost-exploitation+3
792
etahen/etahenPayload abilitatore homebrew per PS5 che offre funzionalità post-exploitation: caricamento personalizzato di plugin/payload, supporto per fself/fpkg…
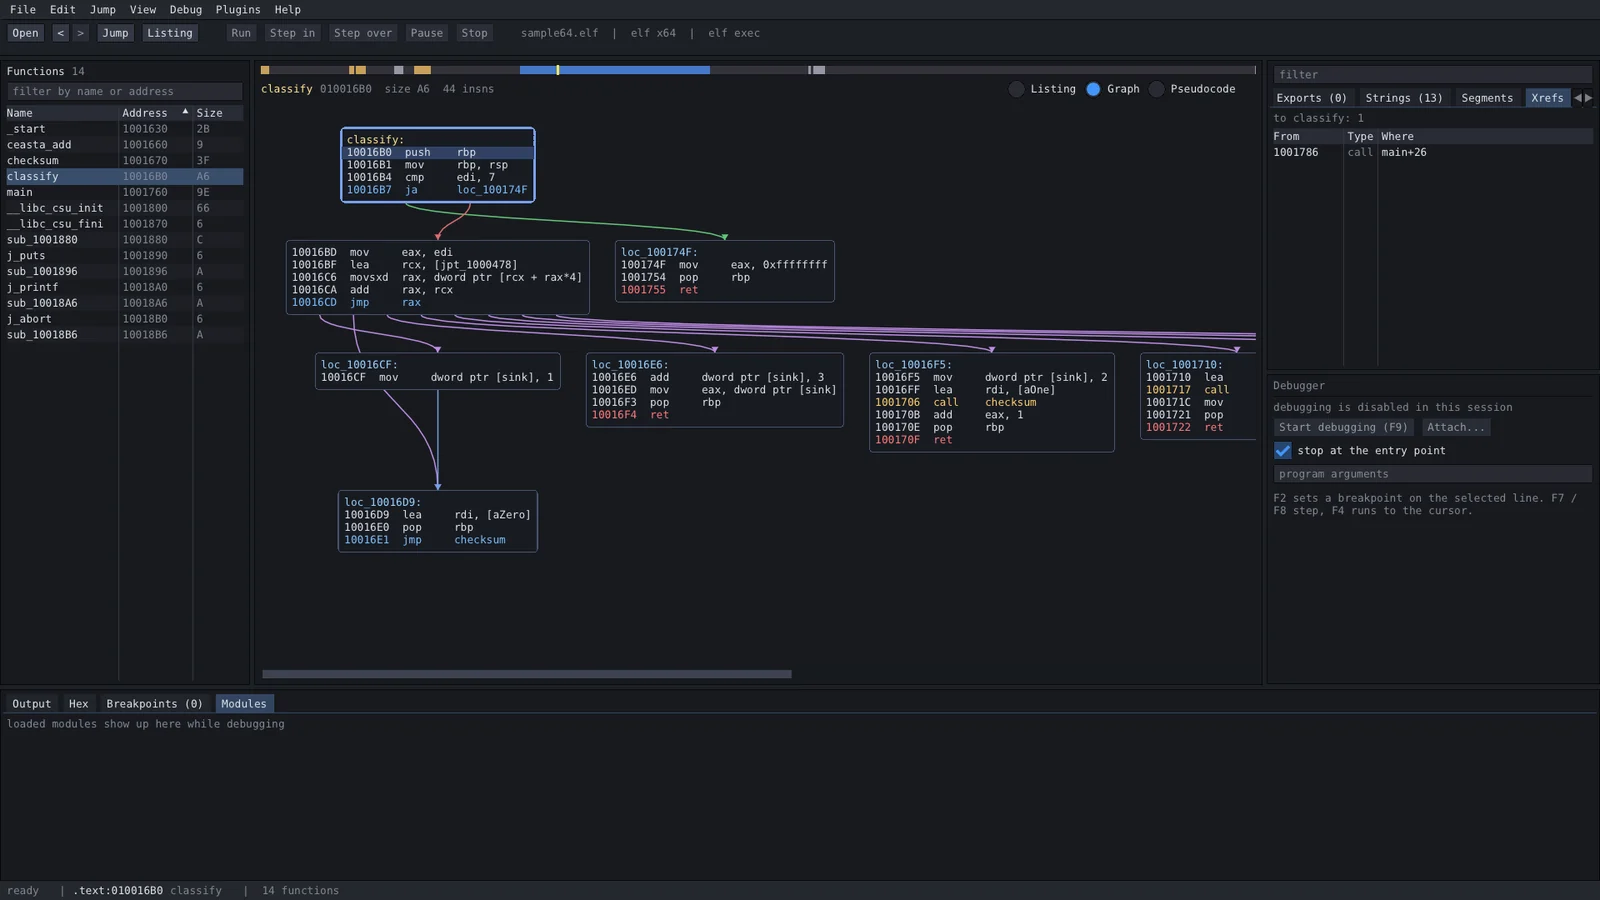 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 akatorich/kernelflirt
Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per…
 itm4n/pentest-windows
Raccolta di ricerche sul funzionamento interno di Windows e tecniche di sfruttamento che coprono privilege escalation, abuso di token e trucchi di…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 tihanyin/rex-skill
REx@Skill - Skill di esecuzione agentica per il reverse engineering finalizzata alla scoperta di vulnerabilità nei binari
 hfiref0x/kdu
Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit sperimentale del kernel basato su webkit (Arb. R/W) per PS5 su <= 4.51FW
 adamkadaban/ctfs
Foglio dei trucchi CTF + Writeup / File per alcuni dei CTF di sicurezza che ho fatto
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
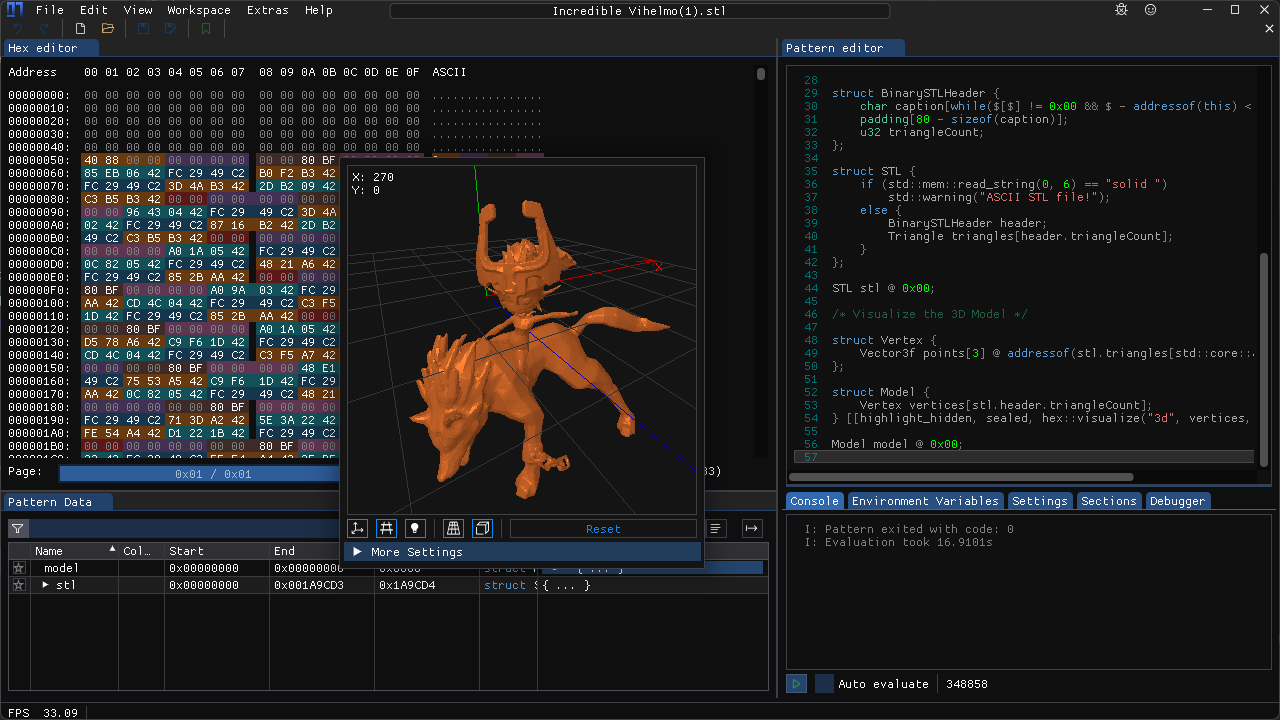 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 mrphrazer/binary-cartography
Webinar tecnici su reverse engineering, analisi malware e protezione del software.
 racoten/reflectivepluginloader
Mapper PE riflessivo e motore di module stomping rafforzato contro l'evasione per Windows x64
 hanakim3945/bl_sbx
itunesstored e bookassetd: fuga dalla sandbox
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 bmax121/kernelpatch
Applicazione di patch e hooking al kernel Linux con solo un'immagine del kernel Linux stripped.