Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Strumenti — Pagina 7 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
1206 risultati
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

Applicazione di patch e hooking al kernel Linux con solo un'immagine del kernel Linux stripped.
android-securityembedded-systems-securityexploitation+7
1.6k
6 giorni fa
APKLab preview

APKLab

GitHubapklab/apklab

Workbench di Reverse Engineering Android per VS Code
android-securitydynamic-analysis-sandboxingreverse-engineering+4
3.9k3 mesi fa
rosenbridge preview

rosenbridge

GitHubxoreaxeaxeax/rosenbridge

Hardware backdoor nelle CPU x86
privilege-escalationvulnerability-analysisexploitation+8
2.6k8 anni fa
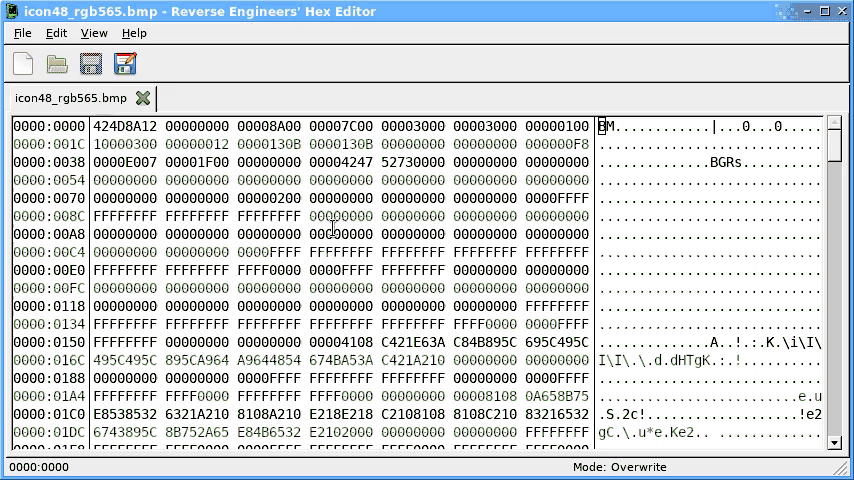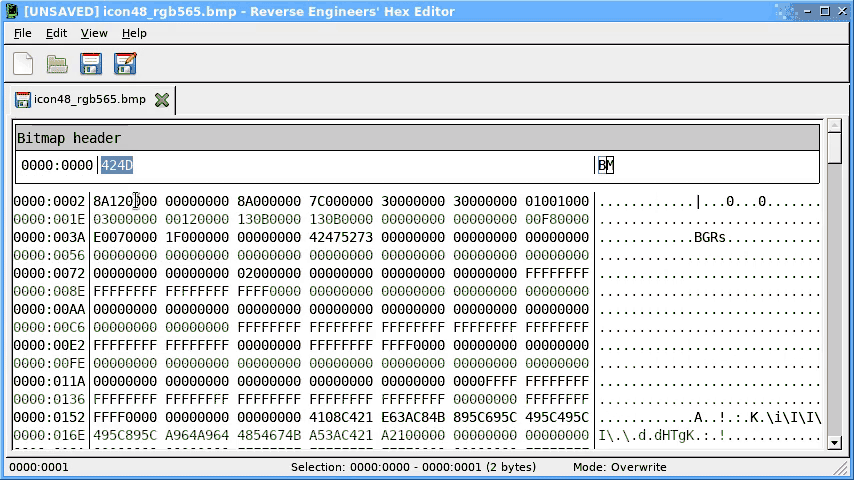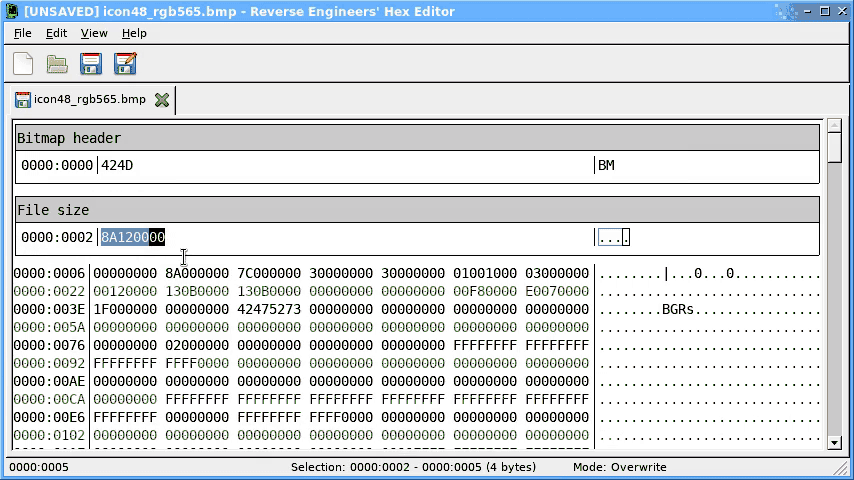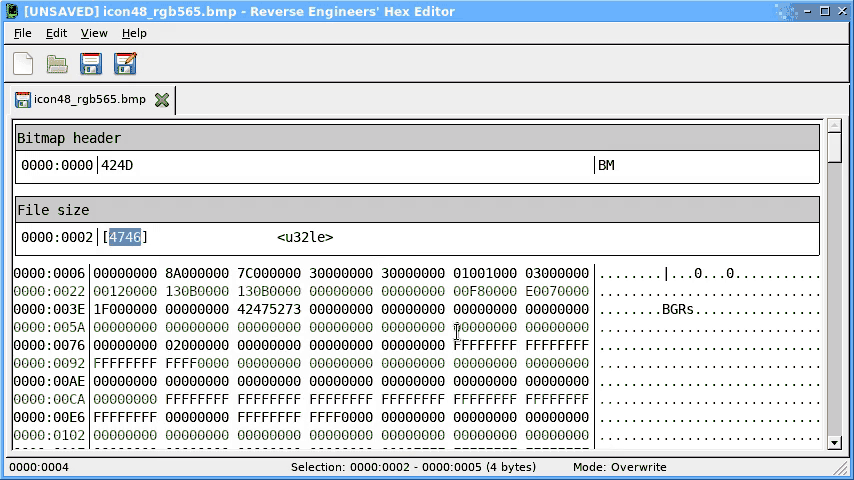
rehex preview

rehex

GitHubsolemnwarning/rehex

Hex Editor per Reverse Engineers

reverse-engineeringdebuggersbinary-analysis
2.5k17 giorni fa
cheatengine-mcp-bridge preview

cheatengine-mcp-bridge

GitHubmiscusi-peek/cheatengine-mcp-bridge

Collega i tuoi agenti AI preferiti direttamente a Cheat Engine tramite MCP. Automatizza il reverse engineering, la scansione dei pointer e l'analisi…
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
1.2k2 mesi fa
class-dump preview

class-dump

GitHubnygard/class-dump

Genera header Objective-C da file Mach-O.
static-analysisios-securityreverse-engineering+1
3.6k7 anni fa
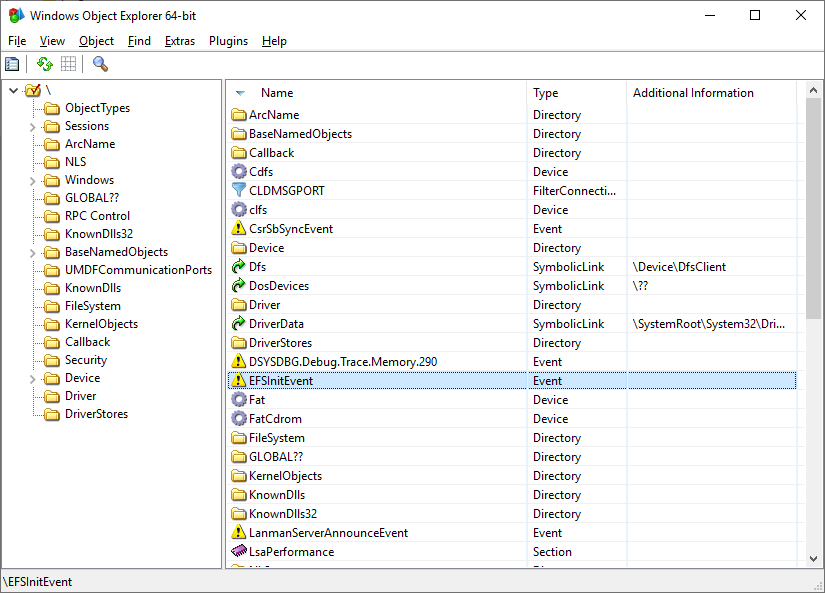
WinObjEx64 preview

WinObjEx64

GitHubhfiref0x/winobjex64

Windows Object Explorer 64-bit

reverse-engineeringdebuggersforensics+1
2.0k14 giorni fa
EDRs preview

EDRs

GitHubmr-un1k0d3r/edrs

Strumento red team per l'evasione degli EDR: risolve dinamicamente gli ID delle syscall, applica patch agli stub di ntdll, rimuove gli hook della IAT…
ids-ips-evasionreverse-engineeringpost-exploitation+3
2.2k6 mesi fa
firmware-analysis-toolkit preview

firmware-analysis-toolkit

GitHubattify/firmware-analysis-toolkit

Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.

embedded-systems-securityiot-securityvulnerability-analysis+4
1.6k1 giorno fa
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

Driver kernel di Windows che intercetta le funzioni Nt* della SSDT per nascondere debugger e processi dai controlli anti-debug, con un plugin x64dbg…

defensive-toolspersistence-mechanismsreverse-engineering+4
2.9k3 mesi fa
Jackalope preview

Jackalope

GitHubgoogleprojectzero/jackalope

Fuzzer binario coverage-guided per Windows, macOS, Linux e Android
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
1.4k1 mese fa
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

Una raccolta di campioni di malware catturati da diversi honeypot che gestisco

reverse-engineeringforensicsmalware-analysis+4
1.8k6 anni fa
keystone preview

keystone

GitHubkeystone-engine/keystone

Framework assembler multi-architettura che converte il codice sorgente assembly in codice macchina per Arm, x86, MIPS, PowerPC, RISC-V e altri, con…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.6k3 mesi fa
FACT_core preview

FACT_core

GitHubfkie-cad/fact_core

Strumento di analisi e confronto del firmware
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+9
1.5k5 giorni fa
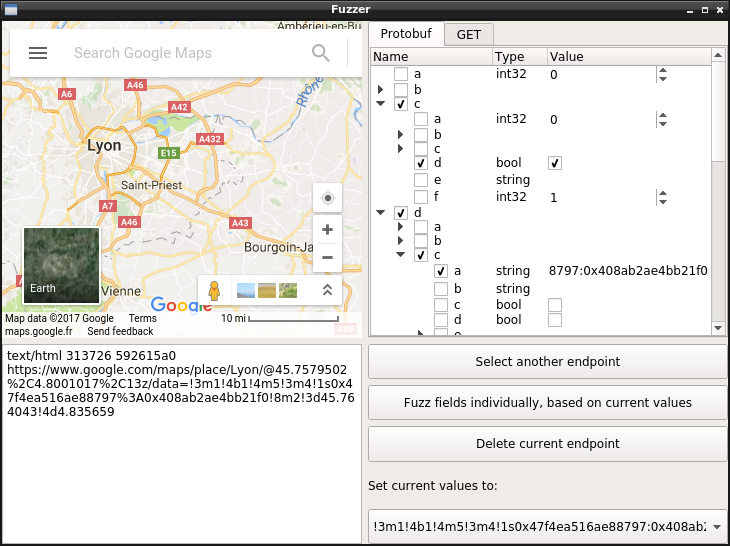
pbtk preview

pbtk

GitHubmarin-m/pbtk

Un set di strumenti per il reverse engineering e il fuzzing di applicazioni basate su Protobuf
android-securitydynamic-analysis-sandboxingpayload-generation+5
1.7k4 giorni fa
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

Materiali per la formazione sull'analisi di malware Windows (volume 1)

reverse-engineeringforensicsmalware-analysis+4
2.1k2 anni fa
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

Hypervisor Intel VT-x minimale per Windows e UEFI che virtualizza un host live per l'introspezione, supportando hyperjacking dinamico,…

reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0k2 anni fa
Ropper preview

Ropper

GitHubsashs/ropper

Visualizza informazioni sui file in diversi formati e trova gadget per costruire catene ROP per diverse architetture (x86/x86_64, ARM/ARM64, MIPS,…

payload-generationexploitationreverse-engineering+3
2.1k1 mese fa
Precedente1…678…67Successivo