
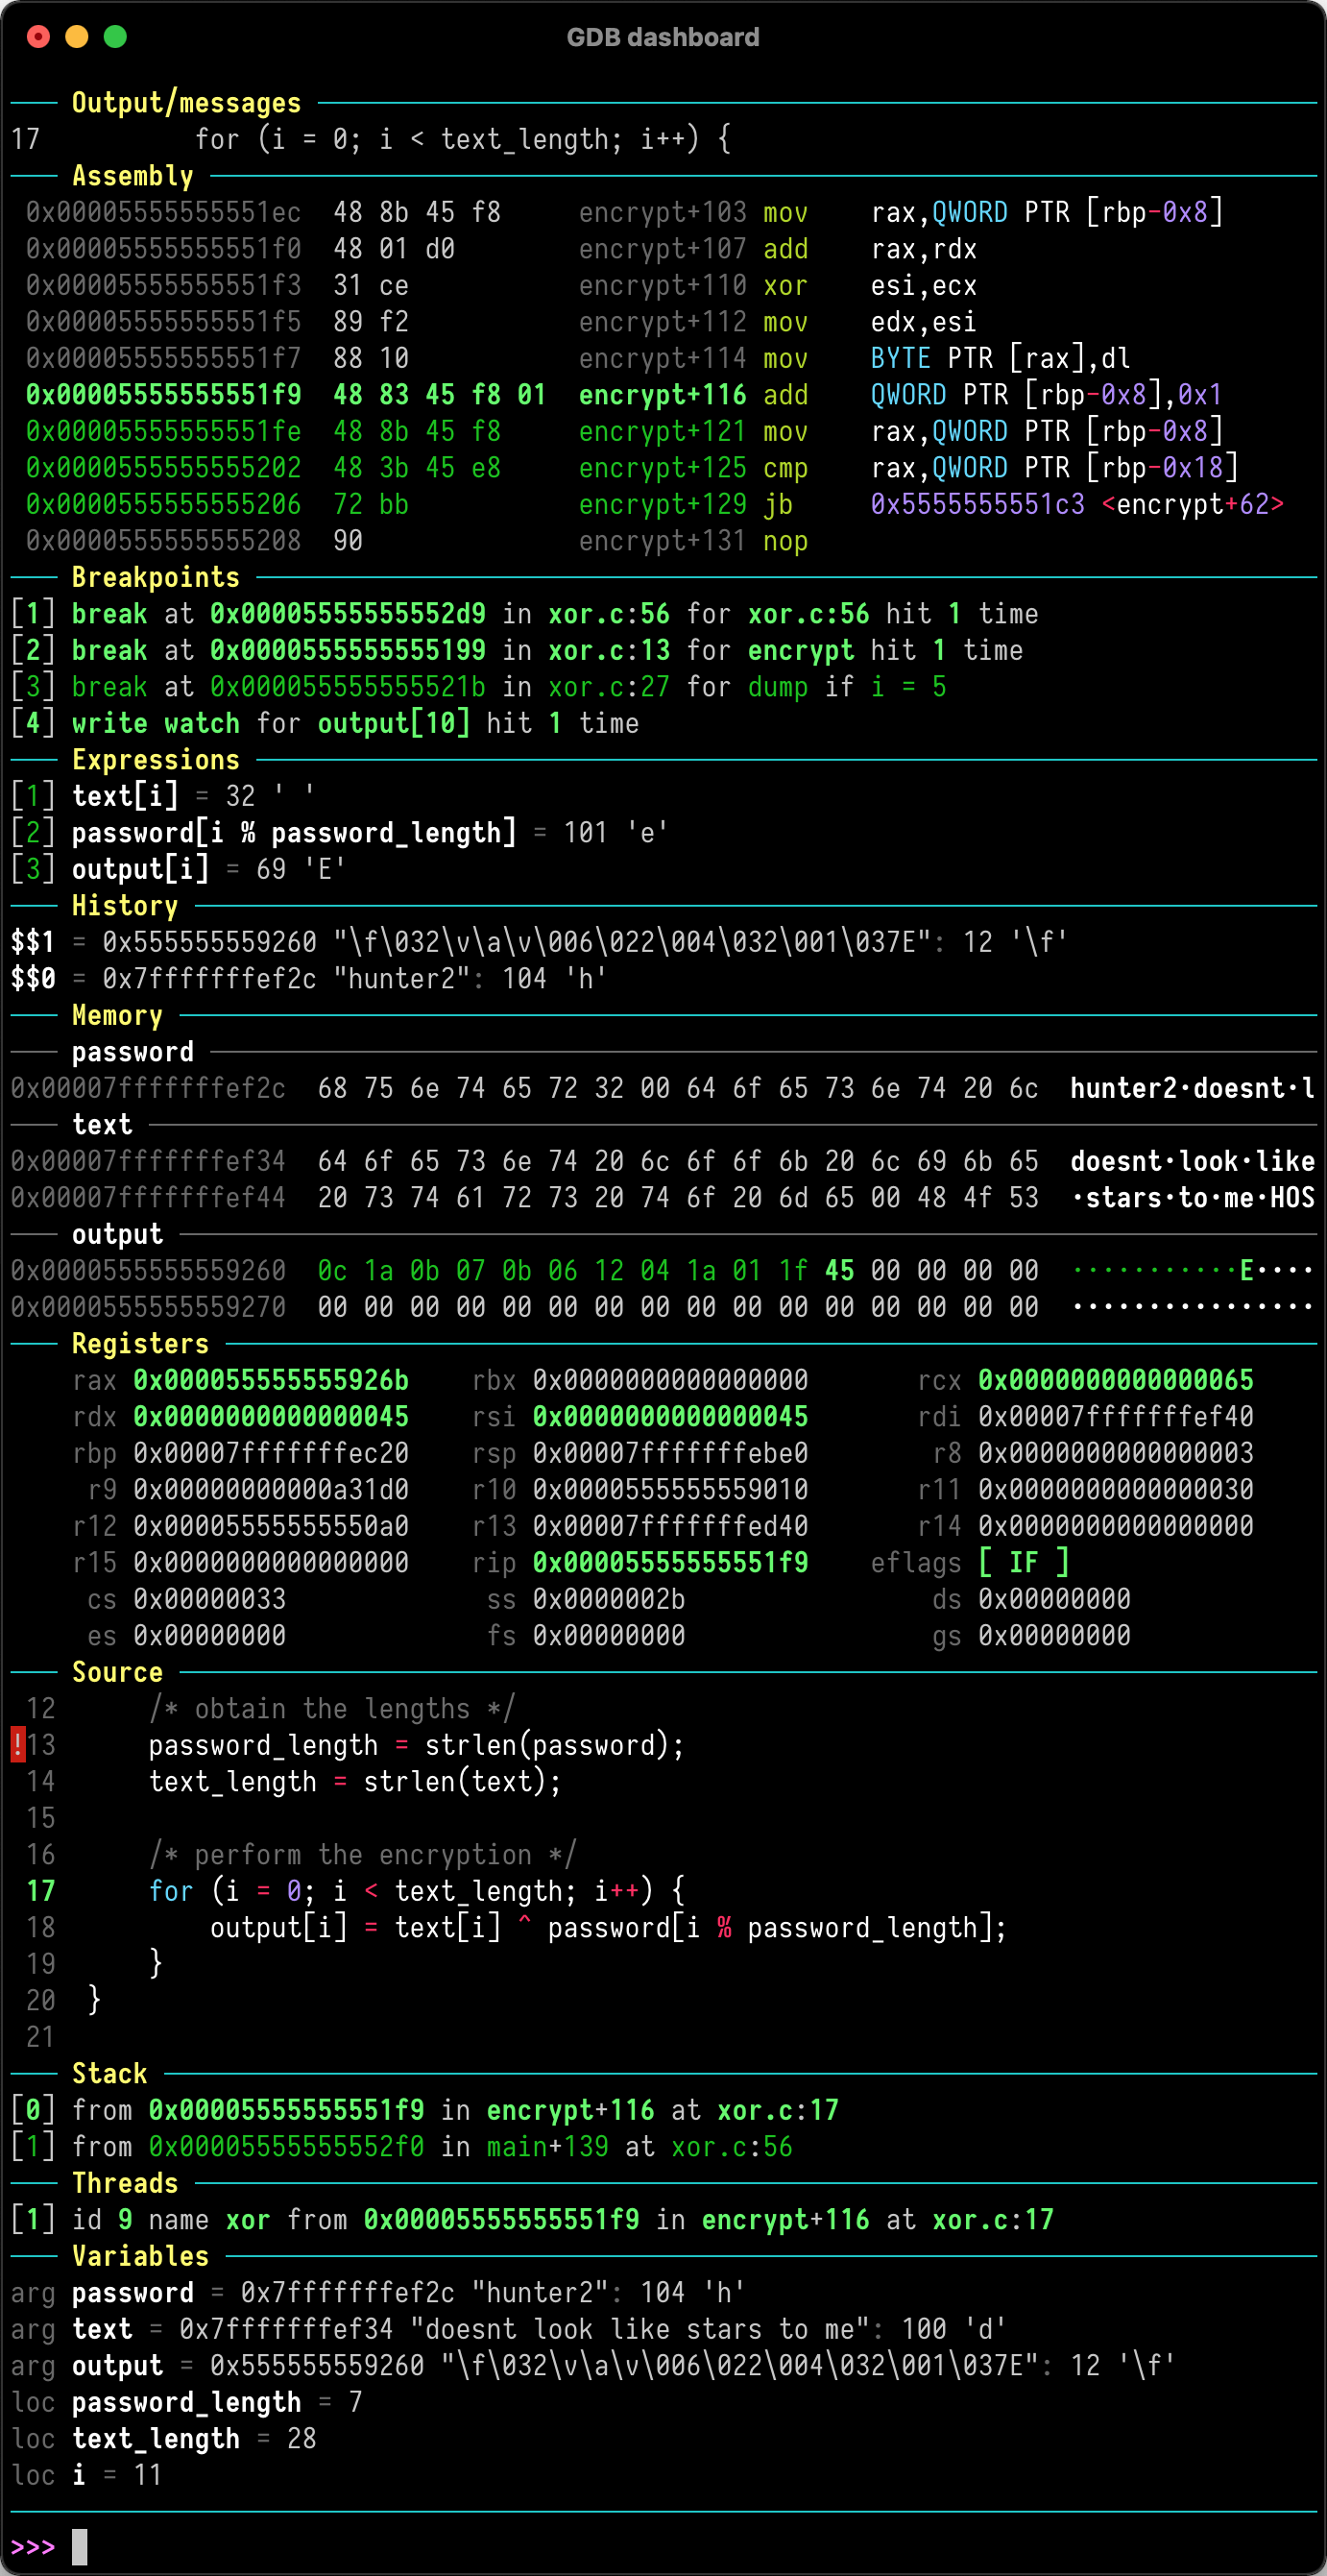
gdb-dashboard
 cyrus-and/gdb-dashboard
Interfaccia modulare per GDB che fornisce un dashboard visivo con pannelli personalizzabili per ispezionare registri, codice sorgente, assembly e…
reverse-engineeringdebuggersutilities-frameworks+1
12.2k
cyrus-and/gdb-dashboardInterfaccia modulare per GDB che fornisce un dashboard visivo con pannelli personalizzabili per ispezionare registri, codice sorgente, assembly e…
 qilingframework/qiling
Un vero framework di emulazione binaria strumentabile.
 zrax/pycdc
Disassemblatore e decompilatore di bytecode Python in C++
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.
 cea-sec/miasm
Framework di reverse engineering in Python
 burrowers/garble
Offusca le build Go avvolgendo la toolchain Go, sostituendo identificatori, percorsi dei pacchetti e dati di posizione con hash e rimuovendo le…
 hyperdbg/hyperdbg
Strumenti di debug nativi all'avanguardia
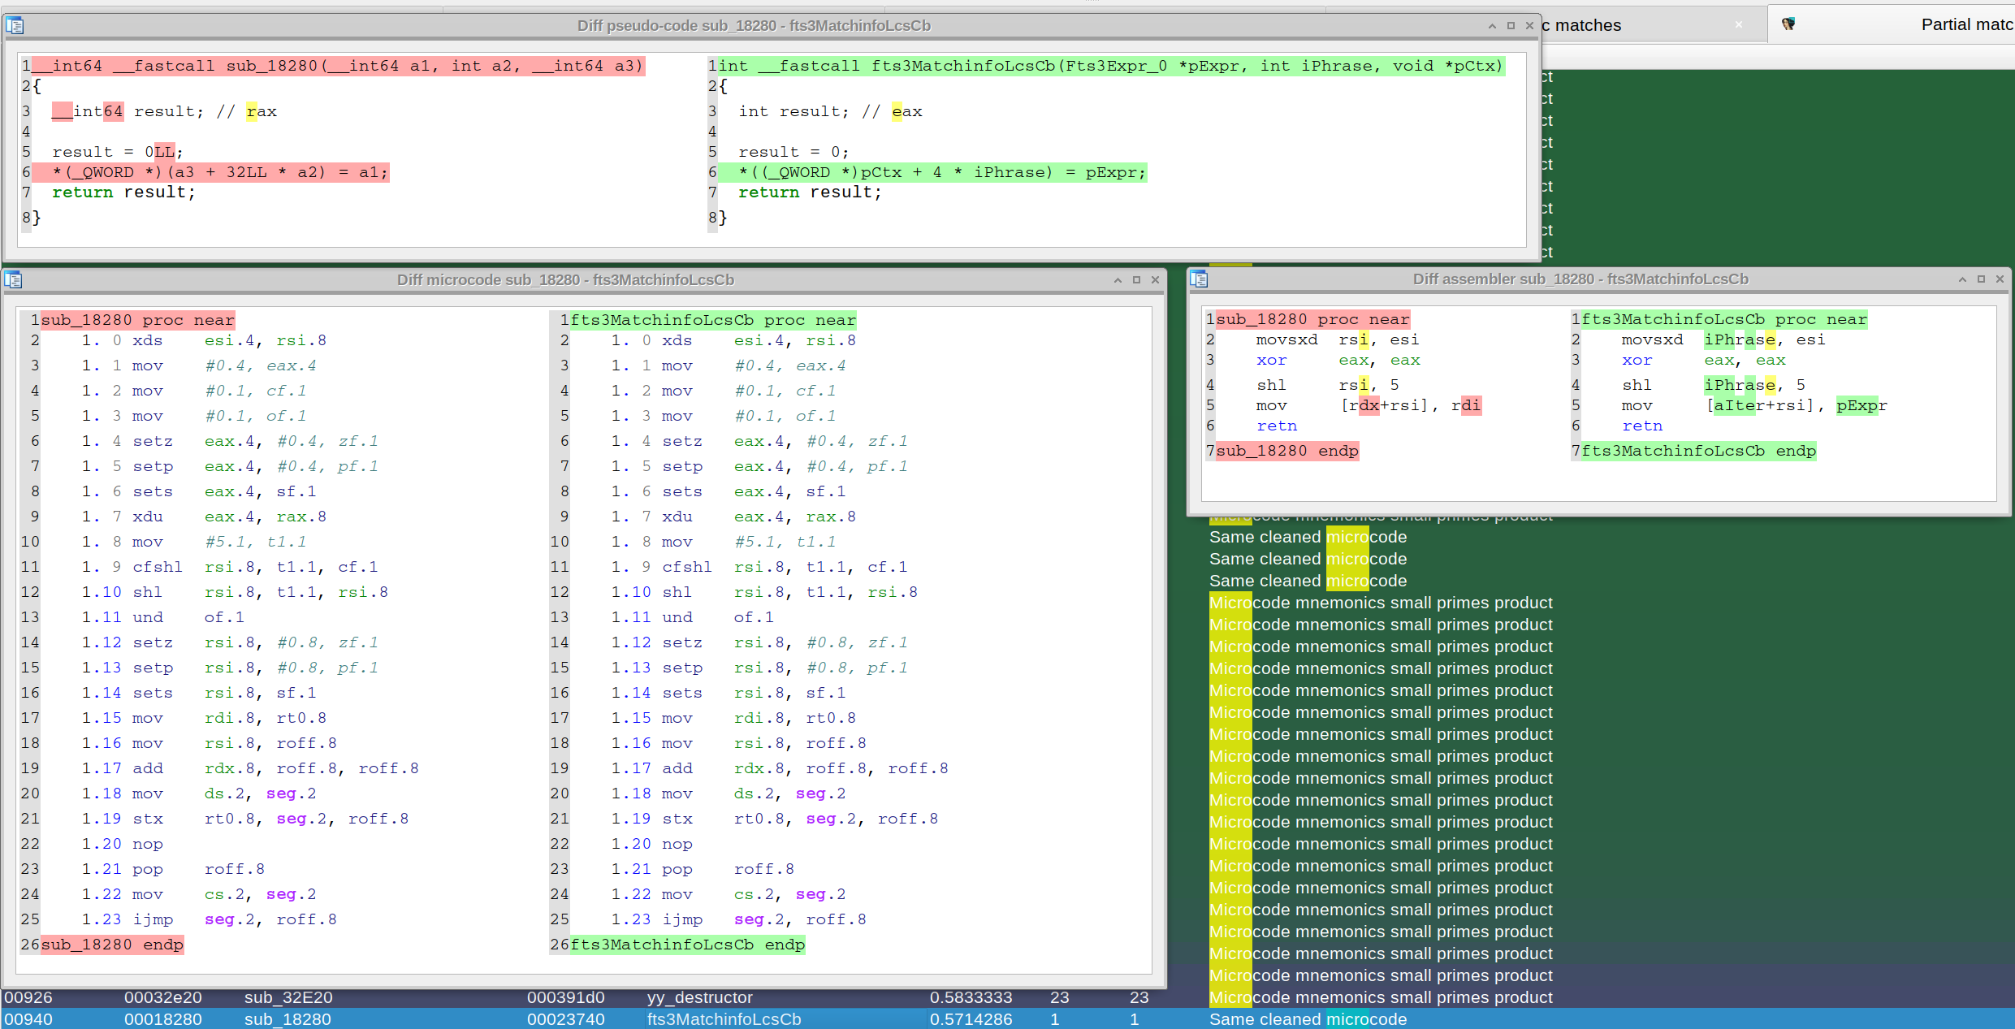 joxeankoret/diaphora
Diaphora, il più avanzato strumento di diffing di programmi gratuito e open source.
 bethington/ghidra-mcp
Server MCP che collega il reverse engineering di Ghidra con strumenti AI: 256 strumenti per decompilazione, emulazione P-code, debugging live,…
 rocky/python-uncompyle6
Un decompilatore di bytecode Python cross-version
 dynamorio/dynamorio
Framework di strumentazione runtime per la creazione di strumenti di analisi dinamica: tracing, profilazione, copertura del codice, debug della…
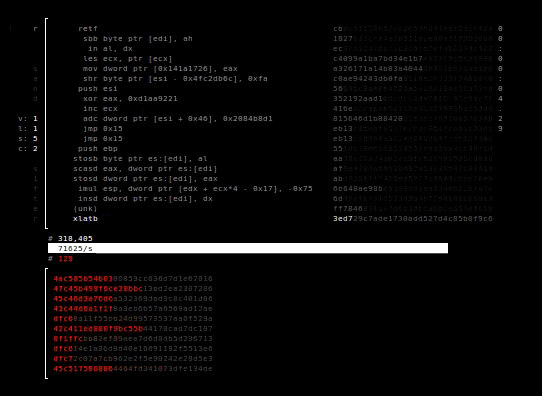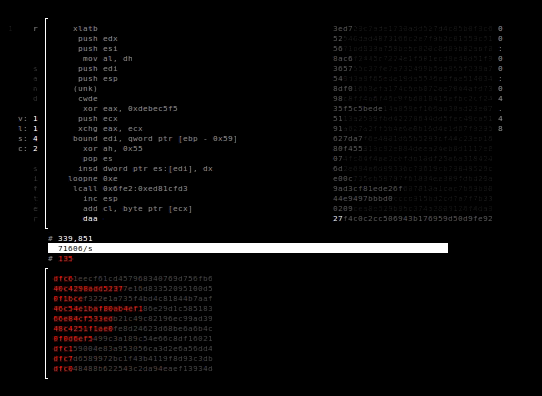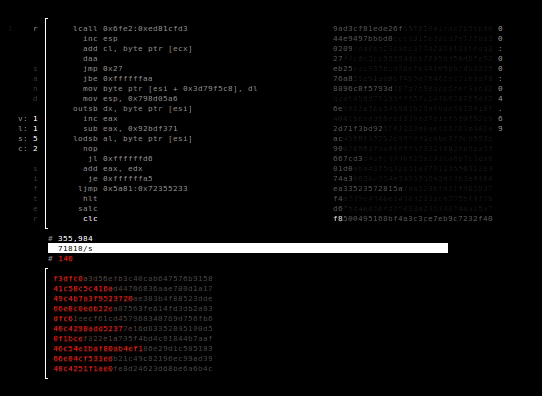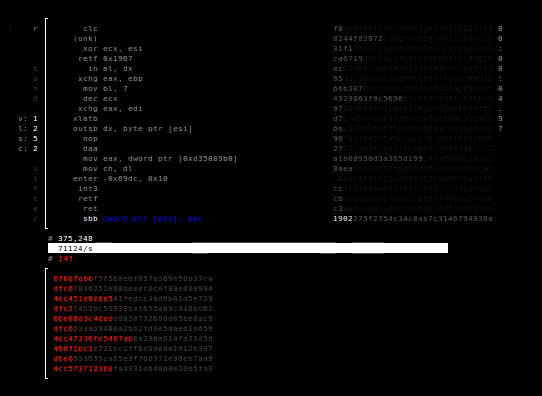 xoreaxeaxeax/sandsifter
Il fuzzer del processore x86
 joernio/joern
Piattaforma di analisi del codice open-source per C/C++/Java/Binary/Javascript/Python/Kotlin basata su code property graphs. Discord…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 jetbrains/fernflower
Decompiler da bytecode Java a Java, utilizzato in IntelliJ IDEA.
 0xz0f/z0fcourse_reverseengineering
Corso strutturato di reverse engineering che copre binari Windows x64, assembly, debugging e analisi malware. Progettato per principianti e intermedi…
 worawit/blutter
Strumento di Reverse Engineering per Applicazioni Mobili Flutter