

rr
 rr-debugger/rr
Framework di registrazione e riproduzione per il debug deterministico di applicazioni multi-thread, che consente l'esecuzione inversa, i watchpoint…
dynamic-code-analysisdebuggersbinary-analysis
rr-debugger/rrFramework di registrazione e riproduzione per il debug deterministico di applicazioni multi-thread, che consente l'esecuzione inversa, i watchpoint…
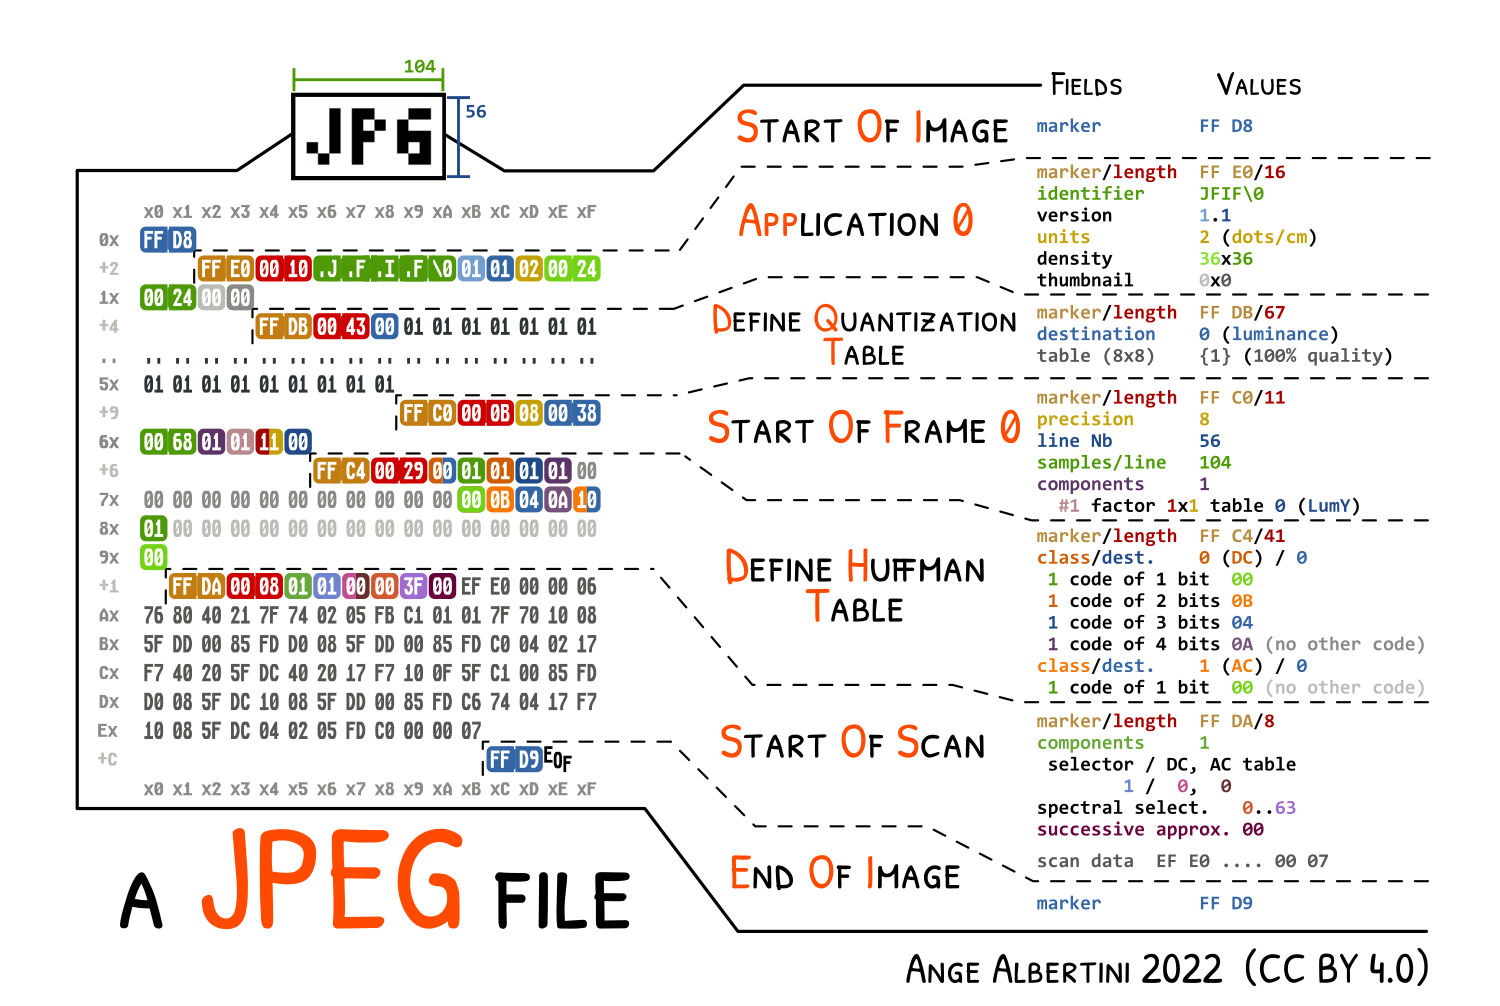 corkami/pics
Dissezioni dei formati di file e altro ancora...
 0xor0ne/awesome-list
Lista awesome orientata alla cybersecurity
 pxb1988/dex2jar
Strumenti per lavorare con file .dex di Android e file .class di Java
 mandiant/capa
Strumento di analisi statica e dinamica basato su regole che identifica le capacità nei file PE, ELF, .NET e shellcode, mappandole alle tecniche…
 zhkl0228/unidbg
Consente di emulare una libreria nativa Android e un'emulazione iOS sperimentale.
 darthton/blackbone
Libreria per hacking della memoria di Windows
 simoneavogadro/android-reverse-engineering-skill
Decompila file APK/XAPK/JAR/AAR Android ed estrae API HTTP, pattern di autenticazione e flussi di chiamata utilizzando jadx, con recupero dei nomi…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 momo5502/sogen
🪅 Emulatore userspace per Windows e Linux
 lief-project/lief
Libreria cross-platform per analizzare, modificare e astrarre i formati eseguibili ELF, PE e MachO. Supporta API in C++, Python e Rust con…
 albertan017/llm4decompile
Reverse Engineering: decompilazione di codice binario con modelli linguistici di grandi dimensioni
 hugsy/gef
GEF (GDB Enhanced Features) - un'esperienza moderna per GDB con funzionalità di debug avanzate per sviluppatori di exploit e reverse engineer su Linux
 aflplusplus/aflplusplus
AFL++ è un fuzzer all'avanguardia, e #1 nei benchmark. Originariamente era basato su AFL. Oggi viene fornito con qemu 5.1, copertura collision-free,…
 avast/retdec
RetDec è un decompilatore di codice macchina ri-targetizzabile basato su LLVM.
 secfigo/awesome-fuzzing
Una lista curata di risorse sul fuzzing (libri, corsi - gratuiti e a pagamento, video, strumenti, tutorial e applicazioni vulnerabili su cui…
 unicorn-engine/unicorn
Framework di emulatore CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)