api-security-audit-action

Automatizza il controllo statico della sicurezza delle API sui contratti OpenAPI in CI/CD, eseguendo oltre 300 controlli per autenticazione,…

Automatizza il controllo statico della sicurezza delle API sui contratti OpenAPI in CI/CD, eseguendo oltre 300 controlli per autenticazione,…

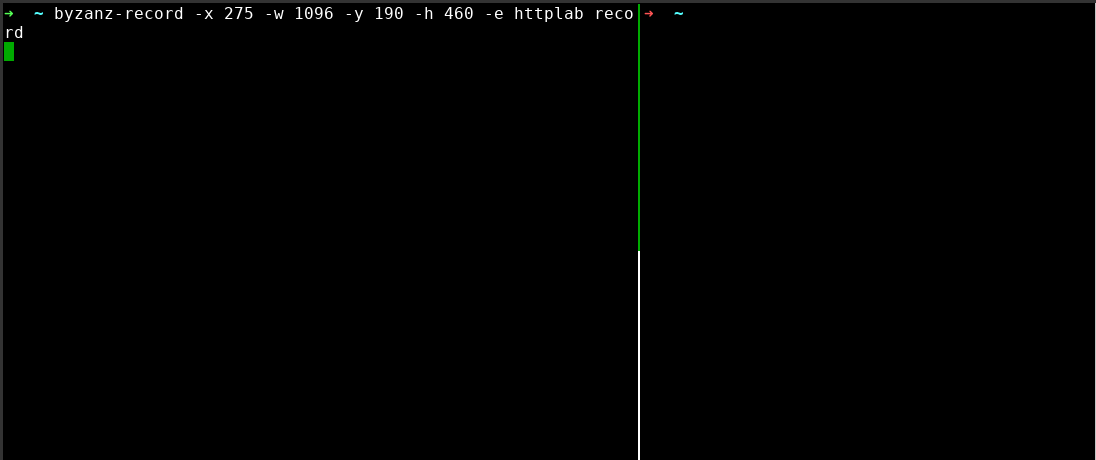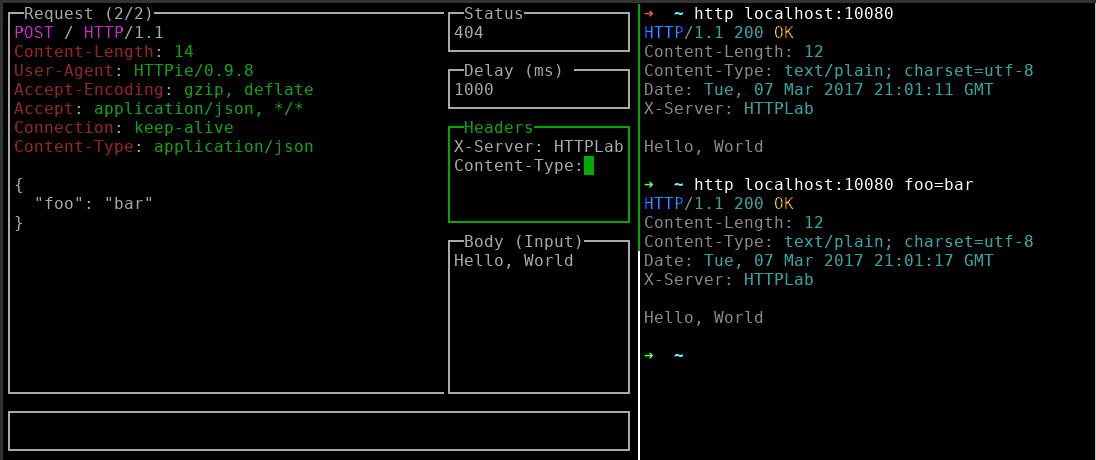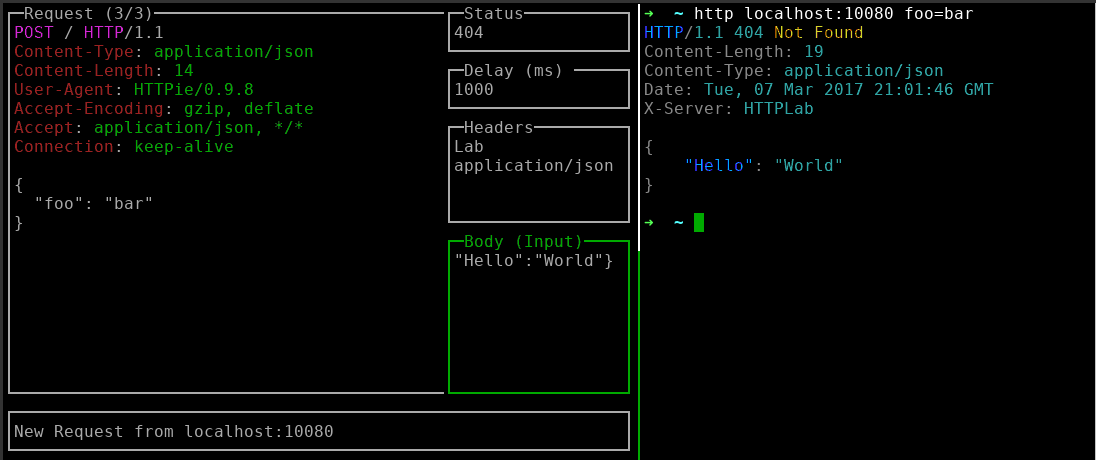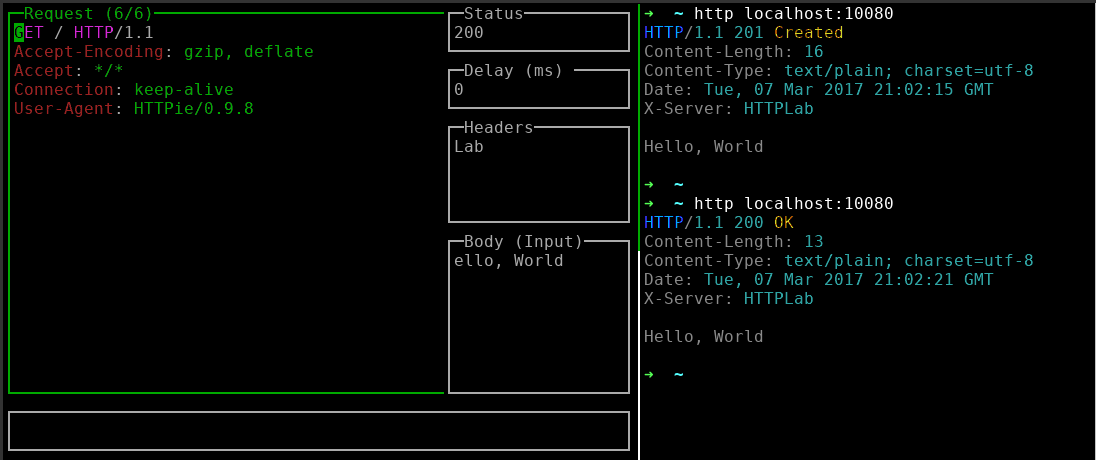
Server web interattivo per ispezionare richieste HTTP e forgiare risposte, con un'interfaccia utente a terminale per debug in tempo reale e test di…

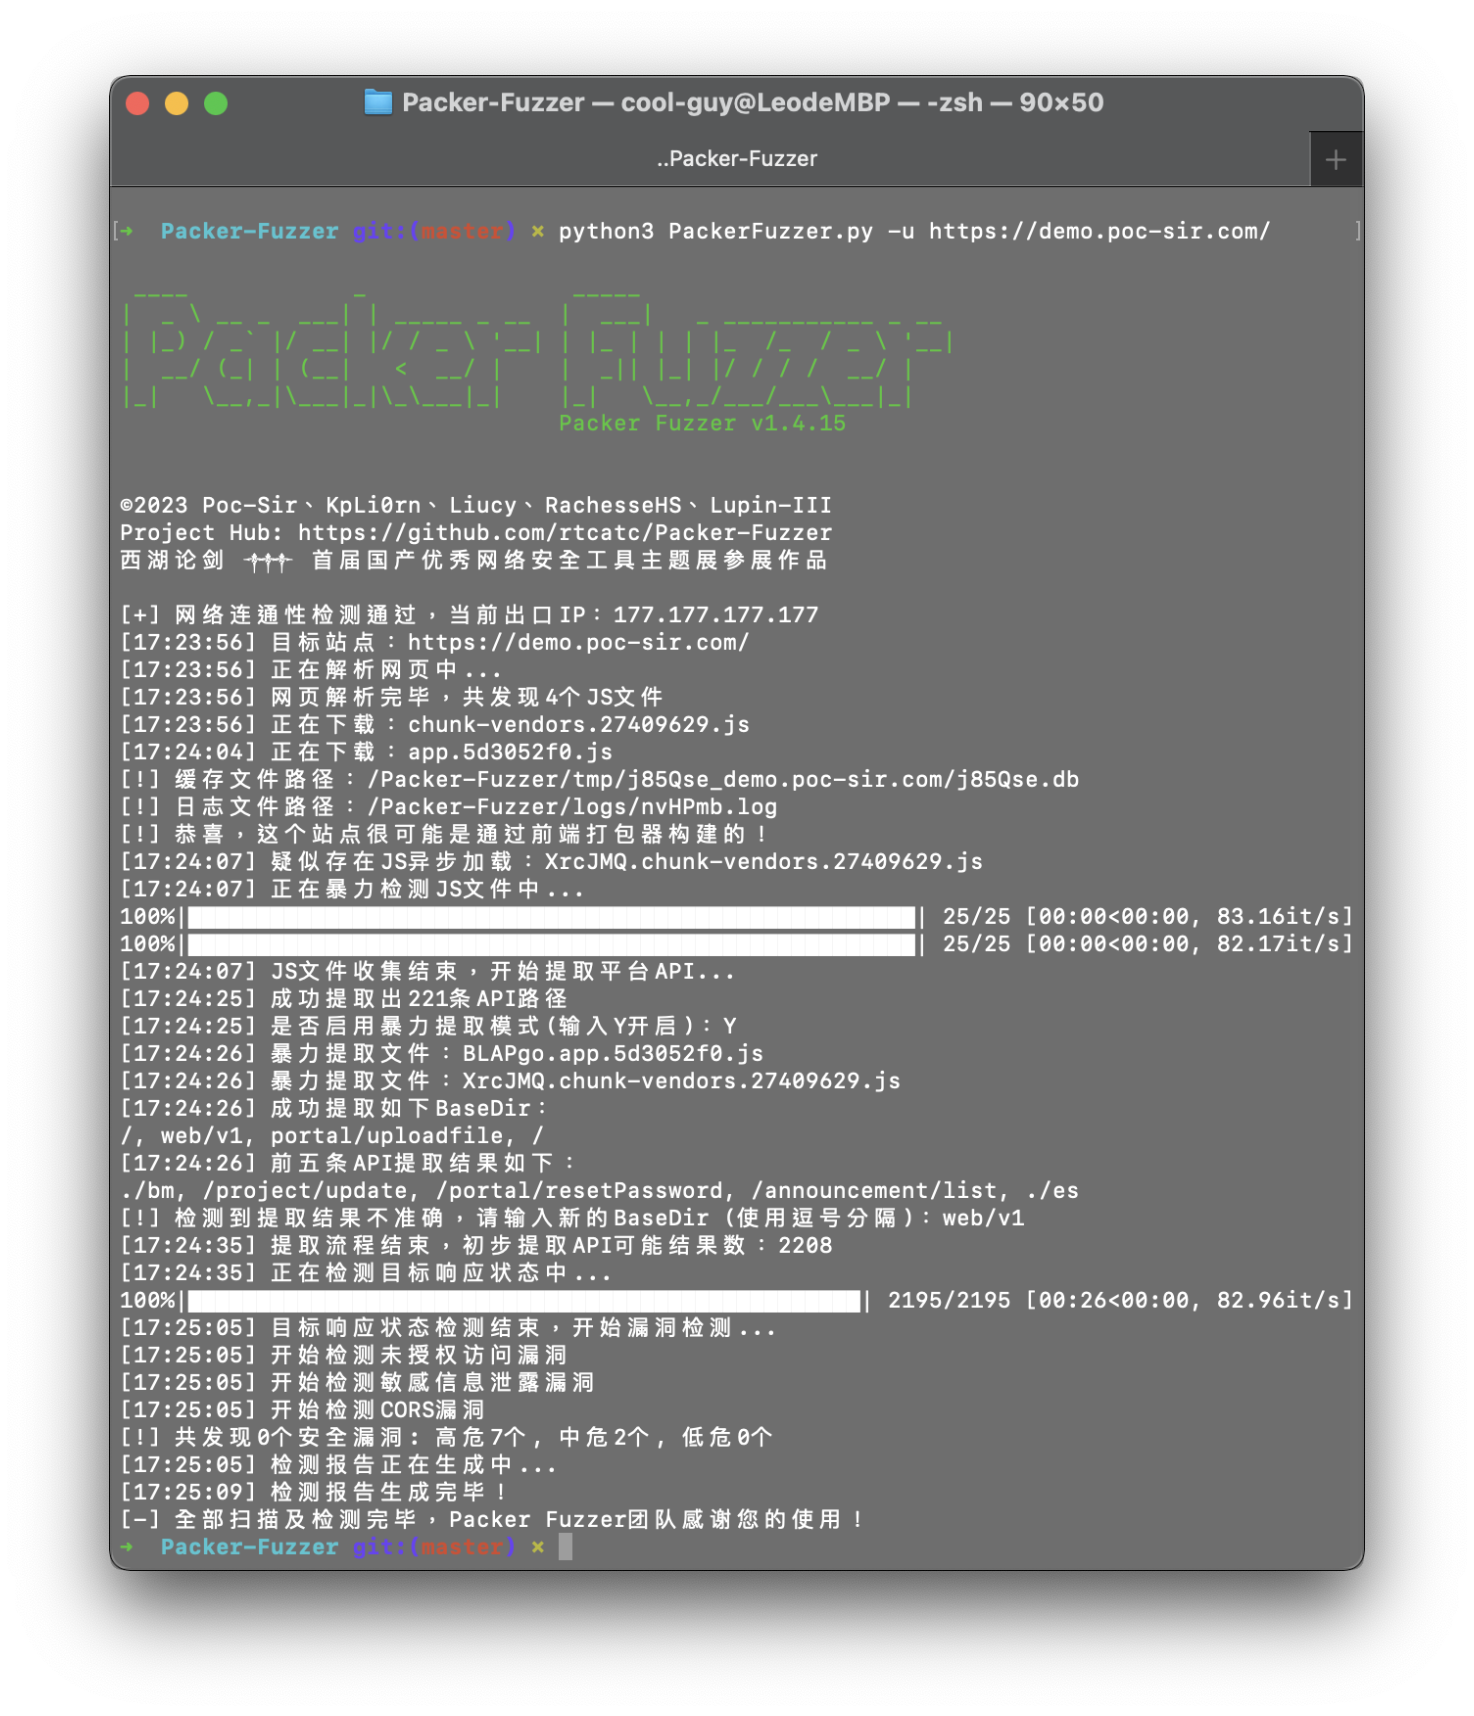
Packer Fuzzer è uno scanner veloce ed efficiente per il rilevamento di sicurezza di siti web costruiti con bundler di moduli JavaScript come Webpack.

Android Package Inspector - analisi dinamica con api hooks, avvia attività non esportate e altro. (Xposed Module)

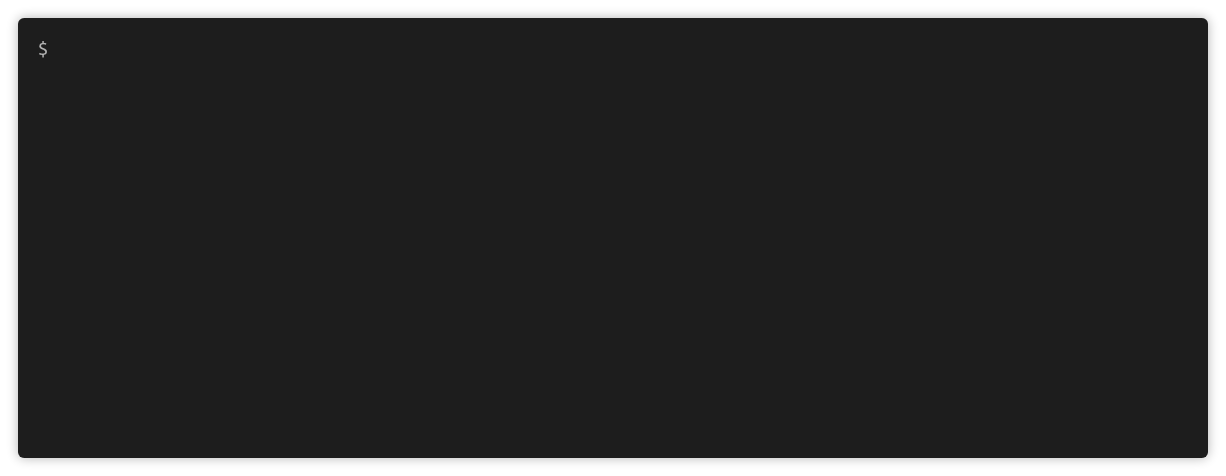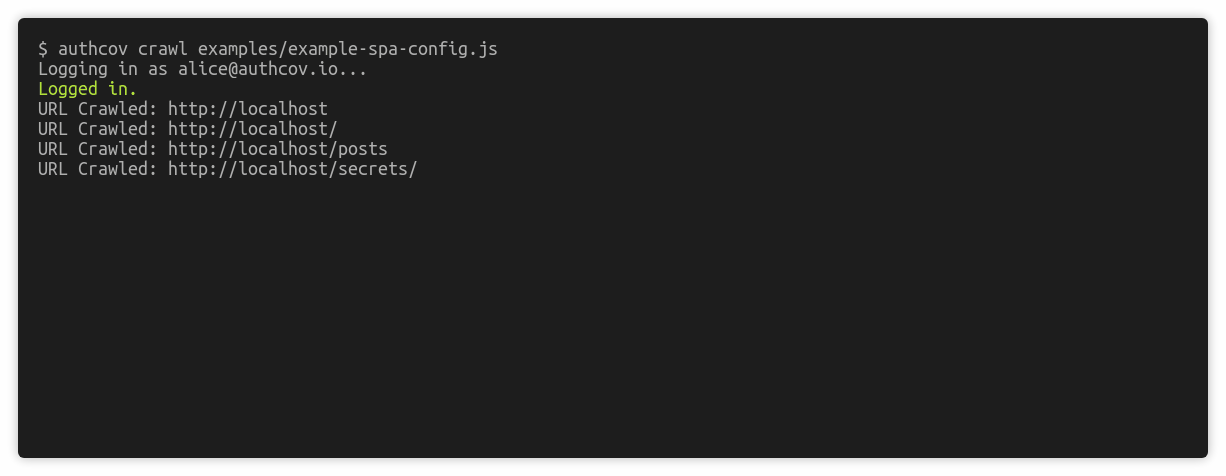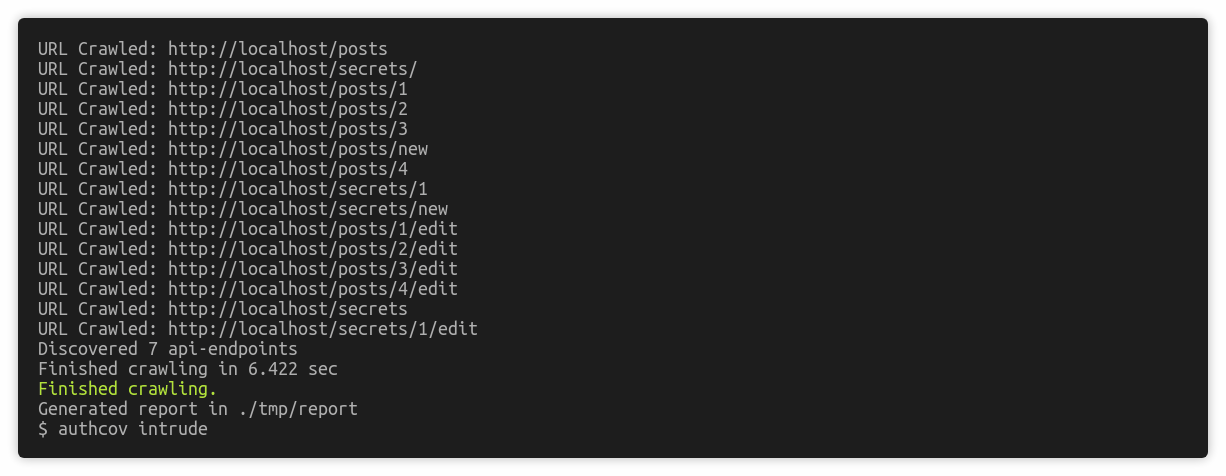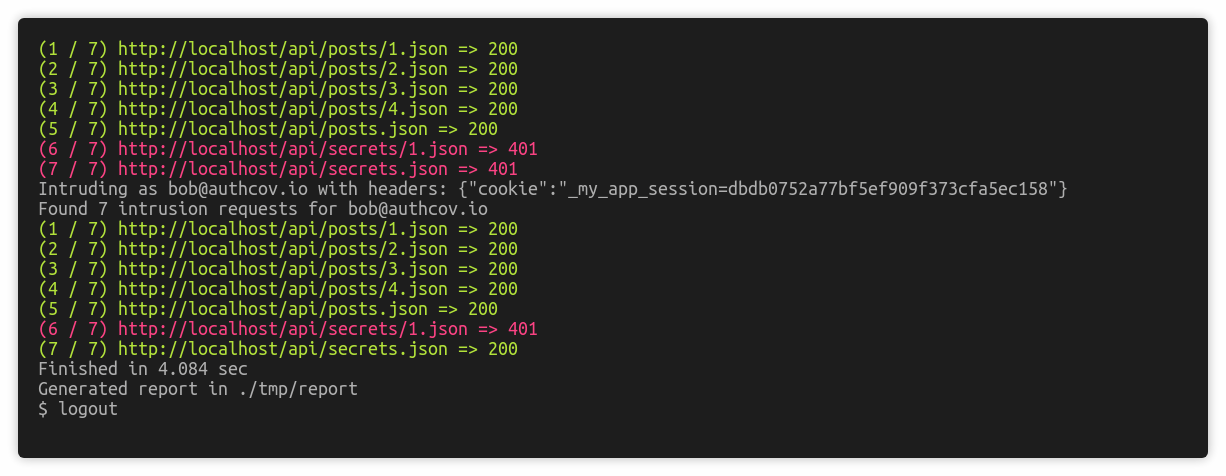
Scansione della copertura dell'autorizzazione per app web

Una piattaforma di test aperta che sonda i server HTTP/1.1 rispetto ai requisiti RFC 9110/9112, ai vettori di smuggling e alla gestione di input…

Sistema RAG della Guida OWASP per i Test di Sicurezza Web con ChromaDB, MCP per Claude Code

L'Applicazione Java Super Vulnerabile (SVJA), come dimostrato nel Roniel and DaRon Podcast Show, è un'applicazione Apache Struts progettata per…

Emulazione avversaria open-source per agenti AI e server MCP.

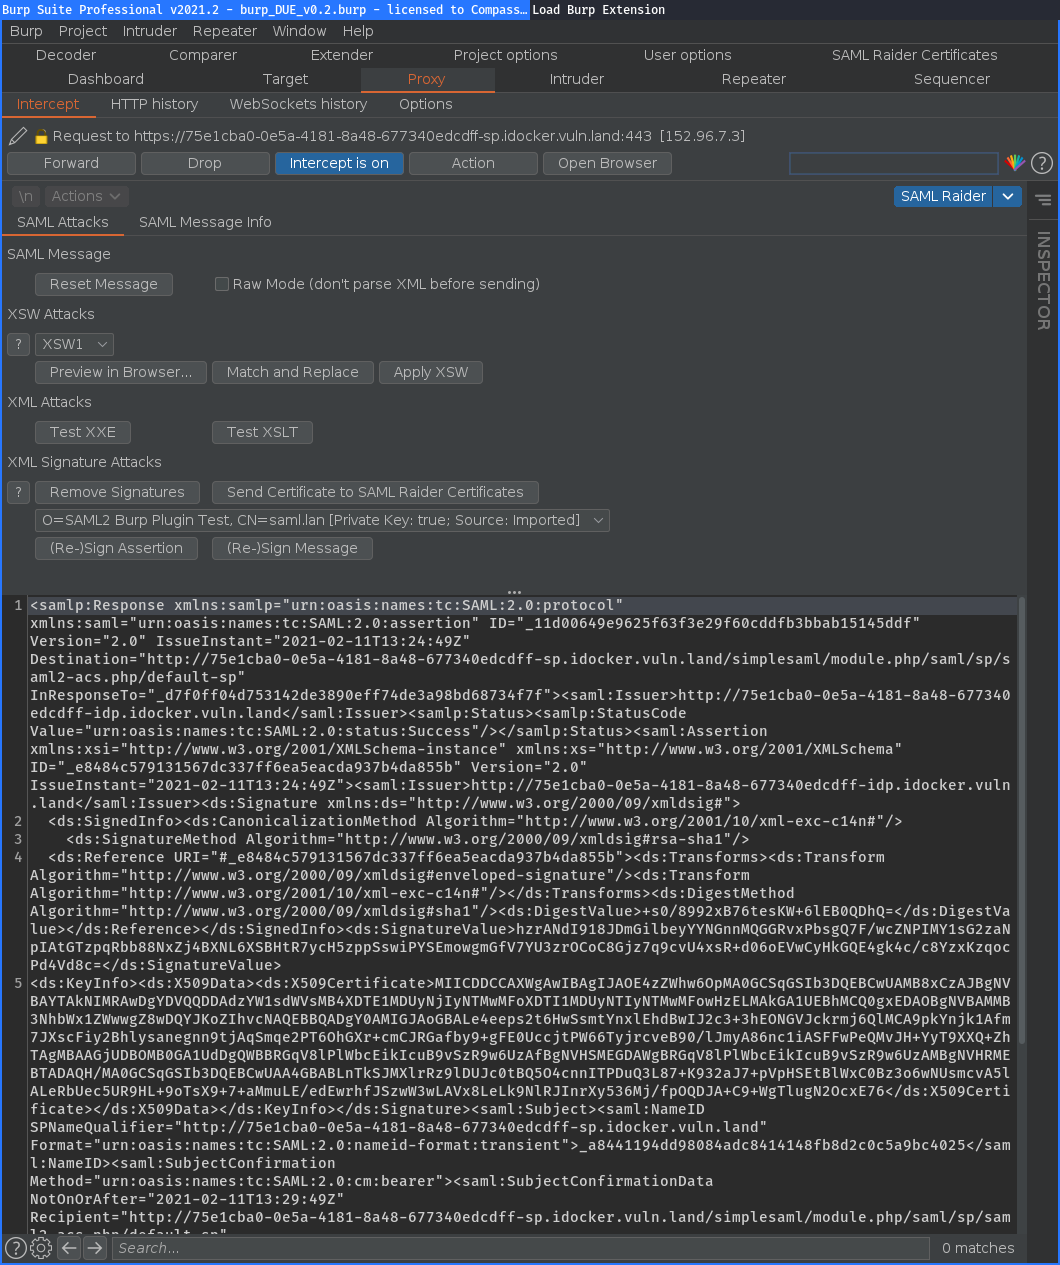
Estensione SAML2 per Burp

Estensione Burp Suite utile per verificare la sicurezza di OAUTHv2 e OpenID

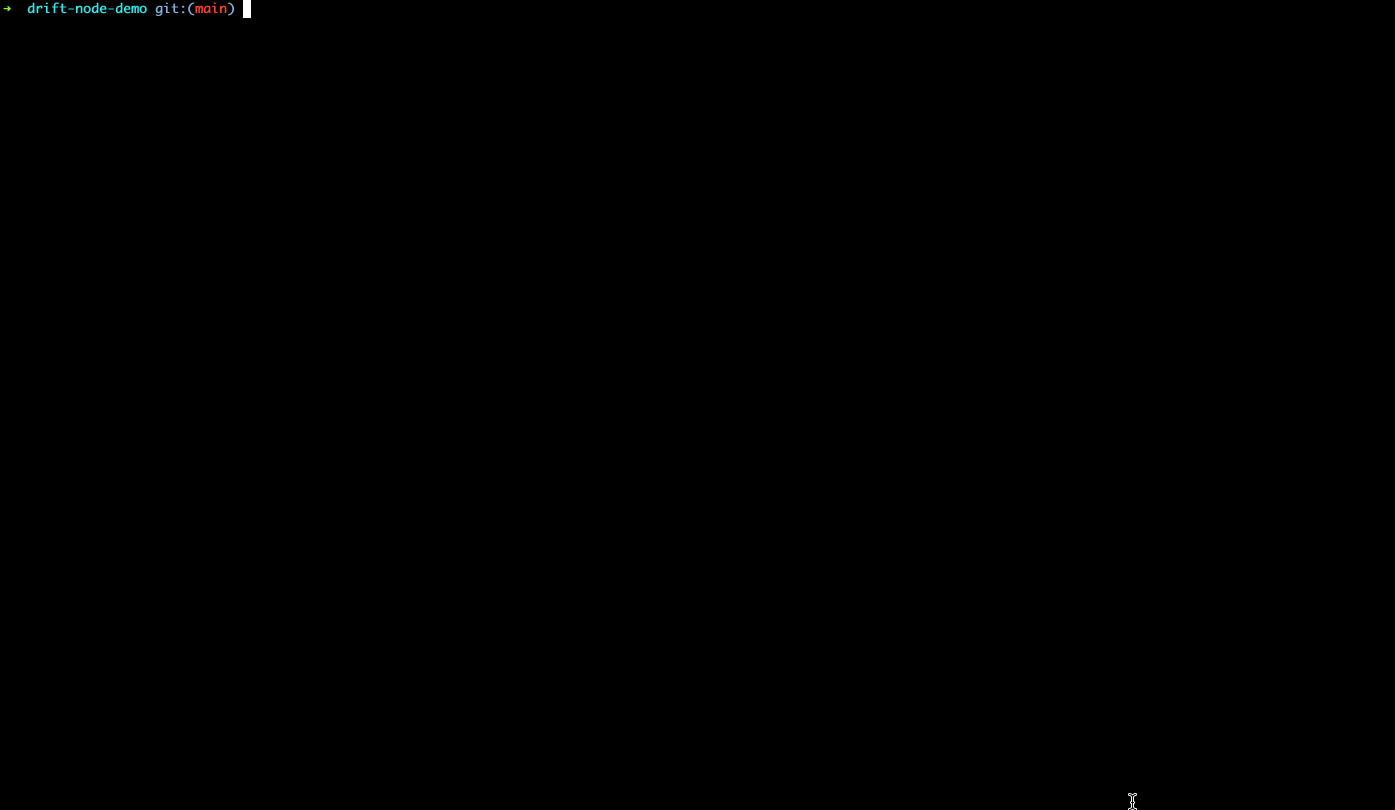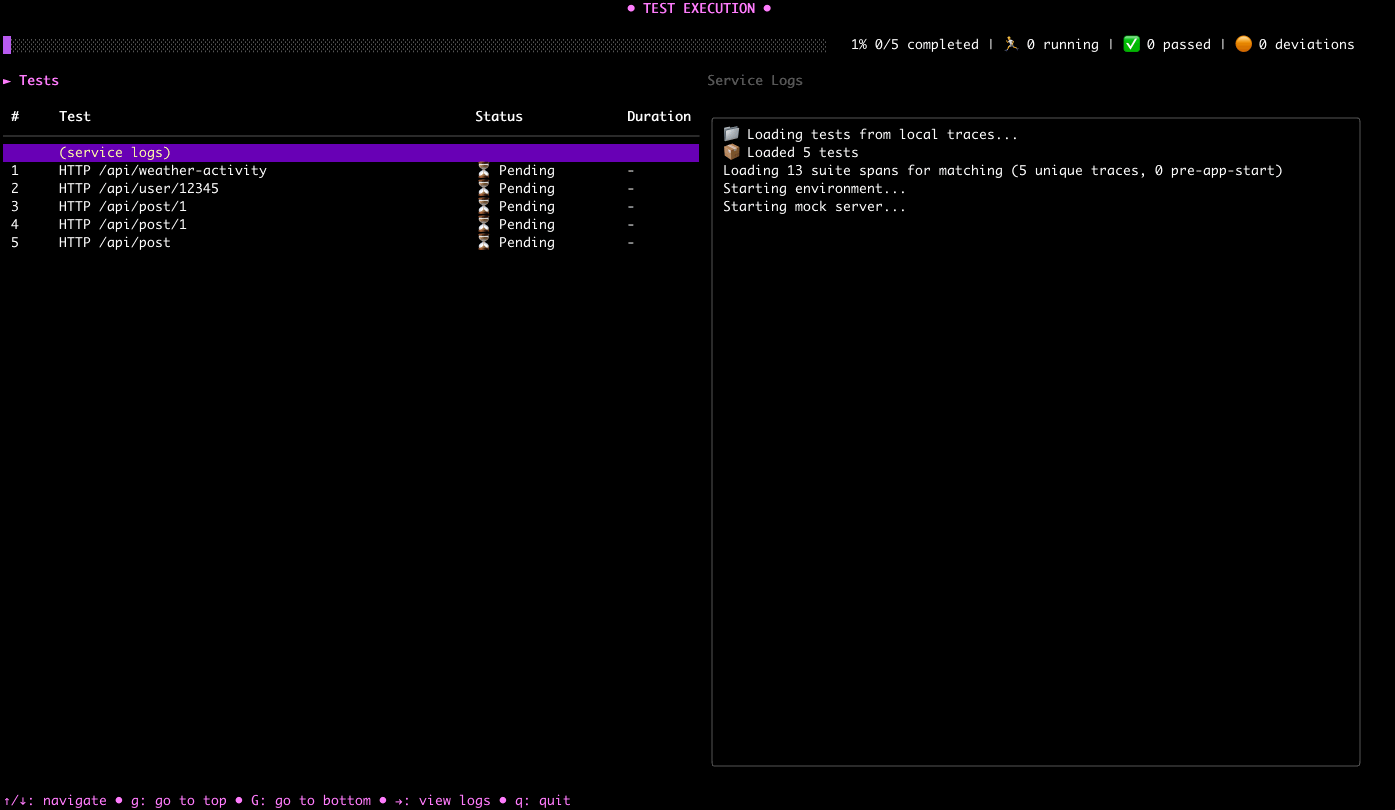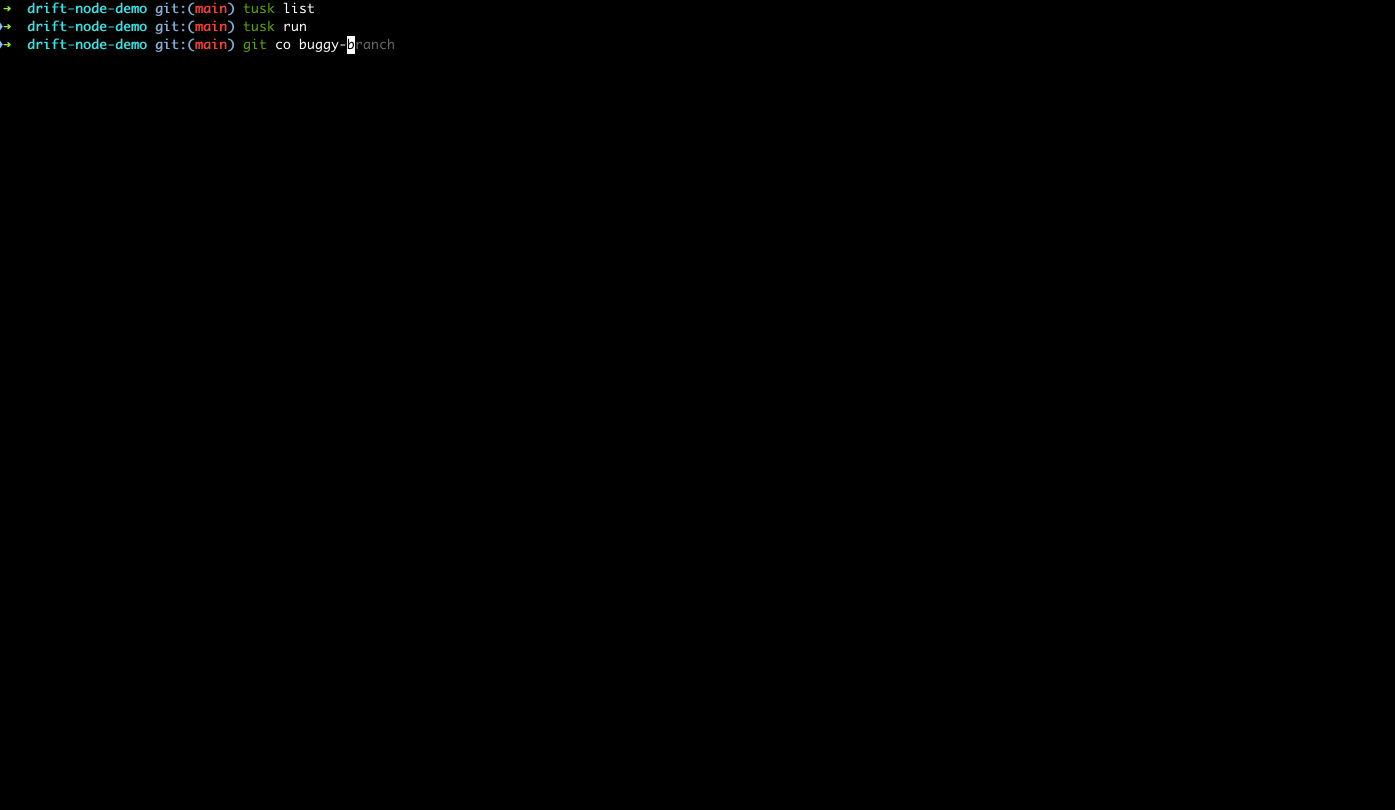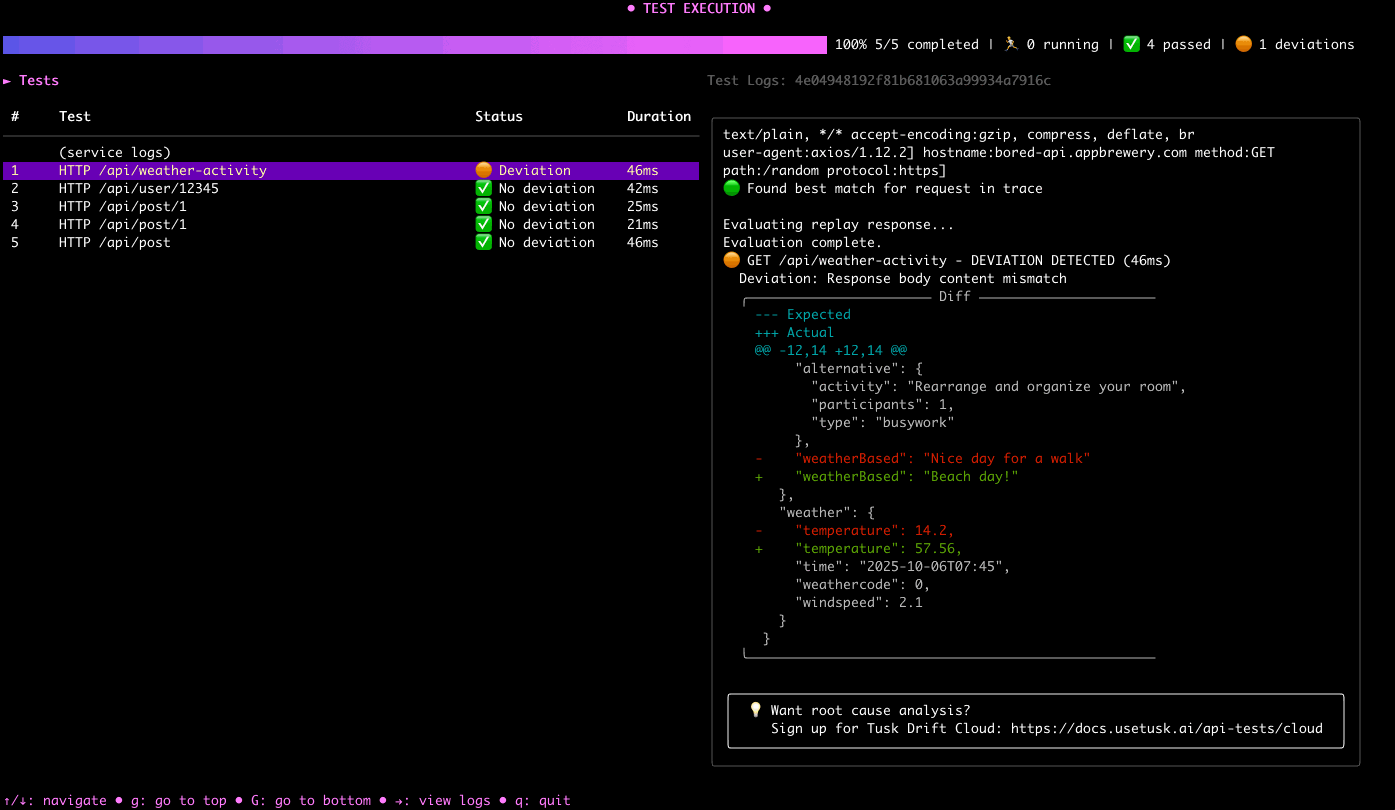
Node.js SDK per catturare e riprodurre le chiamate API effettuate verso/dal tuo servizio

Scanner di sicurezza per autorizzazioni automatizzato per API basate su OpenAPI. Testa gli endpoint GET con più set di credenziali per rilevare…

Servizio di scoperta di sottodomini basato su API che utilizza i log di Certificate Transparency per un'enumerazione rapida e passiva dei sottodomini…

Client HTTP type-safe per Android e Java con binding API basato su annotazioni, supporto per convertitori e integrazione con OkHttp per la…

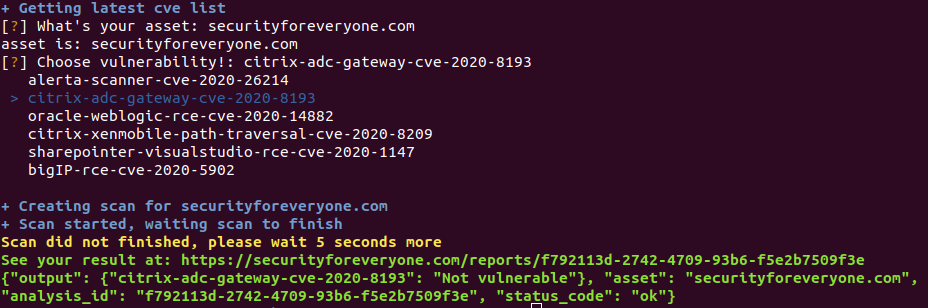
Scanner basato su API che recupera ed elenca le ultime Vulnerabilità ed Esposizioni Comuni (CVE) per la valutazione automatizzata della sicurezza e…

Ricognizione live e audit della postura per l'infrastruttura degli agenti AI: esegue la scansione di configurazioni MCP, log delle sessioni e API…

Strumento di penetration testing GraphQL che sfrutta limiti di velocità deboli e analisi dei costi per forzare le credenziali, bypassare la 2FA,…