Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
269 risultati
Google-api-key-scanner preview

Google-api-key-scanner

GitHubcoffinxp/google-api-key-scanner

Valida le chiavi API di Google Maps contro 21 endpoint, rivelando servizi esposti con URL PoC, supporto proxy e modalità silenziosa per un audit…

reconnaissancevulnerability-scannersapi-security-testing+3
50
Test di Sicurezza delle API — Strumenti — Pagina 14 | Kitploit
3 mesi fa
OAuth-Request-Crafter preview

OAuth-Request-Crafter

GitHubajinabraham/oauth-request-crafter

OAuth Request Crafter

authentication-authorizationweb-proxies-interceptionapi-security-testing+2
812 anni fa
jenkinsci__perfecto-plugin_CVE-2020-2261_1-17 preview

jenkinsci__perfecto-plugin_CVE-2020-2261_1-17

GitHubshoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17

Plugin Jenkins per test automatici di app mobile tramite cloud Perfecto, che gestisce connessioni tunnel sicure e caricamenti di app all'interno…

mobile-app-pentestingapi-security-testingcloud-security+1
1 anno fa
mcp-server preview

mcp-server

GitHuboffensive360/mcp-server

Server MCP che esegue scansioni SAST su codebase locali e restituisce risultati con gravità e correzioni, consentendo agli assistenti AI di eseguire…

static-code-analysisvulnerability-analysiscode-analysis+3
2 mesi fa
restler-fuzzer preview

restler-fuzzer

GitHubmicrosoft/restler-fuzzer

RESTler è il primo strumento di fuzzing stateful per API REST per testare automaticamente i servizi cloud attraverso le loro API REST e trovare bug…

vulnerability-scannersapi-security-testingweb-security+2
2.9k8 mesi fa
martian preview
Archived

martian

GitHubgoogle/martian

Martian è una libreria per costruire proxy HTTP/S personalizzati.

dynamic-analysis-sandboxingweb-proxies-interceptionapi-security-testing+3
2.0k1 anno fa
openapi-parser preview

openapi-parser

GitHubaress31/openapi-parser

Analizza documenti OpenAPI in Burp Suite per automatizzare le valutazioni di sicurezza delle API basate su OpenAPI (approvato da PortSwigger per…

vulnerability-scannersapi-security-testingweb-security+2
2072 anni fa
FlowAnalyzer preview

FlowAnalyzer

GitHubmanuelberrueta/flowanalyzer

FlowAnalyzer è uno strumento per aiutare nel test e nell'analisi dei flussi OAuth 2.0, incluso OpenID Connect (OIDC).

authentication-authorizationapi-security-testingweb-security+5
1822 anni fa
argumentinjectionhammer preview

argumentinjectionhammer

GitHubnccgroup/argumentinjectionhammer

Un'estensione Burp progettata per identificare vulnerabilità di iniezione di argomenti.

vulnerability-scannersweb-vulnerability-scannersapi-security-testing+2
1247 anni fa
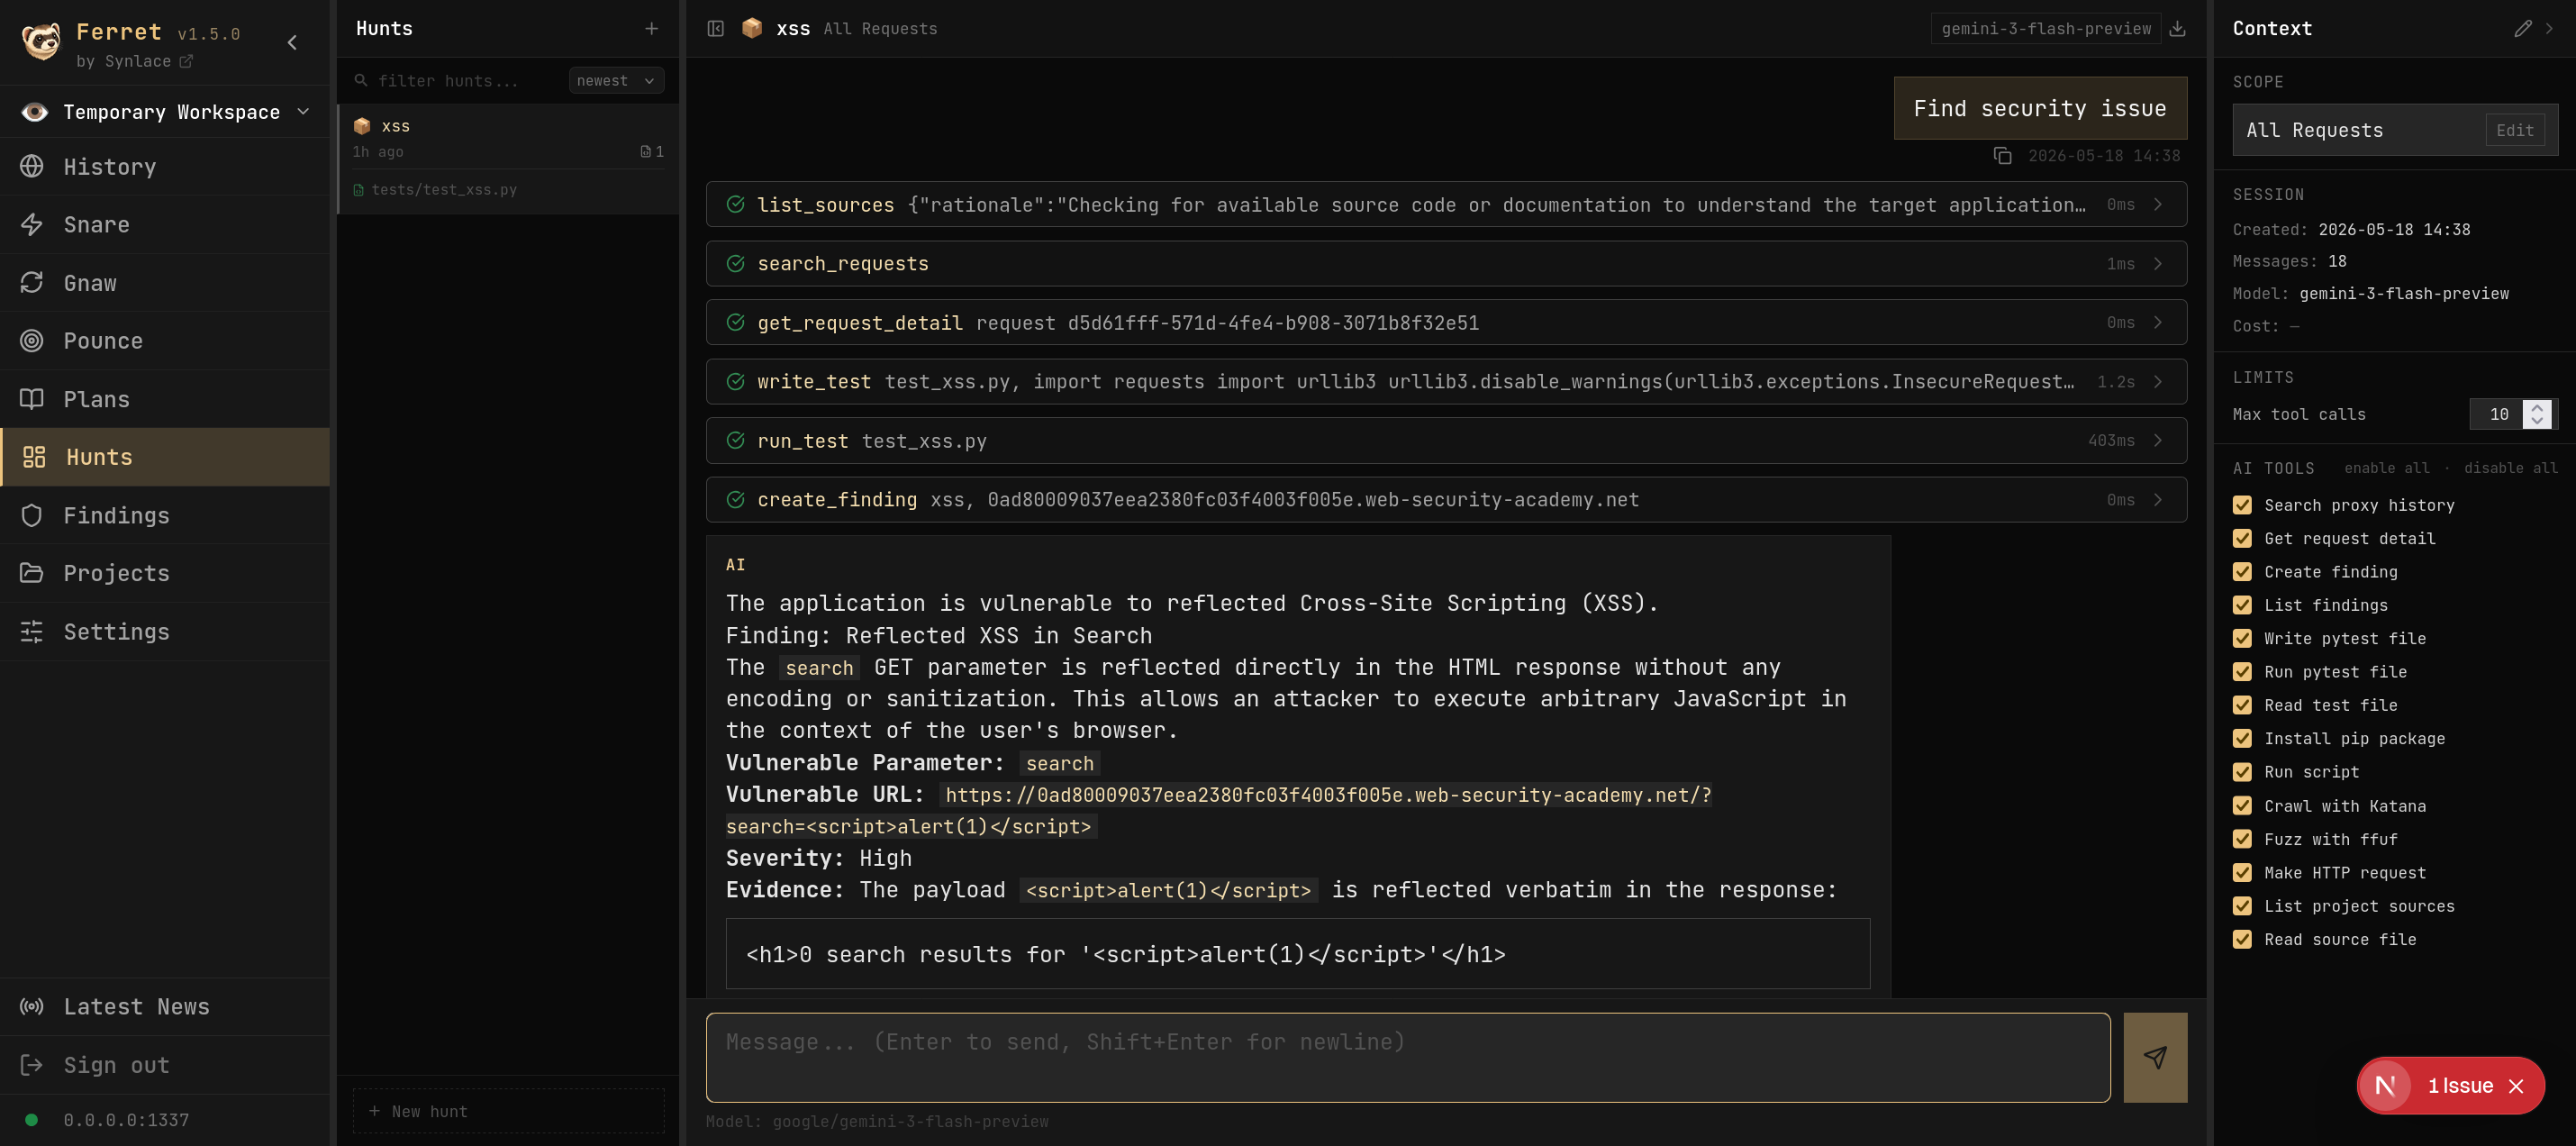
ferret preview

ferret

GitHubsynlace/ferret

La suite collaborativa di pentest per applicazioni web

reconnaissancedynamic-analysis-sandboxingvulnerability-analysis+6
573 mesi fa
burp-radamsa preview

burp-radamsa

GitHubraz0r/burp-radamsa

Estensione del fuzzer Radamsa per Burp Suite

dynamic-analysis-sandboxingvulnerability-analysisapi-security-testing+3
2313 anni fa
HuntCyberArk preview

HuntCyberArk

GitHublogisek/huntcyberark

CyberArk Audit di Sicurezza

vulnerability-scannersapi-security-testingconfiguration-auditing+7
238 mesi fa
hello-ReGrade-security preview

hello-ReGrade-security

GitHubcurtail-inc/hello-regrade-security

Trova la vulnerabilità che i tuoi test non sono mai stati scritti per individuare. Una demo di ReGrade che modella CVE-2023-5968: individua una fuga…

dynamic-analysis-sandboxingpassword-attacksvulnerability-analysis+6
2 mesi fa
repeat-strike preview

repeat-strike

GitHubhackvertor/repeat-strike

Estensione di Burp Suite che utilizza regole di attacco regex generate dall'IA per rilevare vulnerabilità IDOR e di controllo degli accessi, quindi…

web-vulnerability-scannersvulnerability-analysisweb-proxies-interception+6
411 anno fa
AMFDSer-ngng preview

AMFDSer-ngng

GitHubnccgroup/amfdser-ngng

Un plugin Burp Extender che prende oggetti AMF deserializzati e li codifica in XML usando la libreria Xtream.

vulnerability-scannersdynamic-analysis-sandboxingweb-application-exploitation+3
2711 anni fa
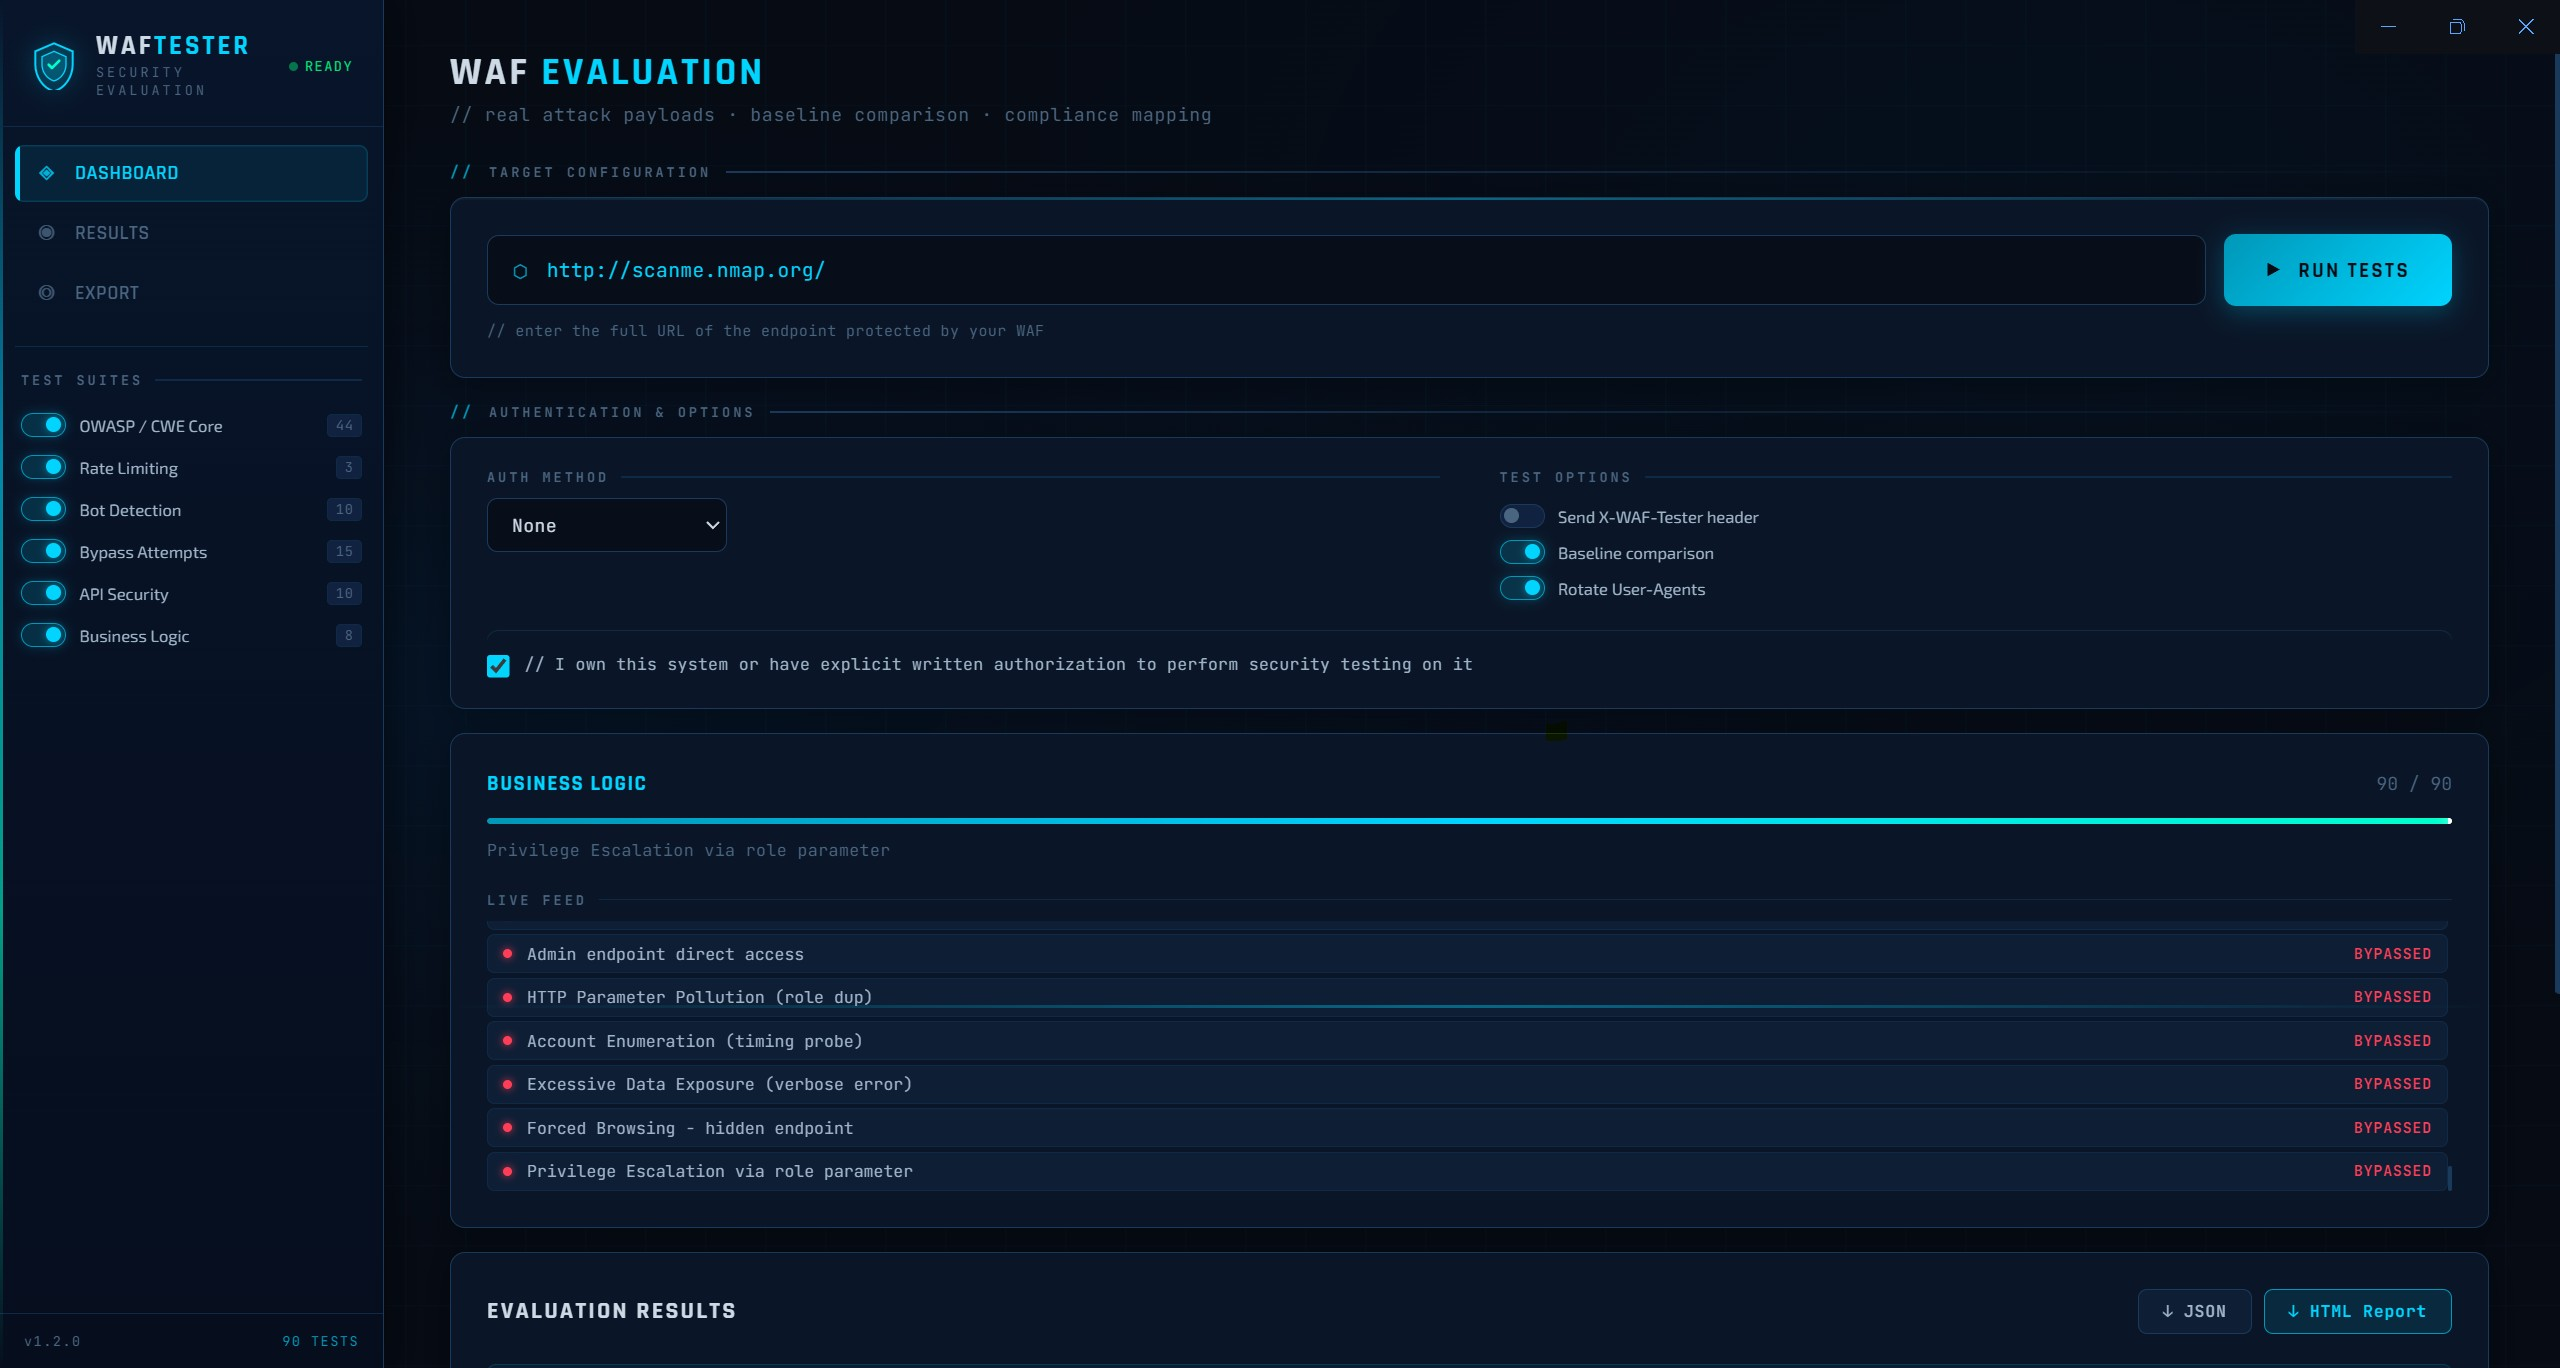
waf-tester preview

waf-tester

GitHubkpomin57/waf-tester

Un programma per testare la funzionalità del WAF

vulnerability-scannersids-ips-evasionapi-security-testing+5
265 mesi fa
Detect_polyfill_CVE-2024-38537- preview

Detect_polyfill_CVE-2024-38537-

GitHubhavoc10-sw/detect_polyfill_cve-2024-38537-

Ecco uno script Python che controlla se il dominio polyfill.io è presente nell'header Content Security Policy (CSP) di una data applicazione web.

vulnerability-scannersapi-security-testingconfiguration-auditing+2
2 anni fa
perwendel__spark_CVE-2018-9159_2_7_2_fixed preview

perwendel__spark_CVE-2018-9159_2_7_2_fixed

GitHubshoucheng3/perwendel__spark_cve-2018-9159_2_7_2_fixed

Framework web leggero per Java 8 per la creazione di API REST e applicazioni web, con routing integrato, servizio di file statici e supporto per…

general-purpose-utilitiesvulnerability-analysisapi-security-testing+3
1 anno fa
Precedente1…131415Successivo