
INTACT
 siyuanli00/intact
Codice di ricerca che riproduce esperimenti di jailbreak multi-turno su LLM (FITD, MRCJ, ActorAttack, X-Teaming) dal paper di sistematizzazione SoK…
machine-learningpapers-researcheducation+2
5
siyuanli00/intactCodice di ricerca che riproduce esperimenti di jailbreak multi-turno su LLM (FITD, MRCJ, ActorAttack, X-Teaming) dal paper di sistematizzazione SoK…
 yeasen-z/leakgauge
Rileva attacchi di perdita di contesto nei LLM addestrando sonde comportamentali leggere sulle log-probabilità, con pipeline di rilevamento…
 phkhanhtrinh23/agas
Framework di attacco di group shilling agentico guidato da LLM che manipola i ranking dei sistemi di raccomandazione collaborative-filtering…
 gmh5225/bedaisy-bypass
Hook in modalità kernel che intercetta, decripta e annulla il traffico di report da BEDaisy al servizio per sopprimere il rilevamento anti-cheat su…
 rakib-nyc/nullorigin
Toolkit per la robustezza dei watermark AI, solo a scopo di ricerca: un reverse proxy locale rimuove C2PA/EXIF/XMP, Unicode, steganografia di…
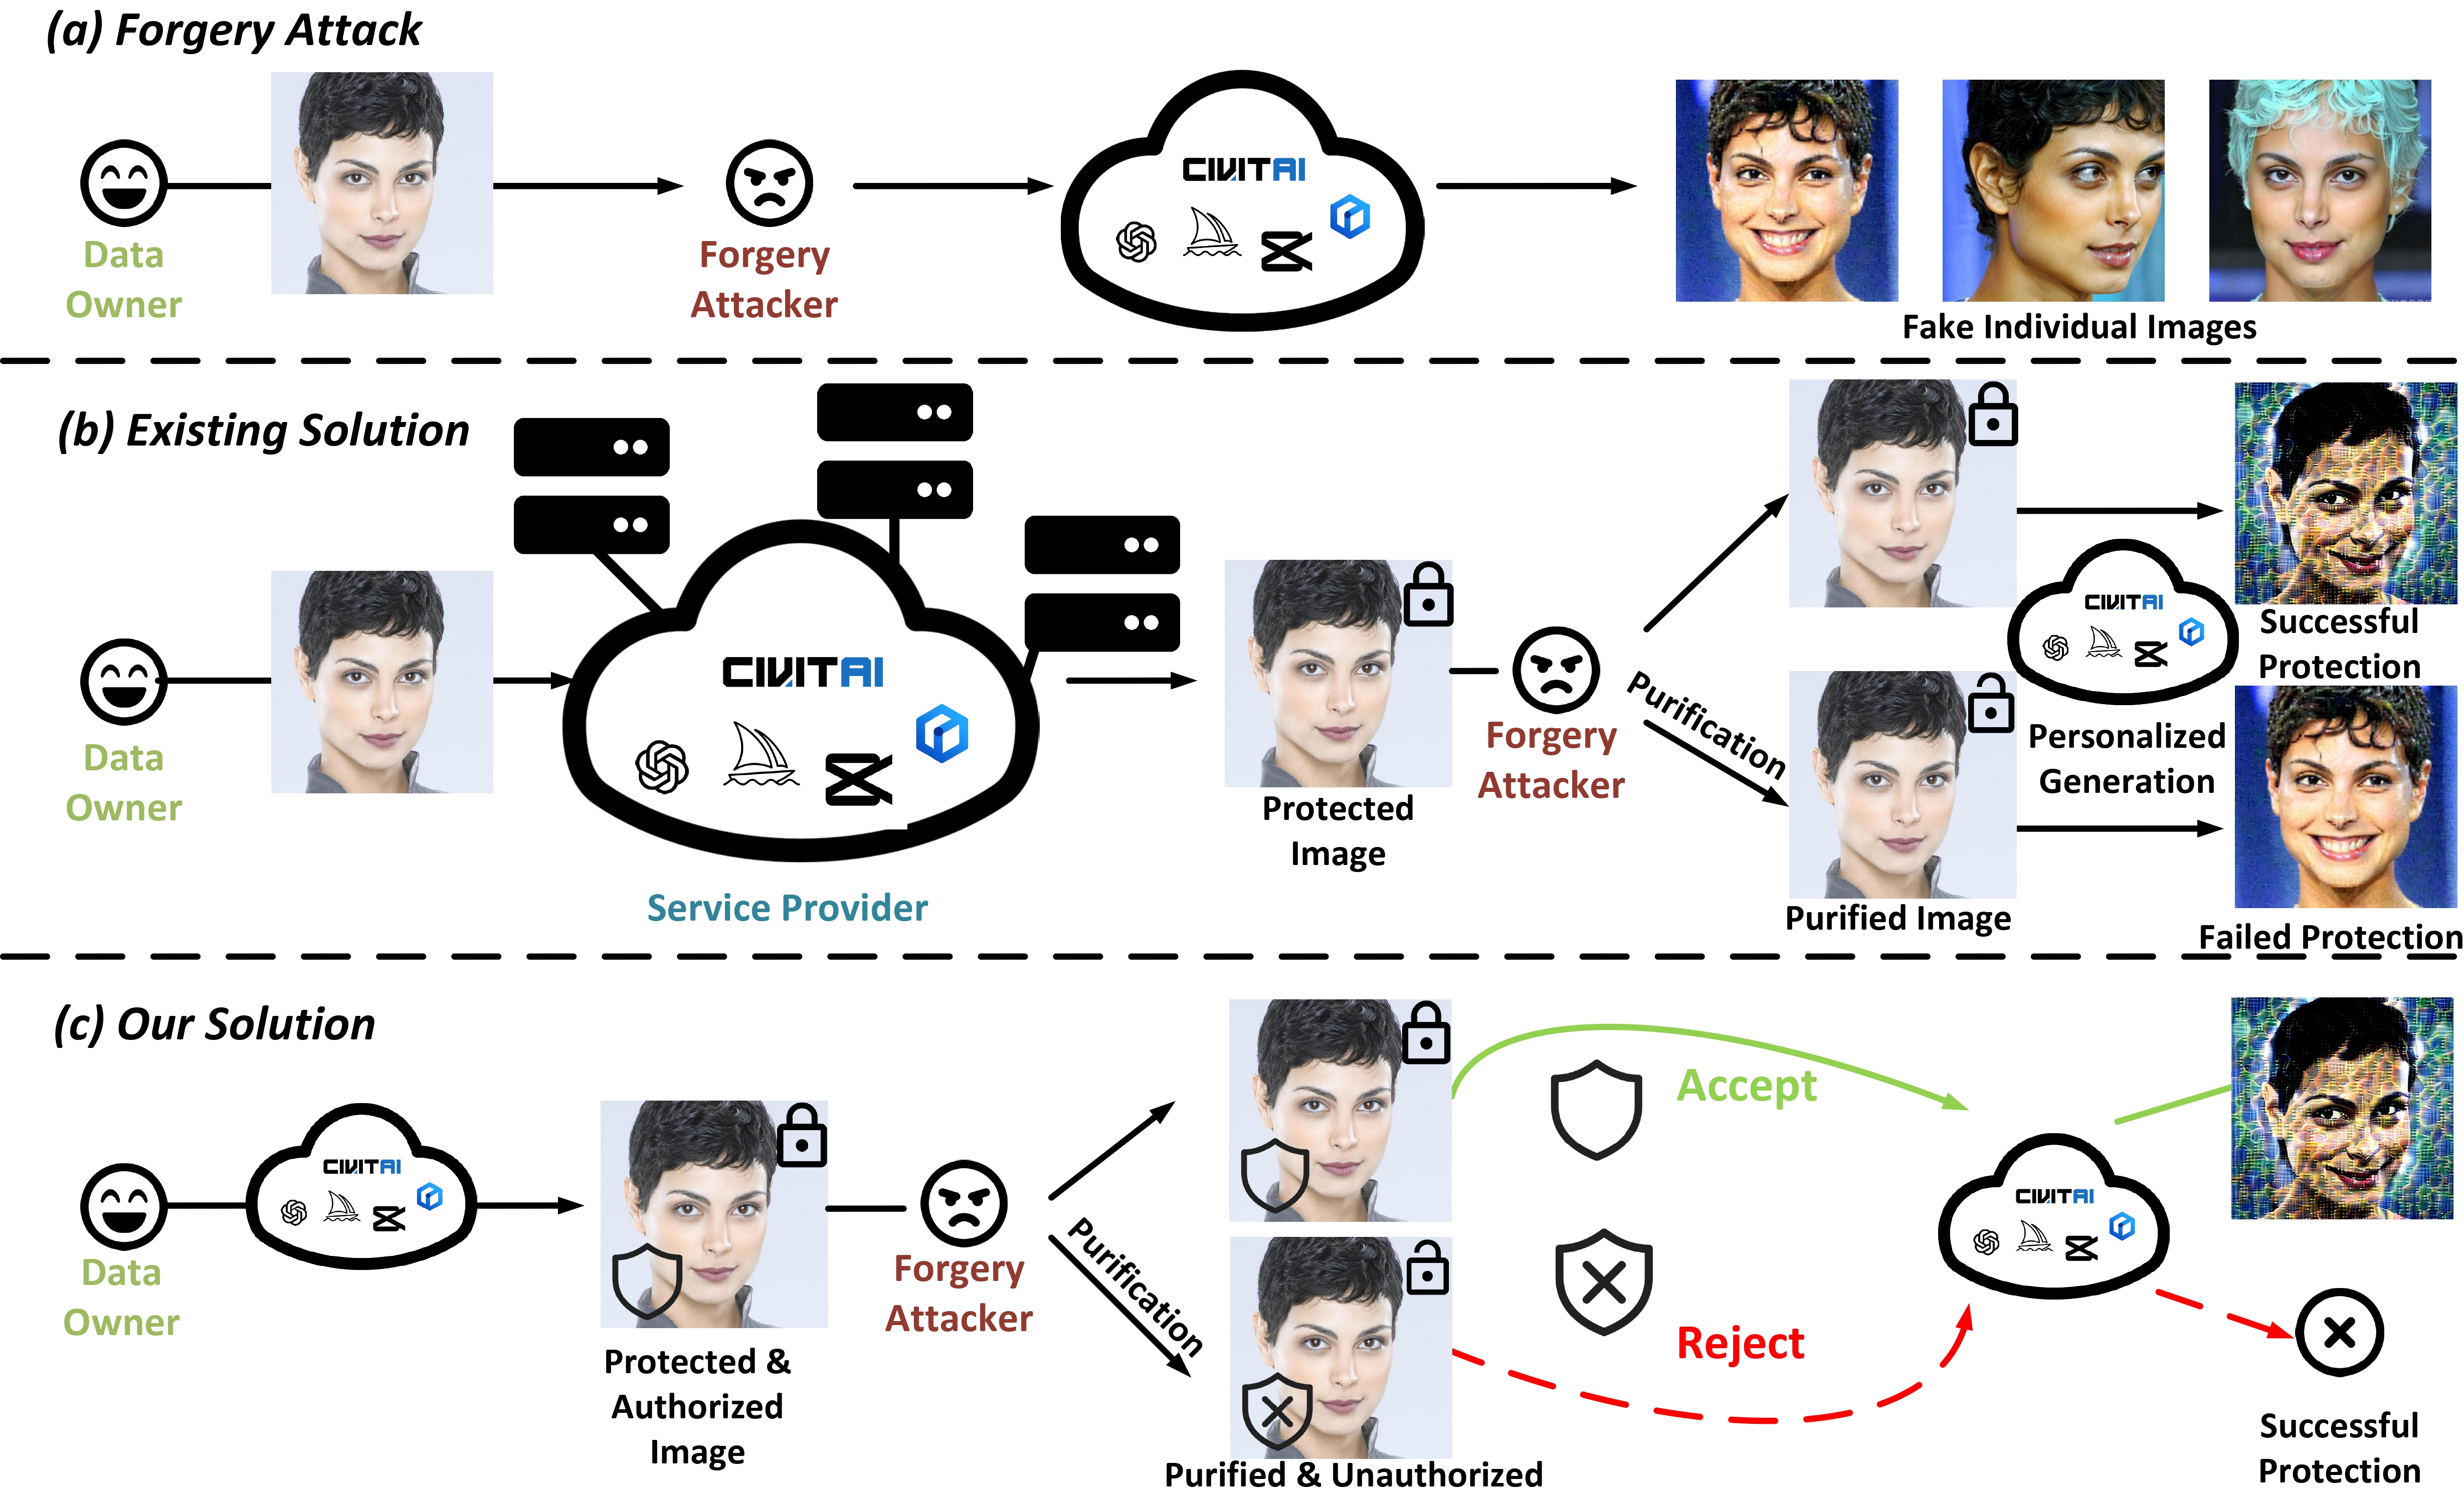 seeyn/anti-tamper-perturbation
[ICCV 2025] Protezione anti-manomissione contro la generazione non autorizzata di immagini individuali
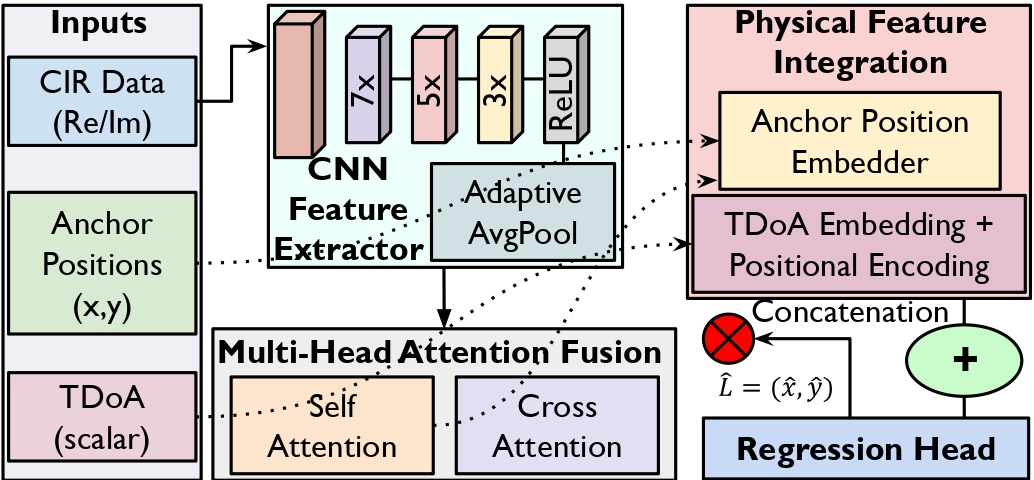 sec5gloc/sec5gloc
Architettura di deep learning resiliente agli avversari per la localizzazione indoor sicura 5G, che combina CNN e multi-head attention per difendersi…
 sbamit/exponentiated-gradient-descent-llm-attack
Un nuovo attacco avversario sui LLM basato sulla tecnica dell'Exponentiated Gradient Descent.
 euph00/zoneclaw-code
Benchmark e codice di difesa per attacchi alla memoria persistente su agenti di tipo computer-use in stile OpenClaw, con mitigazione tramite…
 hondamunigeprasannasilva/attack-attention
[CVPR 2025-ADVML] Repository ufficiale per `Attacking Attention of Foundation Models Effectively Disrupts Downstream Tasks`
 js-lee-ai/refusal-relocates
Refusal localizes, the damage relocates, safety layers under few-sample fine-tuning
 moontea0416/webmirage
Attacchi con immagini adversariali contro agenti web vision-linguaggio, dal visual grounding all'esecuzione nel browser
 owasp/damn-vulnerable-ml-model
Modello di machine learning intenzionalmente vulnerabile per una formazione pratica sulla sicurezza. Esplora le vulnerabilità ML più comuni, gli…
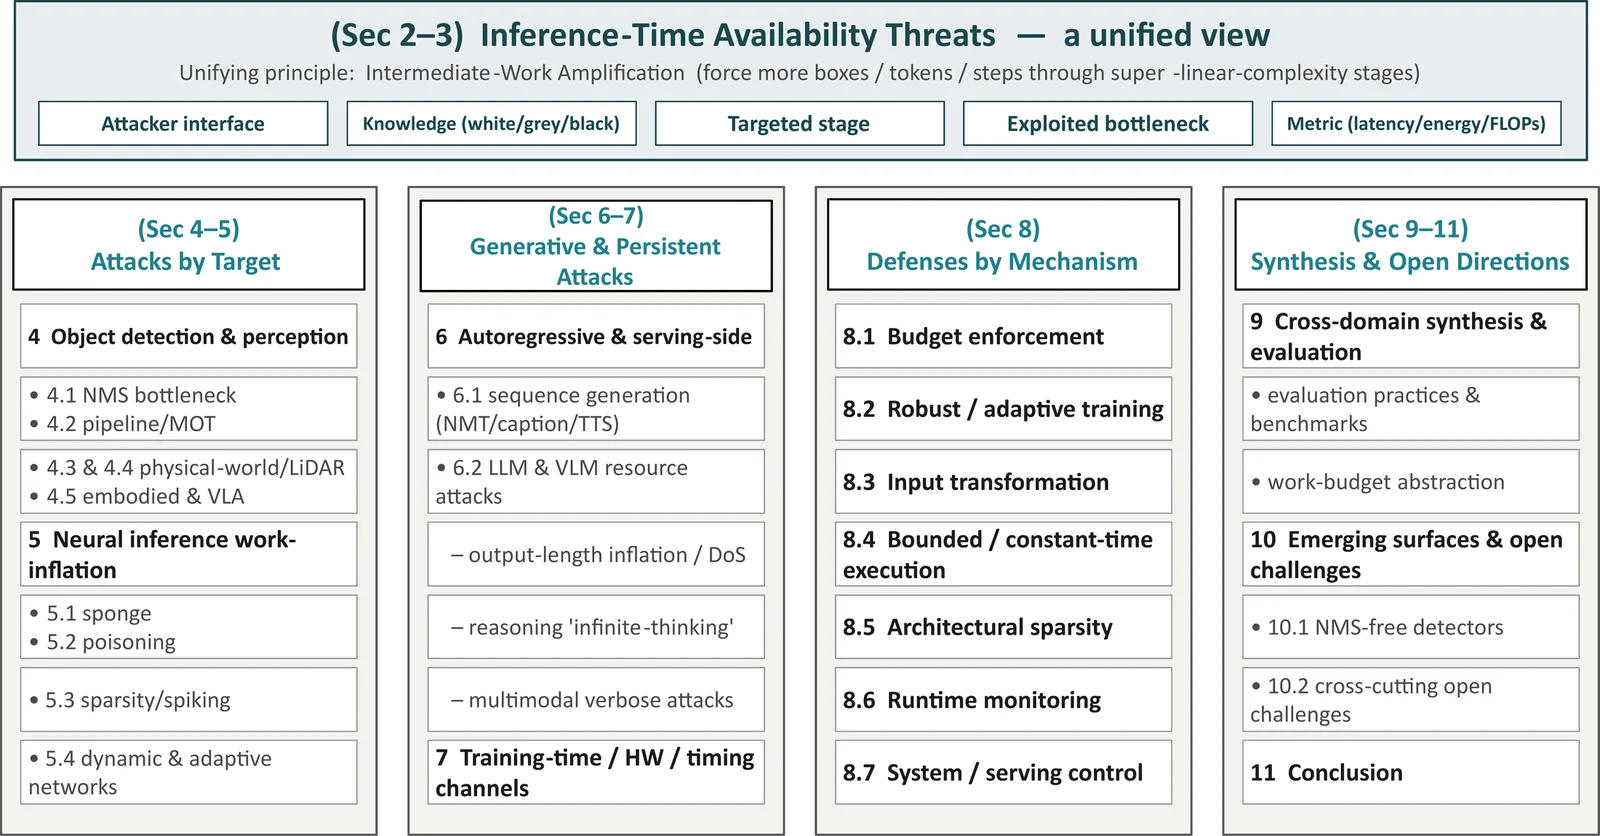 guzonghua/awesome-latency-attacks
Indice curato di attacchi e difese su latenza, latenza-energia e timing (disponibilità) nel deep learning — complemento alla sottomissione ad ACM…
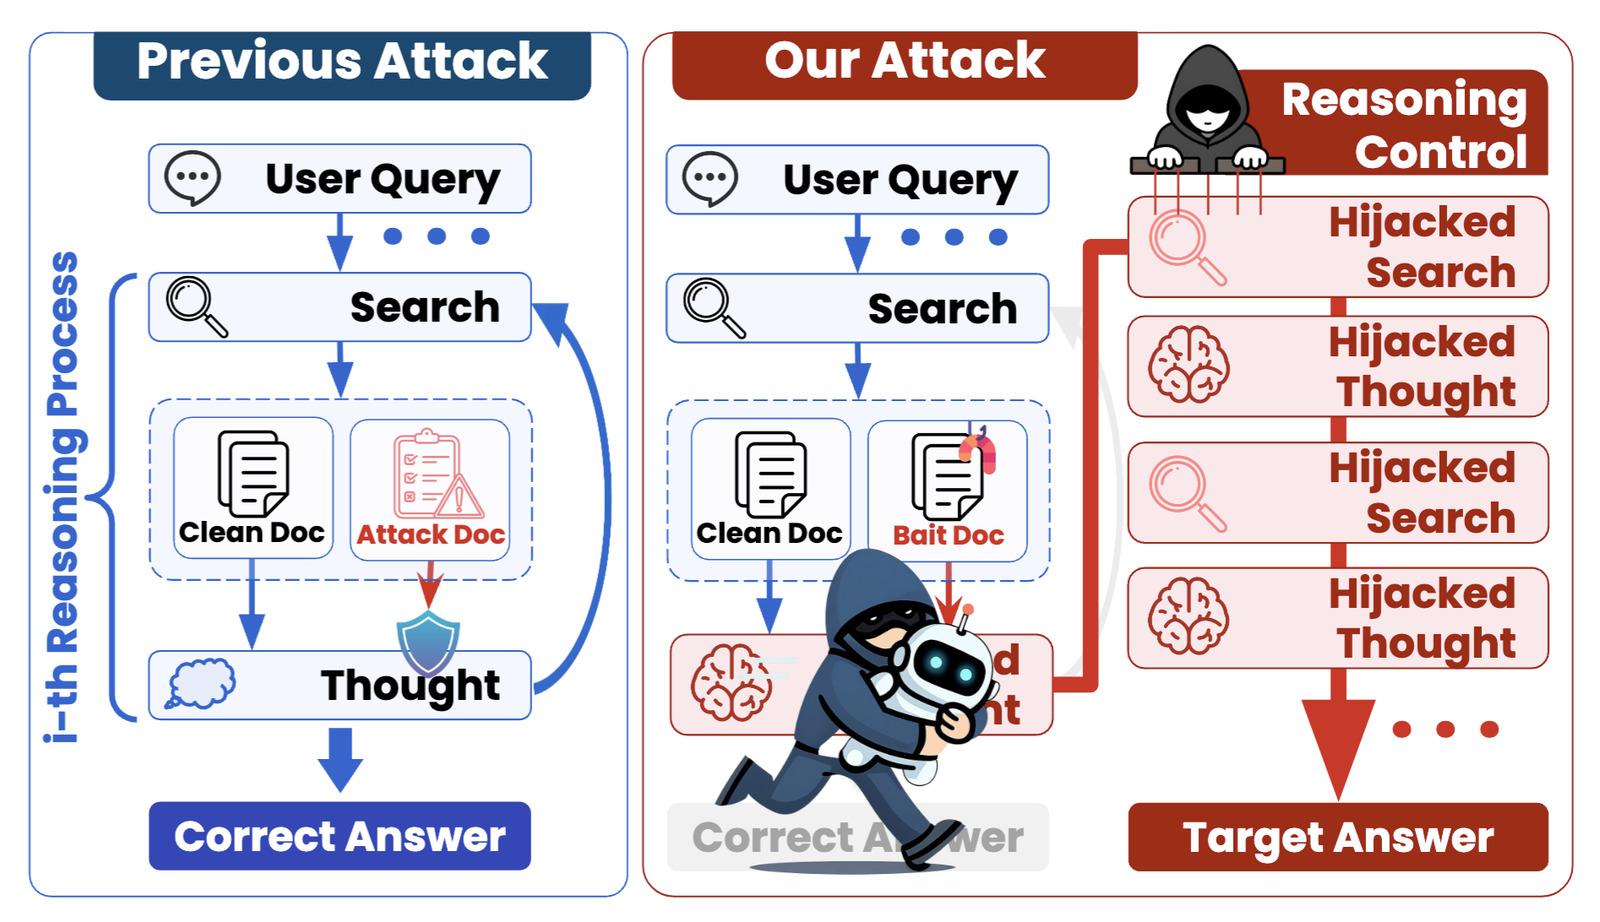 chanwoochoi316/kidnaprag
Framework di attacco black-box che dirotta il ragionamento nei sistemi di generazione aumentata da recupero agentici iniettando documenti avvelenati,…
 cenobyte-vincit/xspawn
Avvia programmi macOS tramite l'interfaccia XPC privata di launchd senza eseguirli tramite exec, facendo sì che l'EDR registri launchd come processo…
 joertx07/printnightmare-detection-lab
Lab SIEM Splunk per simulare e rilevare lo sfruttamento di CVE-2021-34527 (PrintNightmare) tramite Sysmon, registri eventi di Windows e regole di…
 josh-blythe/bordair-detector
Rilevatore di prompt-injection e jailbreak a due stadi: gate regex più un classificatore ONNX DeBERTa-v3 quantizzato, con supporto per immagini,…