Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Juiceshopgl — Applicazione web volutamente vulnerabile per la formazione sulla sicurezza, le competizioni CTF e il test di strumenti di sicurezza. Copre le vulnerabilità OWASP Top Ten e i difetti del mondo reale. | Kitploit
Strumenti/GitLabGitLab/mbrandner-group/juiceshopgl
Scanner di VulnerabilitàSfruttamento di Applicazioni WebSicurezza WebCTFPenetration TestingApprendimento e FormazionePercorsi e CorsiLab e Pratica
GitLabmbrandner-group/juiceshopgl

Juiceshopgl

Applicazione web volutamente vulnerabile per la formazione sulla sicurezza, le competizioni CTF e il test di strumenti di sicurezza. Copre le vulnerabilità OWASP Top Ten e i difetti del mondo reale.

2152 anni faNon ancora revisionato
Vedi Repository

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Juice Shop Logo OWASP Juice Shop

OWASP Flagship GitHub release Twitter Follow Subreddit subscribers

CI/CD Pipeline Test Coverage Maintainability Code Climate technical debt CII Best Practices GitHub stars Contributor Covenant

Il negozio online più affidabile in circolazione. (@dschadow) — Il miglior negozio di succhi di frutta di tutto internet! (@shehackspurple) — In realtà l'applicazione vulnerabile con meno bug in assoluto! (@vanderaj) — Prima ridi 😂😂 poi piangi 😢 (@kramse) — Ma questo non ha niente a che fare con il succo di frutta. (la moglie di @coderPatros)

OWASP Juice Shop è probabilmente l'applicazione web insicura più moderna e sofisticata! Può essere utilizzata in corsi di formazione sulla sicurezza, demo di sensibilizzazione, CTF e come cavia per gli strumenti di sicurezza! Juice Shop comprende vulnerabilità dell'intero OWASP Top Ten insieme a molti altri difetti di sicurezza riscontrabili nelle applicazioni del mondo reale!
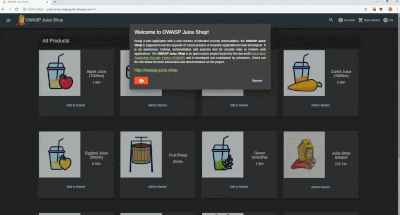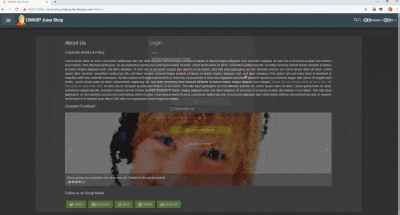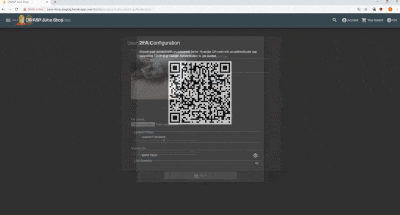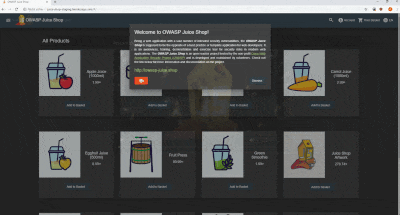
Juice Shop Screenshot Slideshow

Per un'introduzione dettagliata, l'elenco completo delle funzionalità e una panoramica dell'architettura, visita la pagina ufficiale del progetto: https://owasp-juice.shop

Indice dei contenuti

  • Installazione
    • Deploy su Heroku (dyno gratuito ($0/mese))
    • Dal codice sorgente
    • Distribuzioni pacchettizzate
    • Contenitore Docker
    • Vagrant
    • Istanza Amazon EC2
    • Istanza Azure Container
    • Istanza Google Compute Engine
  • Demo
  • Documentazione
    • Compatibilità delle versioni di Node.js
    • Troubleshooting
    • Guida ufficiale di accompagnamento
  • Contribuire
  • Riferimenti
  • Merchandising
  • Donazioni
  • Contributori
  • Licenza

Installazione

Puoi trovare alcune varianti di installazione meno comuni nella documentazione Running OWASP Juice Shop.

Deploy su Heroku (dyno gratuito ($0/mese))

  1. Iscriviti a Heroku e accedi al tuo account
  2. Fai clic sul pulsante qui sotto e segui le istruzioni

Deploy

Questo è il modo più rapido per avere un'istanza funzionante di Juice Shop! Se hai effettuato il fork di questo repository, il pulsante di deploy selezionerà automaticamente il tuo fork per la distribuzione! Finché non esegui alcun attacco DDoS, sei libero di usare qualsiasi strumento o script per hackerare la tua istanza di Juice Shop su Heroku!

Dal codice sorgente

GitHub repo size

  1. Installa node.js
  2. Esegui git clone https://github.com/bkimminich/juice-shop.git (oppure clona il tuo fork del repository)
  3. Entra nella cartella clonata con cd juice-shop
  4. Esegui npm install (è necessario solo prima del primo avvio o quando modifichi il codice sorgente)
  5. Esegui npm start
  6. Vai su http://localhost:3000

Distribuzioni pacchettizzate

GitHub release SourceForge SourceForge

  1. Installa un node.js a 64 bit sulla tua macchina Windows, MacOS o Linux
  2. Scarica juice-shop-<version>_<node-version>_<os>_x64.zip (o .tgz) allegato all'ultima release
  3. Estrai il contenuto ed esegui cd nella cartella estratta
  4. Esegui npm start
  5. Vai su http://localhost:3000

Ogni distribuzione pacchettizzata include alcuni binari per sqlite3 e libxmljs legati al sistema operativo e alla versione di node.js su cui è stato eseguito npm install.

Contenitore Docker

Docker Pulls Docker Stars

  1. Installa Docker
  2. Esegui docker pull bkimminich/juice-shop
  3. Esegui docker run --rm -p 3000:3000 bkimminich/juice-shop
  4. Vai su http://localhost:3000 (su macOS e Windows vai su http://192.168.99.100:3000 se stai usando docker-machine invece dell'installazione nativa di docker)

Vagrant

  1. Installa Vagrant e Virtualbox
  2. Esegui git clone https://github.com/bkimminich/juice-shop.git (oppure clona il tuo fork del repository)
  3. Esegui cd vagrant && vagrant up
  4. Vai su 192.168.33.10:3000

Istanza Amazon EC2

Scarica lo strumento