 zupit/horusec
Horusec è uno strumento open source che migliora l'identificazione delle vulnerabilità nel tuo progetto con un solo comando.


2.1. Prerequisiti
2.2. Installazione
3.1. Utilizzo tramite CLI
3.2. Utilizzo tramite Docker
3.3. Versioni precedenti
3.4. Utilizzo dell'applicazione Web Horusec
3.5. Utilizzo tramite Visual Studio Code
3.6. Utilizzo nella pipeline
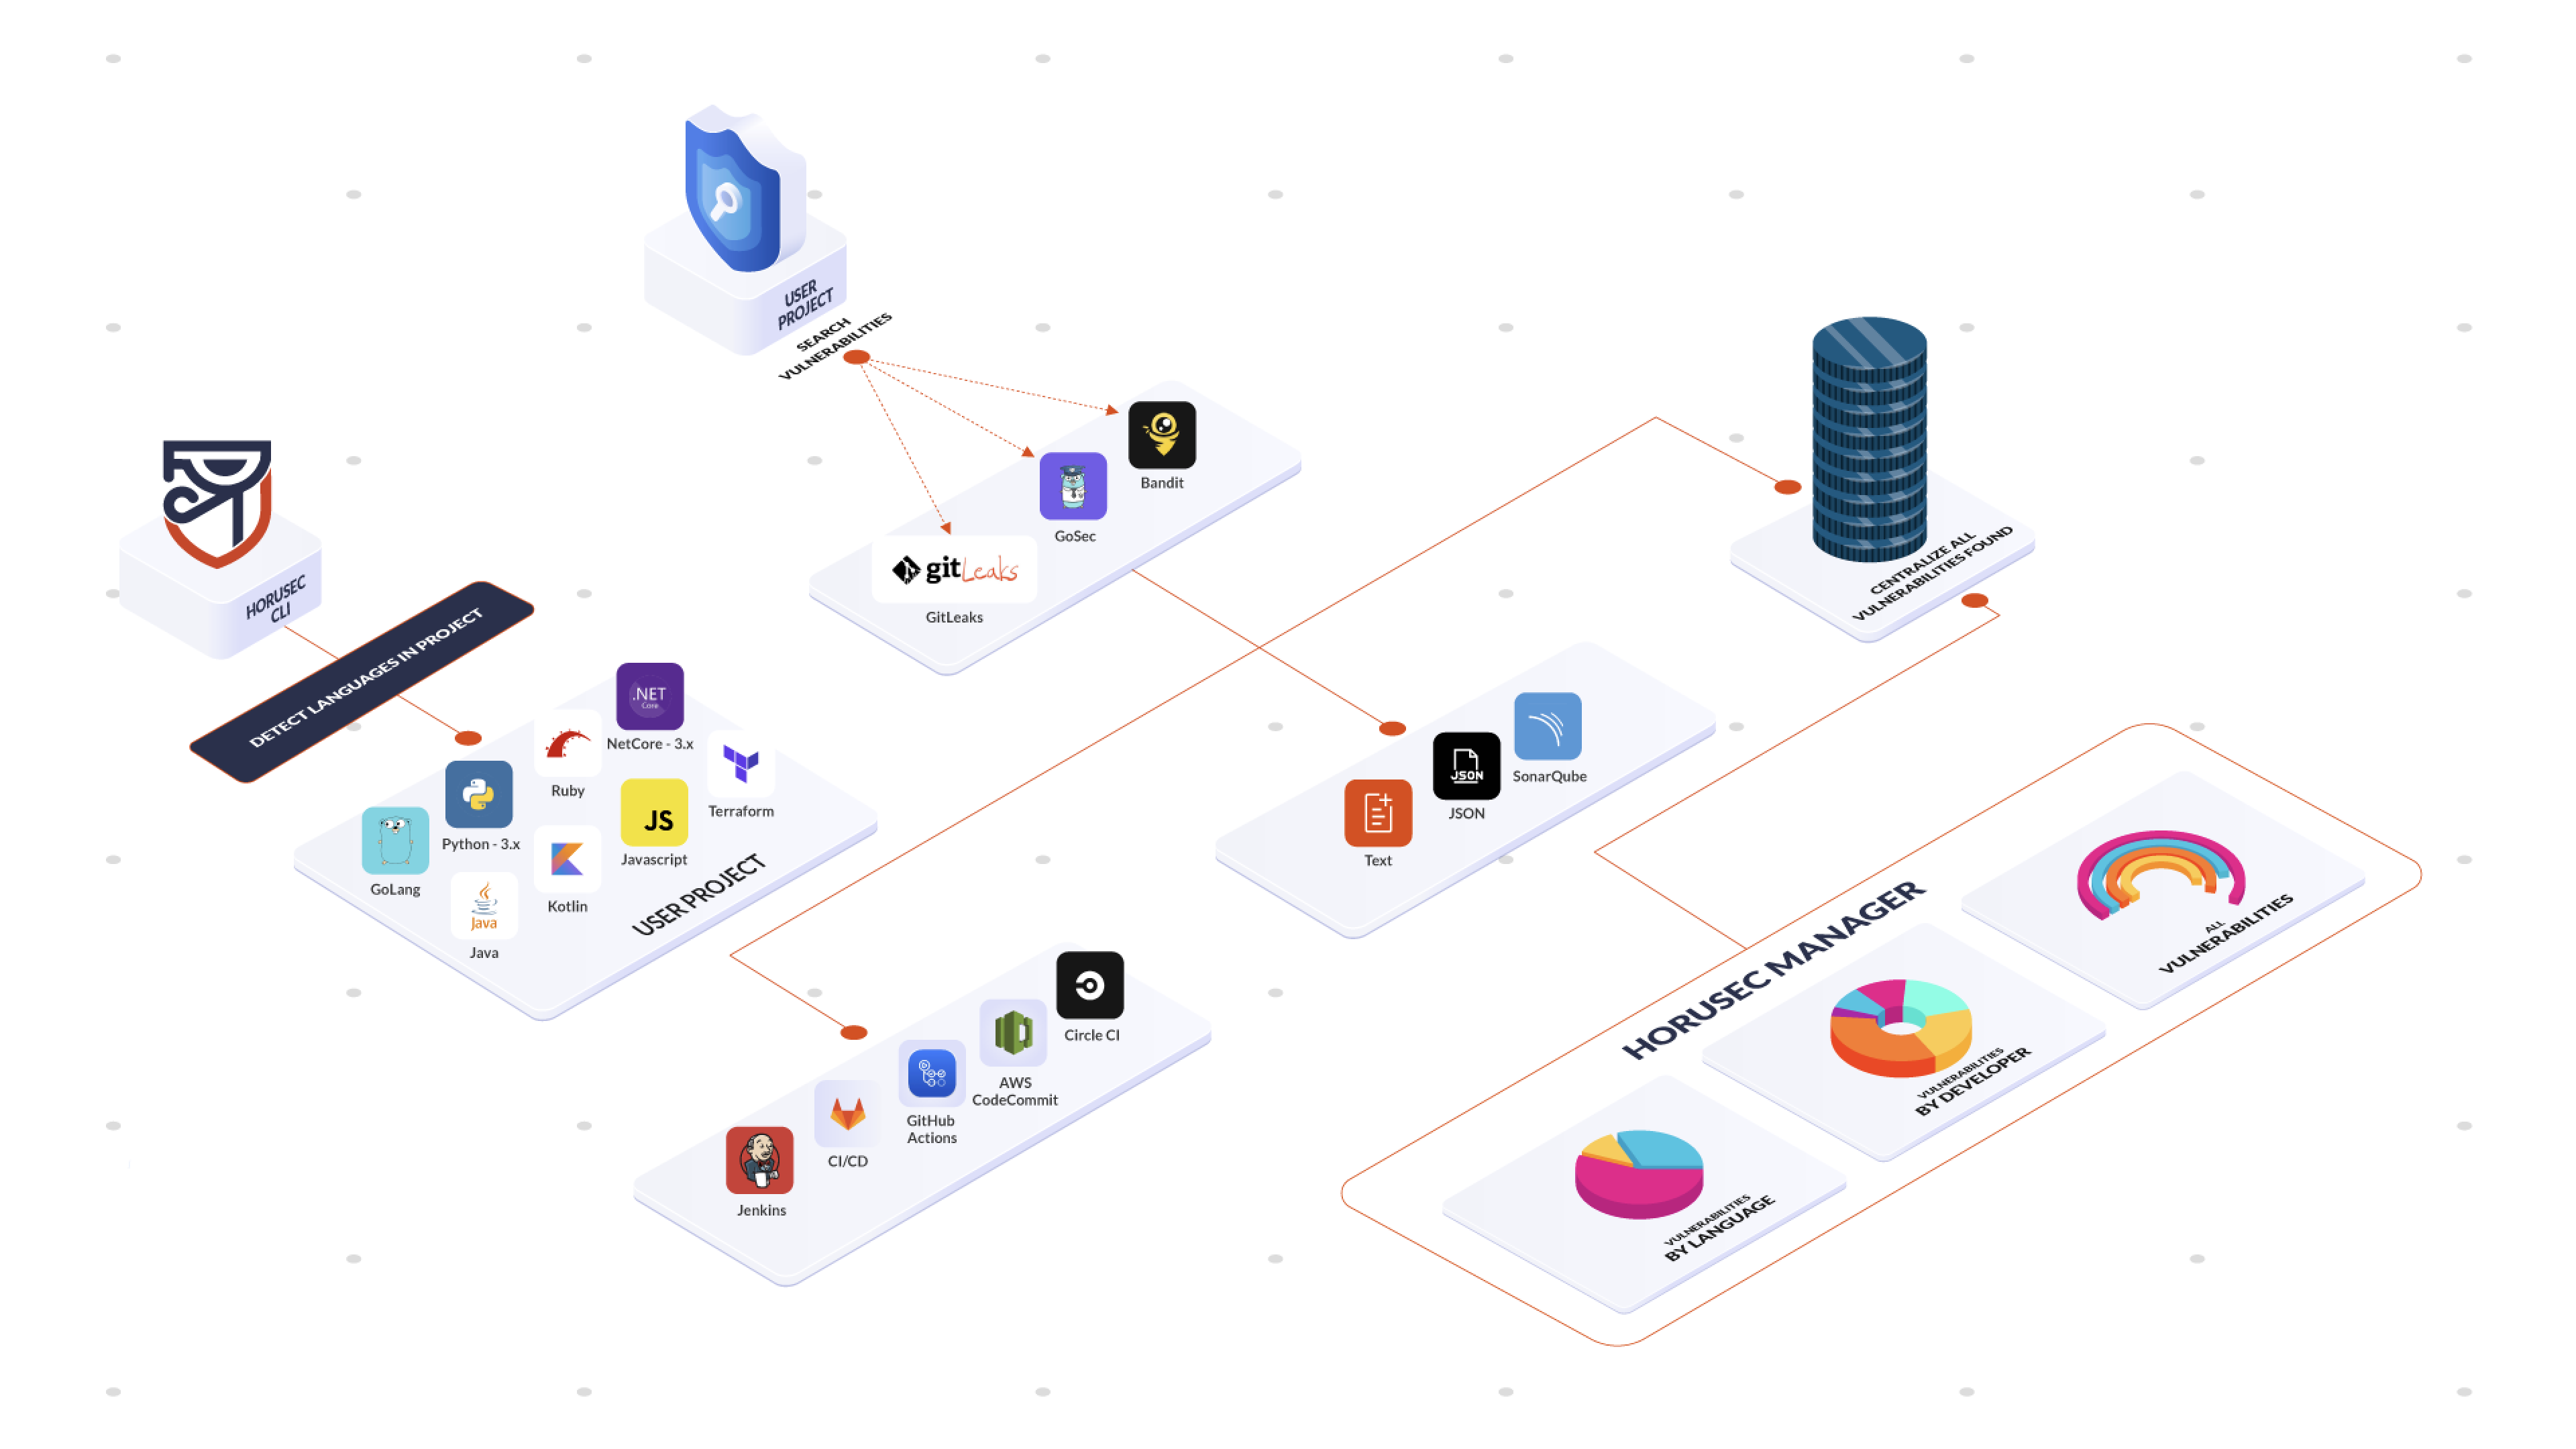
Horusec è uno strumento open source che esegue un'analisi statica del codice per identificare falle di sicurezza durante il processo di sviluppo. Attualmente, i linguaggi analizzati sono C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx. Lo strumento offre opzioni per cercare fughe di chiavi e falle di sicurezza in tutti i file del tuo progetto, oltre che nella cronologia Git. Horusec può essere utilizzato dallo sviluppatore tramite CLI e dal team DevSecOps su piattaforme CI/CD.
Consulta la nostra Documentazione: troverai l'elenco completo degli strumenti e dei linguaggi analizzati da Horusec.
Devi avere Docker installato sulla tua macchina per eseguire Horusec con tutti gli strumenti che utilizziamo.
Se non hai Docker, abbiamo una flag -D true che disabiliterà la dipendenza, ma ridurrà notevolmente la potenza di analisi.
Raccomandiamo di usarlo con Docker.
Se abiliti gli autori dei commit -G true, è necessaria anche la dipendenza da git.
make install
oppure
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
Puoi trovare tutti i binari con le versioni nella nostra pagina delle release.
Per maggiori dettagli sull'installazione, consulta la documentazione
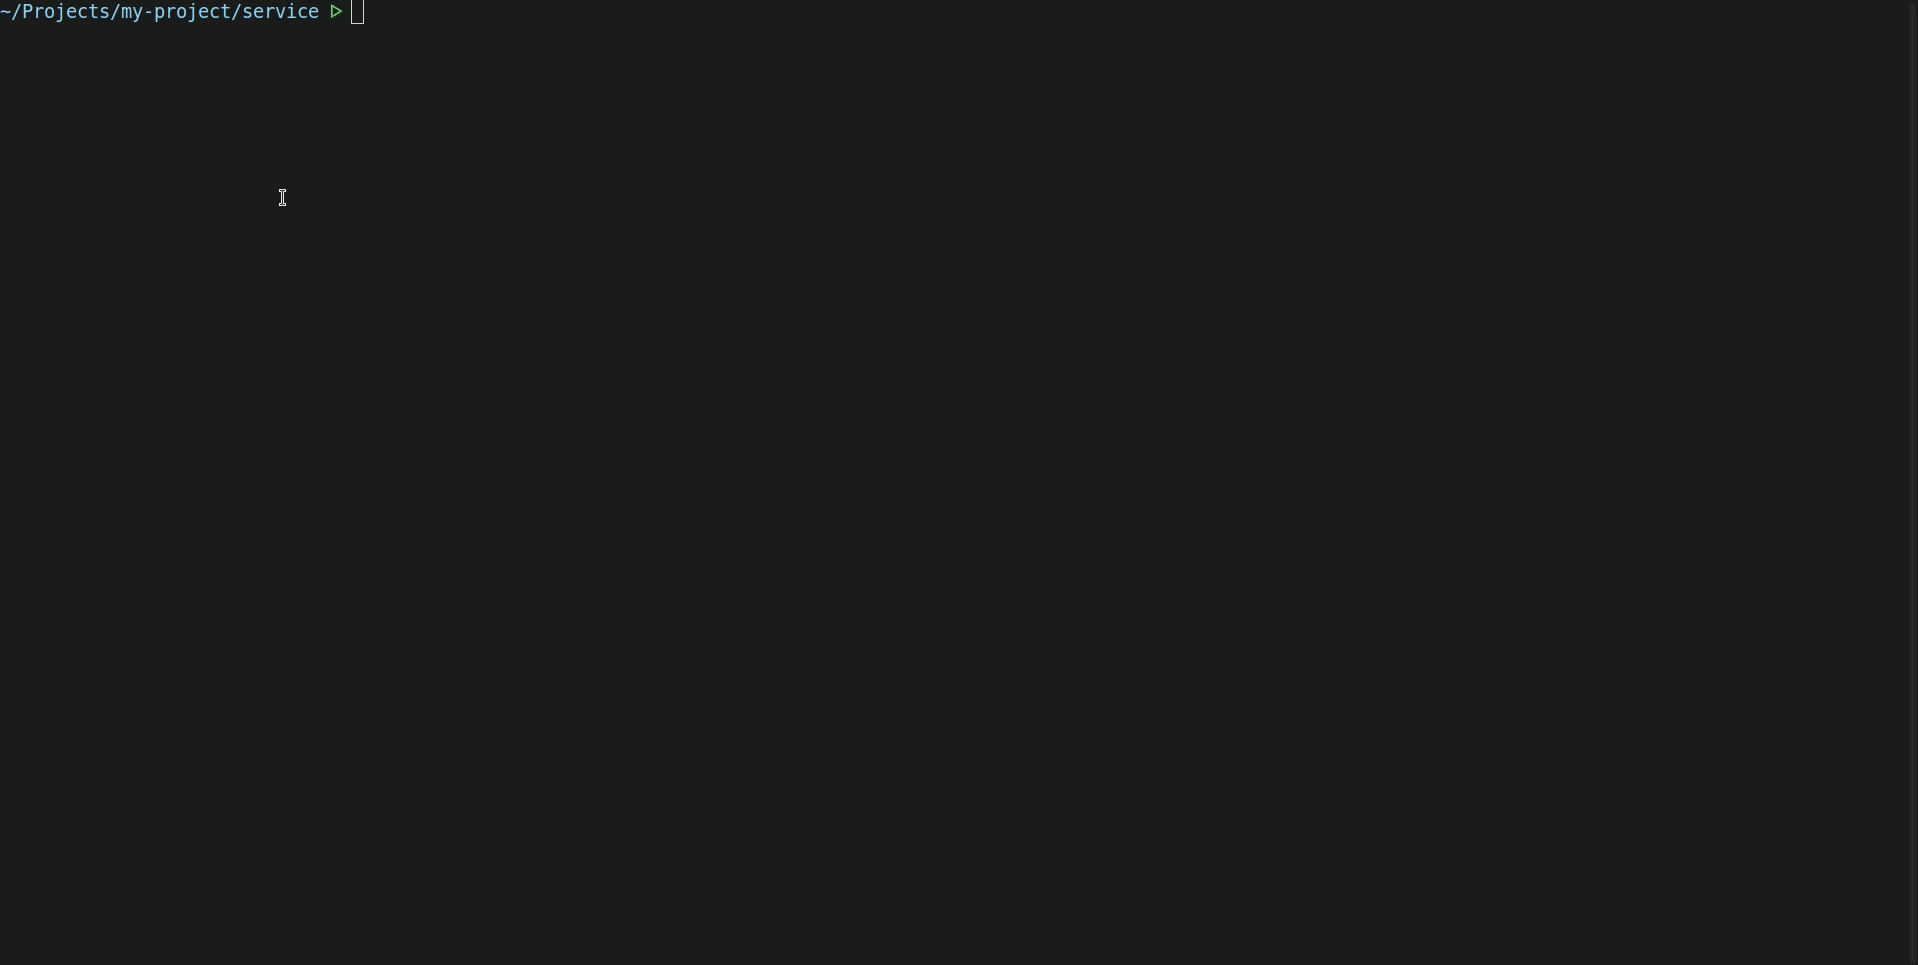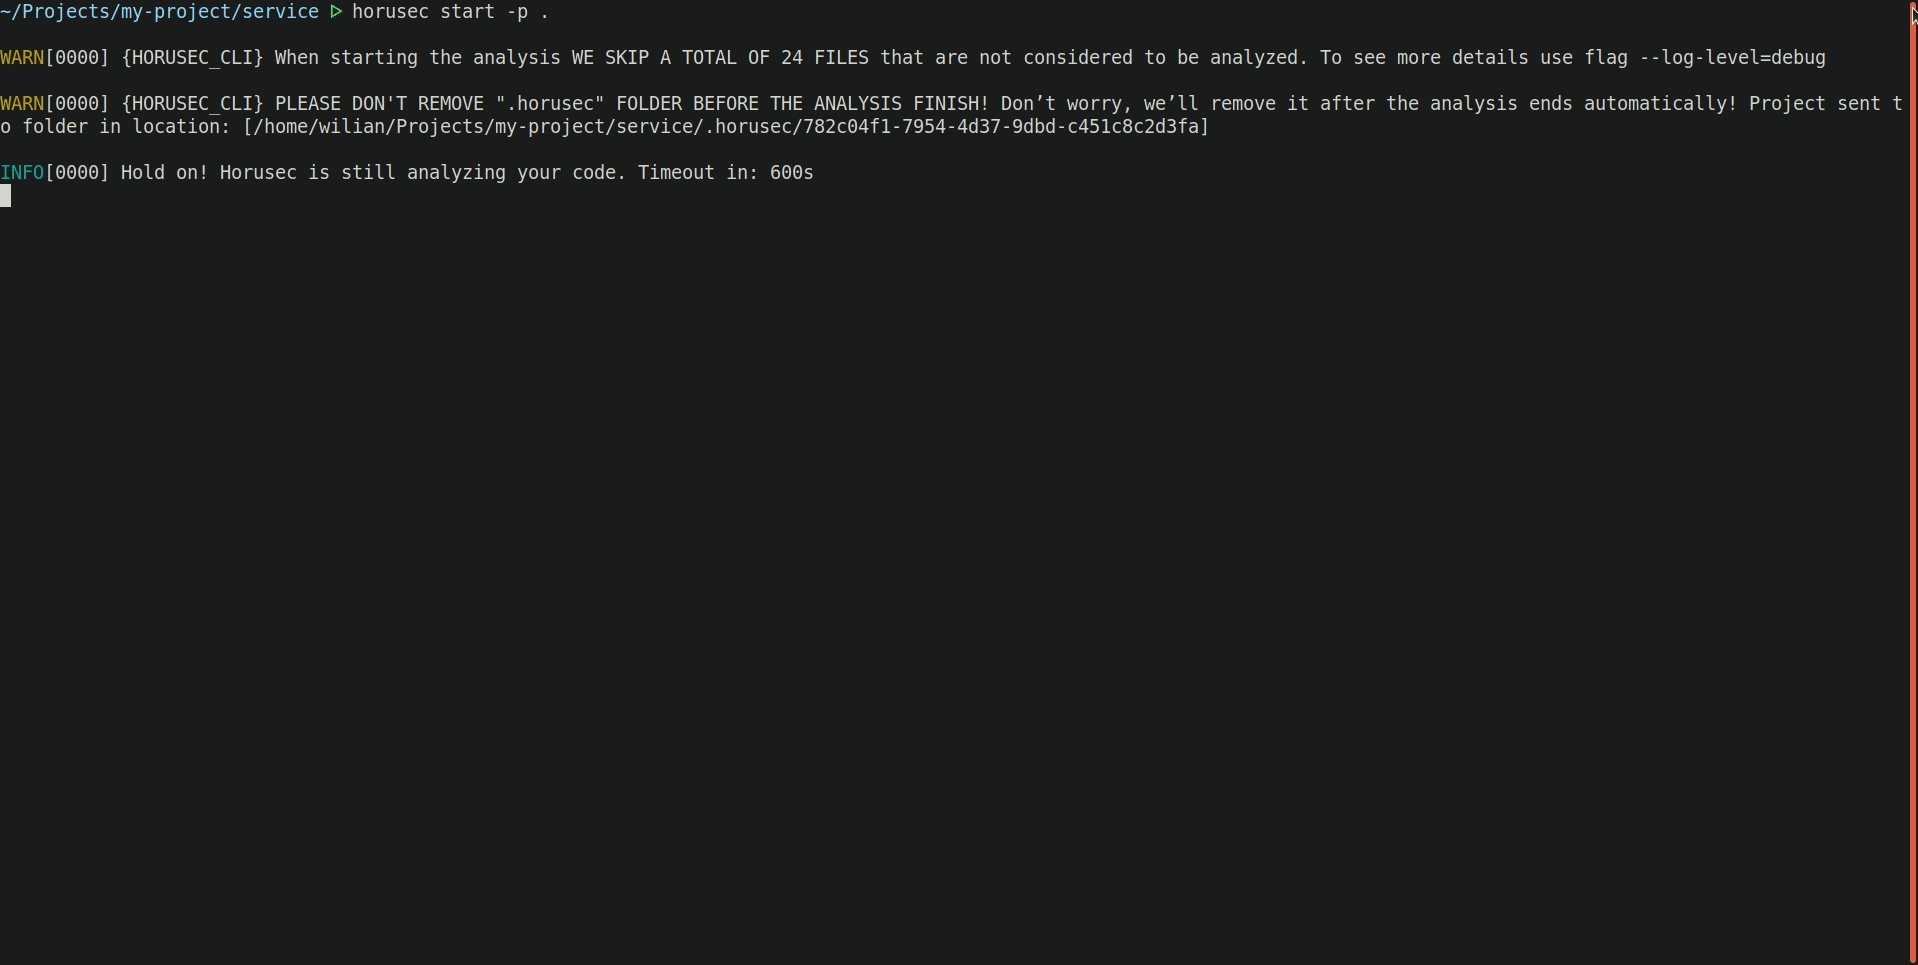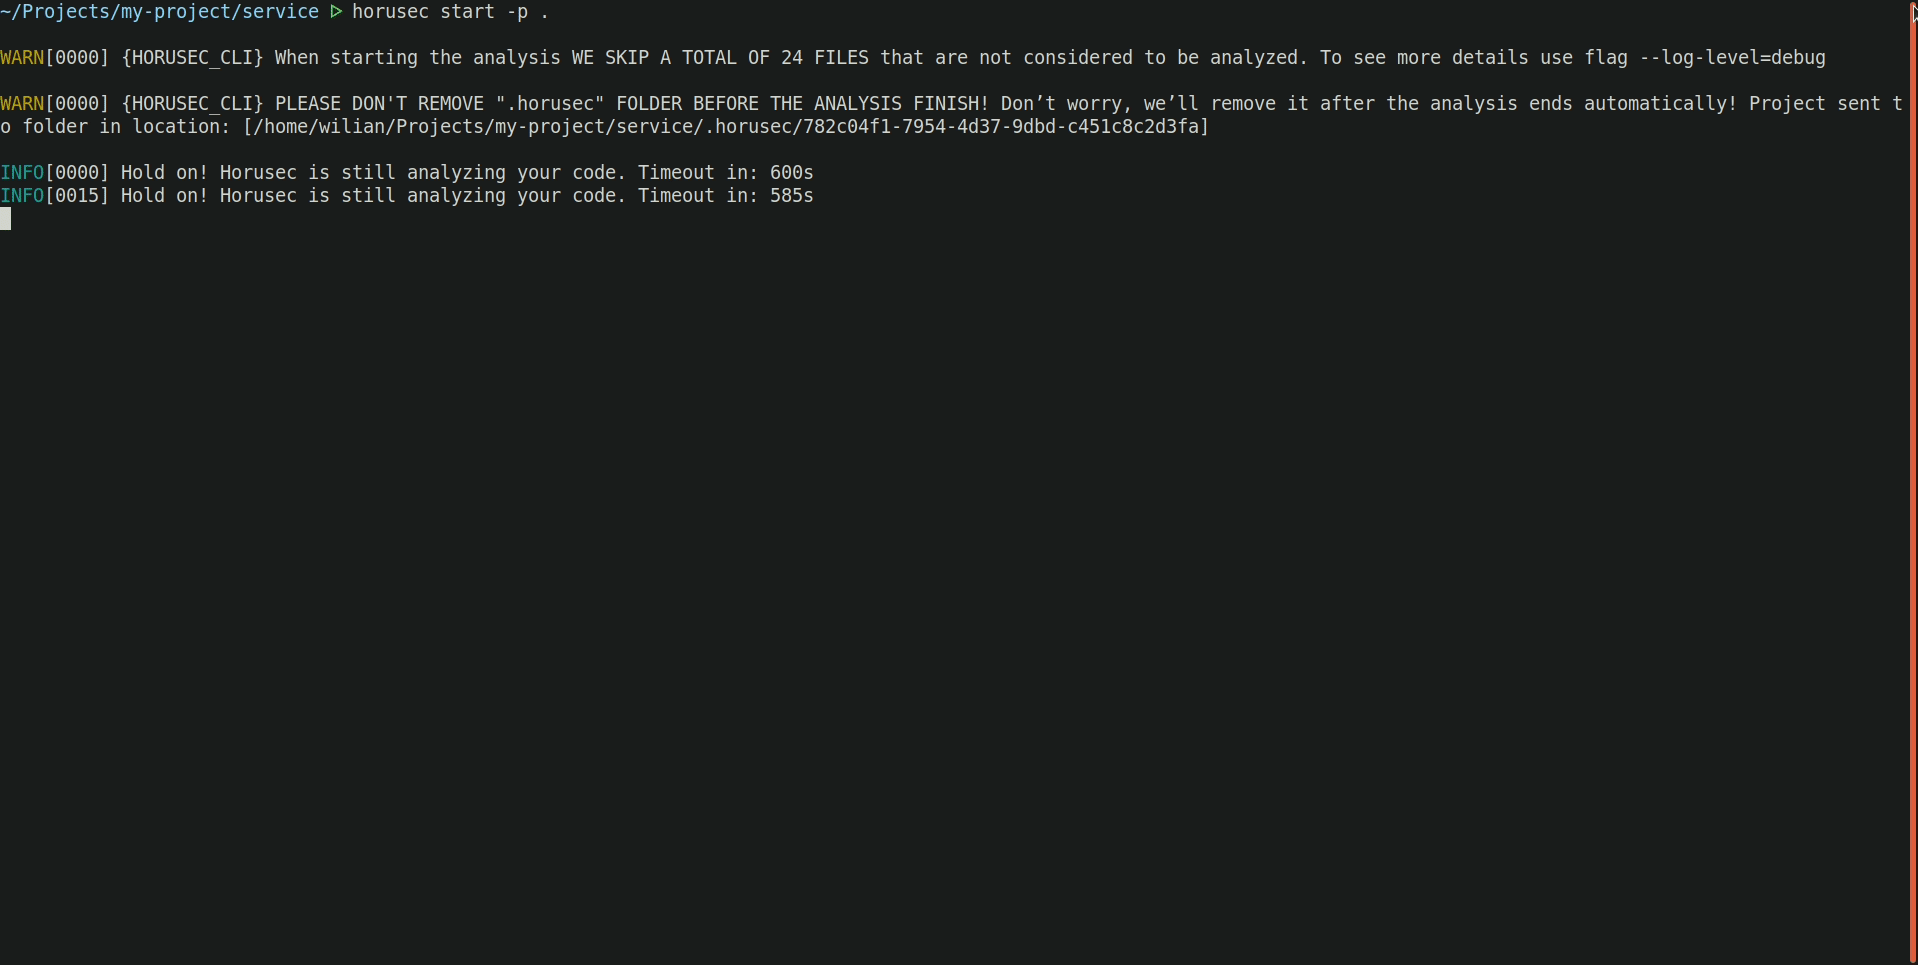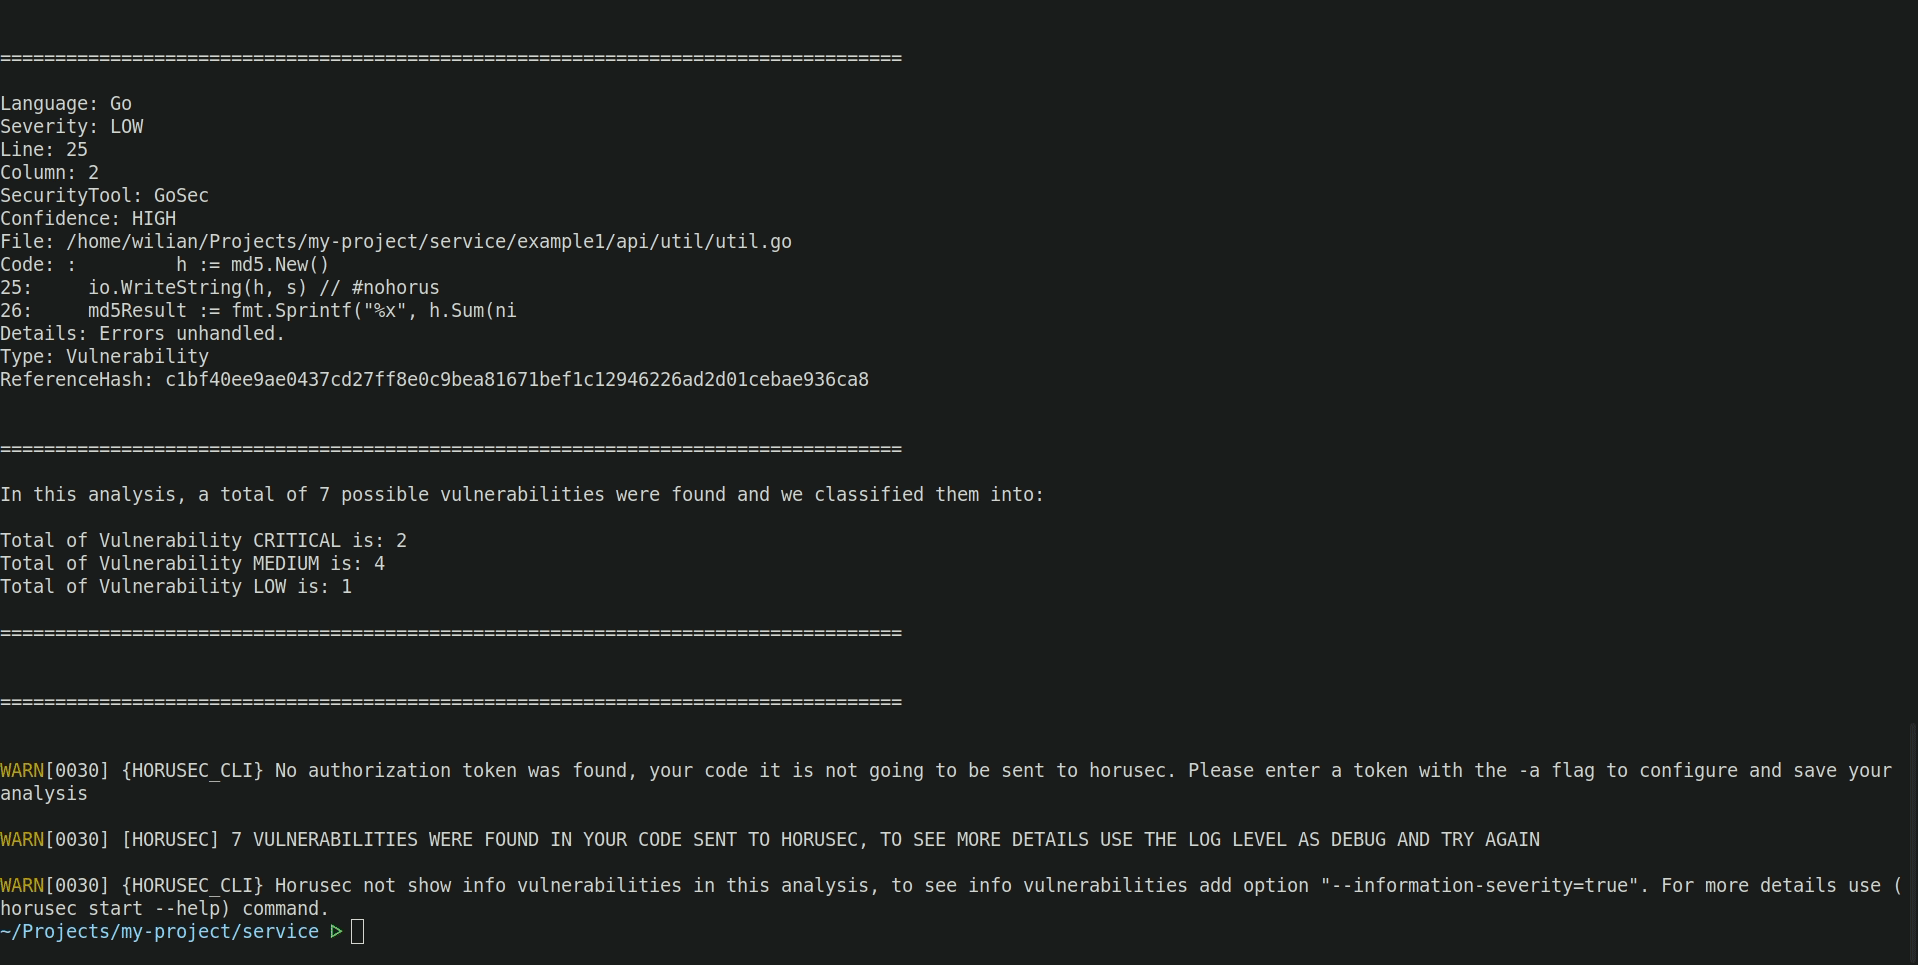
Per utilizzare horusec-cli e verificare le vulnerabilità dell'applicazione, utilizza il seguente comando:
horusec start -p .
Quando horusec avvia un'analisi, crea una cartella chiamata
.horusec. Questa cartella è la base per non modificare il tuo codice. Ti consigliamo di aggiungere la riga.horusecal tuo file.gitignorein modo che questa cartella non debba essere inviata al tuo server git.
È possibile utilizzare Horusec tramite un'immagine docker horuszup/horusec-cli:latest.
Esegui il seguente comando:
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src.Con l'immagine docker abbiamo due percorsi in cui il progetto può essere trovato.
La flag -p rappresenta il percorso del progetto all'interno del contenitore, nel nostro esempio /src.
La flag -P rappresenta il progetto all'esterno del contenitore, nel nostro esempio è rappresentata da $(pwd),
sarà inoltre necessario passare il percorso del progetto per montare il volume -v $(pwd):/src.
La v1 di Horusec è ancora disponibile.
AVVISO: L'endpoint con v1 sarà deprecato, aggiorna la tua CLI alla v2. Per maggiori dettagli, consulta la documentazione.
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3.

