
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
SharePointDumper — Strumento PowerShell di estrazione e audit per team red/blue/purple. Enumera tutti i siti/drive di SharePoint a cui un utente può accedere tramite Microsoft Graph, scarica ricorsivamente i file e registra ogni richiesta HTTP di Graph e SharePoint per correlazione SIEM, ingegneria del rilevamento e test IR. | Kitploit
Strumenti/GitHubGitHub/zh54321/sharepointdumper
Strumenti DifensiviOSINT (Open Source Intelligence)Esfiltrazione DatiRaccolta InformazioniPenetration TestingSicurezza CloudAutenticazioneRed TeamingRisposta agli Incidenti

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Analisi dei Log
GitHubzh54321/sharepointdumper

SharePointDumper

Vedi Repository
16719178 mesi faRevisionato da Kitploit

Informazioni

Strumento PowerShell di estrazione e audit per team red/blue/purple. Enumera tutti i siti/drive di SharePoint a cui un utente può accedere tramite Microsoft Graph, scarica ricorsivamente i file e registra ogni richiesta HTTP di Graph e SharePoint per correlazione SIEM, ingegneria del rilevamento e test IR.

Condividi

SharePointDumper

SharePointDumper è un'utilità di estrazione e auditing basata su PowerShell che enumera i siti SharePoint a cui un utente ha accesso tramite Microsoft Graph e scarica i file tramite SharePoint.

È progettato per test SOC/DLP, purple teaming e valutazioni red-team non sofisticate, e pertanto produce report dettagliati che includono i file scaricati e ogni richiesta HTTP (Graph + SharePoint) per la correlazione SIEM.

Lo strumento non esegue l'autenticazione. Richiede invece un token di accesso OAuth2 già ottenuto con le autorizzazioni appropriate di Microsoft Graph (Sites.Read.All o Sites.ReadWrite.All).
Se hai bisogno di aiuto per ottenere tale token, puoi utilizzare EntraTokenAid (esempi inclusi di seguito), che semplifica la generazione di token di accesso utilizzabili.


✨ Caratteristiche

  • Enumera siti SharePoint, unità, cartelle e file tramite Microsoft Graph
  • Scarica ricorsivamente unità e cartelle (utilizzando URL di pre-autenticazione SharePoint)
  • Nessuna dipendenza esterna obbligatoria (nessun modulo Microsoft Graph PowerShell, ecc.)
  • Personalizza lo User-Agent
  • Limiti di download globali: numero massimo di file e dimensione totale massima
  • Filtri di inclusione/esclusione per siti ed estensioni di file
  • Regolazione della limitazione delle richieste con jitter casuale
  • Opzionale: ricerca IP pubblico
  • Supporto proxy HTTP semplice
  • Report strutturato che include:
    • Riepilogo (durata, limiti, filtri, IP pubblico)
    • Siti SharePoint visitati
    • Registri completi delle richieste HTTP (CSV o JSON)
  • Oscuramento dei token di download di SharePoint, con opzione per registrarli non oscurati
  • Gestione elegante di Ctrl+C che si ferma dopo il file corrente e scrive comunque il report completo e il registro HTTP prima di uscire
  • Modalità di ripresa, che ri-enumera ma salta i file già scaricati
  • Aggiornamento automatico opzionale del token di accesso (richiede EntraTokenAid https://github.com/zh54321/EntraTokenAid.git)

📦 Immagini

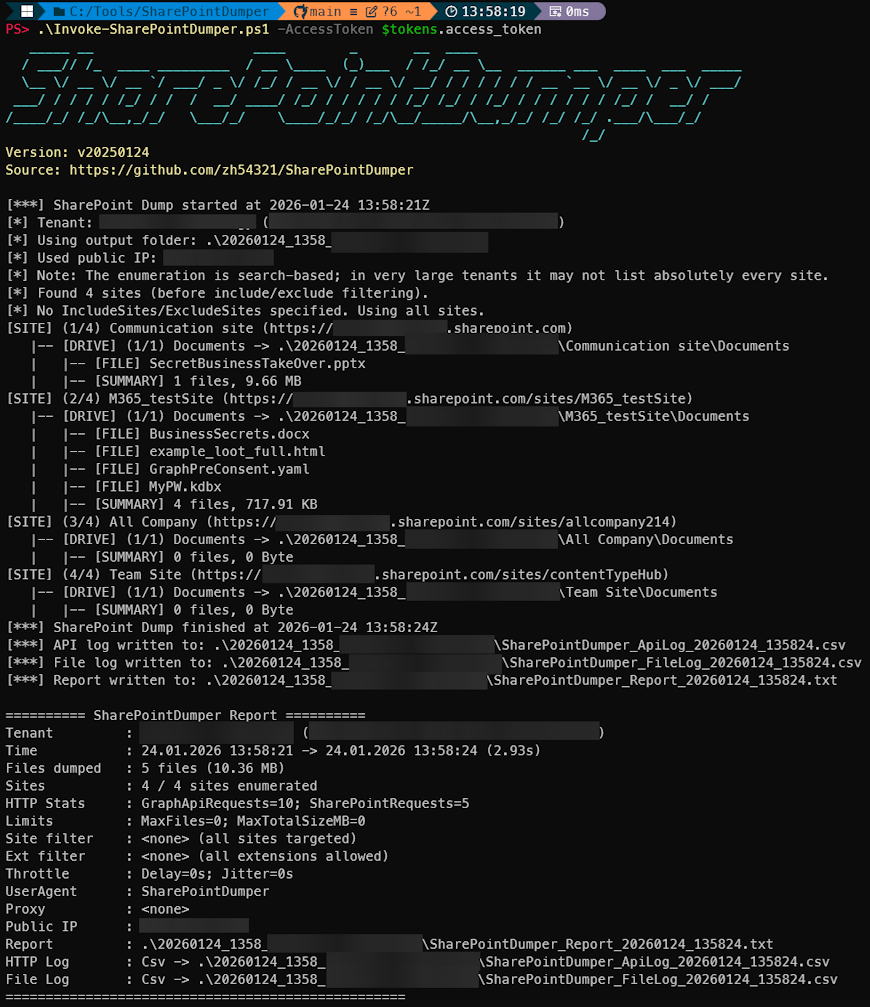
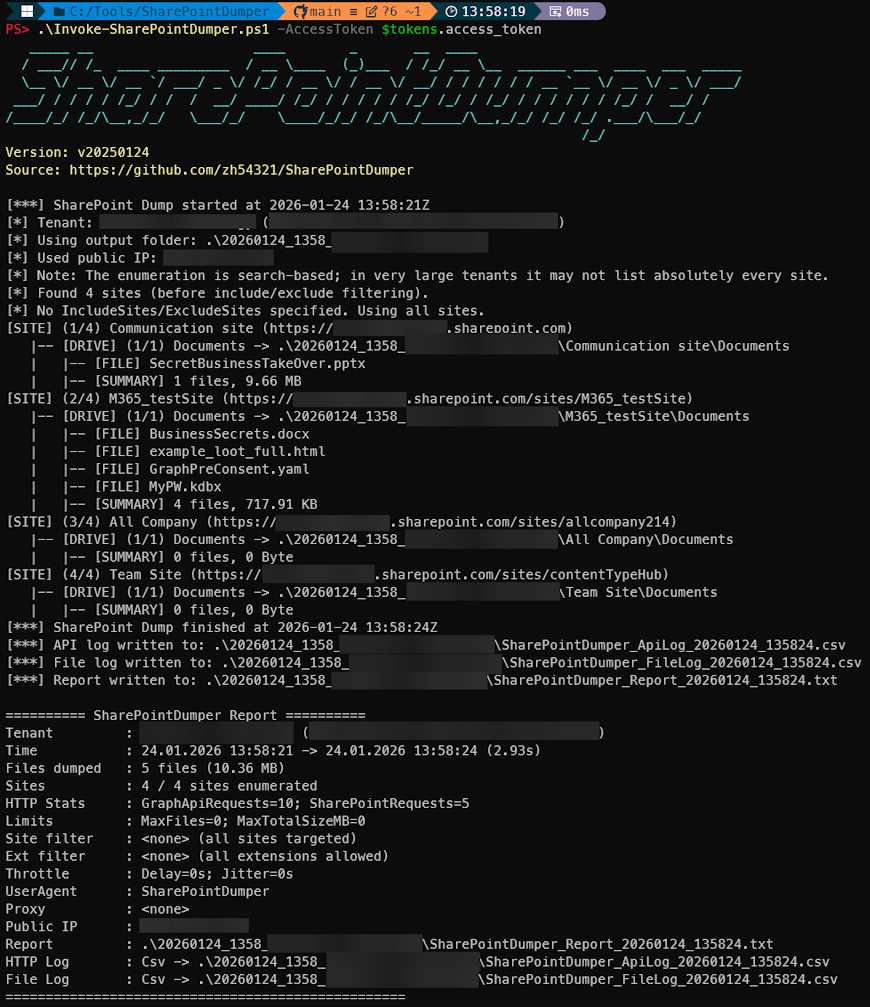
Esecuzione:
alt text

Esempio di registro API CSV (può essere CSV o JSON): alt text
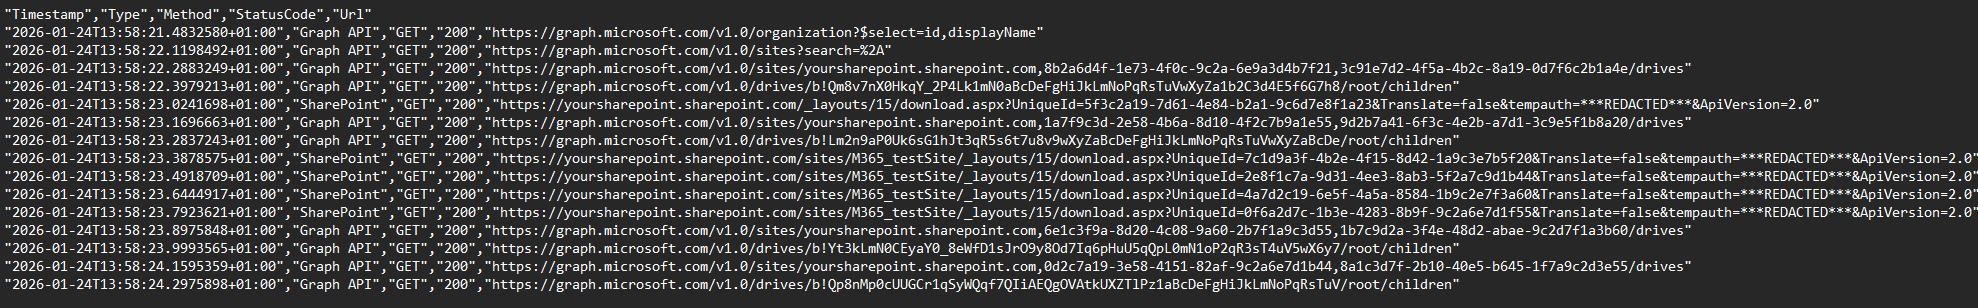
Esempio di registro download file (può essere CSV o JSON) alt text


📦 Installazione

Clona il repository

git clone https://github.com/zh54321/SharePointDumper.git
cd SharePointDumper

🔑 Requisiti

SharePointDumper richiede un token di accesso Microsoft Graph valido con autorizzazioni delegate per enumerare siti e file:

  • Sites.Read.All oppure
  • Sites.ReadWrite.All

Inoltre, il client OAuth deve essere autorizzato a chiamare l'API SharePoint.

Più di 23 applicazioni Microsoft di prima parte hanno già autorizzazioni Sites.Read… pre-consentite. Possono scaricare file da SharePoint e possono essere utilizzate per ottenere un token valido senza ulteriore configurazione del tenant.

Client di prima parte utilizzabili
Scarica lo strumento