
 zerodayevil/cve-2026-54121-certighost
Modulo proof-of-concept per CVE-2026-54121 (Certighost), che sfrutta la validazione dell'enrollment di AD CS tramite listener LDAP/SMB rogue per impersonare un Domain Controller ed escalare tramite PKINIT.

🛡 Modulo AI Security Tool
CVE-2026-54121: Impersonificazione di Active Directory Certificate Services (Certighost)
Modulo ufficiale di audit di sicurezza per l'ecosistema AI Security Tool





🌐 Demo Web • 📚 Sito del progetto • 💬 Chat della community
Navigazione del sito: Home • Aggiornamenti • Download • Moduli
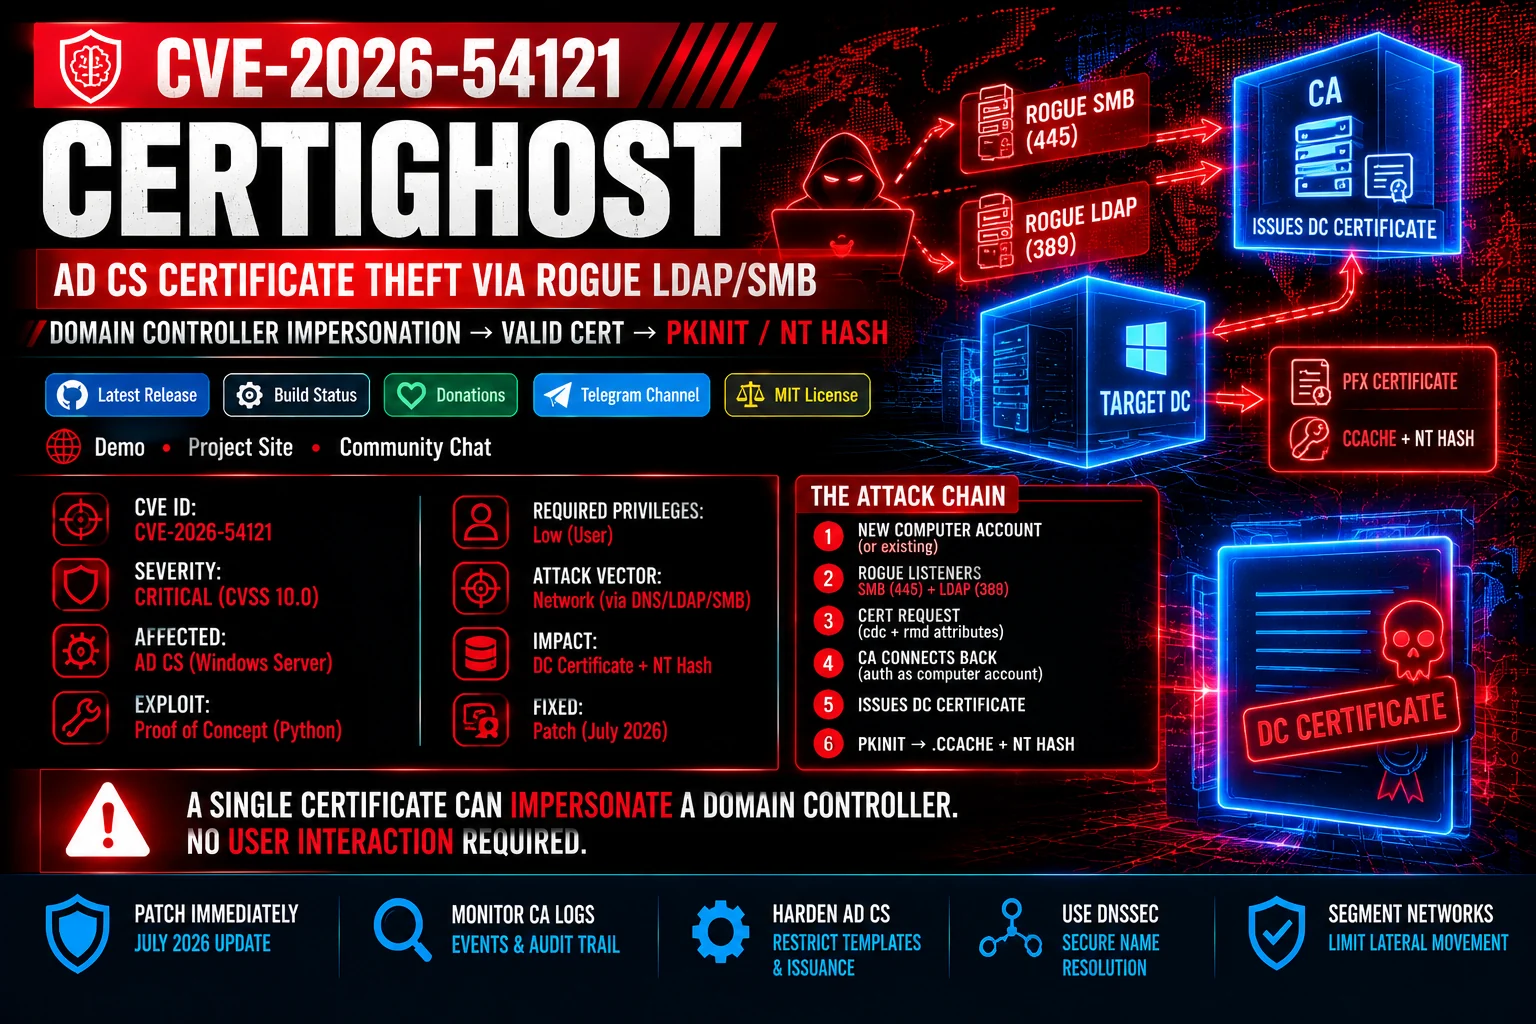
Questo modulo fornisce capacità diagnostiche per CVE-2026-54121, soprannominata Certighost. La vulnerabilità risiede in Active Directory Certificate Services (AD CS) durante la fase di validazione delle richieste di certificato per gli account computer.
Un attaccante in possesso di credenziali di dominio standard a bassi privilegi crea un nuovo account computer e invia una richiesta di certificato contenente gli attributi manipolati cdc (listener IP controllato) e rmd (FQDN del DC di destinazione). Quando la Certificate Authority (CA) si riconnette per validare l'identità della macchina, listener LDAP (porta 389) e SMB/LSA (porta 445) malevoli falsificano gli attributi di identità del Domain Controller di destinazione (sAMAccountName, SID, dNSHostName). Questo induce la CA a emettere un certificato autentico di Domain Controller, consentendo la compromissione completa del dominio tramite PKINIT.
"Autenticati come macchina, scala all'intero dominio."
Certighost aggira i permessi tradizionali dei template AD CS avvelenando la pipeline di risoluzione dell'identità della CA. Ottenere un certificato valido di Domain Controller garantisce un'autenticazione PKINIT istantanea, producendo sia una cache di credenziali TGT (.ccache) sia l'NT hash del DC di destinazione.
| Specifica | Valore assegnato | Note |
|---|---|---|
| Identificatore CVE | CVE-2026-54121 |
Impersonificazione di Active Directory Certificate Services |
| Livello di gravità | Critico (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| Tipo di vulnerabilità | CWE-287 / CWE-290 |
Autenticazione impropria / Bypass dell'autenticazione tramite spoofing |
| Componente interessato | Active Directory Certificate Services (AD CS) | Pipeline di enrollment dei certificati e validazione dell'identità |
| Vettore di attacco | Rete | Eseguito da remoto tramite i protocolli SMB, LDAP e RPC |
| Privilegi richiesti | Bassi privilegi | Account utente di dominio standard (capacità di aggiungere account macchina) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota a 0 per impedire agli utenti non amministratori di creare nuovi oggetti computer.EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) sia disattivato, salvo esplicita necessità.⚠️ IMPORTANTE: Questo modulo è progettato per test diagnostici sicuri all'interno del framework AI Security Tool. Eseguire solo contro target autorizzati con privilegi amministrativi elevati.
Per eseguire gli script di diagnostica e monitoraggio, installare il framework principale AI Security Tool:
