zerodayevil/cve-2026-21858-n8n-fullchain
🛡️ Modulo ufficiale di strumento di sicurezza AI per CVE-2026-21858 + CVE-2025-68613 (n8n "Ni8mare" Lettura arbitraria di file non autenticata e RCE tramite iniezione di espressioni - catena completa).

🛡️ Modulo AI Security Tool
n8n Full Chain (CVE-2026-21858 + CVE-2025-68613) — "Ni8mare"
Modulo ufficiale di audit di sicurezza per l'ecosistema AI Security Tool





🌐 Demo Web • 📚 Sito del Progetto • 💬 Chat della Community
Navigazione del Sito: Home • Aggiornamenti • Download • Moduli
Questo modulo fornisce strumenti diagnostici e una catena di sfruttamento completa per istanze di automazione dei workflow n8n, denominata Ni8mare.
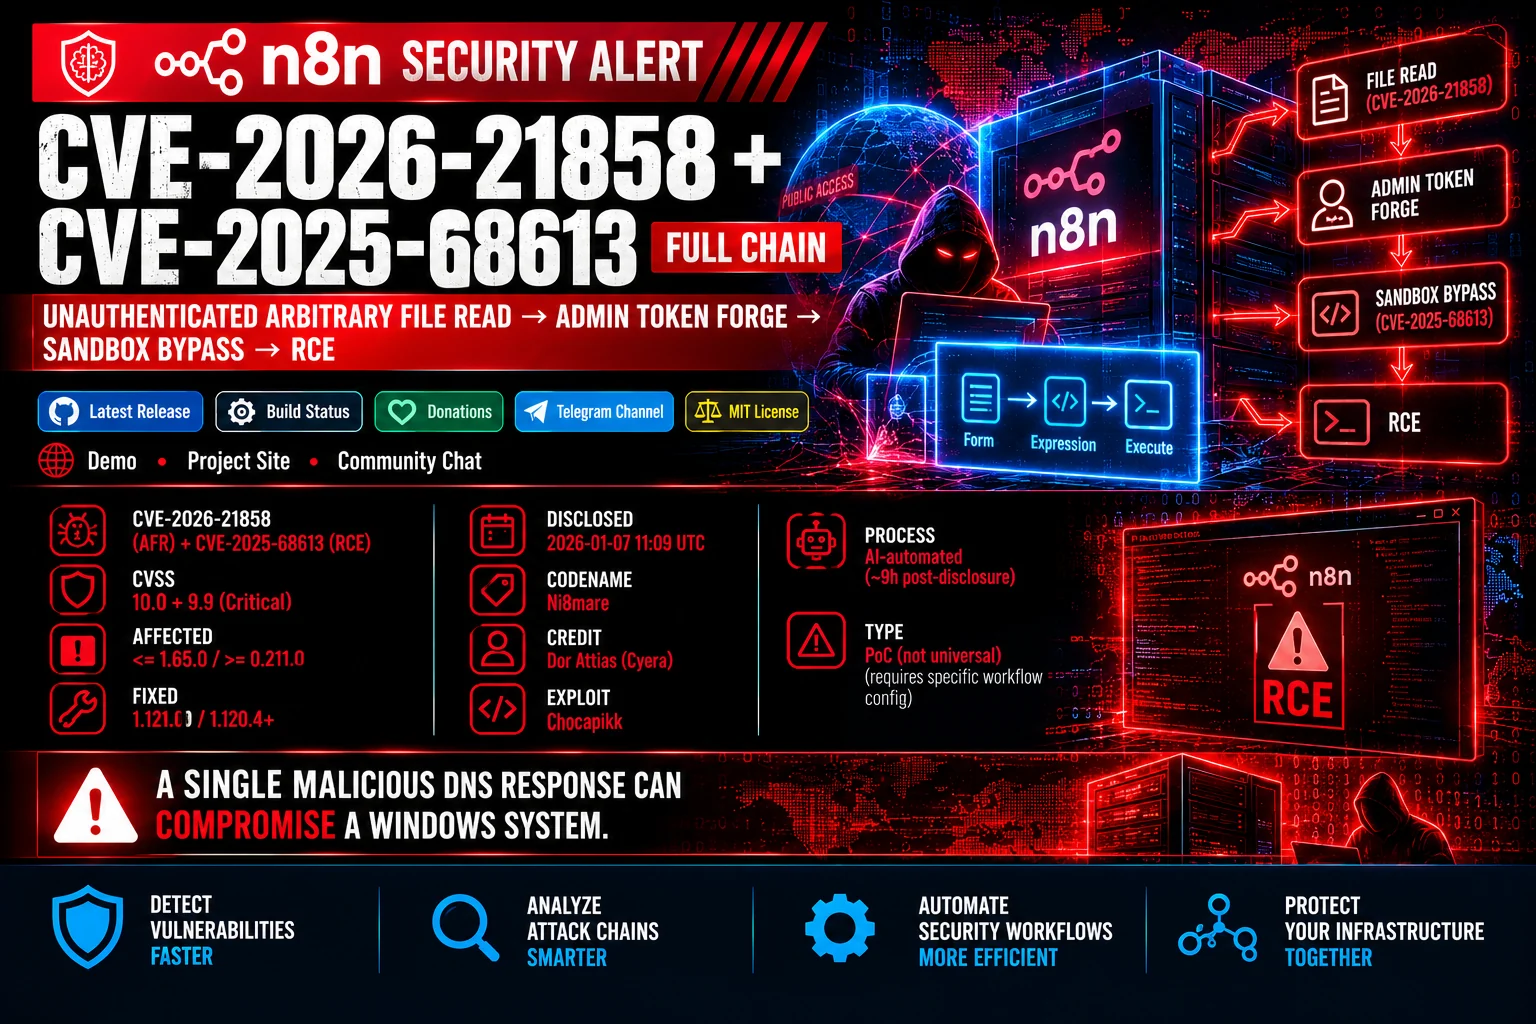
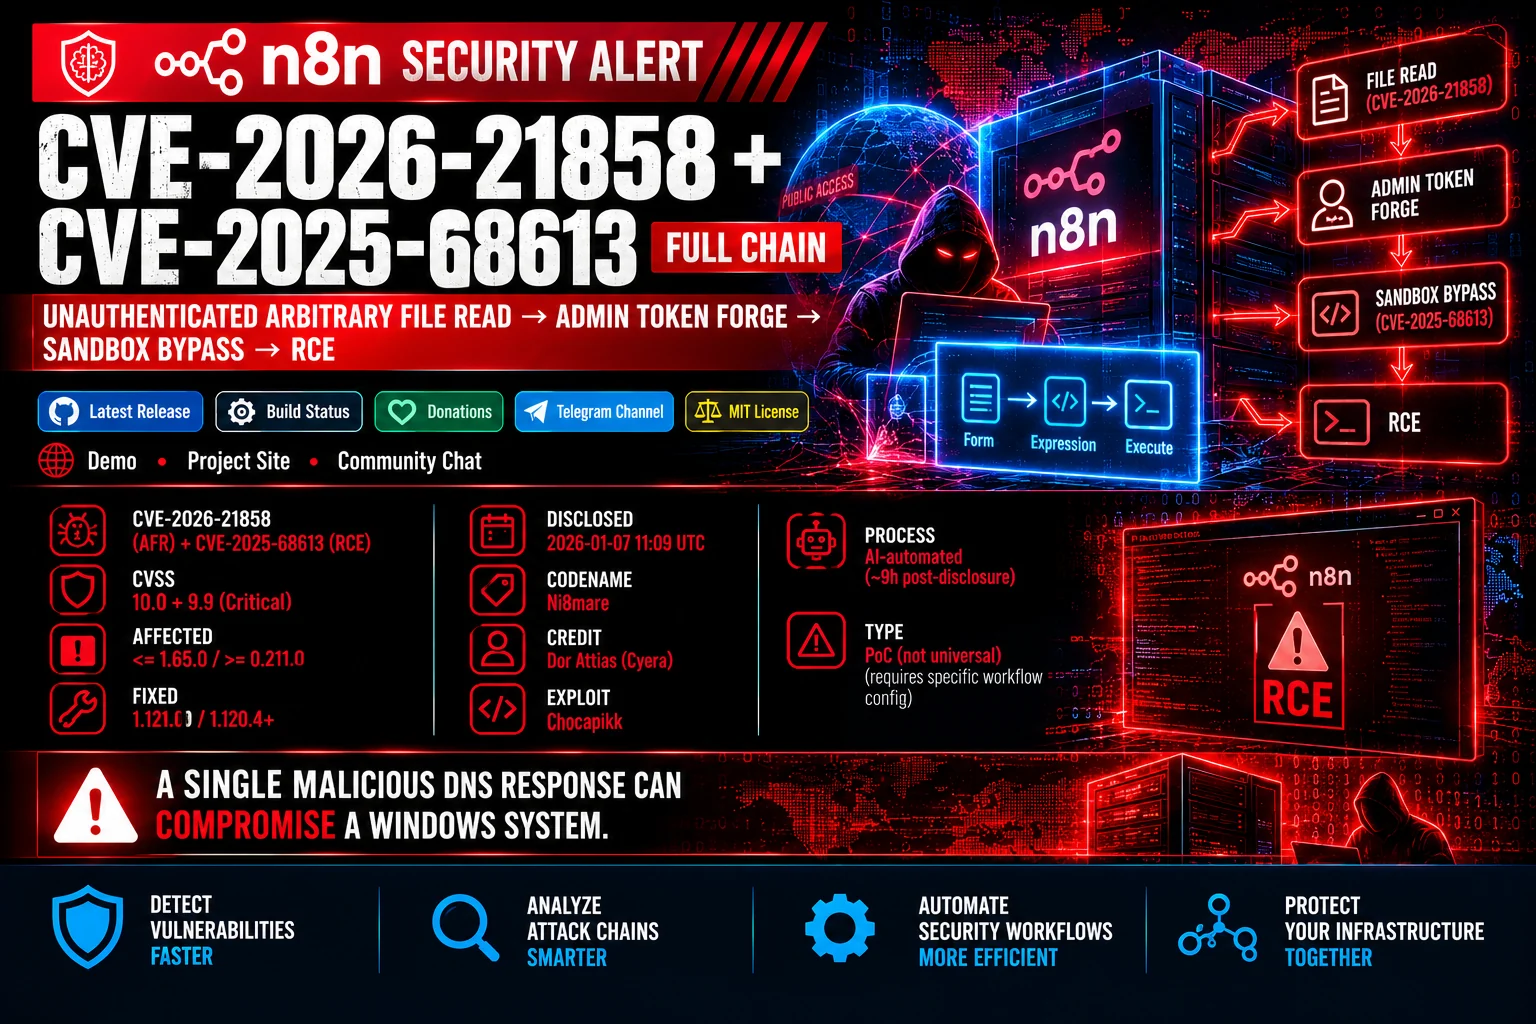
La catena di attacco combina una lettura arbitraria di file non autenticata (CVE-2026-21858) causata da una confusione di Content-Type con un bypass della sandbox tramite Expression Injection autenticata (CVE-2025-68613). Inviando una richiesta manipolata con Content-Type: application/json a un form di upload di file esposto, un attaccante controlla l'argomento filepath per leggere file interni di sistema (/proc/self/environ, configurazione e database SQLite). La encryptionKey e l'hash della password recuperati consentono la falsificazione offline di un cookie JWT di amministratore. Una volta autenticato, l'expression injection tramite this.process.mainModule.require permette di evadere la sandbox JavaScript per eseguire comandi arbitrari di sistema.
"Dalla lettura di file alla completa compromissione del sistema in tre passaggi."
Mentre la lettura di file richiede un workflow di form attivo con output binario, l'expression injection funziona in modo affidabile su installazioni n8n predefinite senza richiedere nodi speciali o permessi di sistema espliciti abilitati.
| Specifica | Valore Assegnato | Note |
|---|---|---|
| Identificatori CVE | CVE-2026-21858 + CVE-2025-68613 |
Catena Completa: Lettura di File Non Autenticata fino a RCE |
| Livello di Gravità | Critico (CVSS v3.1: 10.0 + 9.9) | Catena RCE non autenticata |
| Tipi di Vulnerabilità | CWE-200 / CWE-94 |
Confusione di Content-Type / Code Injection |
| Componente Affetto | n8n Workflow Automation Engine | Versioni <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Versioni Corrette | 1.121.0 (AFR) / 1.120.4+ (RCE) | Patch ufficiali del fornitore rilasciate |
| Privilegi Richiesti | Nessuno | Accesso iniziale non autenticato tramite form pubblico |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 o superiore.N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true e limitare le capacità dei processi nei container Docker.⚠️ IMPORTANTE: Questo modulo è progettato specificamente per l'esecuzione sicura e la diagnostica all'interno dell'ecosistema AI Security Tool. Utilizzare sempre moduli verificati provenienti da repository ufficiali.
Per eseguire gli script di monitoraggio e diagnostica, assicurarsi che il motore principale di AI Security Tool sia installato: