zeoday/cobaltstrike4.5_cdf-1
CobaltStrike versione 4.5 crackata, rimozione della caratteristica checksum8, bypass di BeaconEye, correzione della perdita del percorso che espone lo stage, aggiunta dell'autenticazione a due fattori TOTP, correzione di CVE-2022-39197, ecc.

Crack della versione 4.5 di cobaltstrike, rimozione delle caratteristiche checksum8, bypass di BeaconEye, correzione della perdita di stage tramite percorsi errati, aggiunta dell'autenticazione a due fattori TOTP, aggiunta della visualizzazione del nome utente crittografato, correzione del bug di derivazione errata di foreign nella versione 4.5, modifica del nome del file di configurazione del client, ecc.
Crack di cobalt strike 4.5
Crack di cobaltstrike 4.5
[TOC]
Questo strumento e il contenuto dell'articolo sono destinati esclusivamente alla ricerca sulla sicurezza. L'utente si assume tutte le responsabilità legali e correlate derivanti dall'uso di questo strumento e del contenuto dell'articolo! L'autore non si assume alcuna responsabilità legale! Se durante l'utilizzo di questo strumento e del contenuto dell'articolo si verificano attività illegali, l'utente deve assumersi le conseguenze corrispondenti. Non ci assumeremo alcuna responsabilità legale o congiunta. In caso contrario, non installare né utilizzare questo strumento. Il tuo utilizzo o qualsiasi altra forma esplicita o implicita di accettazione di questo accordo costituisce la tua accettazione e accettazione dei termini di questo accordo. Quando si utilizza questo strumento per la ricerca sulla sicurezza, assicurati che l'attività sia conforme alle leggi e ai regolamenti e di aver ottenuto autorizzazioni sufficienti. Non utilizzare su obiettivi non autorizzati.
Sì, sono tornato, continuando la linea di cobaltstrike4.4_cdf originale: https://github.com/lovechoudoufu/about_cobaltstrike4.4_cdf Questa volta è la versione 4.5. Il precedente 4.4 è stato rimosso da github; probabilmente anche questo progetto verrà cancellato a breve.
Si consiglia di unirsi al gruppo dell'aeroplano; successivi aggiornamenti e progetti possono essere scaricati dal gruppo dopo la rimozione:
Prima dell'uso, verificare attentamente l'hash del jar corrispondente alla versione.
Processo di autenticazione del certificato (esempio con 4.3): la versione 4.5 ha leggere modifiche alla fine.
Chiavi di decrittazione ufficiali per varie versioni:
4.0 1be5be52c6255c33558e8a1cb667cb06
4.1 80e32a742060b884419ba0c171c9aa76
4.2 b20d487addd4713418f2d5a3ae02a7a0
4.3 3a4425490f389aeec312bdd758ad2b99
4.4 5e98194a01c6b48fa582a6a9fcbb92d6
cobaltstrike.auth file di chiave di autenticazione, crittografato con RSA. Contenuto decrittato:
4.3
-54, -2, -64, -45,	// intestazione file
0, 77,	// lunghezza successiva
1, -55, -61, 127, 	// limite temporale del certificato 29999999 (perpetuo)
0, 0, 0, 1, 	// watermark (filigrana)
43, 	// versione
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 58, 68, 37, 73, 15, 56, -102, -18, -61, 18, -67, -41, 88, -83, 43, -103
Ad ogni aggiornamento di versione, la lunghezza corrispondente aumenta di 17 e la chiave aumenta di 17 byte.
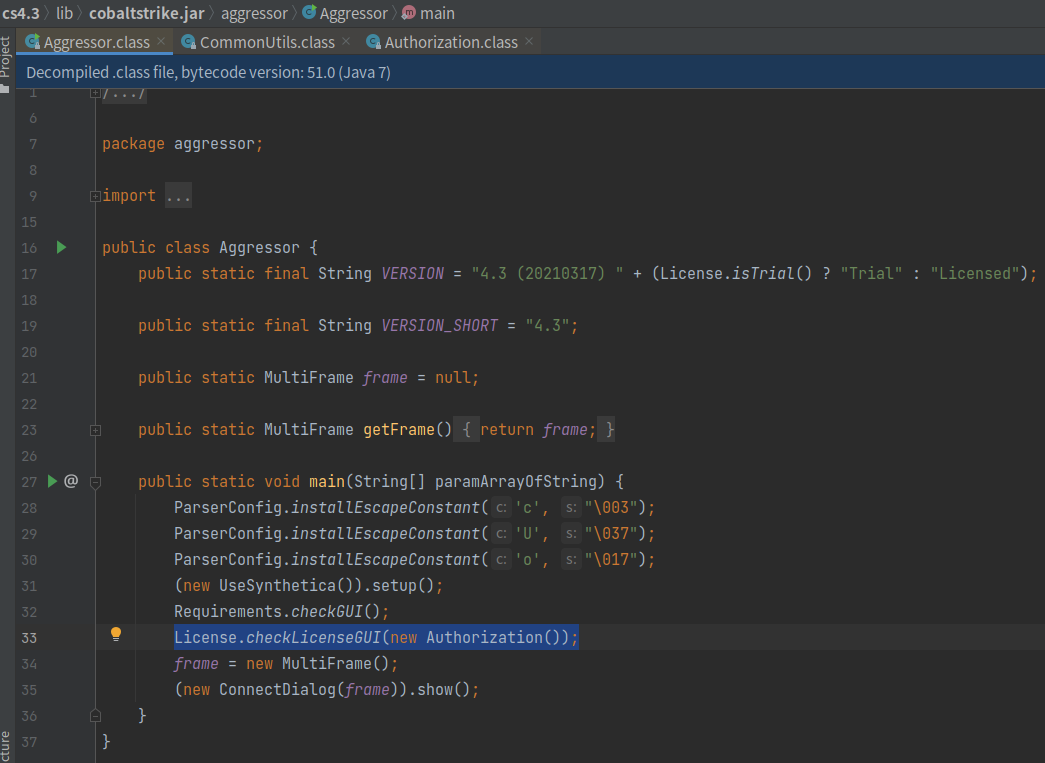
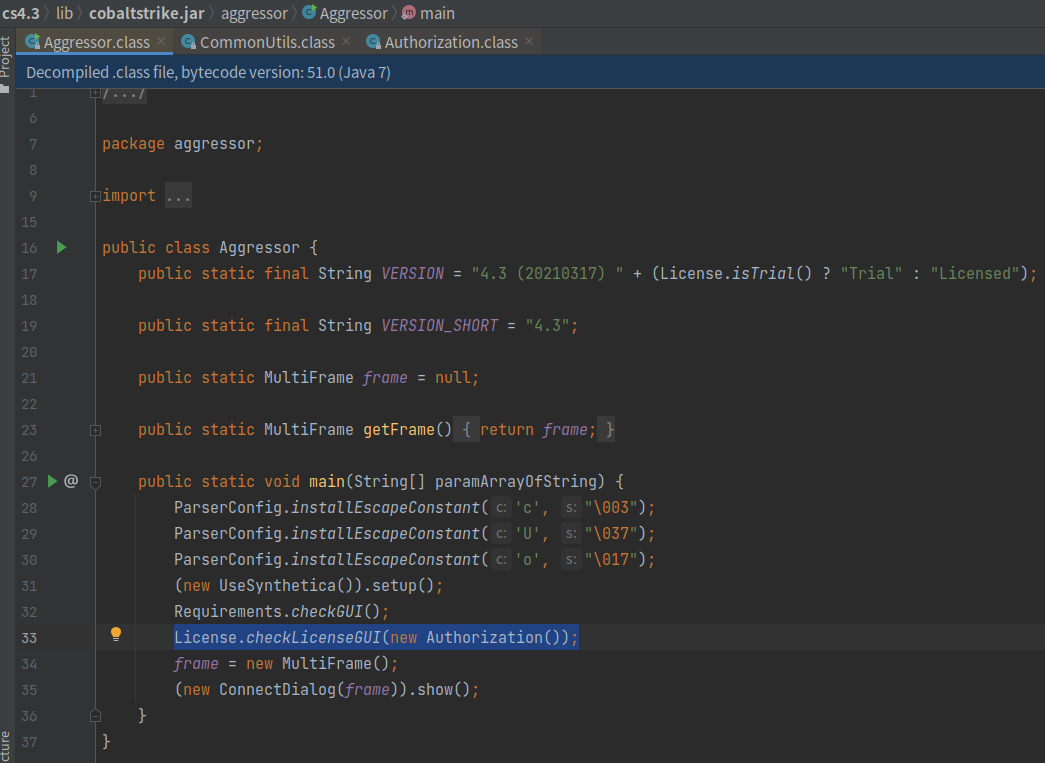
In aggressor/Aggressor.class, License.checkLicenseGUI(new Authorization()); avvia l'autenticazione della licenza:
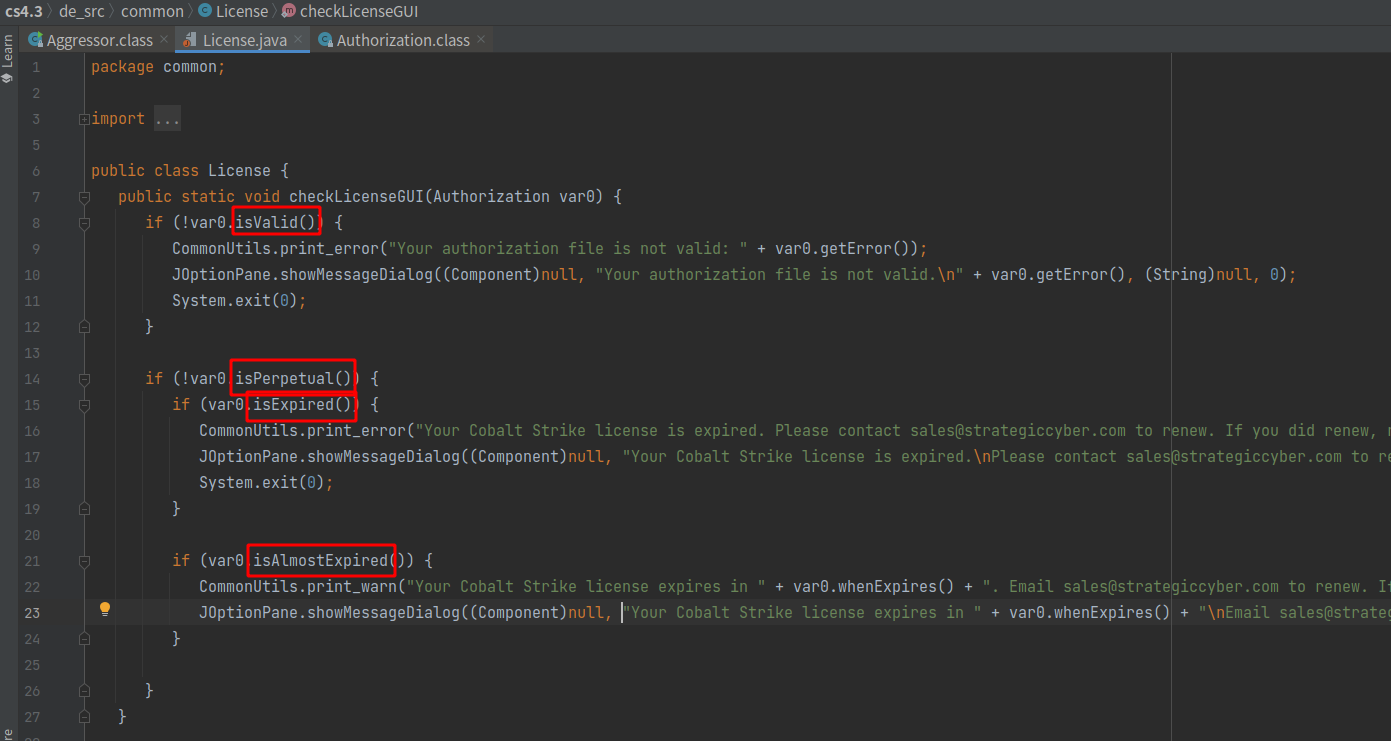
License.checkLicenseGUI utilizza isValid, isPerpetual, isExpired, isAlmostExpired per determinare se la licenza è valida o scaduta:
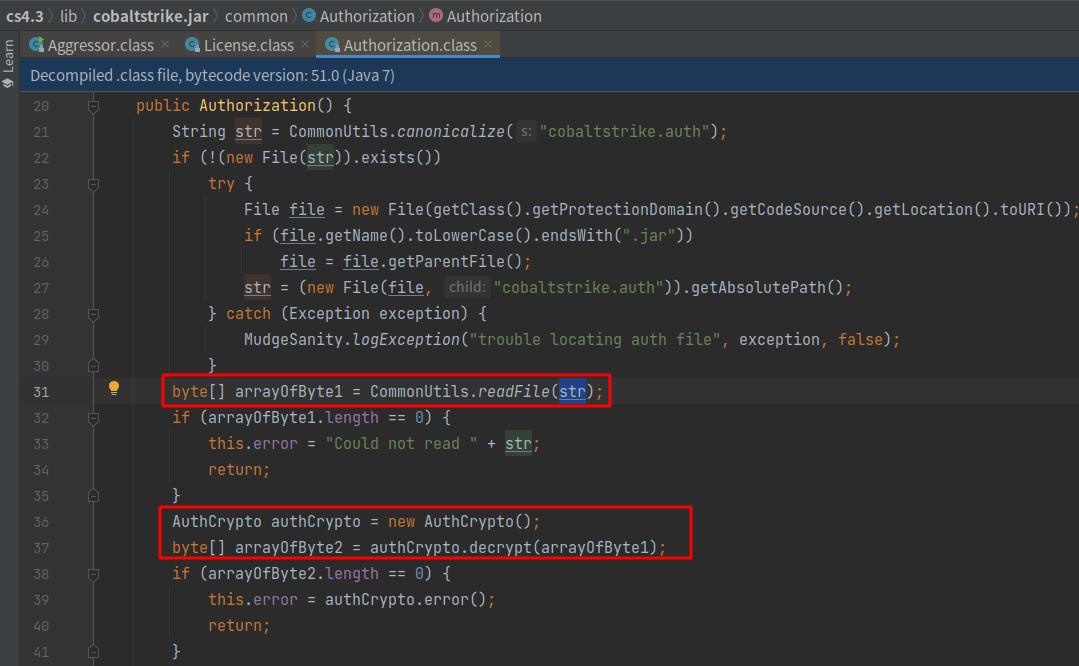
La classe Authorization gestisce il file cobaltstrike.auth: legge il contenuto e chiama AuthCrypto().decrypt per elaborarlo:
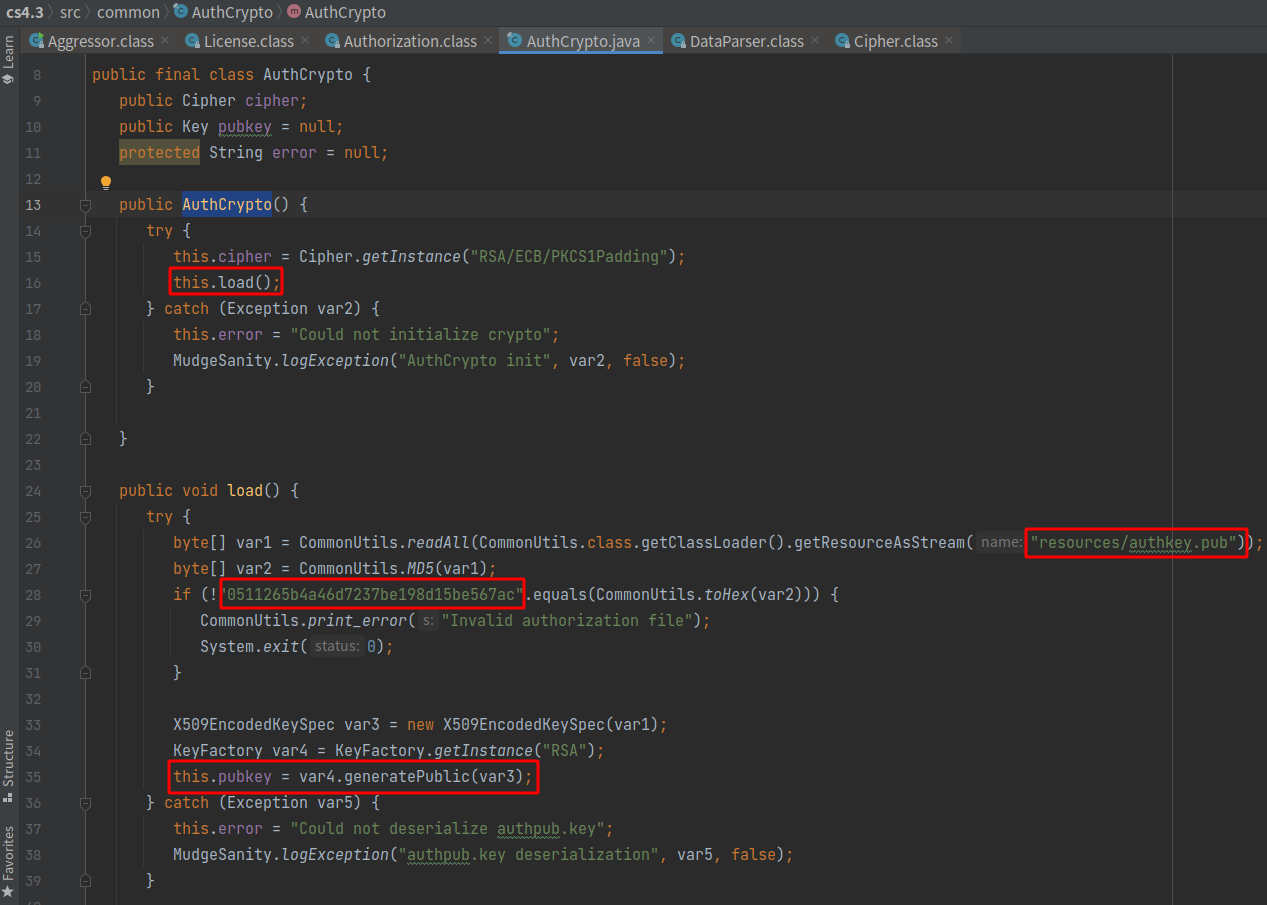
Nel costruttore AuthCrypto(), viene chiamato load(), che esegue un controllo MD5 su resources/authkey.pub e ottiene la chiave pubblica RSA:
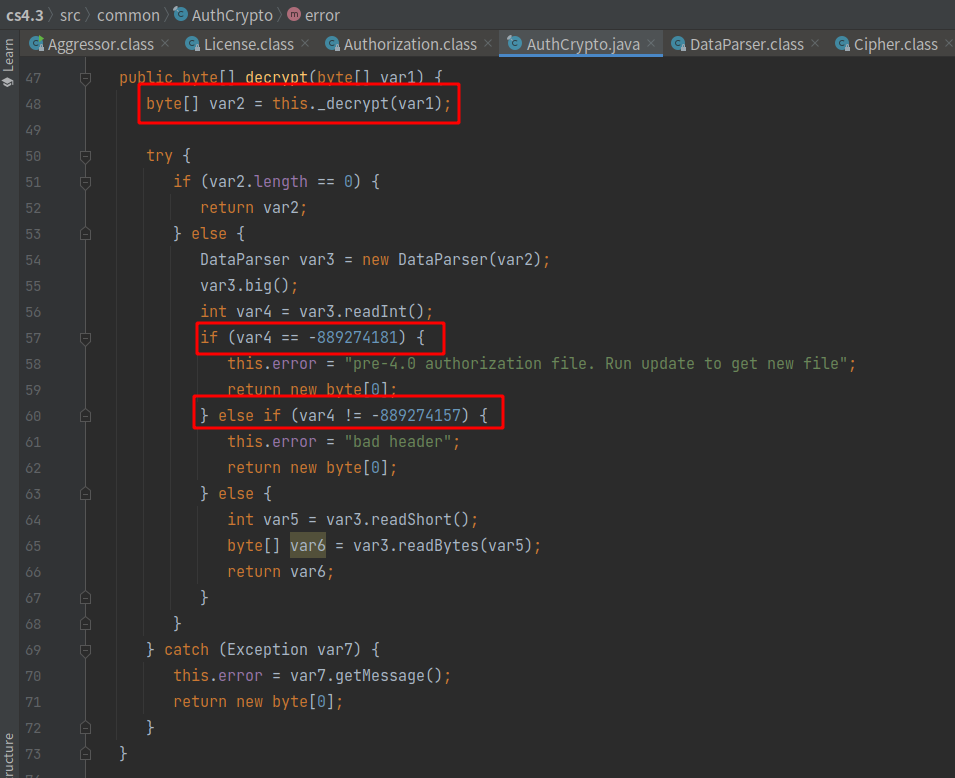
Nel metodo decrypt(), viene chiamato _decrypt per decrittare il contenuto del file cobaltstrike.auth con la chiave pubblica RSA e assegnato all'array var2, poi convertito con DataParser per assegnare a var3. Il metodo readInt() ottiene i primi quattro byte di var3 per determinare l'intestazione del file (-889274181 per versione 3.x; -889274157 per versione 4.x). Successivamente, readShort() legge due byte come lunghezza e assegna a var5, poi var6 = var3.readBytes(var5) legge un array di quella lunghezza e lo restituisce come var6:
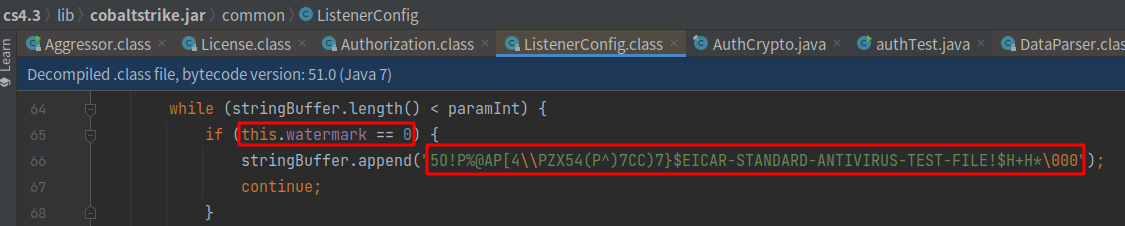
Nella classe Authorization, l'array arrayOfByte2 ottenuto è il contenuto dopo aver rimosso i primi sei byte. Si continua l'elaborazione di arrayOfByte2: prima si ottengono quattro numeri e li si assegna a i, poi quattro numeri a watermark, poi un numero a b1, si verifica che b1 sia minore di 43, che i sia uguale a 29999999. In common/ListenerConfig, quando watermark è 0, viene aggiunta una filigrana di rilevamento antivirus:
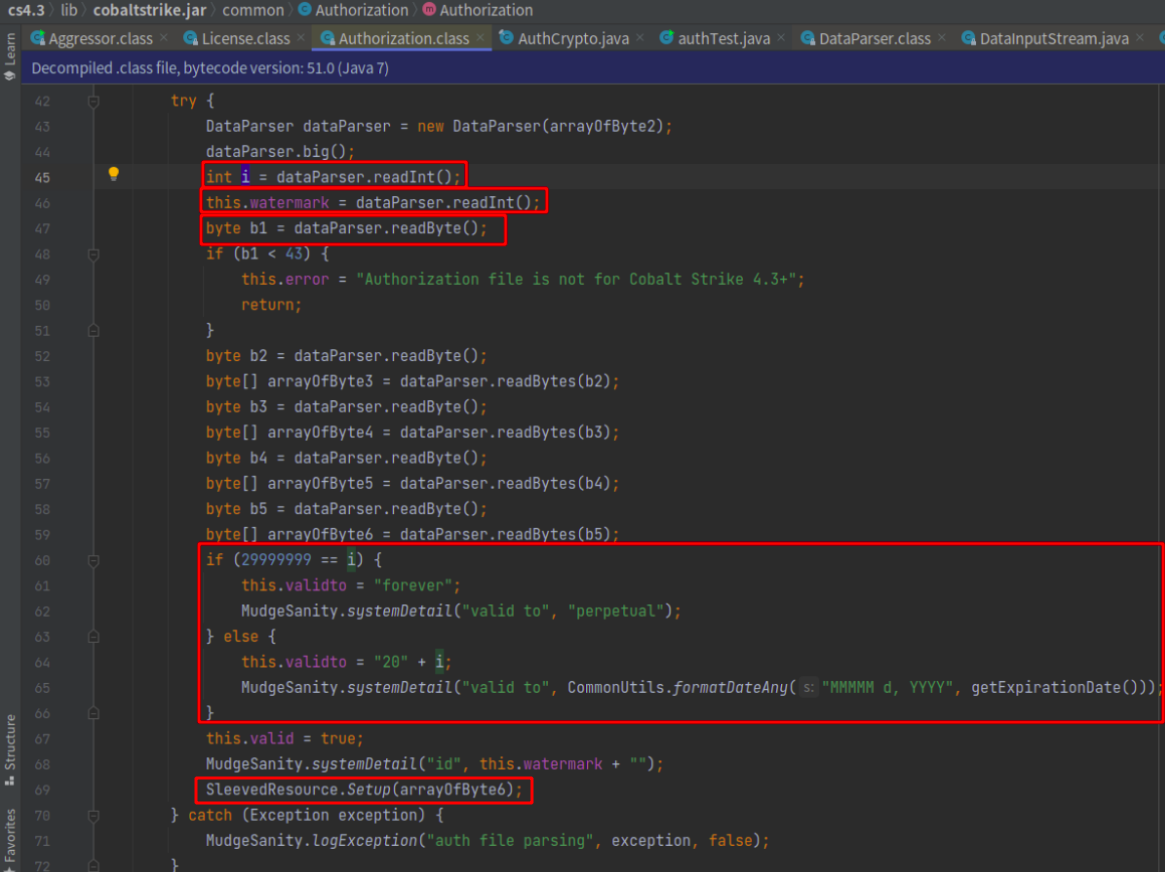
Dopo aver rimosso i primi 6 byte, poi i 9 byte di i, watermark e b1, ciò che rimane sono le chiavi dalla versione 4.0 alla 4.3: struttura 16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20:
            byte b2 = dataParser.readByte();	// ottiene 1 byte, cioè 16
            byte[] arrayOfByte3 = dataParser.readBytes(b2);		// ottiene 16 byte, che è la chiave per 4.0
            byte b3 = dataParser.readByte();	// ottiene 1 byte, cioè 16
            byte[] arrayOfByte4 = dataParser.readBytes(b3);		// ottiene 16 byte, che è la chiave per 4.1
            byte b4 = dataParser.readByte();	// ottiene 1 byte, cioè 16
            byte[] arrayOfByte5 = dataParser.readBytes(b4);		// ottiene 16 byte, che è la chiave per 4.2
            byte b5 = dataParser.readByte();	// ottiene 1 byte, cioè 16
            byte[] arrayOfByte6 = dataParser.readBytes(b5);		// ottiene 16 byte, che è la chiave per 4.3, assegnata a arrayOfByte6
Nella classe Authorization, viene chiamato il metodo SleevedResource.Setup su arrayOfByte6. In SleevedResource, la chiave viene impostata come chiave di decrittazione AES/HmacSHA256. Nel metodo _readResource, viene chiamato this.data.decrypt(arrayOfByte1); per decrittare il contenuto, che sono i file DLL in /sleeve/:
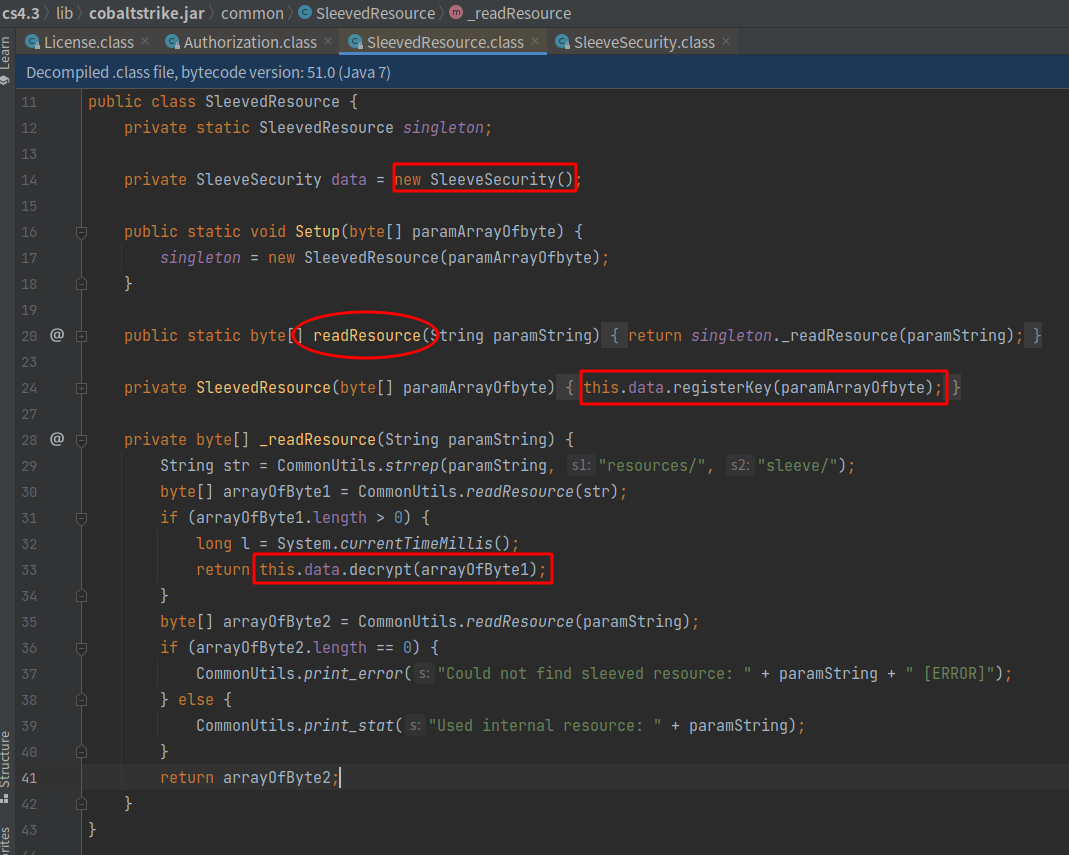
In SleeveSecurity, la chiave di decrittazione AES/HmacSHA256 viene impostata utilizzando il valore passato per calcolare un digest di 256 bit, poi i primi 0-16 byte diventano la chiave AES e i byte 16-32 diventano la chiave HmacSHA256: