Fonte informazioni
Principio della vulnerabilità e soluzione tecnica
Descrizione della vulnerabilità
- Tipo: attacco di injection nel database
1=1 AND
- Effetto: qualsiasi app può leggere i dati SMS. Nessun permesso richiesto, nessuna interazione utente, lettura invisibile
- Impatto: tutte le informazioni SMS presenti sul dispositivo, compresi i codici di verifica SMS, vengono divulgate
- Coinvolge: OPPO e i suoi sub-brand (OnePlus, realme)
- Raggio d’azione: secondo i modelli segnalati da maoyixuan, ColorOS 6.0.1 pubblicato nel 2017 presenta la vulnerabilità; questa vulnerabilità potrebbe aver accompagnato l’intera vita OEM di OPPO
- Stato della correzione: a partire dal 4 ottobre è stato iniziato a distribuire un aggiornamento dei file di sistema per ColorOS 15:
15.0.0.860Patch01|1.9MB; il 9 ottobre per ColorOS 12-14
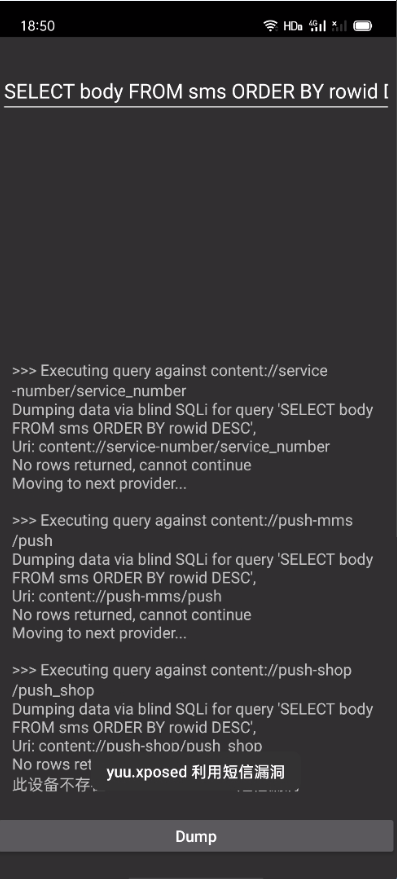
- Test della vulnerabilità: Scarica yuu_v3.6.apk (in Cina); se visualizzi il contenuto degli SMS, la vulnerabilità è presente. L’app di test non ha funzionalità di rete; OPPO la considera un’app a rischio tramite corrispondenza del nome del pacchetto. Installa offline, se hai dubbi controlla il codice. Disinstalla subito dopo il test.
- Strategia di protezione per utenti normali:
- Prima che il produttore corregga la vulnerabilità, utilizza una SIM su un telefono di un altro marchio
- Elimina subito tutti gli SMS dal dispositivo, in modo definitivo, per evitare che vengano usati per il profiling
- Usa una macchina virtuale Android o un telefono cloud per installare app
- Quando usi la verifica SMS, cerca di non avere app in esecuzione in background
- Soluzione fai-da-te: nessuna soluzione self-service senza root e nessuna soluzione di blocco stabile con root
Aggiornamento sulla correzione (4 ottobre)
@C e altri utenti gentili, prima dell’aggiornamento, disattiva Cross Profile Test App, altrimenti l’installazione si blocca allo 0,0%
È stata confermata l’inizio della distribuzione della correzione, iniziata la mattina del 4 ottobre
- Versione del sistema: ColorOS 15.0.0, 15.0.1, 15.0.2
- Contenuto effettivo: com.android.providers.telephony 15.40.10 (35)
- Percorso aggiornamento: Impostazioni → Sistema e aggiornamenti → Aggiornamento software → Impostazioni aggiornamento automatico → Aggiornamento file di sistema
- File di sistema:
15.0.0.860Patch01|1.9MB; il file varia a seconda del modello; fai riferimento a ciò che ricevi effettivamente
- Effetto della correzione:

Aggiornamento forzato
15.0.0.860Patch01|1.9MB 推送包的 电话_短信存储_15.40.10.apk supporta solo ColorOS 15.0.0, 15.0.1 e 15.0.2; contenuto dettagliato del pacchetto
Scarica 电话_短信存储.apk, nota: deve corrispondere alla versione del sistema
Usa il comando adb: adb install -t D:\xxx.apk
Dopo l’installazione riavvia il telefono per applicare le modifiche; se si verifica un errore, disinstalla la versione installata.
Effetto della vulnerabilità
I dati privati possono essere oscurati e caricati su Issues
Soluzione self-service per utenti normali
Soluzione 1: utilizzare il filtro antispam SMS (metodo generico)
Da v2ex@CoolMarket
Attiva il filtro antispam SMS, blocca tutti i numeri; in questo modo gli SMS vengono messi nella cartella spam. Test con l’app di verifica: non riesce a leggere gli SMS
Percorso: SMS → Filtro antispam → Regole di filtro → Blocco messaggi → Parole chiave personalizzate → pulsante + in alto a destra → incolla il seguente contenuto riga per riga
0,1,2,3,4,5,6,7,8,9
#,*,+,@,.,【,(,(,,
-,/,!,码,中,余,元,退,
a,b,c,d,e,f,g,h,i,j,
k,l,m,n,o,p,q,r,s,t,
u,v,w,x,y,z,A,B,C,D,
E,F,G,H,I,J,K,L,M,N,
O,P,Q,R,S,T,U,V,W,X,
Y,Z,零,一,二,三,四,五,六,
七,八,九,十,百,千,万
Verifica: ricevi un nuovo SMS (ad esempio inviando un messaggio al 10086); dopo aver ricevuto l’SMS, nella cartella spam dovrebbe apparire un messaggio bloccato. Quindi apri lo strumento di test per vedere se quel messaggio appare; se non appare, il metodo è efficace
Questa soluzione è la più semplice; per i vecchi modelli si consiglia di usarla per prima
Soluzione 2: modifica con Shizuku
Basata sul metodo proposto da v2ex@Dawnnnnnn. ⚠️ La modifica dei file di sistema comporta dei rischi! Non disponibile su tutti i modelli
- Scarica Shizuku e Blocker. (Se non riesci a installare, disconnettiti e installa offline)
- Segui il tutorial per avviare Shizuku tramite debug wireless
- In
Blocker vai su Impostazioni e cambia Tipo di controller in Shizuku/Sui; autorizza Shizuku per Blocker
- In
Blocker attiva Mostra app di sistema
- In
Blocker cerca telephony e accedi all’app Telefono/Messaggi di archiviazione
- Seleziona
Provider, trova e disattiva PushMessageProvider, PushShopProvider, ServiceNumberProvider
- ⚠️ Nota: la configurazione è completa e rimane fino al prossimo riavvio. Dopo il riavvio non riceverai più SMS (potrai inviarli). Dovrai riattivare le tre opzioni di cui sopra e riavviare di nuovo per ricevere SMS normalmente. Dopo aver verificato che la ricezione/invio funzioni, disattiva le tre opzioni: avrai effetto di blocco e potrai comunque ricevere/inviare normalmente fino al prossimo riavvio.
Spiegazione in caso di inefficacia
 yuuouu/coloros-cve-2025-10184

