 yunnijian/oneplus16-jailbreak
Jailbreak di OnePlus 16 (PYB110): CVE-2026-98260 + KernelSU / KernelSU Next / BakaSU / SukiSU Ultra LKM

Strumento di jailbreak one-click per OnePlus 16 (PYB110).
Su OnePlus 16 (PYB110, SM8950, Android 17 / ColorOS, kernel 6.18.21-android17-5-gf957accaf563-ab15926176-4k), strumento one-click e codice sorgente che effettua l'escalation dei privilegi tramite CVE-2026-98260-6.18 / CVE-2026-98260-6.12 e carica root a livello kernel (KernelSU / FinaSU / KernelSU Next / BakaSU / SukiSU Ultra).
Il dispositivo non ha il BL sbloccato, all'inizio è disponibile solo adb shell (uid 2000). Lo strumento guida l'exploit lato dispositivo tramite Stellar (predefinito) o Shizuku con identità shell, caricando infine un LKM compilato appositamente per il GKI 6.18.21 locale: entrambi i rami 98260 (6.18 e 6.12) passano per ksud late-load, non integrano più il LKM di KernelSU e non utilizzano più il fallback insmod.
Solo per ricerca di sistema su dispositivi di propria proprietà. Sono presenti rischi di race condition e riavvio, vedere la sezione «Rischi».
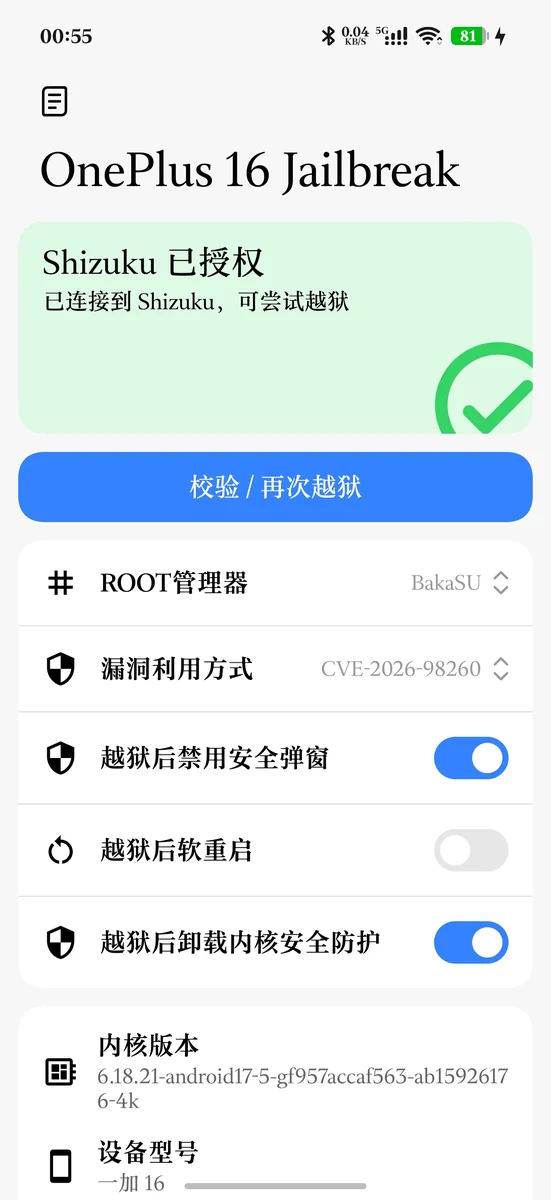
CVE-2026-98260-6.18, utilizza il tool Rust a singolo entry point t98260 (incorpora l'attuale plant C: exec + UAF del timer POSIX, scrittura di puntatore cred falso; il sottoprocesso cred esegue un late-load una tantum, senza rootd); CVE-2026-98260-6.12 è anch'esso un singolo entry point Rust t61269 (senza rootd, struttura identica a t98260). Entrambi utilizzano solo ksud late-load.main db6263d3 (v3.3.1-27-gdb6263d3, versionCode 32707) con GKI 6.18.21 locale, 382.232 B, tutti i 229 UNDEF risolvibili tramite syms.txt, verificato su dispositivo reale; ksud della stessa versione (6.618.008 B, uapi 6). Il manager deve utilizzare la stessa versione KernelSU_v3.3.1-27-gdb6263d3_32707-release.apk (stessa firma della vecchia versione 32680, adb install -r sovrascrive direttamente); la supercall del vecchio manager è ancora utilizzabile, ma mancano le nuove funzionalità UAPI6 come il preinit dei moduli. Nota: il ksud UAPI6 deve essere abbinato al LKM UAPI6 (ksud verifica all'avvio), non può essere miscelato con il vecchio LKM versione 5.35253 (5785bdb8 dopo v4.2.0-rc3, 4.2.0-rc3-82, uapi 6), LKM 435.616 B; il manager ha la stessa firma di 35252 e può essere sovrascritto direttamente con adb install -r (35252 già verificato su dispositivo reale, 35253 è una sincronizzazione di versione).master 9b32bde4 LKM 496.744 B (tutti i 232 UNDEF risolti), ksud 7.561.328 B (uapi 6), manager v1.3.2 (33090); utilizza la firma dinamica KSU_DYNAMIC_MANAGER (ksud dynamic set-apk).dev da0b3f37 (v3.4.2-87-gda0b3f37, versionCode del manager 33442) LKM 489.264 B, ksud 7.611.344 B (uapi 6); il manager è installato dall'utente, selezionabile nell'App, verificato su dispositivo reale (33442-6).v4.3.0 (HEAD e67b14e6) LKM 545.040 B, ksud 7.858.624 B (uapi 6), manager 41100; sia 41068 che 4.3.0 (41100-6) verificati su dispositivo reale.t61269 (incorpora la versione modificata di questo repository exploit/src/t61269_plant.c del timer.c di YuKongA/CVE-2026-98260). Da v1.68 completamente allineato a 6.18: rootd / t61269_su / run612.sh rimossi, preflight in-process → UAF fake cred → sottoprocesso cred esegue una tantum ksud late-load --kmi android16-6.12 poi park, la finalizzazione è completata dallo stesso set parallelo finish_manager, uscite di fallimento/semantica di riesecuzione nello stesso boot coerenti (differenze nella sezione 6.12). La vecchia catena era stata eseguita con successo su PLZ110 con SukiSU 41100; la versione a singolo entry point necessita di retest su dispositivo 6.12.69.NavigationBar COUI): la Home è impostazioni raggruppate (dropdown manager ROOT + voci "Funzionalità estese" e "Manuale utente"; la catena di exploit è selezionata automaticamente in base al kernel: 6.18.21→6.18, 6.12.69→6.12), la pagina Log mostra in streaming l'esecuzione corrente, la pagina Cronologia salva il log completo di ogni esecuzione (filesDir/history/<timestamp>.log, visualizzabile/eliminabile, scorrendo a sinistra su una voce appare il pulsante "Esporta", che esporta il .log e richiama la condivisione di sistema); APK firmato release v1.91 già compilato (6.547.292 B, md5 2b81b5c48c01df25d78189b55a8d0f32).roro2239/Stellar, branch deep di Shizuku, SDK com.github.roro2239:Stellar-API:1.0.3) prioritario, Shizuku come fallback; il Manifest registra sia StellarProvider che ShizukuProvider, a runtime seleziona il backend disponibile nell'ordine Stellar → Shizuku, le richieste di permesso/newProcess utilizzano il backend selezionato.t98260, il singolo entry point 6.12 t61269, due ko SUSFS e hybridmount-6.18.21.ko per 6.18 (assets/pyb110 circa 8 MB, APK release circa 6,3 MB); ksud non è più integrato, a runtime viene eseguito in-place da lib/arm64 dell'APK del manager installato, quindi è necessario installare prima il manager selezionato.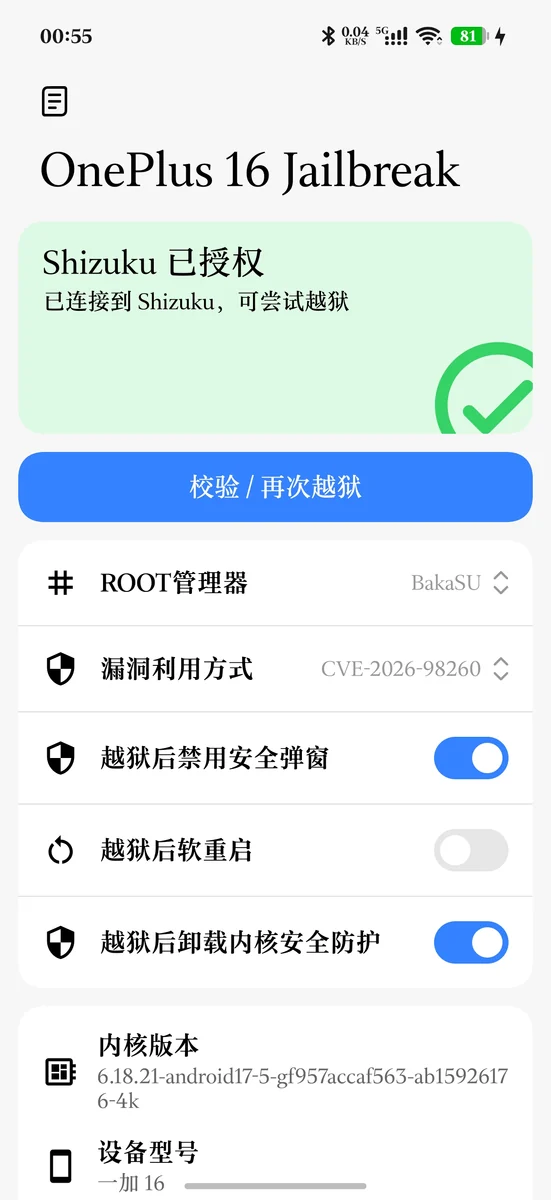 1 · Pagina impostazioni App |
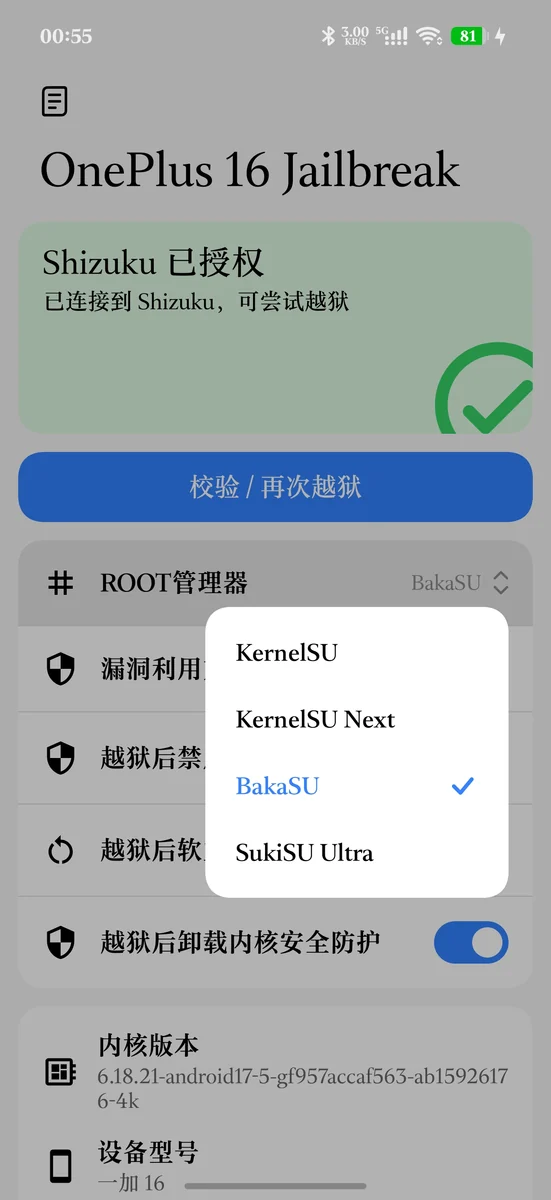 3 · Gestore ROOT |
||
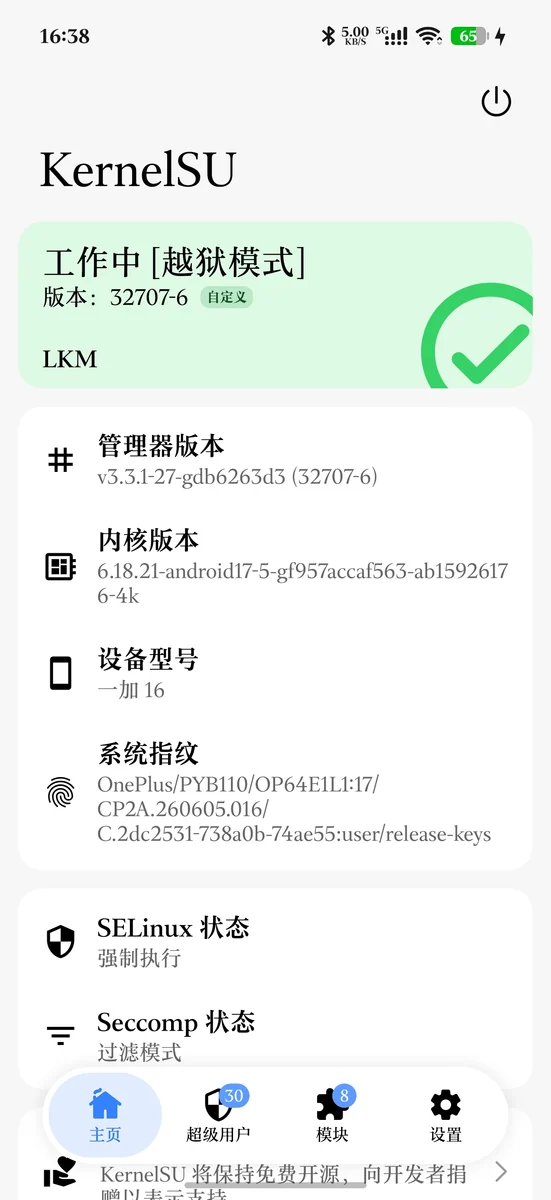 4 · Gestore KernelSU |
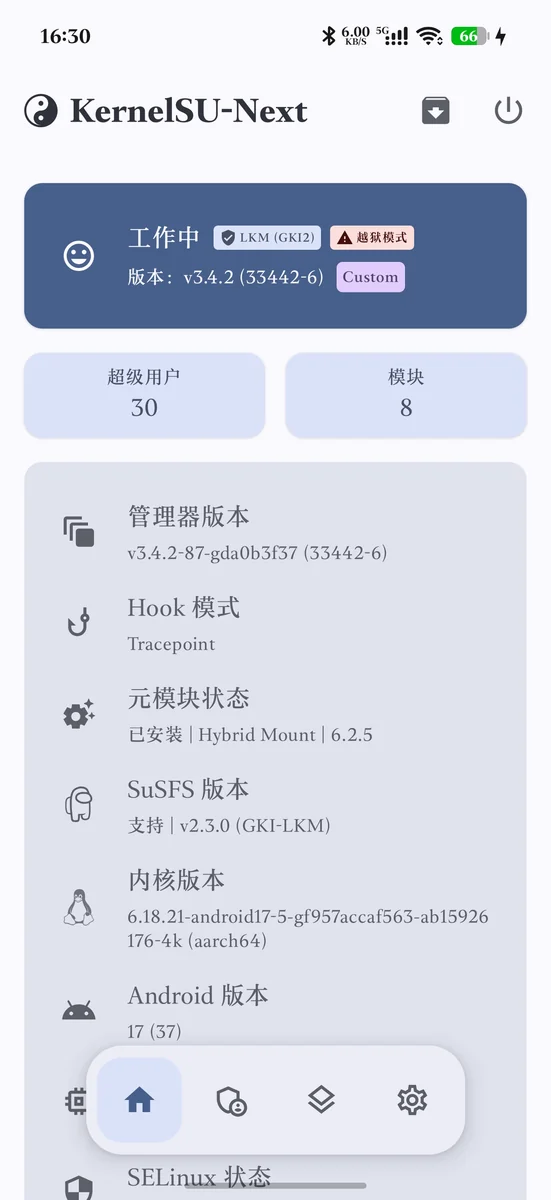 5 · Gestore KernelSU-Next |
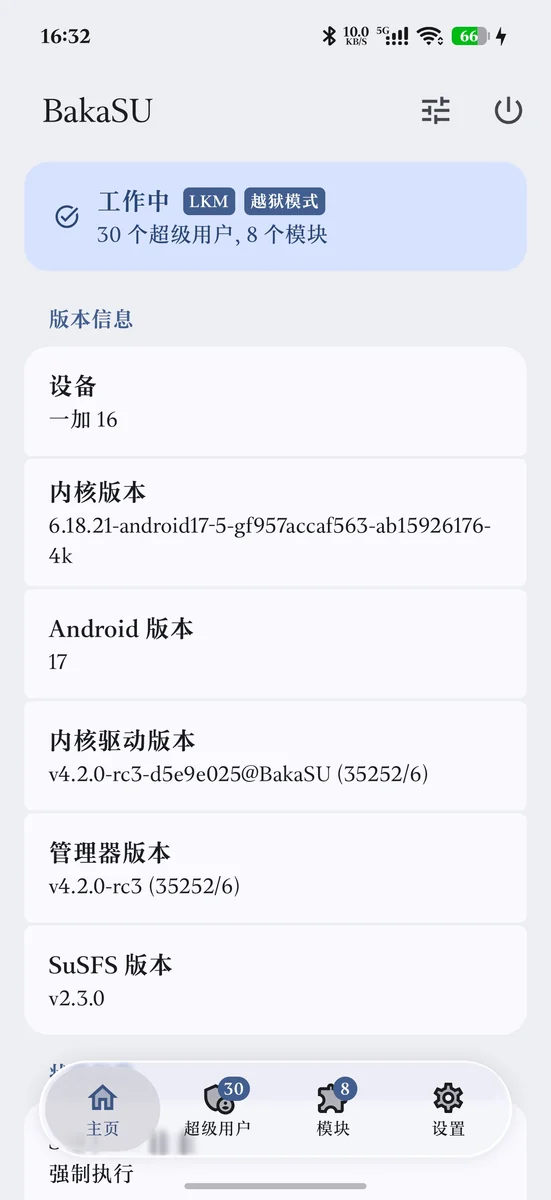 6 · Gestore BakaSU |
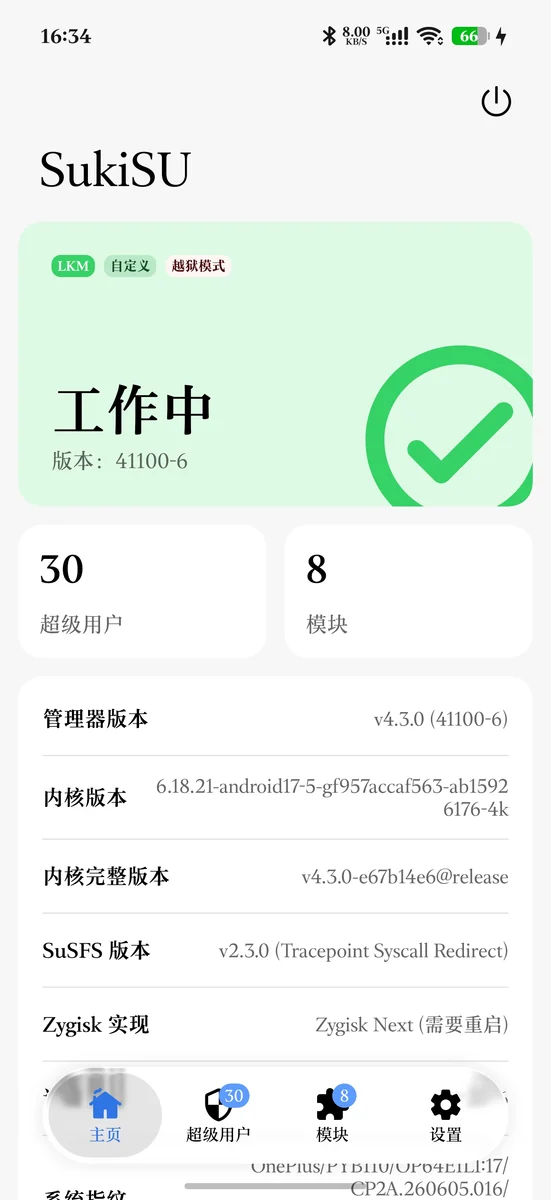 7 · Gestore SukiSU Ultra |
