 xsanflip/poc-cpanel-cve-2026-41940
Strumento di audit di sicurezza multi-thread che rileva CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM, utilizzando l'iniezione CRLF e la scoperta dinamica delle porte per test di penetrazione autorizzati.

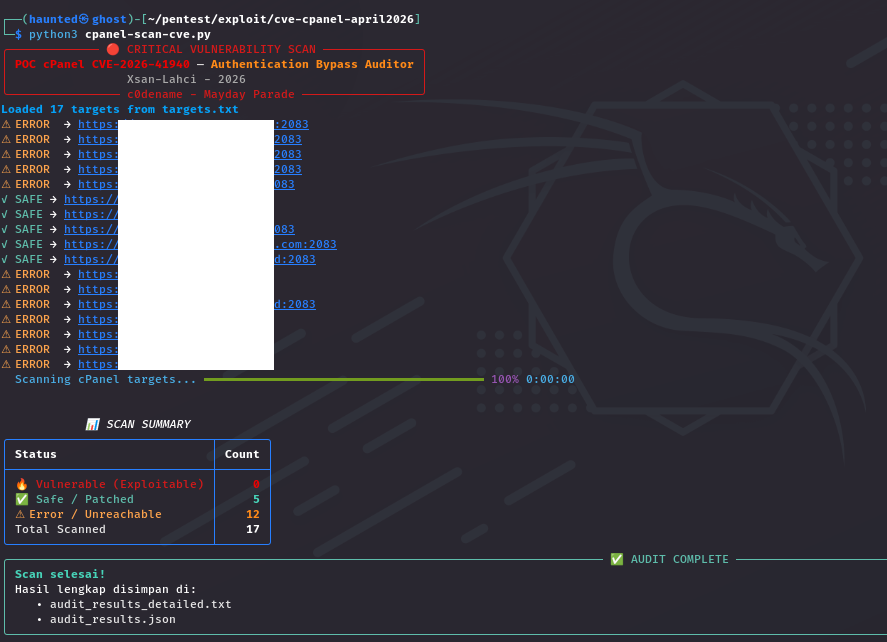
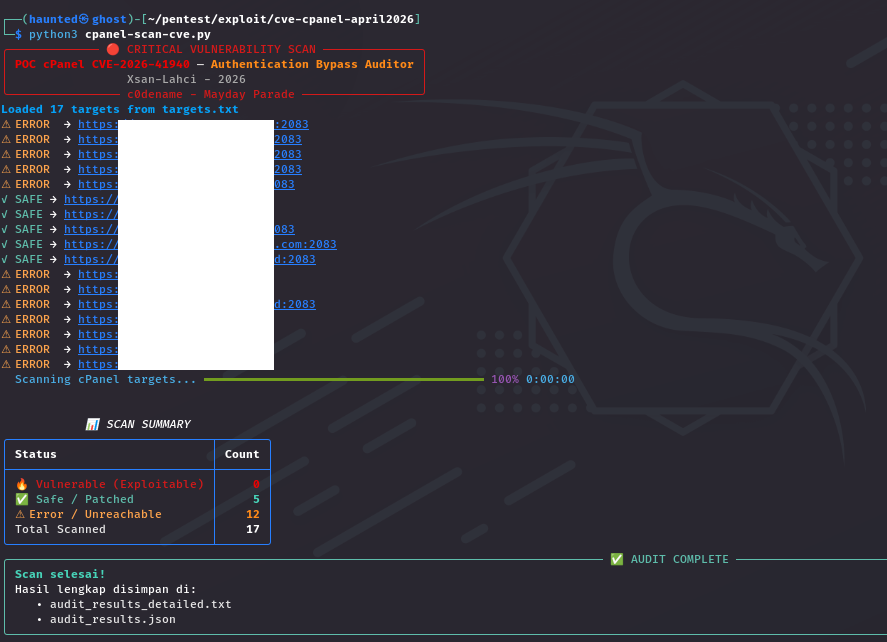
Uno strumento di audit di sicurezza ad alte prestazioni e multi-thread progettato per rilevare CVE-2026-41940, una vulnerabilità critica di Authentication Bypass in cPanel & WHM (scoperta ad aprile 2026).
Questo strumento sfrutta una tecnica di CRLF Injection negli header HTTP per identificare se il daemon di servizio cPanel (cpsrvd) è suscettibile ad accesso root non autorizzato.
Scoperta Dinamica delle Porte: Sonda automaticamente le porte standard di cPanel/WHM (2082, 2083, 2086, 2087) se non viene specificata alcuna porta.
Rilevamento Intelligente: Dà priorità alle porte definite dall'utente (es. 1.2.3.4:2083) ma ripiega sulla scansione multi-porta per IP/domini nudi.
Alta Concorrenza: Realizzato con ThreadPoolExecutor per la scansione rapida di grandi elenchi di IP.
Interfaccia Terminale Accattivante: Utilizza la libreria Rich per barre di avanzamento, pannelli di stato e una dashboard completa di riepilogo della scansione.
Doppia Uscita: Genera sia un report testuale dettagliato (.txt) sia un file dati strutturato (.json) per ulteriori analisi.
Clonare il repository:
git clone https://github.com/xsanflip/poc-cpanel-cve-2026-41940.git
cd cpanel-cve-2026-41940-auditor
Installare le dipendenze:
pip install requests rich
Preparare un file targets.txt contenente gli indirizzi IP o i domini che si desidera sottoporre ad audit (uno per riga).
Scansione Semplice:
python cpanel-scan-cve.py
Terminale: Aggiornamenti di stato in tempo reale con una tabella riepilogativa finale.
audit_results_detailed.txt: Un report leggibile che include gli header del server e le versioni rilevate.
audit_results.json: Dati leggibili da macchina per l'integrazione con altri strumenti di sicurezza.
Questo strumento è fornito esclusivamente a scopo educativo e per audit di sicurezza autorizzati. L'esecuzione di questo strumento contro target senza autorizzazione esplicita è illegale e non etica. Lo sviluppatore (xsanflip) non è responsabile per qualsiasi uso improprio o danno causato da questo programma.
Autore: xsanlahci
Riferimento di Ricerca: Basato sui risultati pubblicati da watchTowr Labs (aprile 2026).
