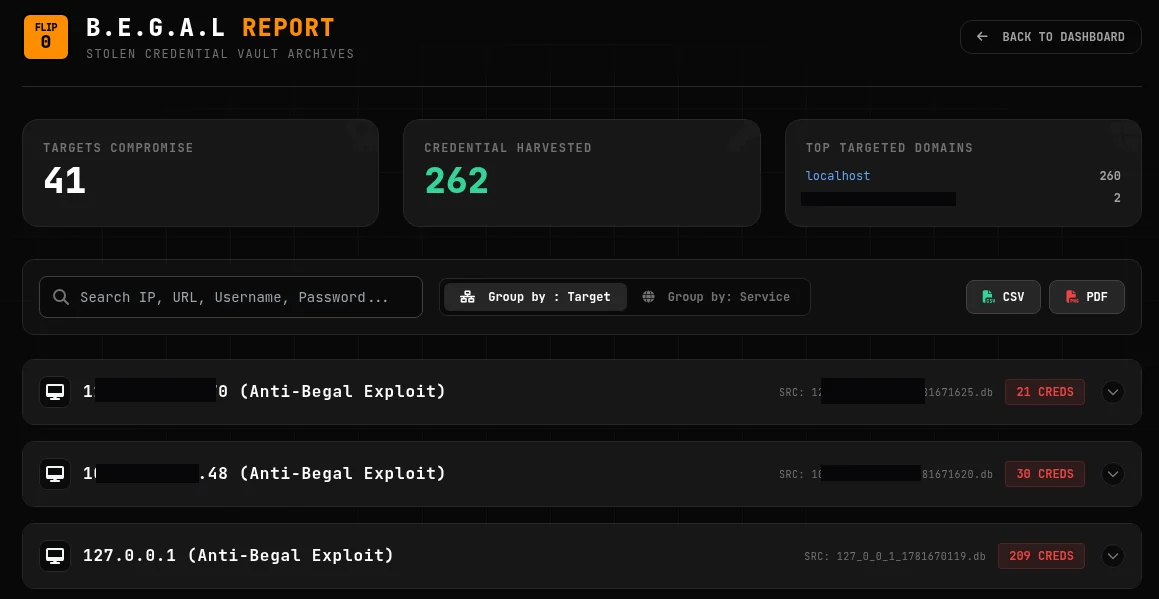
 xsanflip/anti-begal.py
Script Python che sfrutta una vulnerabilità di esaurimento delle risorse nell'endpoint del collector C2 B.E.G.A.L, inondandolo con payload XOR/Base64 contraffatti per interrompere i server command-and-control illegittimi.

Anti-Begal (anti-begal.py) è uno script di Difesa Attiva e di disruption tattica progettato specificamente per colpire e neutralizzare istanze non autorizzate del framework Command and Control (C2) B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting).
Questo script funge da "vaccino" per il framework B.E.G.A.L. Sfrutta una vulnerabilità architetturale deliberata (Esaurimento delle Risorse tramite un endpoint non autenticato) lasciata all'interno del codice sorgente originale di B.E.G.A.L per consentire ai Blue Team e ai Ricercatori di Sicurezza di smantellare i server C2 illegittimi distribuiti da attori malevoli.
Questo strumento è rilasciato esclusivamente per Scopi Educativi, Ricerca sulla Difesa Attiva e Operazioni di Takedown Autorizzate.
L'Autorizzazione è Obbligatoria: È necessario disporre di un'autorizzazione esplicita e legale per colpire l'infrastruttura verso cui si punta questo script (ad esempio, si è un amministratore di sistema che difende la propria rete, oppure si partecipa a un takedown sanzionato dalle forze dell'ordine).
Nessun Uso Malevolo: Utilizzare questo strumento per eseguire attacchi Denial of Service (DoS) contro infrastrutture di rete pubbliche o server di terze parti senza consenso è illegale e severamente vietato.
Nessuna Responsabilità: Lo sviluppatore (xsanlahci) non si assume alcuna responsabilità e non è responsabile per qualsiasi uso improprio, danno o conseguenza legale causata dall'utilizzo di questo programma.
Utilizzando questo software, accetti questi termini.
Il framework C2 B.E.G.A.L si basa su un endpoint non autenticato per la raccolta dati (/api/v1/collector) per ricevere dati di payload offuscati (XOR + Base64) dai suoi agenti bot.
Poiché il server C2 alloca dinamicamente memoria (ACTIVE_SESSIONS e CREDENTIAL_VAULT) e crea un nuovo file di database SQLite per ogni UUID bot univoco che riceve, è altamente suscettibile all'Esaurimento delle Risorse.
anti-begal.py automatizza lo sfruttamento di questo difetto di progettazione:
Generazione del Payload: Replica il cifrario XOR e la codifica Base64 di B.E.G.A.L.
Spoofing degli UUID: Genera migliaia di UUID bot falsi.
Iniezione di Dati Spazzatura: Inietta enormi quantità di dati spazzatura nel payload per amplificare l'impatto sull'archiviazione.
Multi-Threading: Inonda l'endpoint di destinazione /api/v1/collector con queste richieste cifrate e contraffatte utilizzando thread concorrenti.
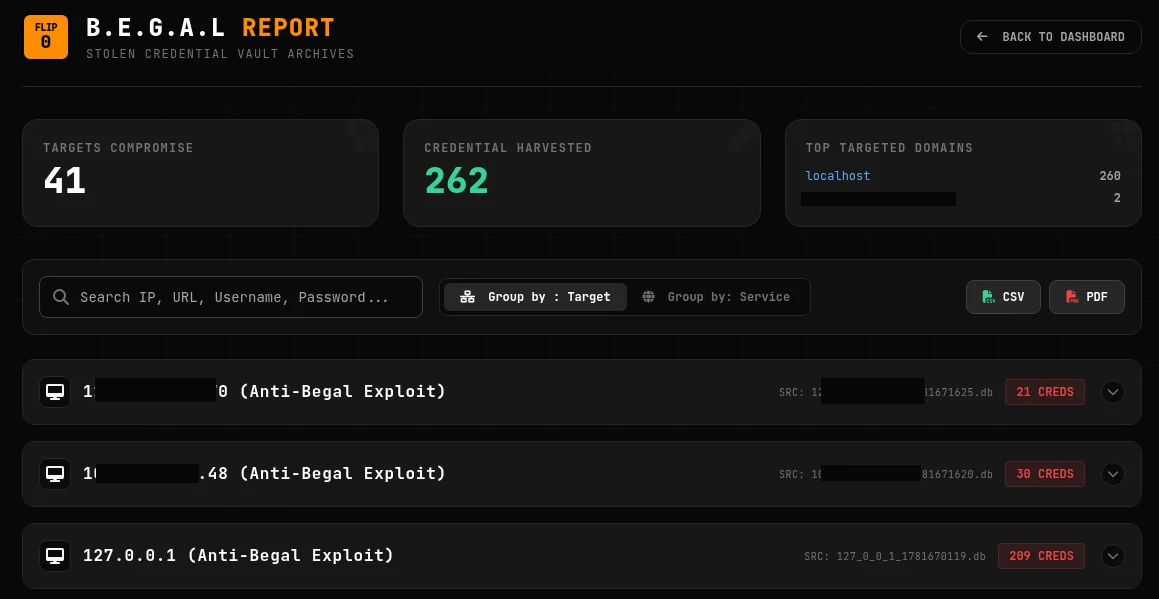
Esaurimento della Memoria (OOM): L'allocazione di memoria del server Python Flask aumenterà vertiginosamente, causando gravi rallentamenti o un crash completo dell'interfaccia C2.
Carenza di Archiviazione/Inode: Il disco rigido del server di destinazione verrà inondato da migliaia di file SQLite .db falsi, impedendo all'attore della minaccia di salvare le credenziali effettivamente rubate.
Avvelenamento dei Dati: La cassaforte delle credenziali dell'attore della minaccia sarà resa inutilizzabile, sepolta sotto migliaia di voci bot false.
Python 3.x
Libreria requests (pip install requests)
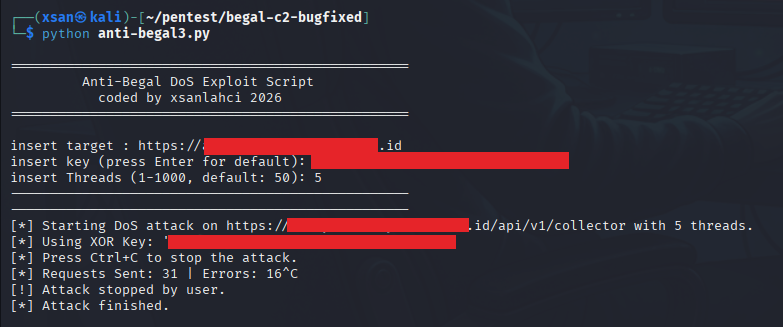
È possibile eseguire lo script in modo interattivo. Ti verranno richiesti i parametri necessari.
python3 anti-begal.py
insert target : L'URL di base del server C2 B.E.G.A.L malevolo (ad es., http://192.168.1.100:31337 o https://rogue-c2.example.com). Lo script aggiungerà automaticamente il percorso /api/v1/collector.
insert key (press Enter for default): La chiave XOR utilizzata dal C2 di destinazione. Se non la conosci, premere Invio utilizzerà la chiave B.E.G.A.L predefinita. (Nota: anche con una chiave errata, l'attacco potrebbe comunque consumare risorse del server elaborando il payload non valido).
insert Threads (1-1000, default: 50): Il numero di thread di attacco concorrenti. Numeri più alti aumentano la velocità di flood ma consumano più CPU/RAM sulla macchina attaccante. 50 a 200 è solitamente sufficiente per interrompere un deployment Flask standard.
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
Se stai eseguendo B.E.G.A.L a scopo didattico in un laboratorio e vuoi correggere questo "Kill-Switch":
Implementare il Rate Limiting: Aggiungi Flask-Limiter per limitare il numero di richieste per IP all'endpoint /api/v1/collector.
Autenticazione/Chiave Pre-Condivisa: Richiedi un token crittografico pre-condiviso nell'header della richiesta prima di elaborare il payload o allocare memoria.
Limiti sulla Dimensione del Payload: Applica rigorosamente un content-length massimo per le richieste in ingresso.
Creato da xsanlahci - 2026
