 xmyronn/cve-2026-6184-stored-xss
Prova di concetto per una vulnerabilità XSS persistente in Simple Content Management System PHP, che dimostra il furto del cookie di sessione tramite input non sanificato nel campo News Title.

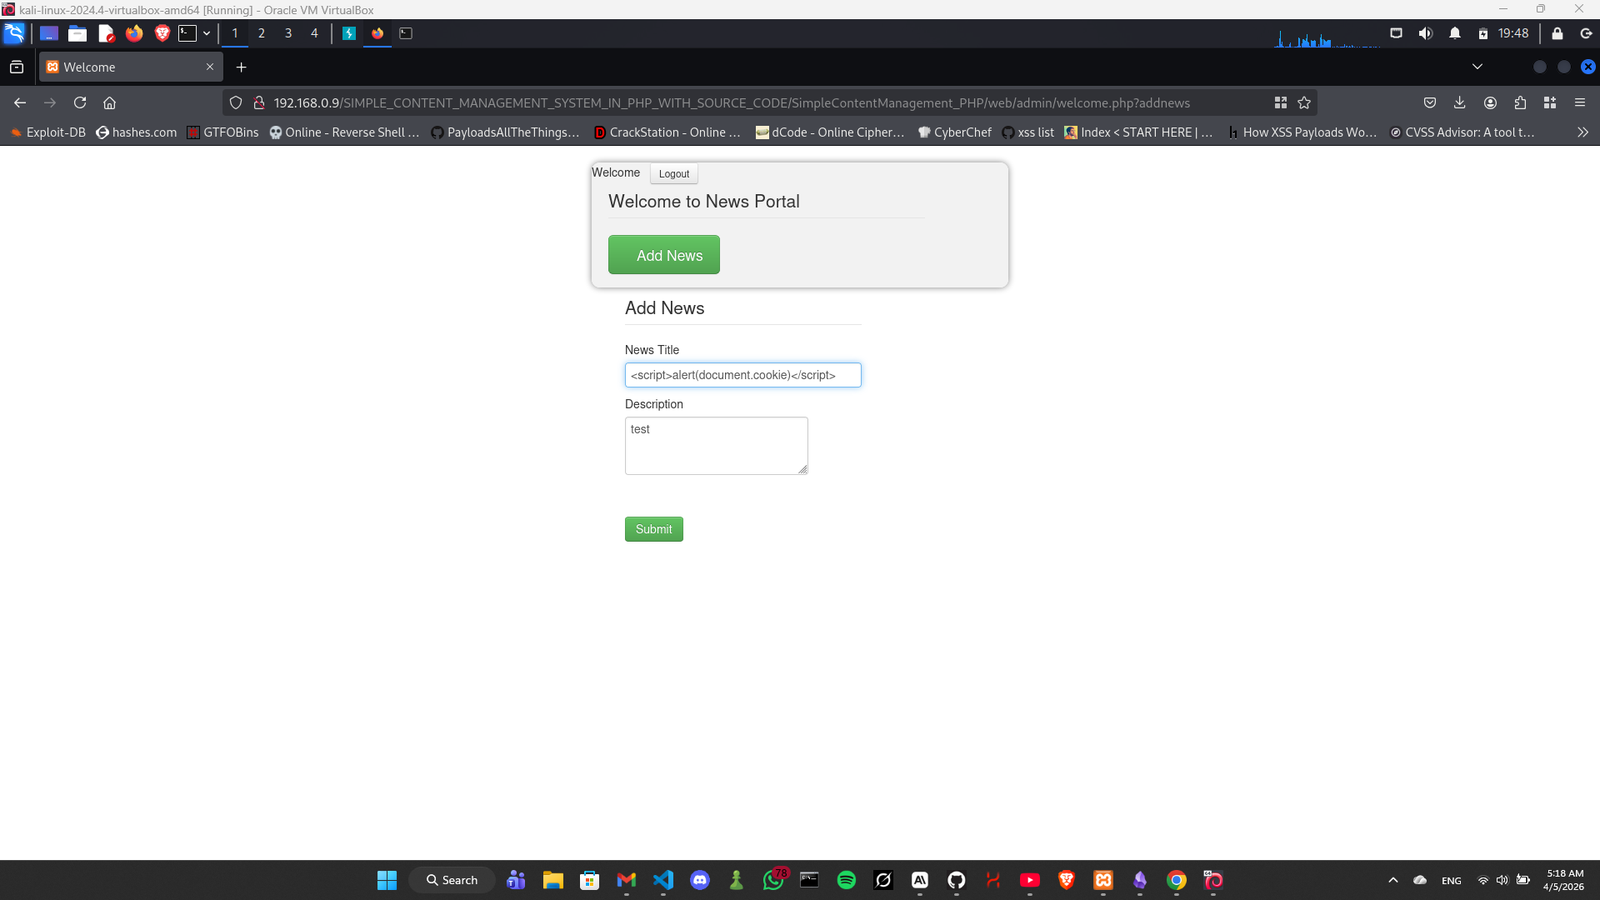
Esiste una vulnerabilità di Cross-Site Scripting (XSS) Memorizzato in Simple Content Management System PHP. Il campo Titolo delle Notizie nel pannello di amministrazione non sanifica l'input dell'utente prima di memorizzarlo nel database e di rifletterlo sulla pagina pubblica principale. Qualsiasi visitatore che navighi sulla pagina principale attiverà il payload XSS memorizzato, consentendo a un attaccante di rubare i cookie di sessione e di dirottare gli account.
/web/admin/welcome.php/web/index.php (pubblico, non autenticato)code-projects.org
Simple Content Management System PHP
1.0
http://[target]/web/admin/welcome.php?addnews
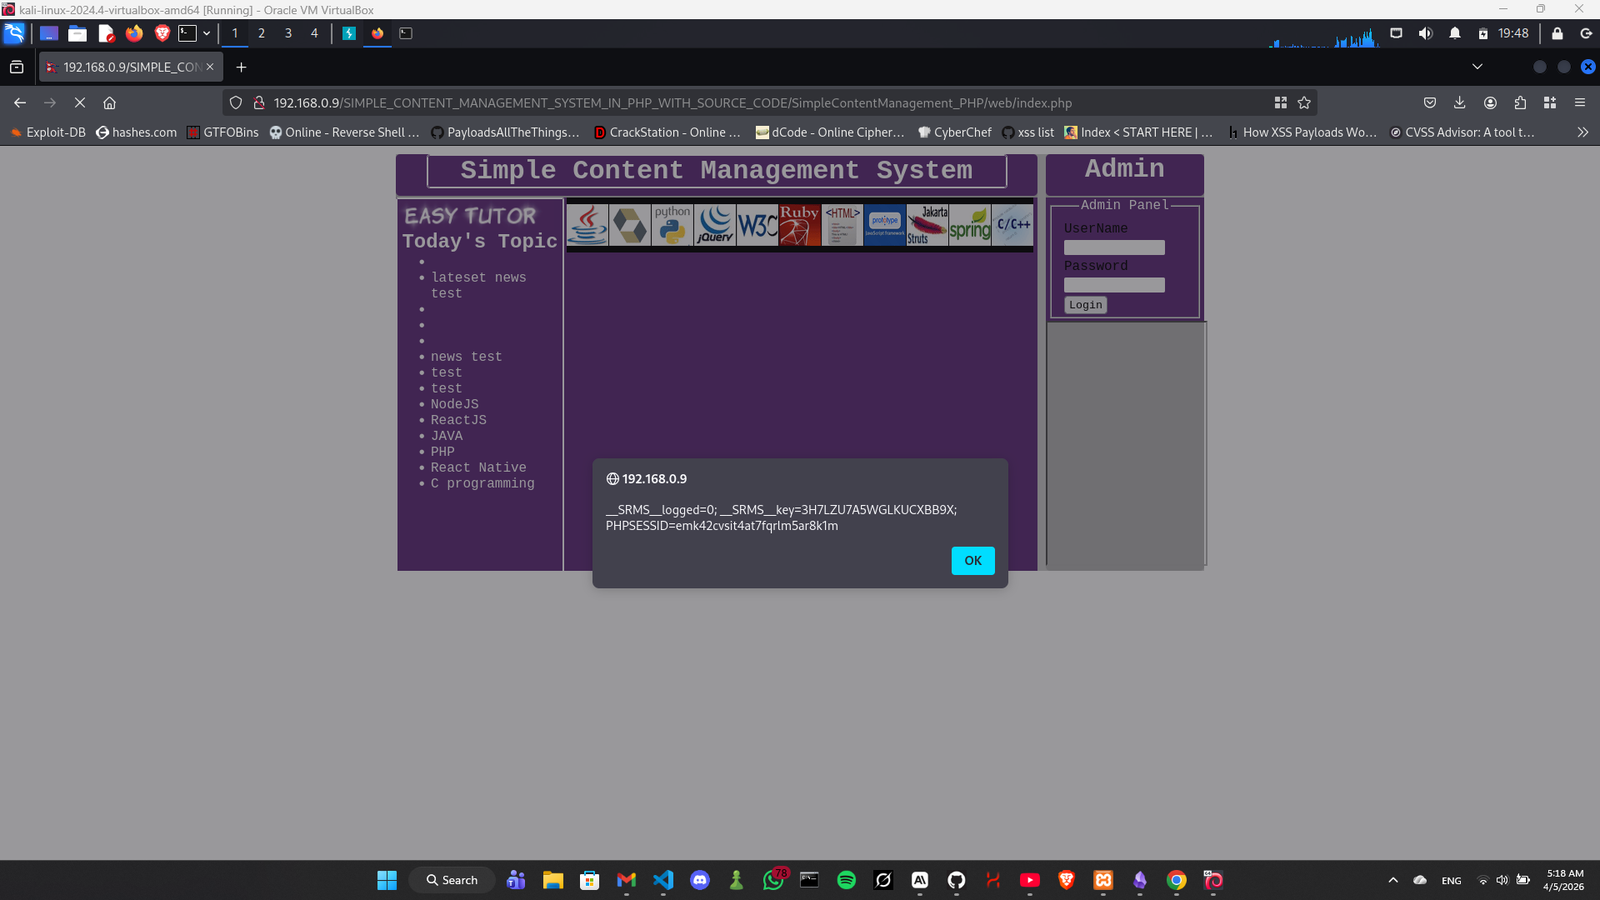
http://[target]/web/index.php
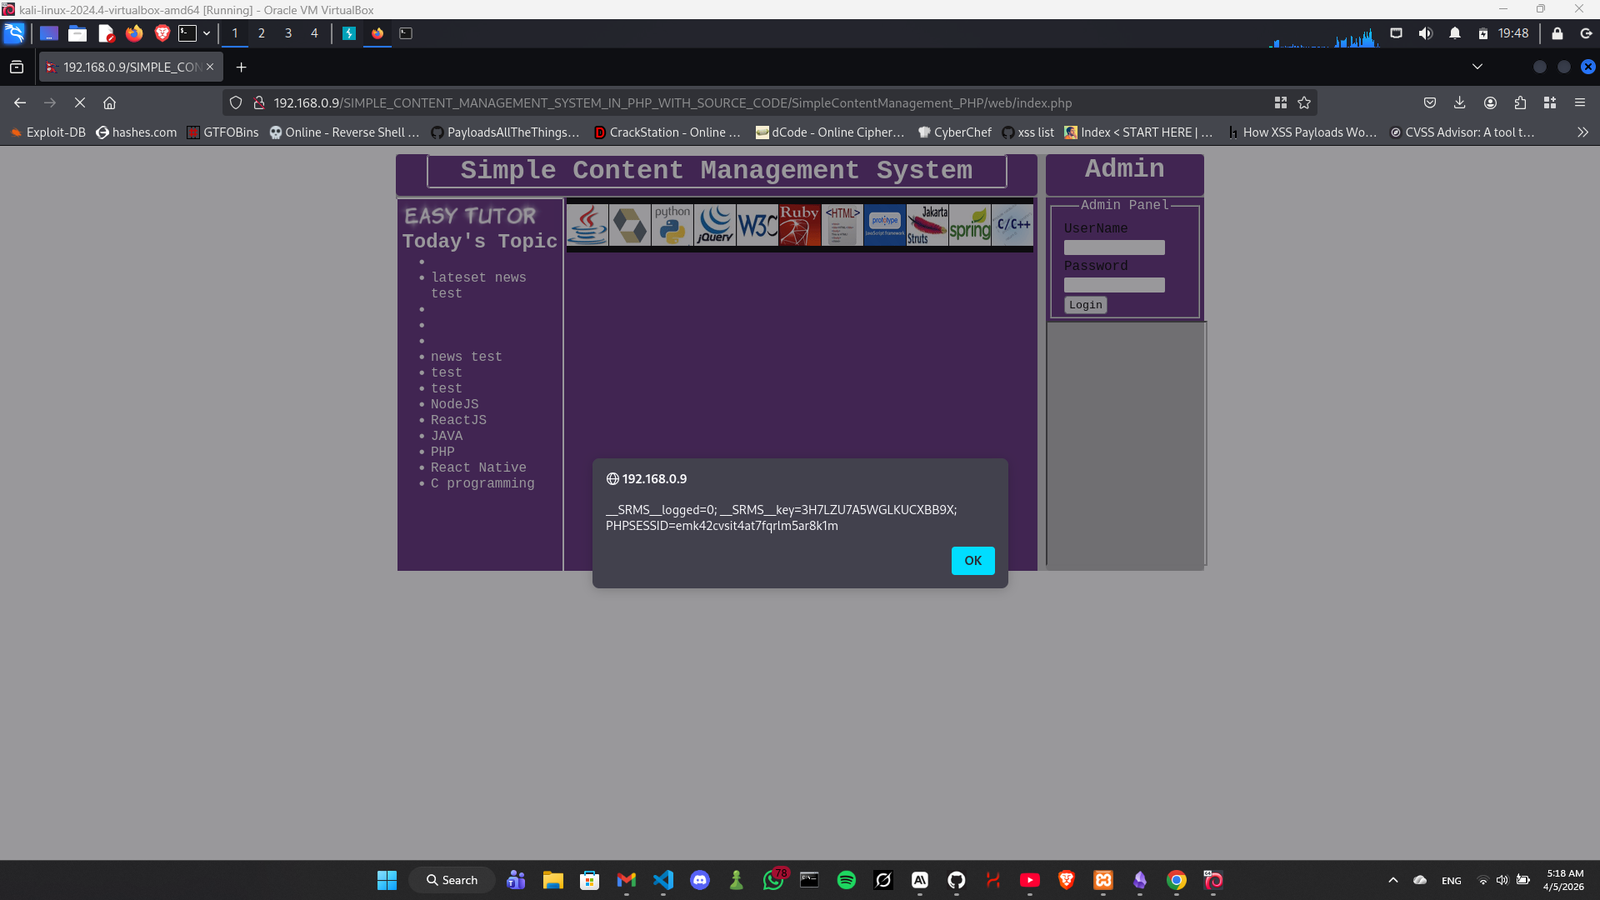
Qualsiasi utente che visiti la pagina pubblica principale vedrà i propri cookie di sessione esposti all'attaccante. Ciò consente il dirottamento completo della sessione e l'acquisizione dell'account di qualsiasi utente connesso, inclusi gli amministratori.
Imad Alvi
https://code-projects.org/simple-content-management-system-in-php-with-source-code/
