
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-24061_POC — POC Script per CVE-2026-24061 (Exploit GNU Telnetd) | Kitploit
Strumenti/GitHubGitHub/x-croot/cve-2026-24061_poc
Analisi delle VulnerabilitàExploitSicurezza di RetePenetration TestingStrumento di Accesso Remoto
GitHubx-croot/cve-2026-24061_poc

CVE-2026-24061_POC

POC Script per CVE-2026-24061 (Exploit GNU Telnetd)

Vedi Repository
247 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

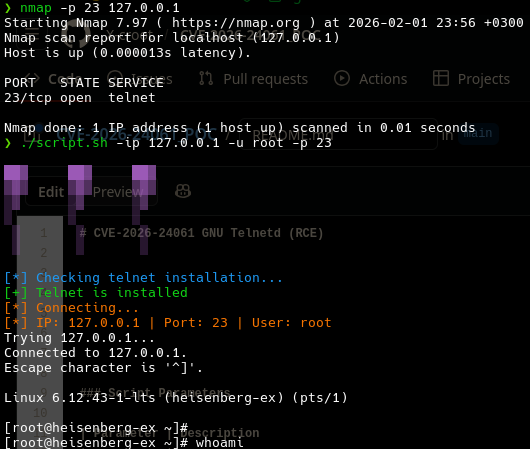
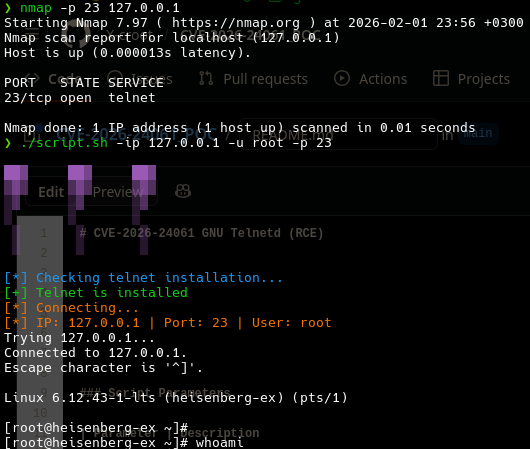
CVE-2026-24061 GNU Telnetd (RCE)

resim

Parametri dello Script

ParametroDescrizioneValore PredefinitoObbligatorio?Esempio
-ipSpecifica l'indirizzo IP di destinazione per la connessione.-Sì-ip 192.168.1.10
-uSpecifica il nome utente per la connessione Telnet.rootNo-u admin
-pSpecifica la porta per la connessione Telnet.23No-p 2323

Dichiarazione di non responsabilità legale:

Questa prova di concetto (PoC) è intesa esclusivamente a scopo educativo. È progettata per dimostrare l'esistenza di una vulnerabilità in un sistema e per aiutare i professionisti della sicurezza, i ricercatori e gli sviluppatori a comprendere come funziona la vulnerabilità.

Utilizzando o distribuendo questa PoC, riconosci e accetti quanto segue:

  1. Sei l'unico responsabile delle azioni che compi con questo codice.
  2. Questa PoC deve essere utilizzata solo in modo legale, etico e responsabile.
  3. Non utilizzare questa PoC su sistemi o reti che non possiedi o per i quali non hai esplicita autorizzazione a testare.
  4. L'autore di questa PoC non è responsabile per qualsiasi danno, perdita o pregiudizio causato dal suo utilizzo.
  5. Questa PoC non deve essere utilizzata per scopi dannosi, inclusi accessi non autorizzati, esfiltrazione di dati o qualsiasi forma di sfruttamento.
  6. L'uso di questa PoC senza autorizzazione o su sistemi per i quali non hai esplicito consenso a testare può essere illegale ed è soggetto a procedimento penale.

Usala in modo responsabile e rispetta la sicurezza degli altri.

Scarica lo strumento