
 weirdmachine64/redom
Un'estensione per Burp Suite che porta le capacità complete di rendering DOM direttamente in Burp, consentendo test di sicurezza efficaci su applicazioni moderne pesanti in JavaScript costruite con framework come ReactJS, VueJS, Angular e altri.

  ██████╗ ███████╗██████╗  ██████╗ ███╗   ███╗
  ██╔══██╗██╔════╝██╔══██╗██╔═══██╗████╗ ████║
  ██████╔╝█████╗  ██║  ██║██║   ██║██╔████╔██║
  ██╔══██╗██╔══╝  ██║  ██║██║   ██║██║╚██╔╝██║
  ██║  ██║███████╗██████╔╝╚██████╔╝██║ ╚═╝ ██║
  ╚═╝  ╚═╝╚══════╝╚═════╝  ╚═════╝ ╚═╝     ╚═╝
Un'estensione per Burp Suite che porta funzionalità complete di rendering DOM direttamente in Burp, consentendo test di sicurezza efficaci su applicazioni moderne che fanno ampio uso di JavaScript, costruite con framework come ReactJS, VueJS, Angular e altri.
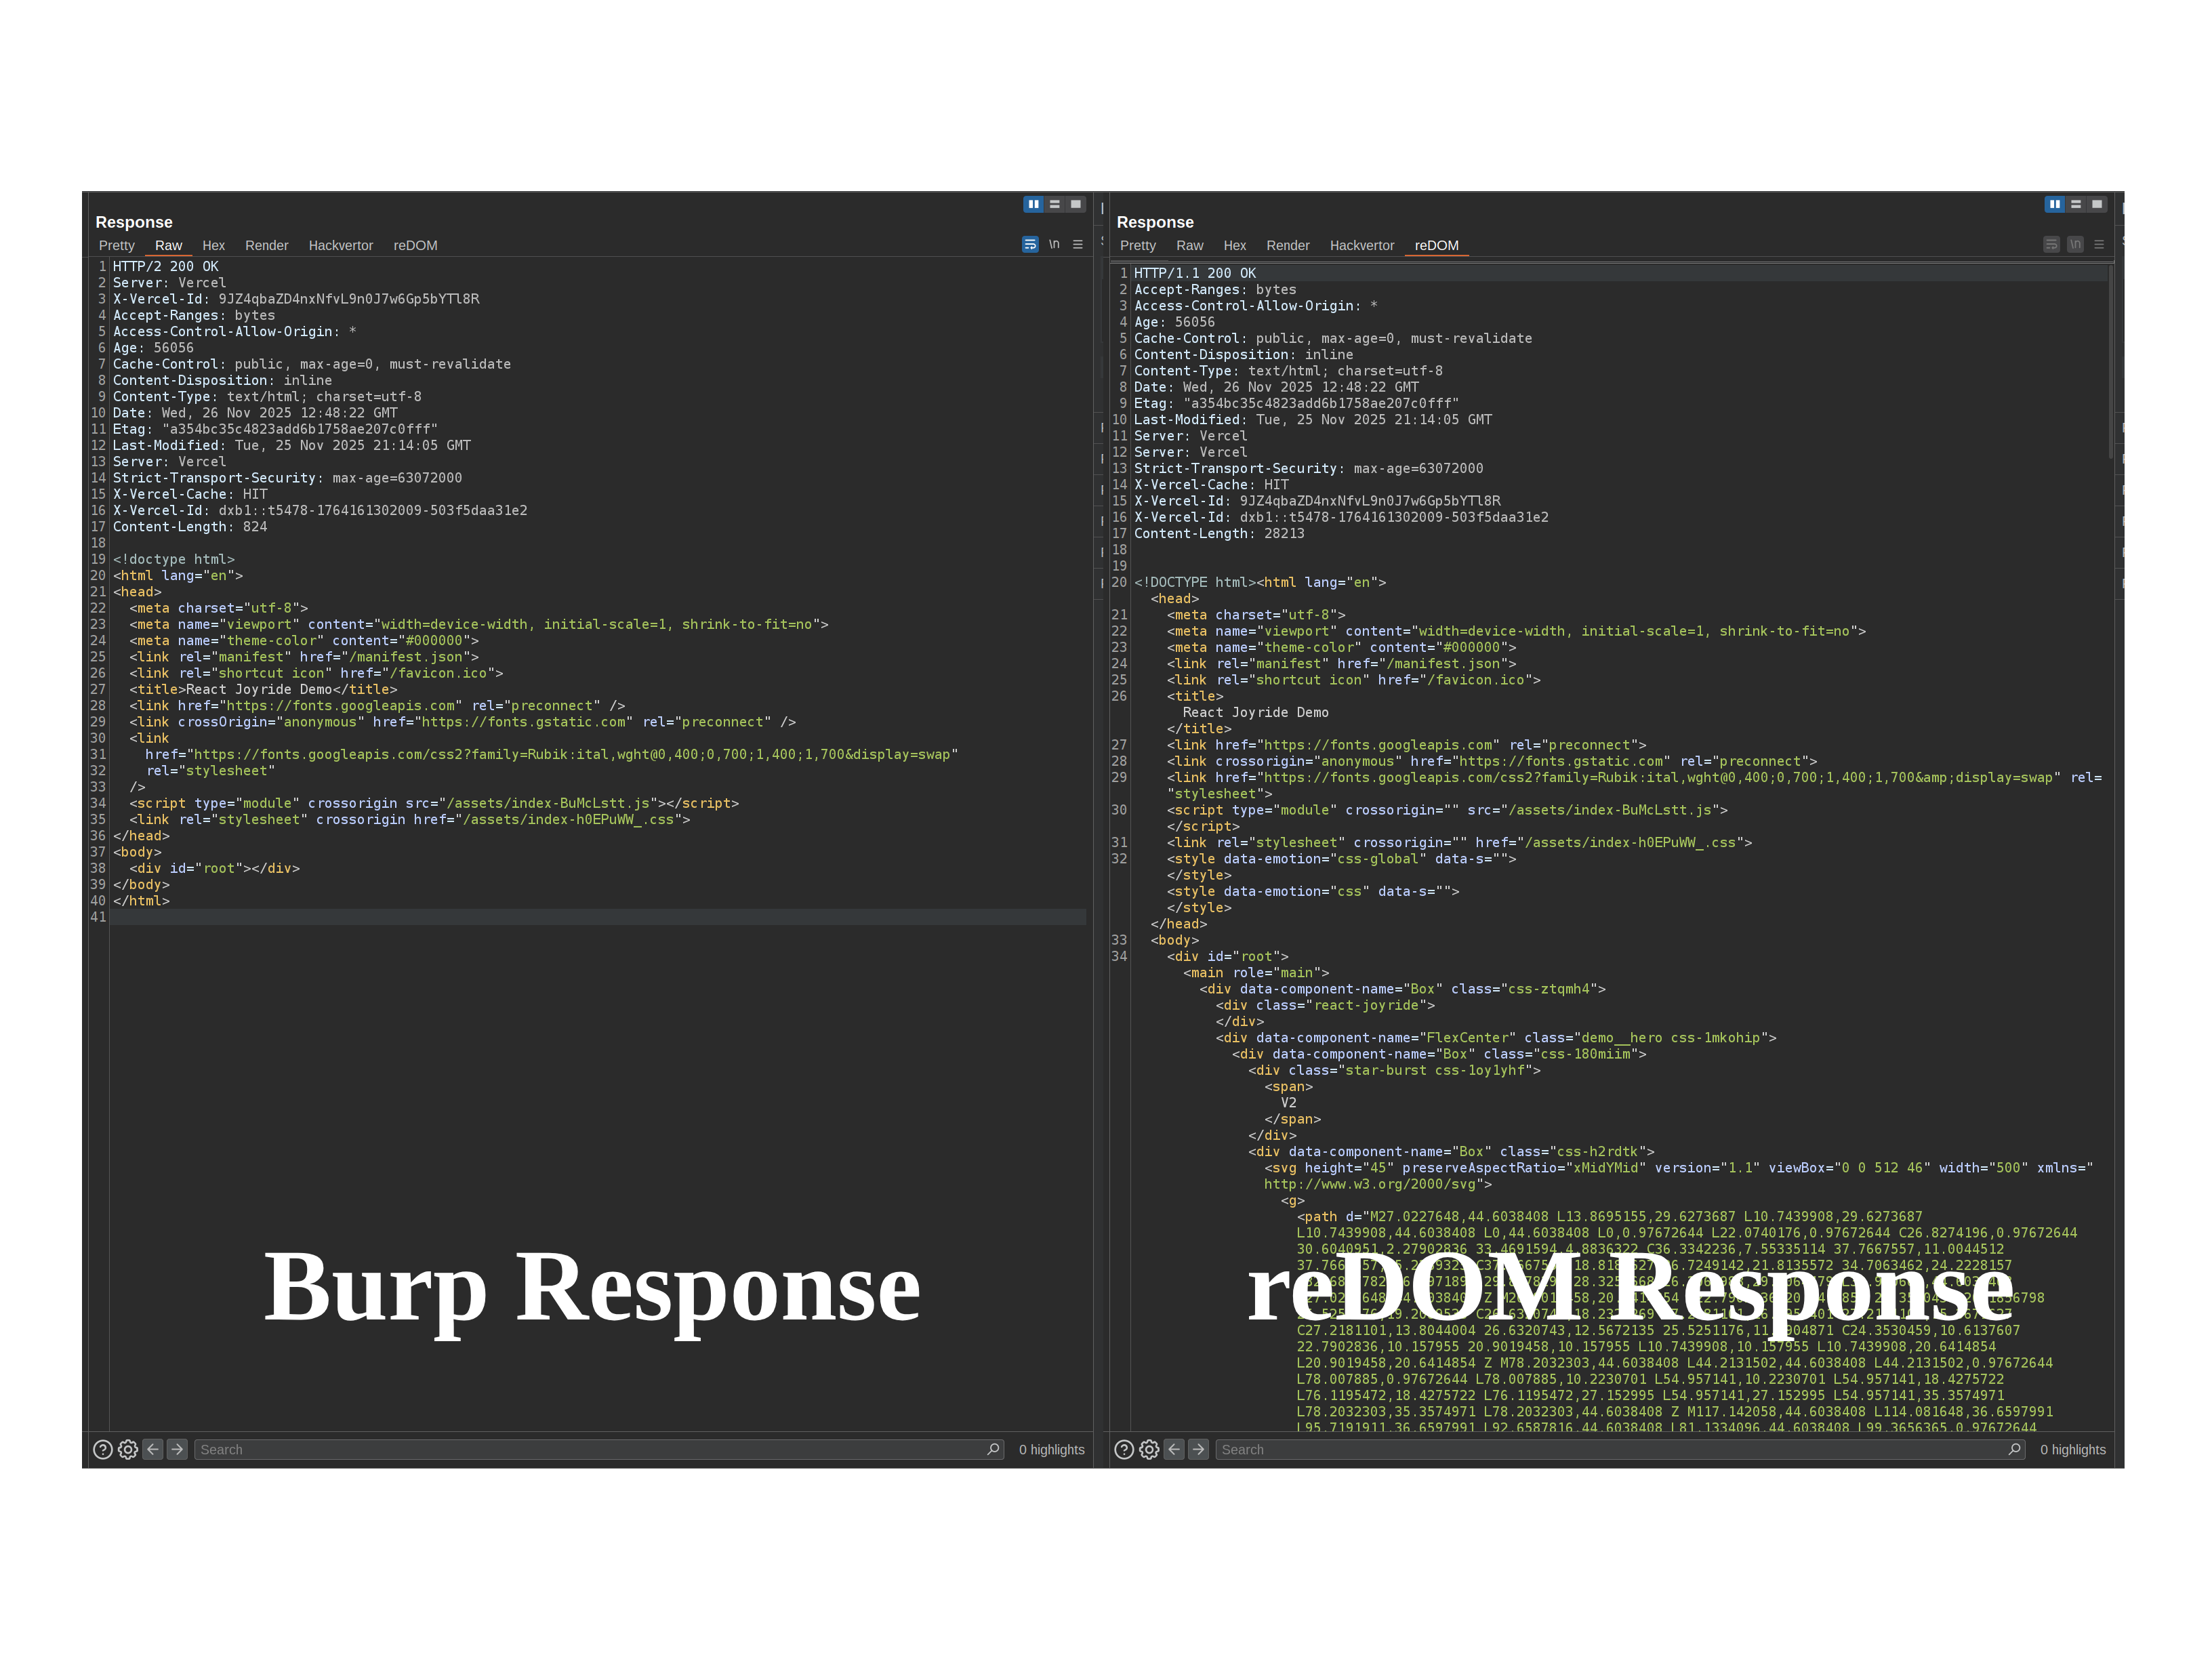
Compila l'estensione:
mvn clean package
Carica target/reDOM.jar in Burp Suite (Estensioni → Aggiungi)
Carica l'estensione — il pannello delle impostazioni si apre automaticamente
Configura il percorso del browser, il proxy upstream e la directory del profilo come necessario
Clicca su Launch & Connect per avviare il browser e connetterti
Invia una richiesta a Repeater e passa alla scheda DOM Render
| Impostazione | Descrizione | Predefinito |
|---|---|---|
| Percorso browser | Percorso dell'eseguibile Chromium | chromium |
| Proxy upstream | Indirizzo del proxy Burp | localhost:8080 |
| Directory profilo | Profilo browser da utilizzare | /tmp/redom |
| Accetta certificati non validi | Fidati di certificati TLS self‑signed e non validi | attivo |
| Avvia browser all'avvio | Avvia automaticamente il browser al caricamento dell'estensione | disattivo |
| Host / Porta | Indirizzo per il debug remoto | localhost:9222 |
| Timeout comando | Timeout per i comandi CDP | 30s |
| Ritardo post‑caricamento | Tempo di attesa dopo il caricamento della pagina per l'assestamento di JS | 1000ms |
| Timeout caricamento | Tempo massimo di attesa per il caricamento della pagina | 30s |
| Render alla selezione della scheda | Renderizza automaticamente quando si apre la scheda DOM Render | attivo |
| Pretty‑print HTML | Formatta l'output HTML renderizzato | attivo |
MIT License
