Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
wavecrack — Interfaccia web di Wavestone per il cracking delle password con hashcat | Kitploit
Strumenti/GitHubGitHub/wavestone-cdt/wavecrack
Password CrackingAttacchi alle PasswordSicurezza WebPenetration Testing
GitHubwavestone-cdt/wavecrack

wavecrack

Interfaccia web di Wavestone per il cracking delle password con hashcat

Vedi Repository
17236107 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Wavecrack

Descrizione

Un'interfaccia web user-friendly per condividere un box di cracking hashcat tra più utenti con alcune opzioni predefinite.

Screenshot

  • La homepage La homepage
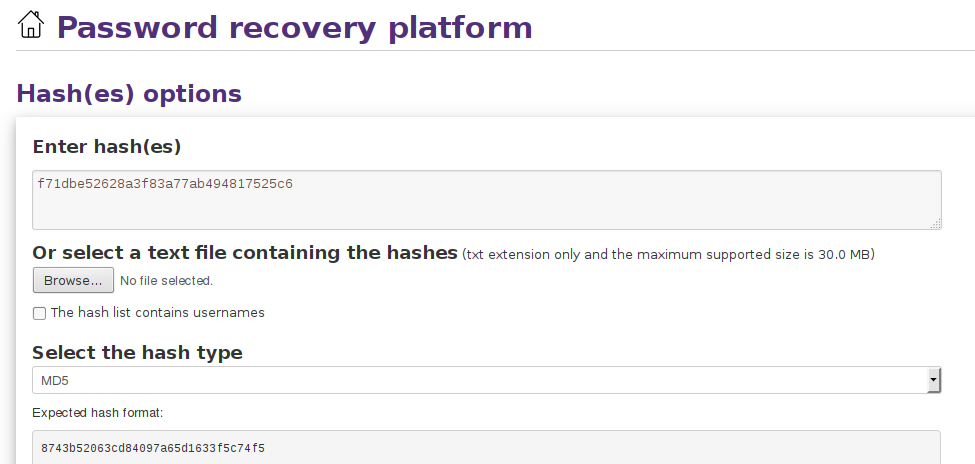
  • Aggiungere un hash da craccare Aggiungere un hash da craccare
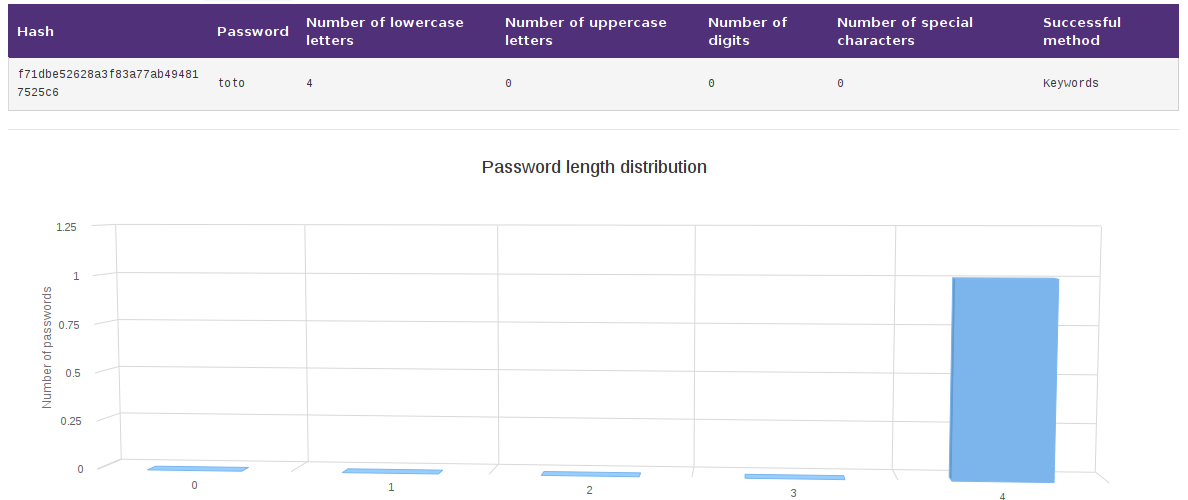
  • Visualizzare i risultati e alcune statistiche Visualizzare i risultati e alcune statistiche

Schema

  • Questa applicazione web può essere utilizzata per lanciare crack asincroni di password con hashcat.
  • L'interfaccia cerca di essere il più user-friendly possibile e facilita la scelta del metodo di cracking delle password e automatizza la successione di varie modalità di attacco.
  • Mostra anche statistiche sulle password craccate e consente di esportare l'elenco delle password craccate in CSV.
  • L'applicazione è progettata per essere utilizzata in un ambiente multi-utente con una stretta segregazione tra i risultati di cracking dei diversi utenti: l'autenticazione dell'utente può essere effettuata tramite directory LDAP o autenticazione di base.

Utilizzo

Wavecrack può essere utilizzato per:

  • Aggiungere nuovi hash di password, scegliere la modalità di attacco e la durata del crack
  • Visualizzare i crack passati e correnti per il tuo utente con statistiche e grafici
  • Visualizzare il carico complessivo della piattaforma
  • Caricare un file protetto da password ed estrarne l'hash

Le modalità di attacco vengono seguite nell'ordine in cui sono visualizzate nel modulo di invio degli hash.
È anche possibile interrompere un crack. Tuttavia, ogni cancellazione è definitiva.
Un limite al numero di crack contemporanei può essere definito nelle impostazioni per non ridurre le prestazioni dei crack correnti.

Requisiti

  • hashcat: segui queste istruzioni per l'utilizzo solo CPU su un host Kali Linux
  • flask (>=0.10.1)
  • celery (>=3.1.18)
  • SQLite (>=3.8.7.4)
  • rabbitmq-server (>= 3.4.3)
  • Regole per hashcat (esempi)
  • Wordlist (esempi)

Installazione

  • Installa il server RabbitMQ e i requisiti python-ldap
$ apt-get install libsasl2-dev libldap2-dev libssl-dev rabbitmq-server
  • Installa i requisiti python
$ pip install -r requirements.txt
  • Crea un file di configurazione cracker/app_settings.py dal file cracker/app_settings.py.example e modifica in particolare la sezione Mandatory settings:

    • Il percorso di hashcat
    • La stringa di connessione RabbitMQ: per impostazione predefinita viene utilizzato l'account guest/guest. Assicurati di rafforzare la tua installazione
    • Il percorso del database SQLite
    • Il percorso delle regole hashcat
    • Il percorso delle wordlist
    • I parametri LDAP:
      • Indirizzo IP
      • Porta
      • Database LDAP per gli utenti
      • DN di base
  • Inizializza il database locale collegato nel file di configurazione cracker/app_settings.py

$ sqlite3 base.db < base_schema.sql
  • Avvia il server RabbitMQ
$ sudo service rabbitmq-server start
  • Avvia Celery dalla cartella dell'applicazione
$ celery worker -A cracker.celery
  • Avvia il server web Flask

    • Direttamente dal file server.py: questa modalità non è adatta per scopi di produzione
    $ python server.py
    
    • Con uno script wsgi: viene fornito un esempio di app.wsgi.example
    • Allo stesso modo, supervisorctl può essere utilizzato per gestire celery con un esempio di file di configurazione in supervisorcelery.conf.example
  • Per interrompere i crack dopo un certo periodo di tempo, puoi utilizzare lo script cron fornito.

  • Se desideri aggiornare l'elenco degli hash supportati, puoi utilizzare lo script dedicato che analizzerà il wiki di hashcat e genererà un hashcat_hashes.py aggiornato. Per farlo, devi avere BeautifulSoup installato sul tuo sistema.

Infine, se non desideri configurare la tua VM, puoi utilizzare il processo basato su Docker descritto nella cartella docker.

Copyright e licenza

Tutti i nomi di prodotto, loghi e marchi sono di proprietà dei rispettivi proprietari.
Tutte le risorse pubblicate in wavecrack sono software libero: puoi ridistribuirlo e/o modificarlo secondo i termini della GNU General Public License pubblicata dalla Free Software Foundation, sia la versione 3 della licenza, o (a tua scelta) qualsiasi versione successiva. Vedi la GNU General Public License per maggiori dettagli.

Contatti

  • Cyprien Oger < cyprien.oger at wavestone d0t com >
  • CERT-W < cert at wavestone d0t com >
Scarica lo strumento